

SafeLine v9.4.3
Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.
SafeLine — сделайте свои веб-приложения защищёнными
🏠 Сайт | 📖 Документация | 🔍 Живая демонстрация | 🙋♂️ Discord | 中文版
🏆 Достижения
👋 ВВЕДЕНИЕ
SafeLine — это самостоятельно размещаемый WAF (Web Application Firewall, межсетевой экран веб-приложений) для защиты ваших веб-приложений от атак и эксплойтов.
Межсетевой экран веб-приложений помогает защищать веб-приложения путём фильтрации и мониторинга HTTP-трафика между веб-приложением и интернетом. Как правило, он защищает веб-приложения от таких атак, как SQL-инъекции, XSS, внедрение кода, внедрение команд ОС, CRLF-инъекции, LDAP-инъекции, XPath-инъекции, RCE, XXE, SSRF, обход путей, бэкдоры, брутфорс, HTTP-флуд, злоупотребление ботами и других.
💡 Как это работает
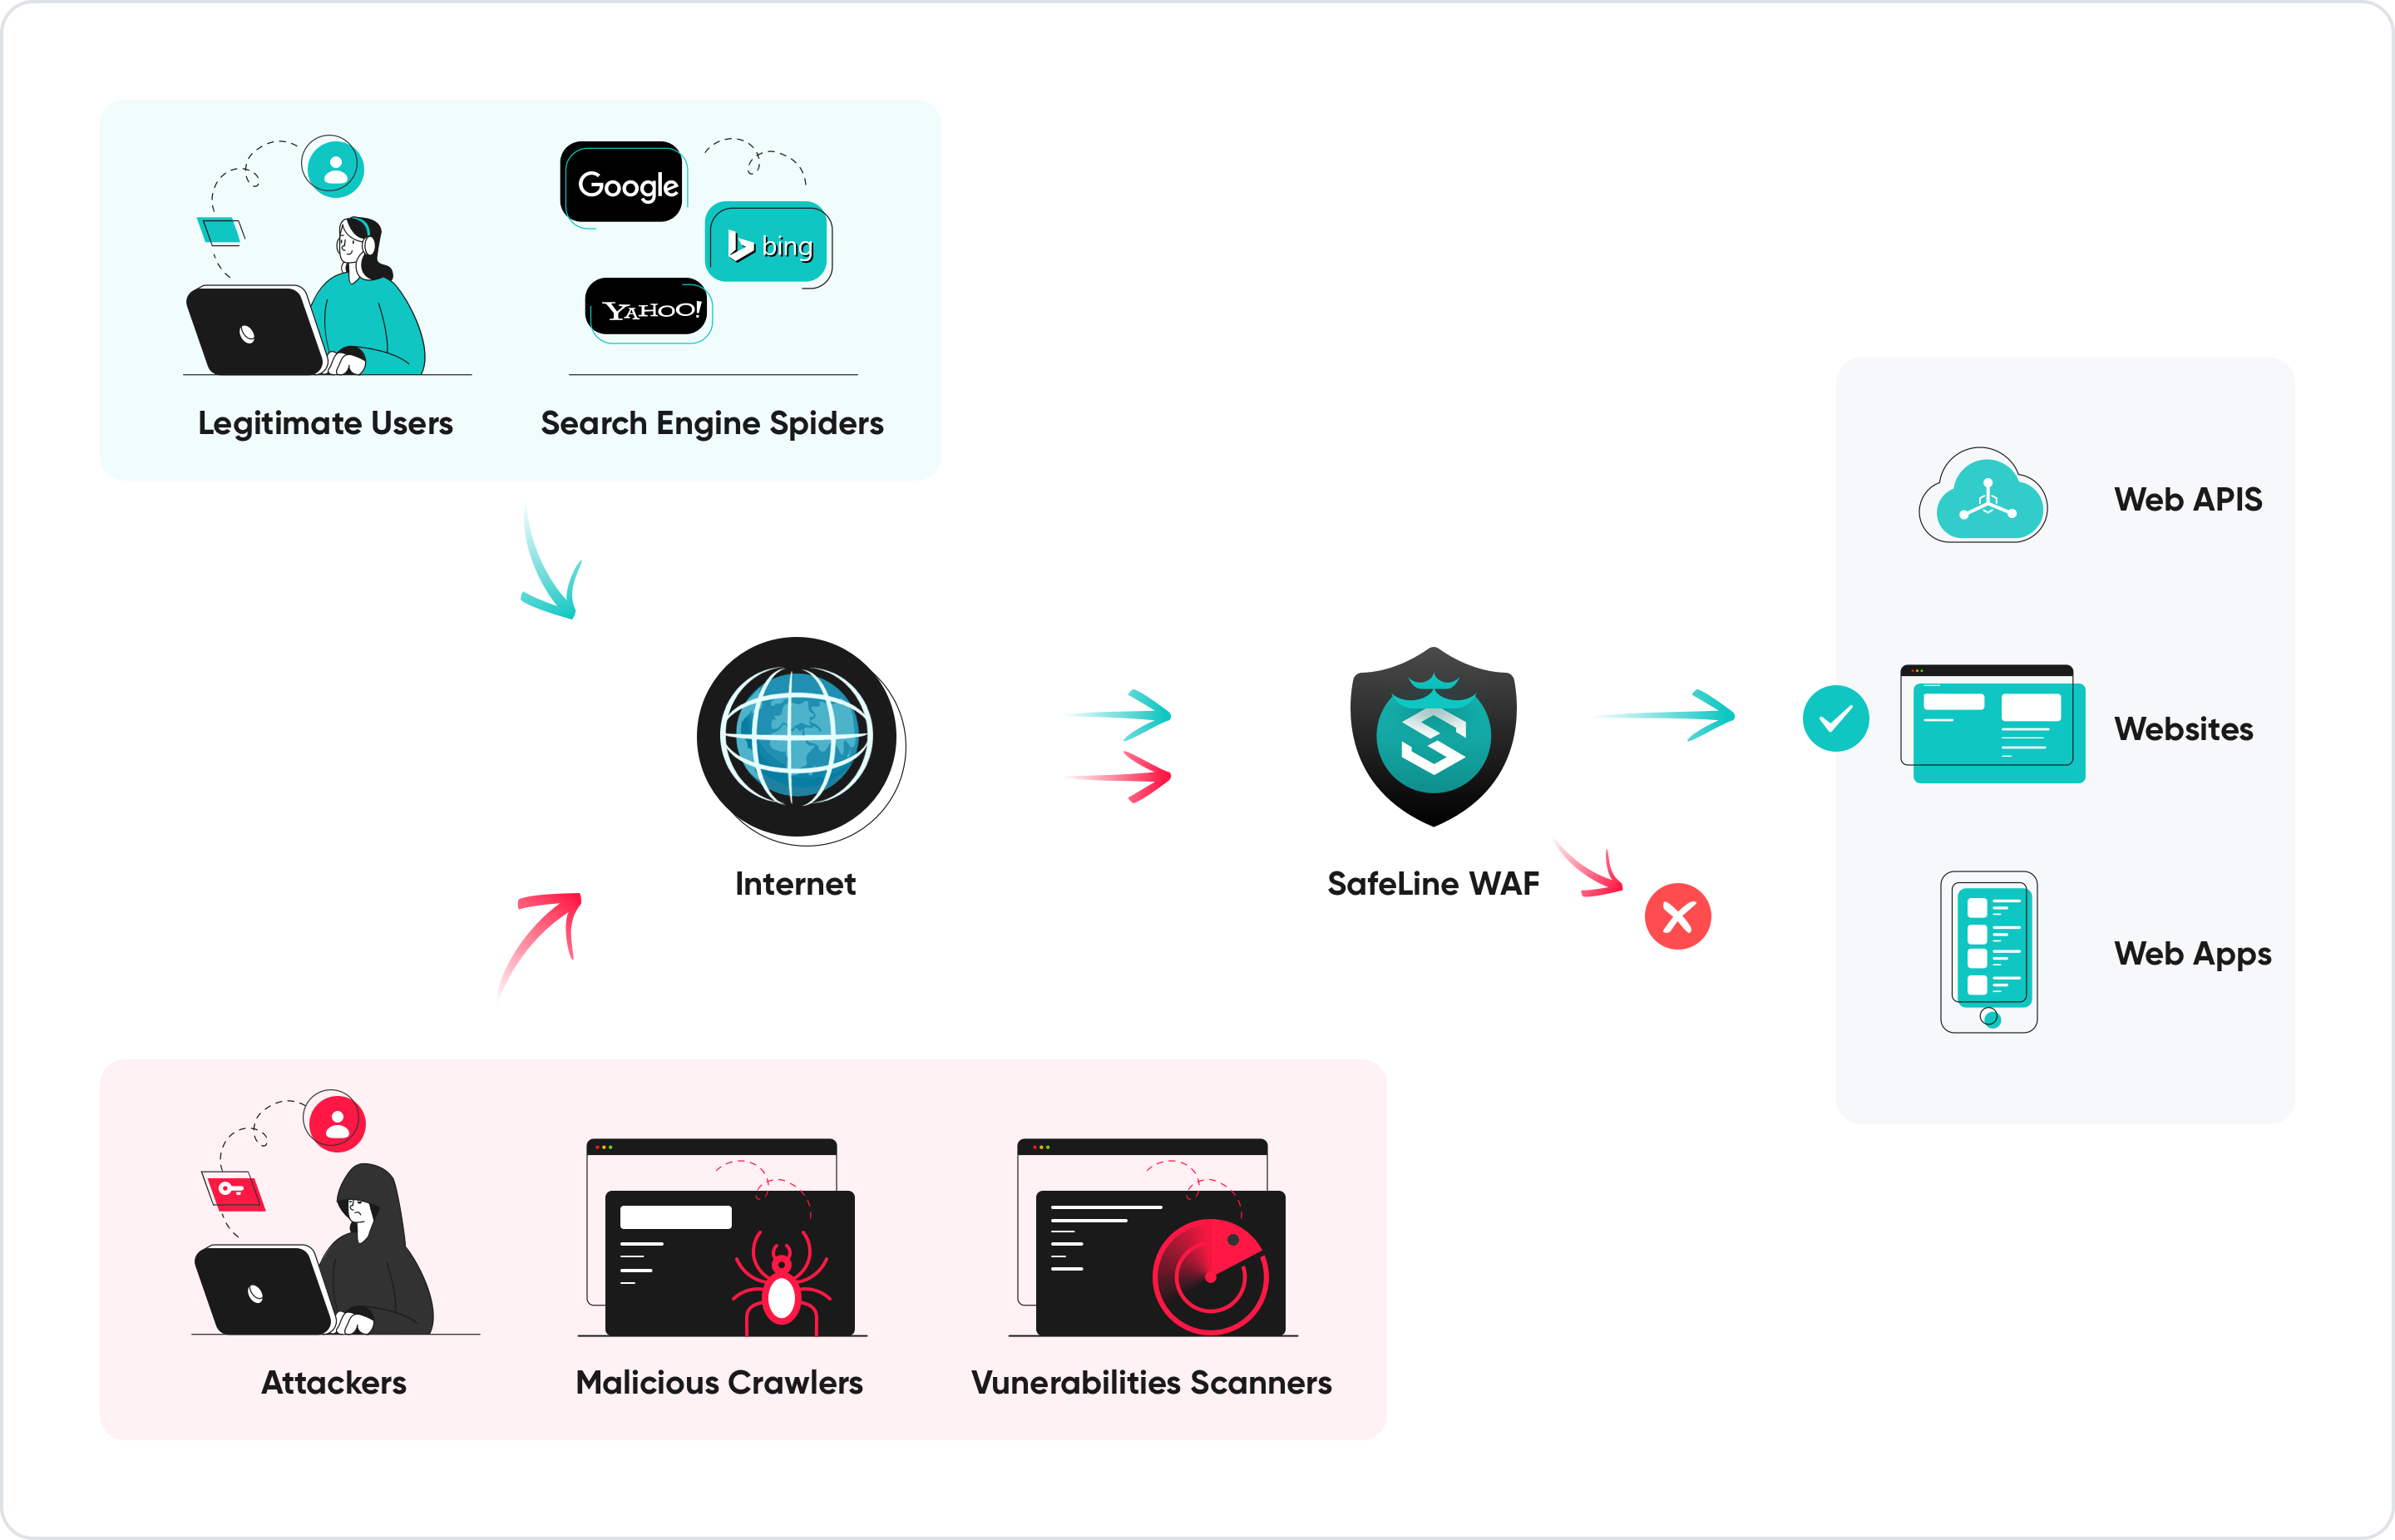
Размещая WAF перед веб-приложением, вы создаёте щит между веб-приложением и интернетом. Если прокси-сервер защищает идентичность клиентской машины, используя посредника, то WAF представляет собой разновидность обратного прокси, защищающего сервер от раскрытия: клиенты проходят через WAF, прежде чем достичь сервера.
WAF защищает ваши веб-приложения путём фильтрации, мониторинга и блокировки любого вредоносного HTTP/S-трафика, направляющегося к веб-приложению, и предотвращает утечку несанкционированных данных из приложения. Он делает это, следуя набору политик, которые помогают определить, какой трафик является вредоносным, а какой — безопасным. Подобно тому как прокси-сервер выступает посредником для защиты идентичности клиента, WAF действует аналогичным образом, но в роли посредника обратного прокси, защищающего сервер веб-приложения от потенциально вредоносного клиента.
К его ключевым возможностям относятся:
- Защита от веб-атак
- Проактивная защита от злоупотребления ботами
- Шифрование HTML- и JS-кода
- Ограничение частоты запросов по IP
- Список контроля доступа к веб-ресурсам (Web Access Control List)
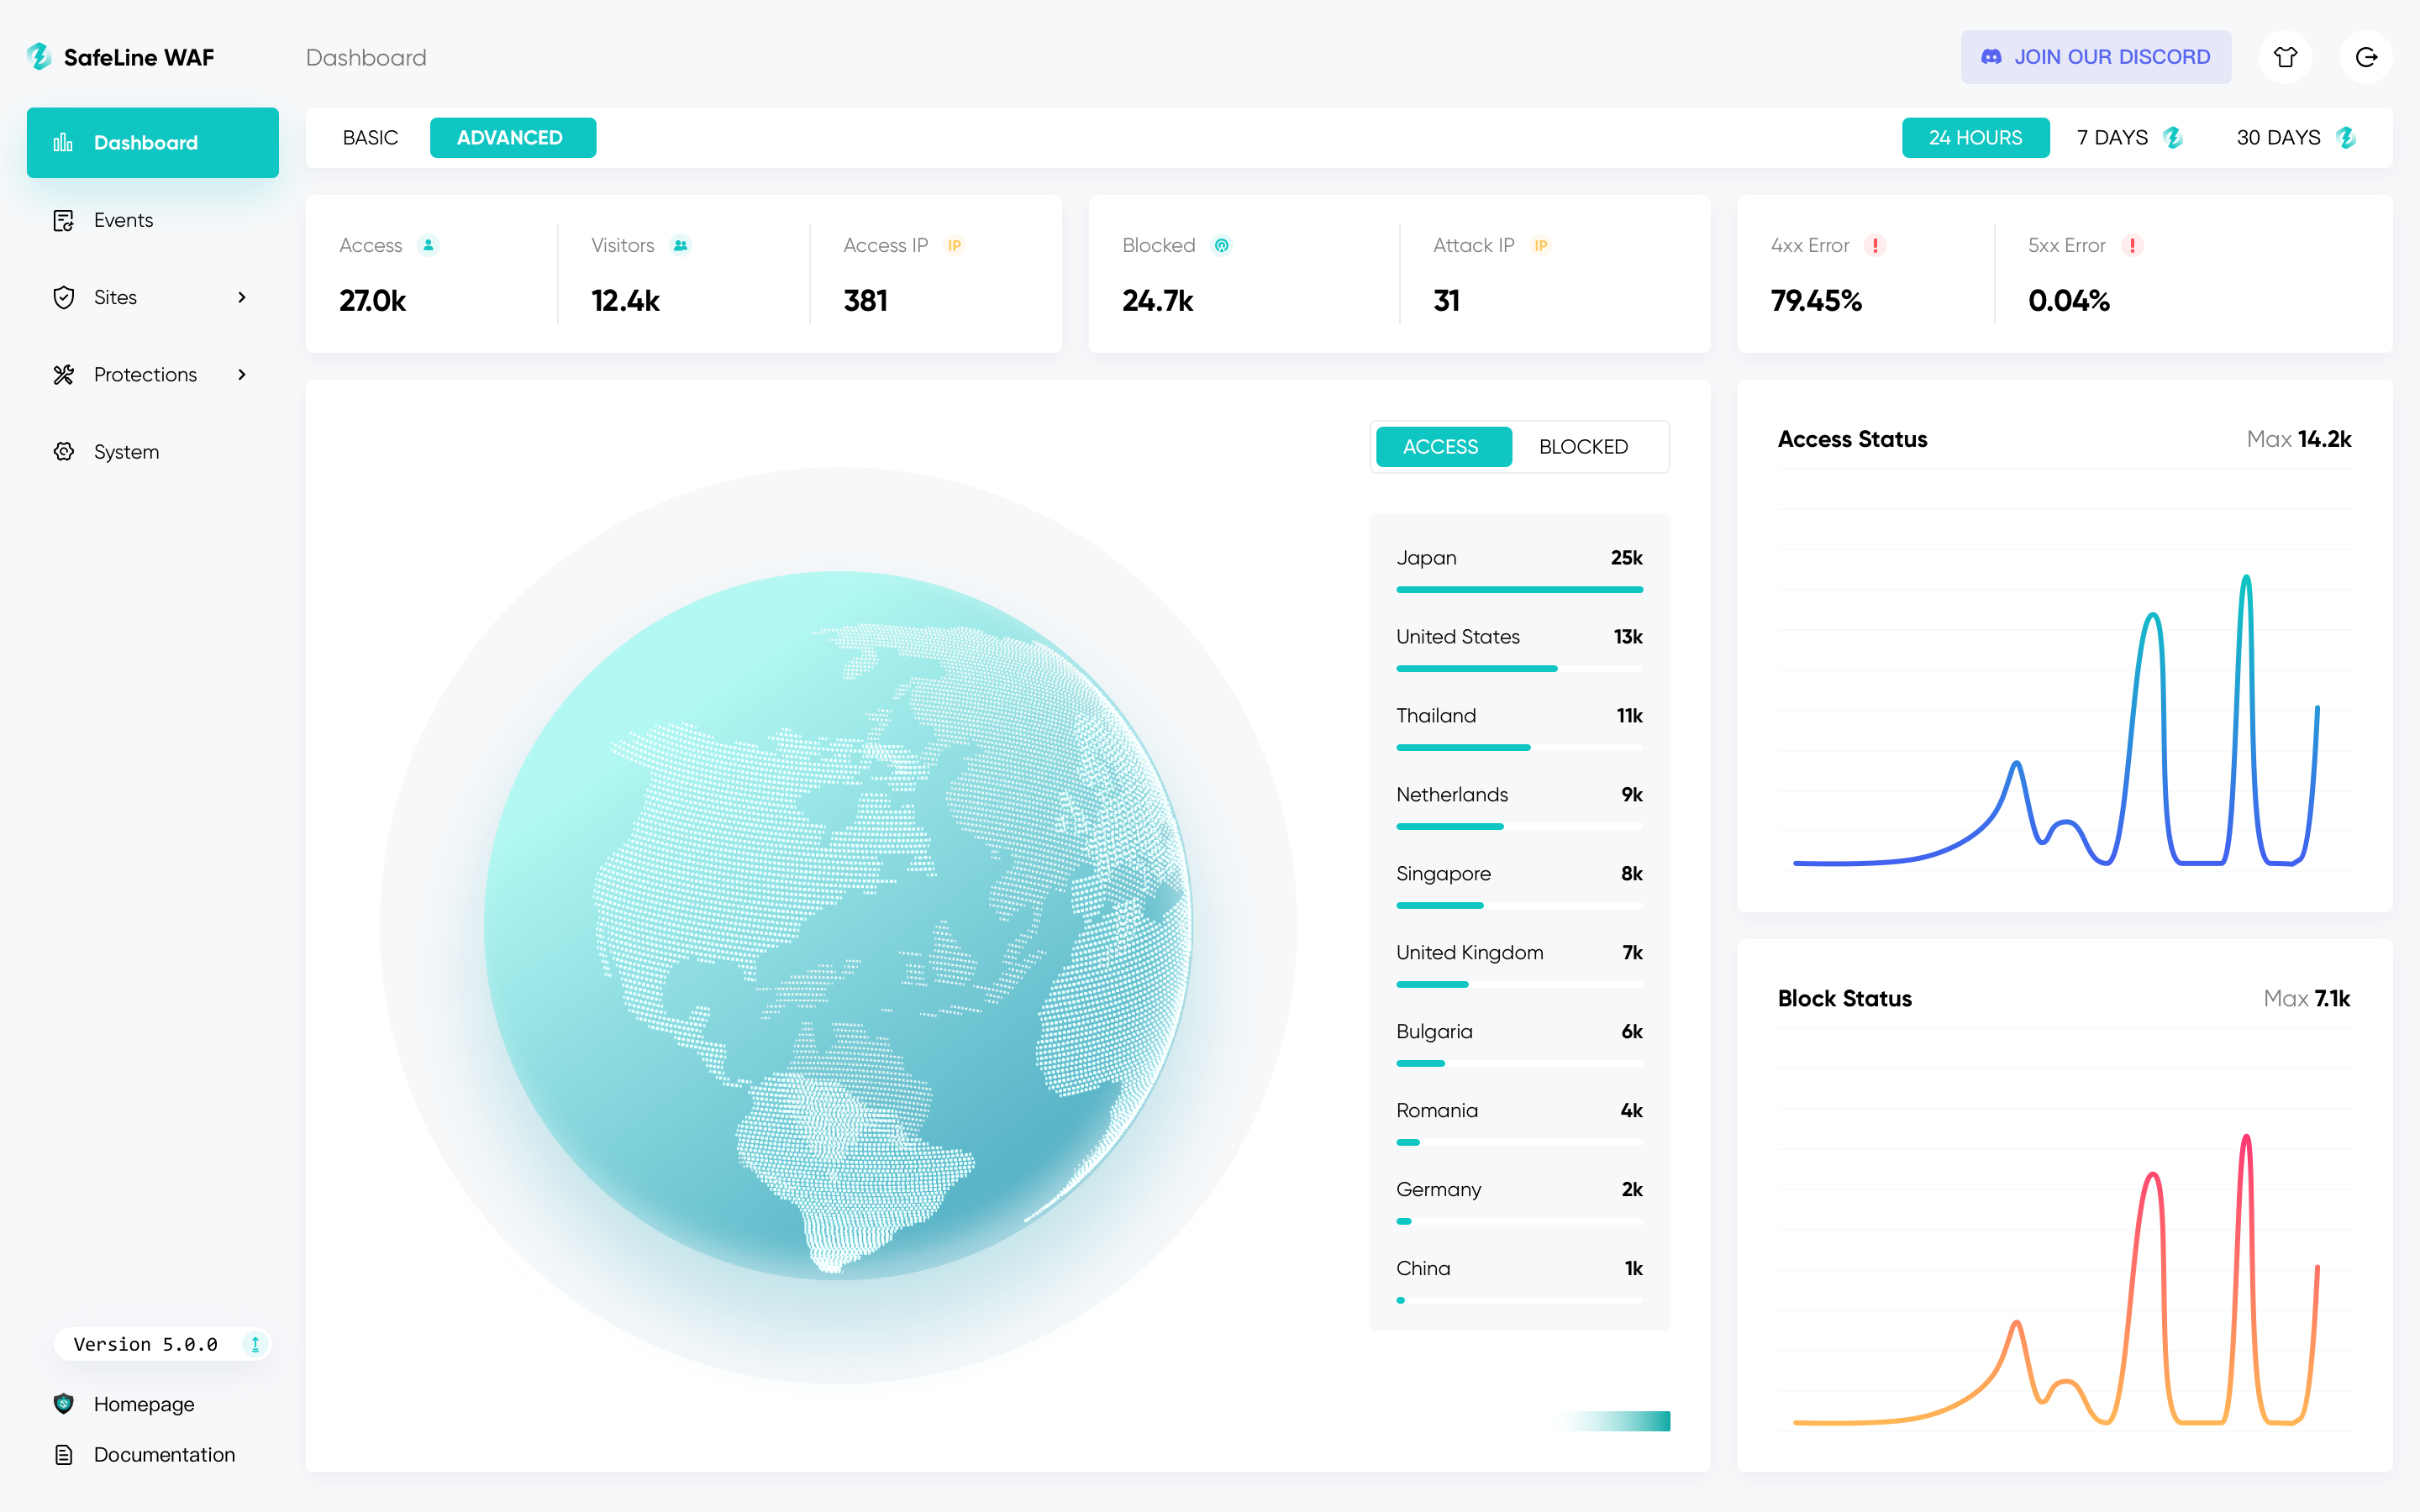
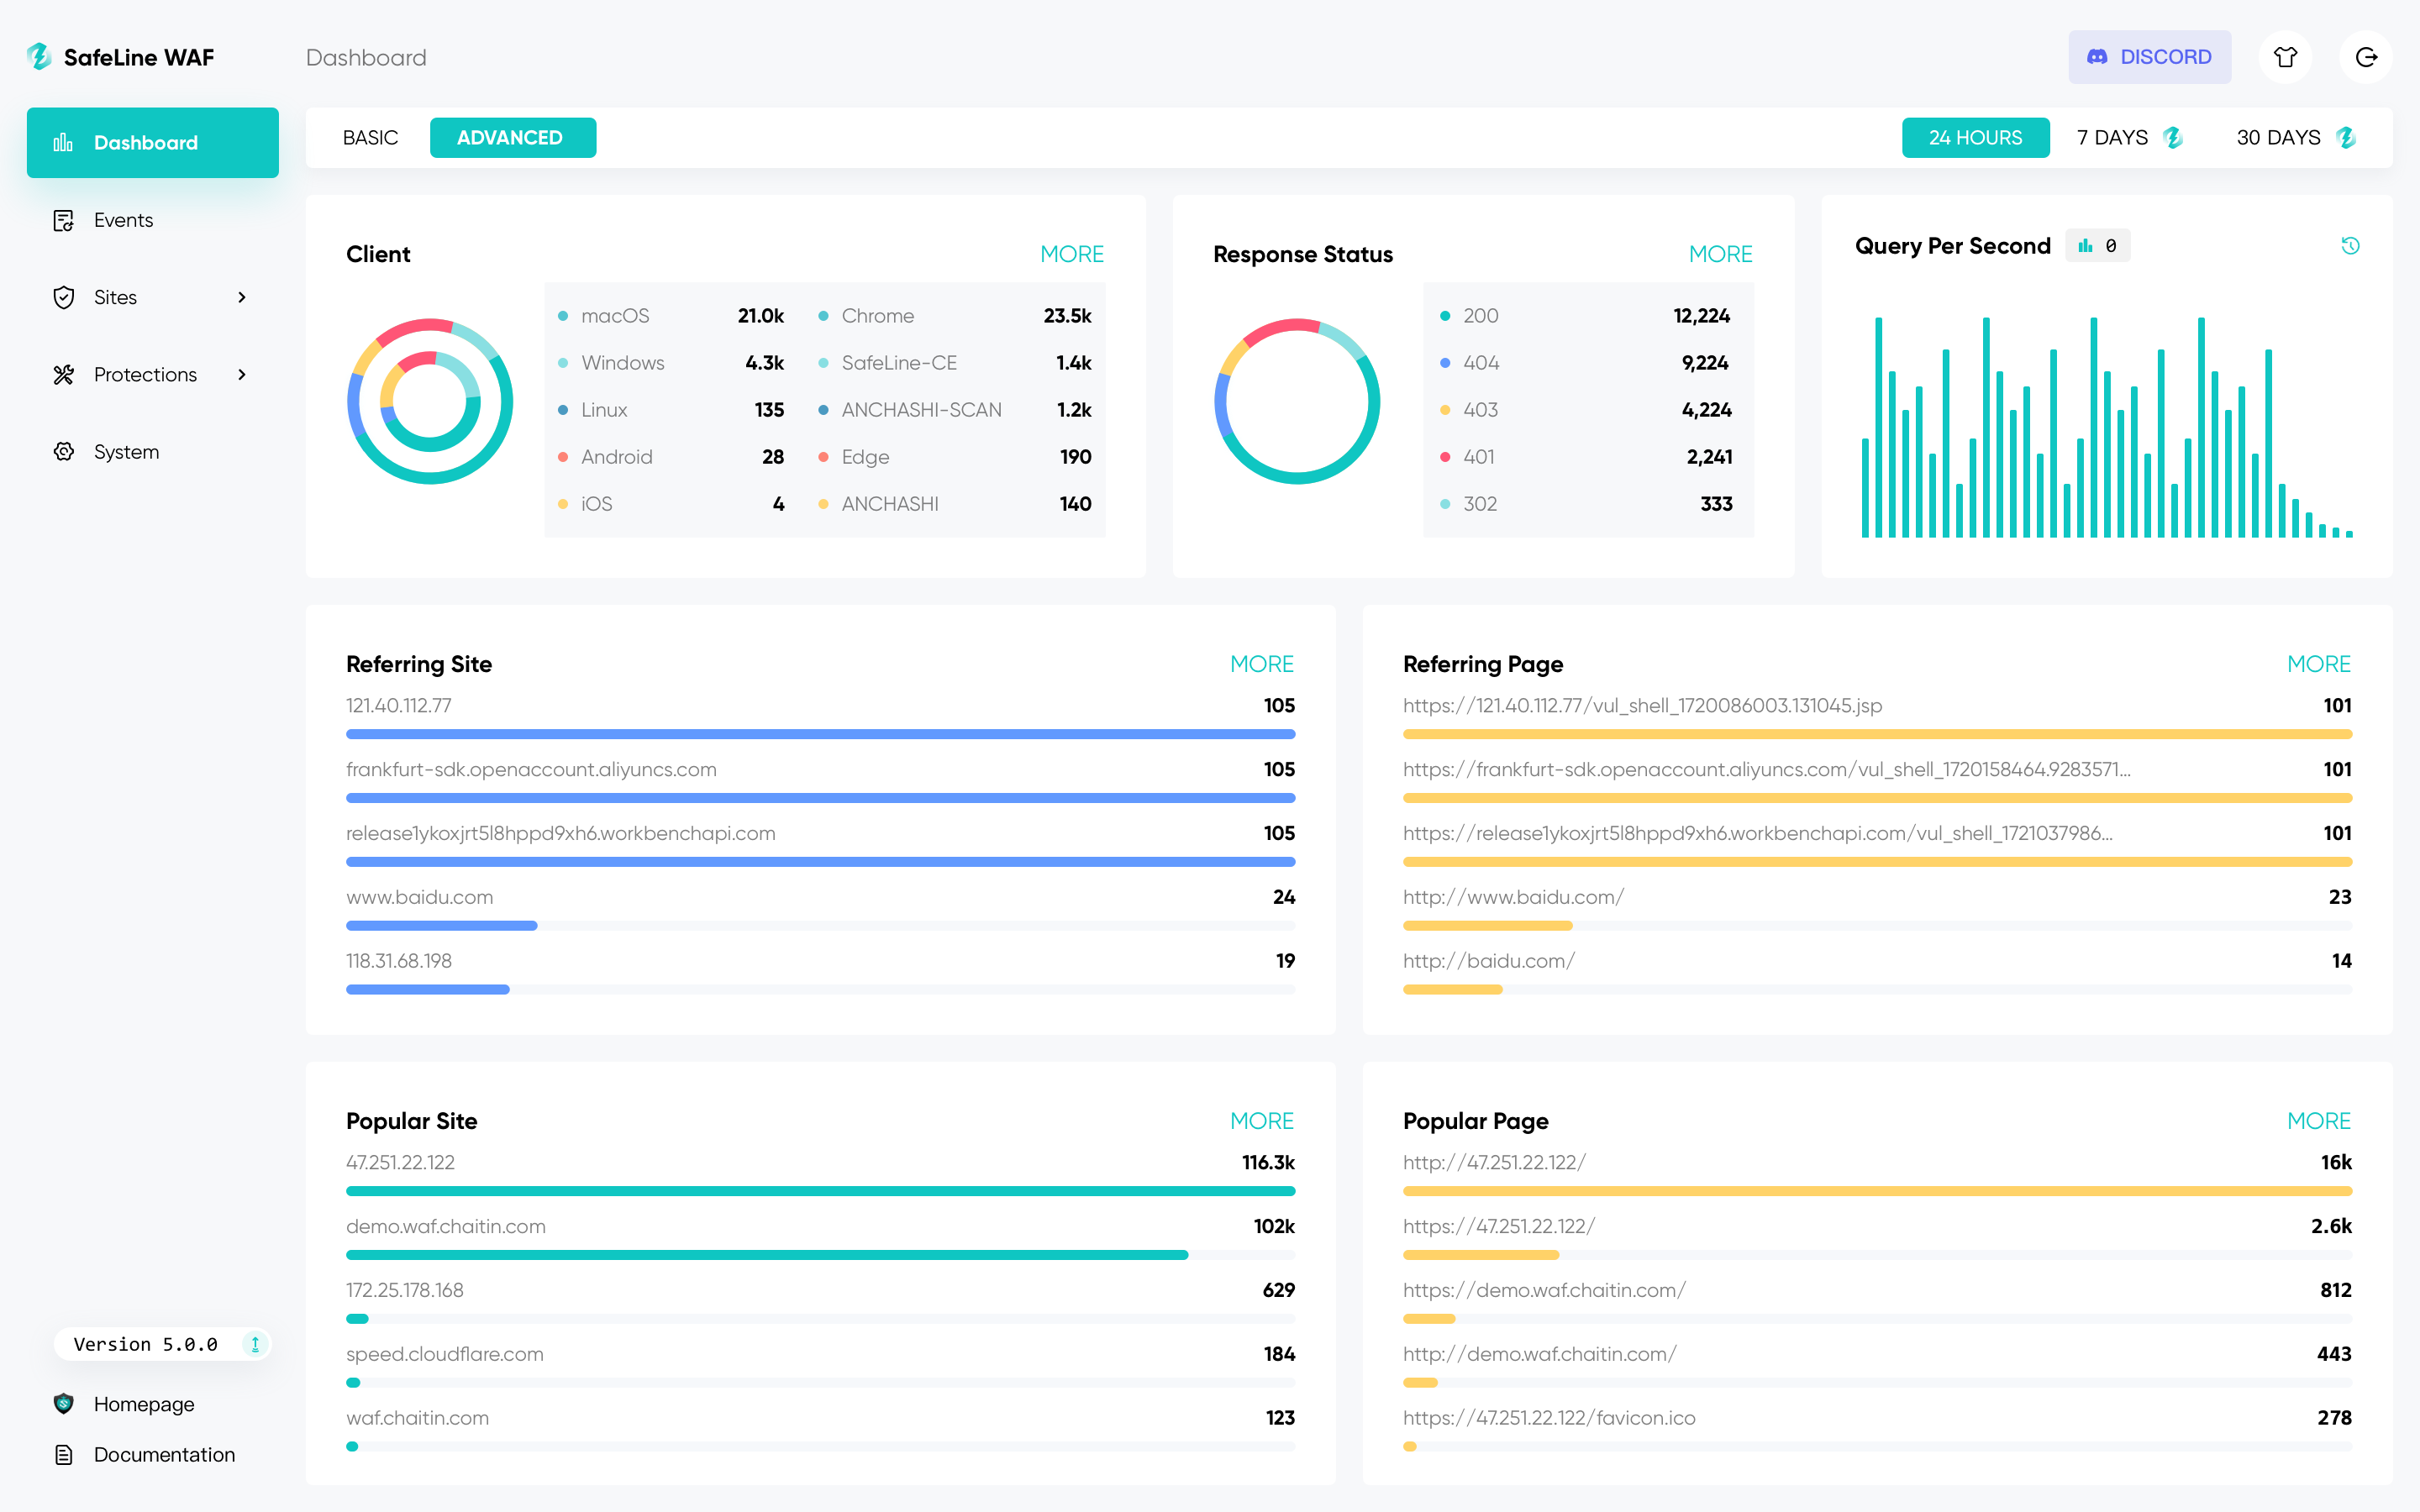
⚡️ Скриншоты
 |  |
|---|---|
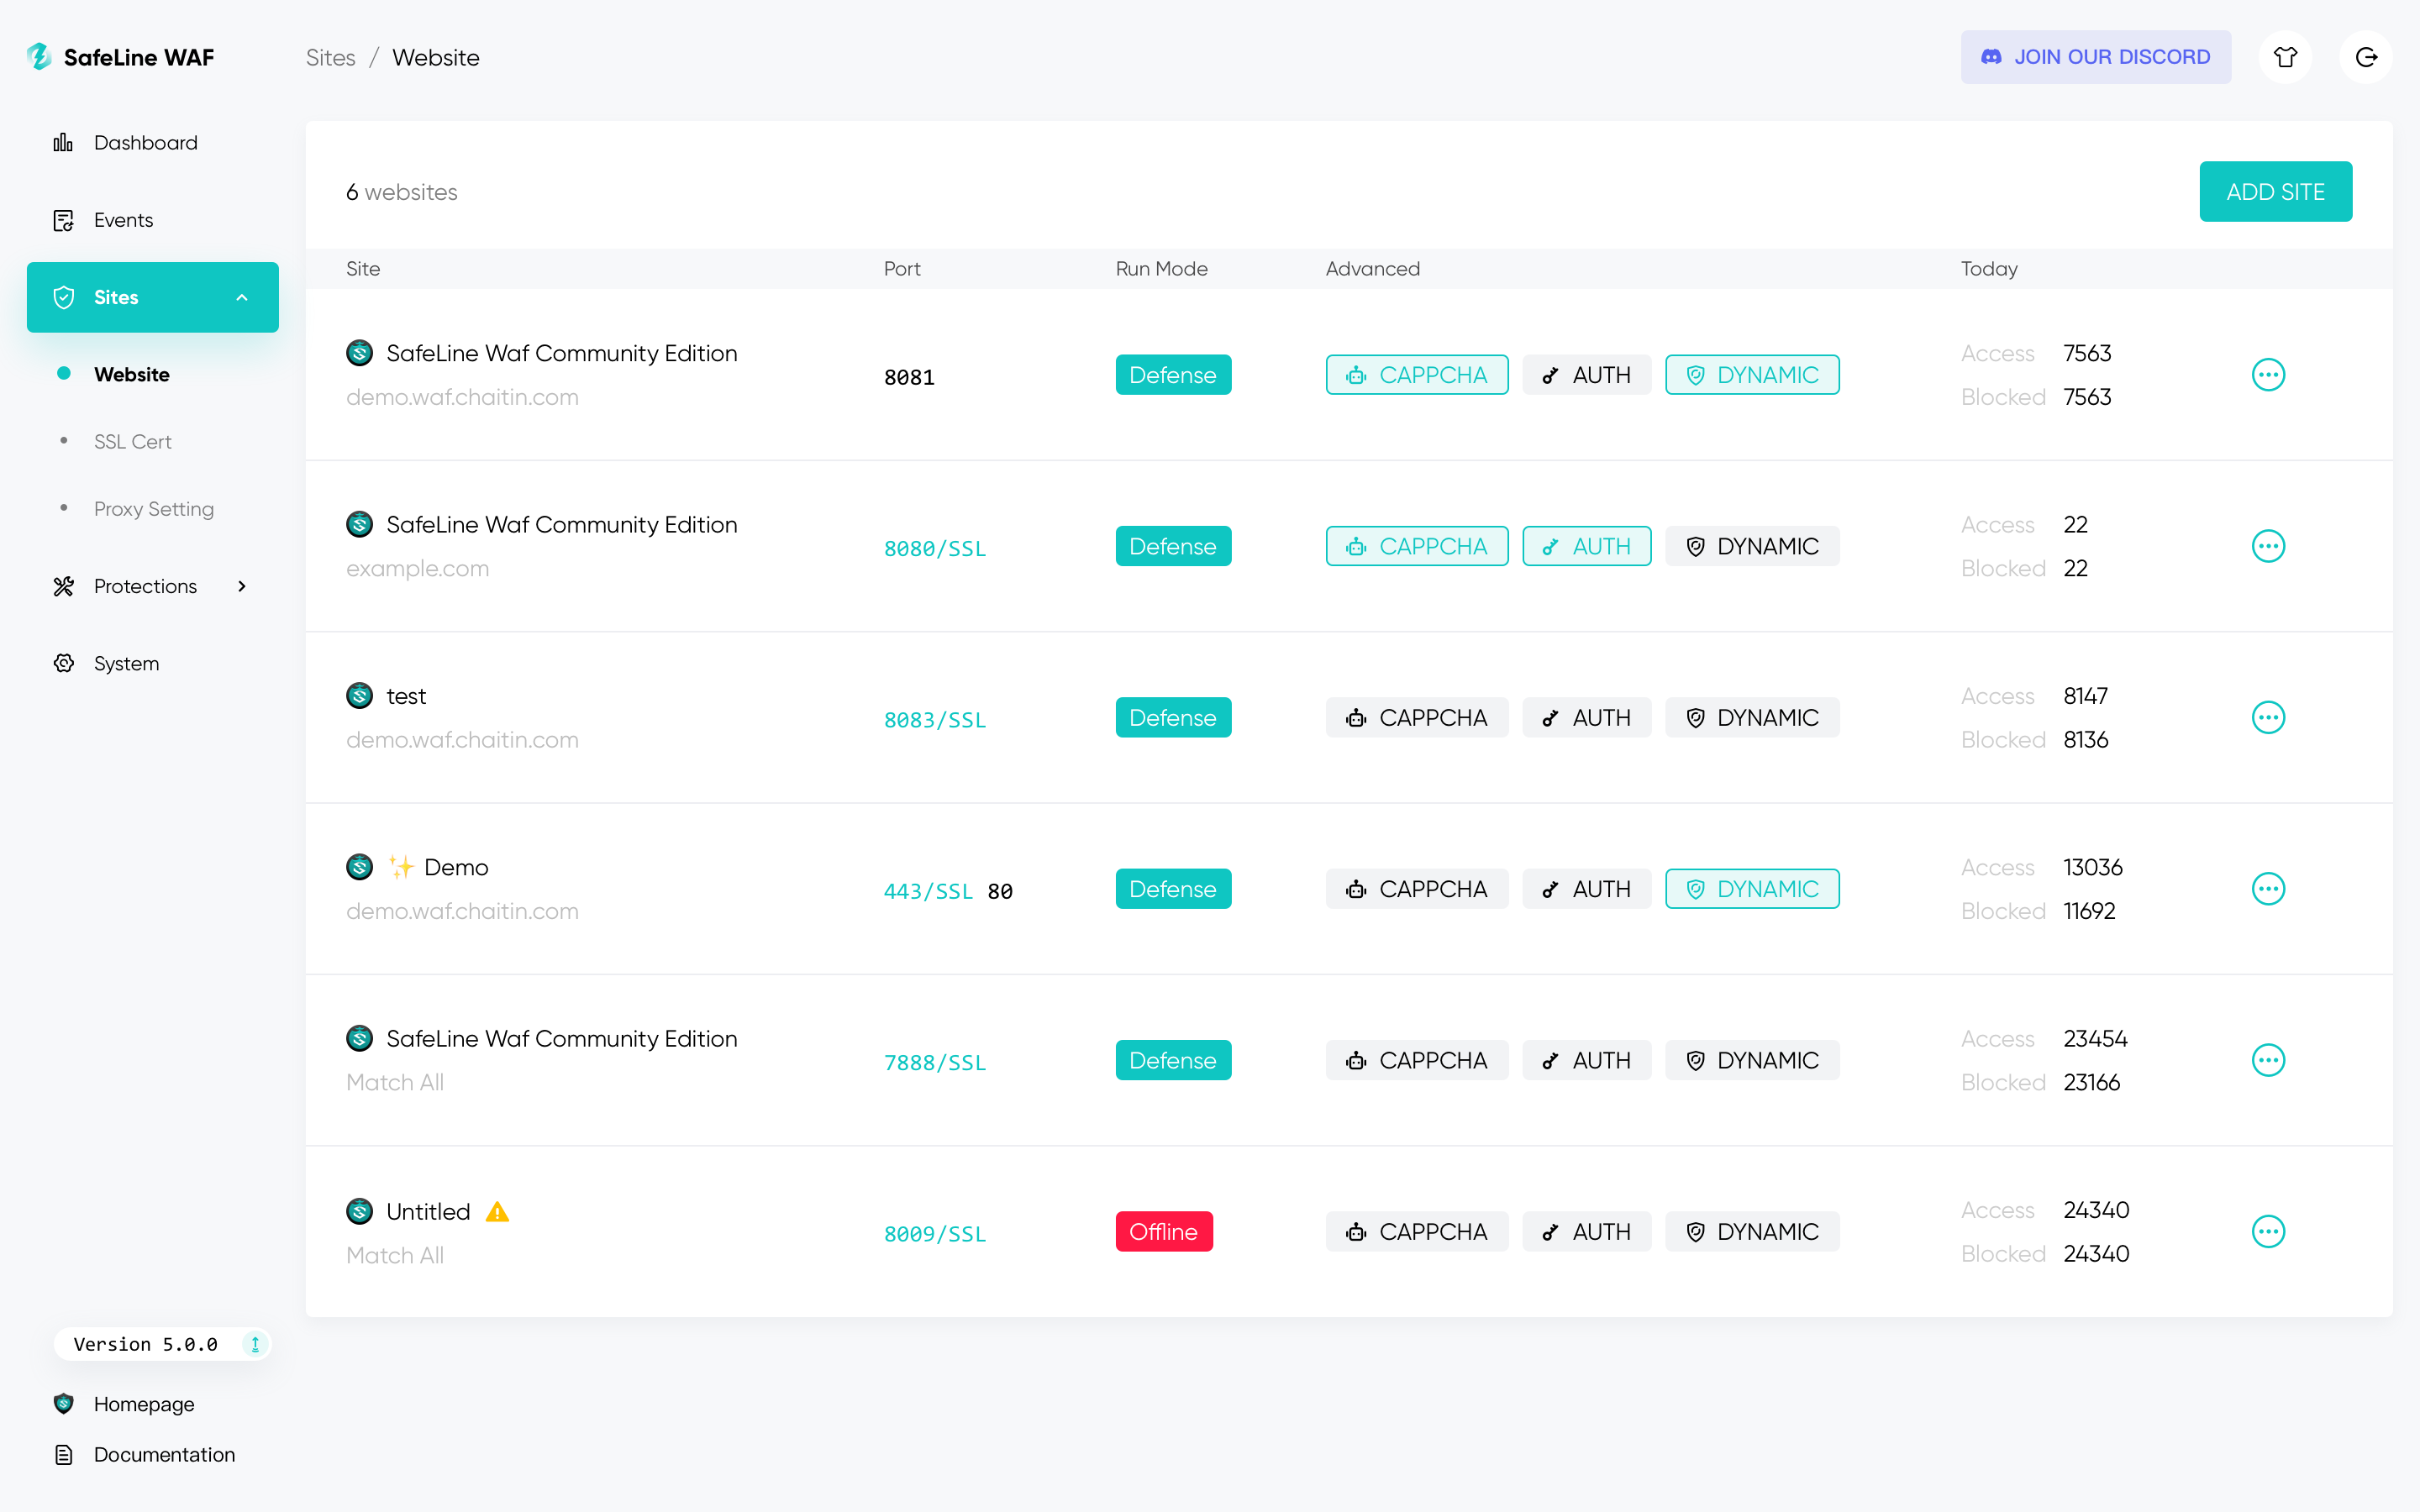 | 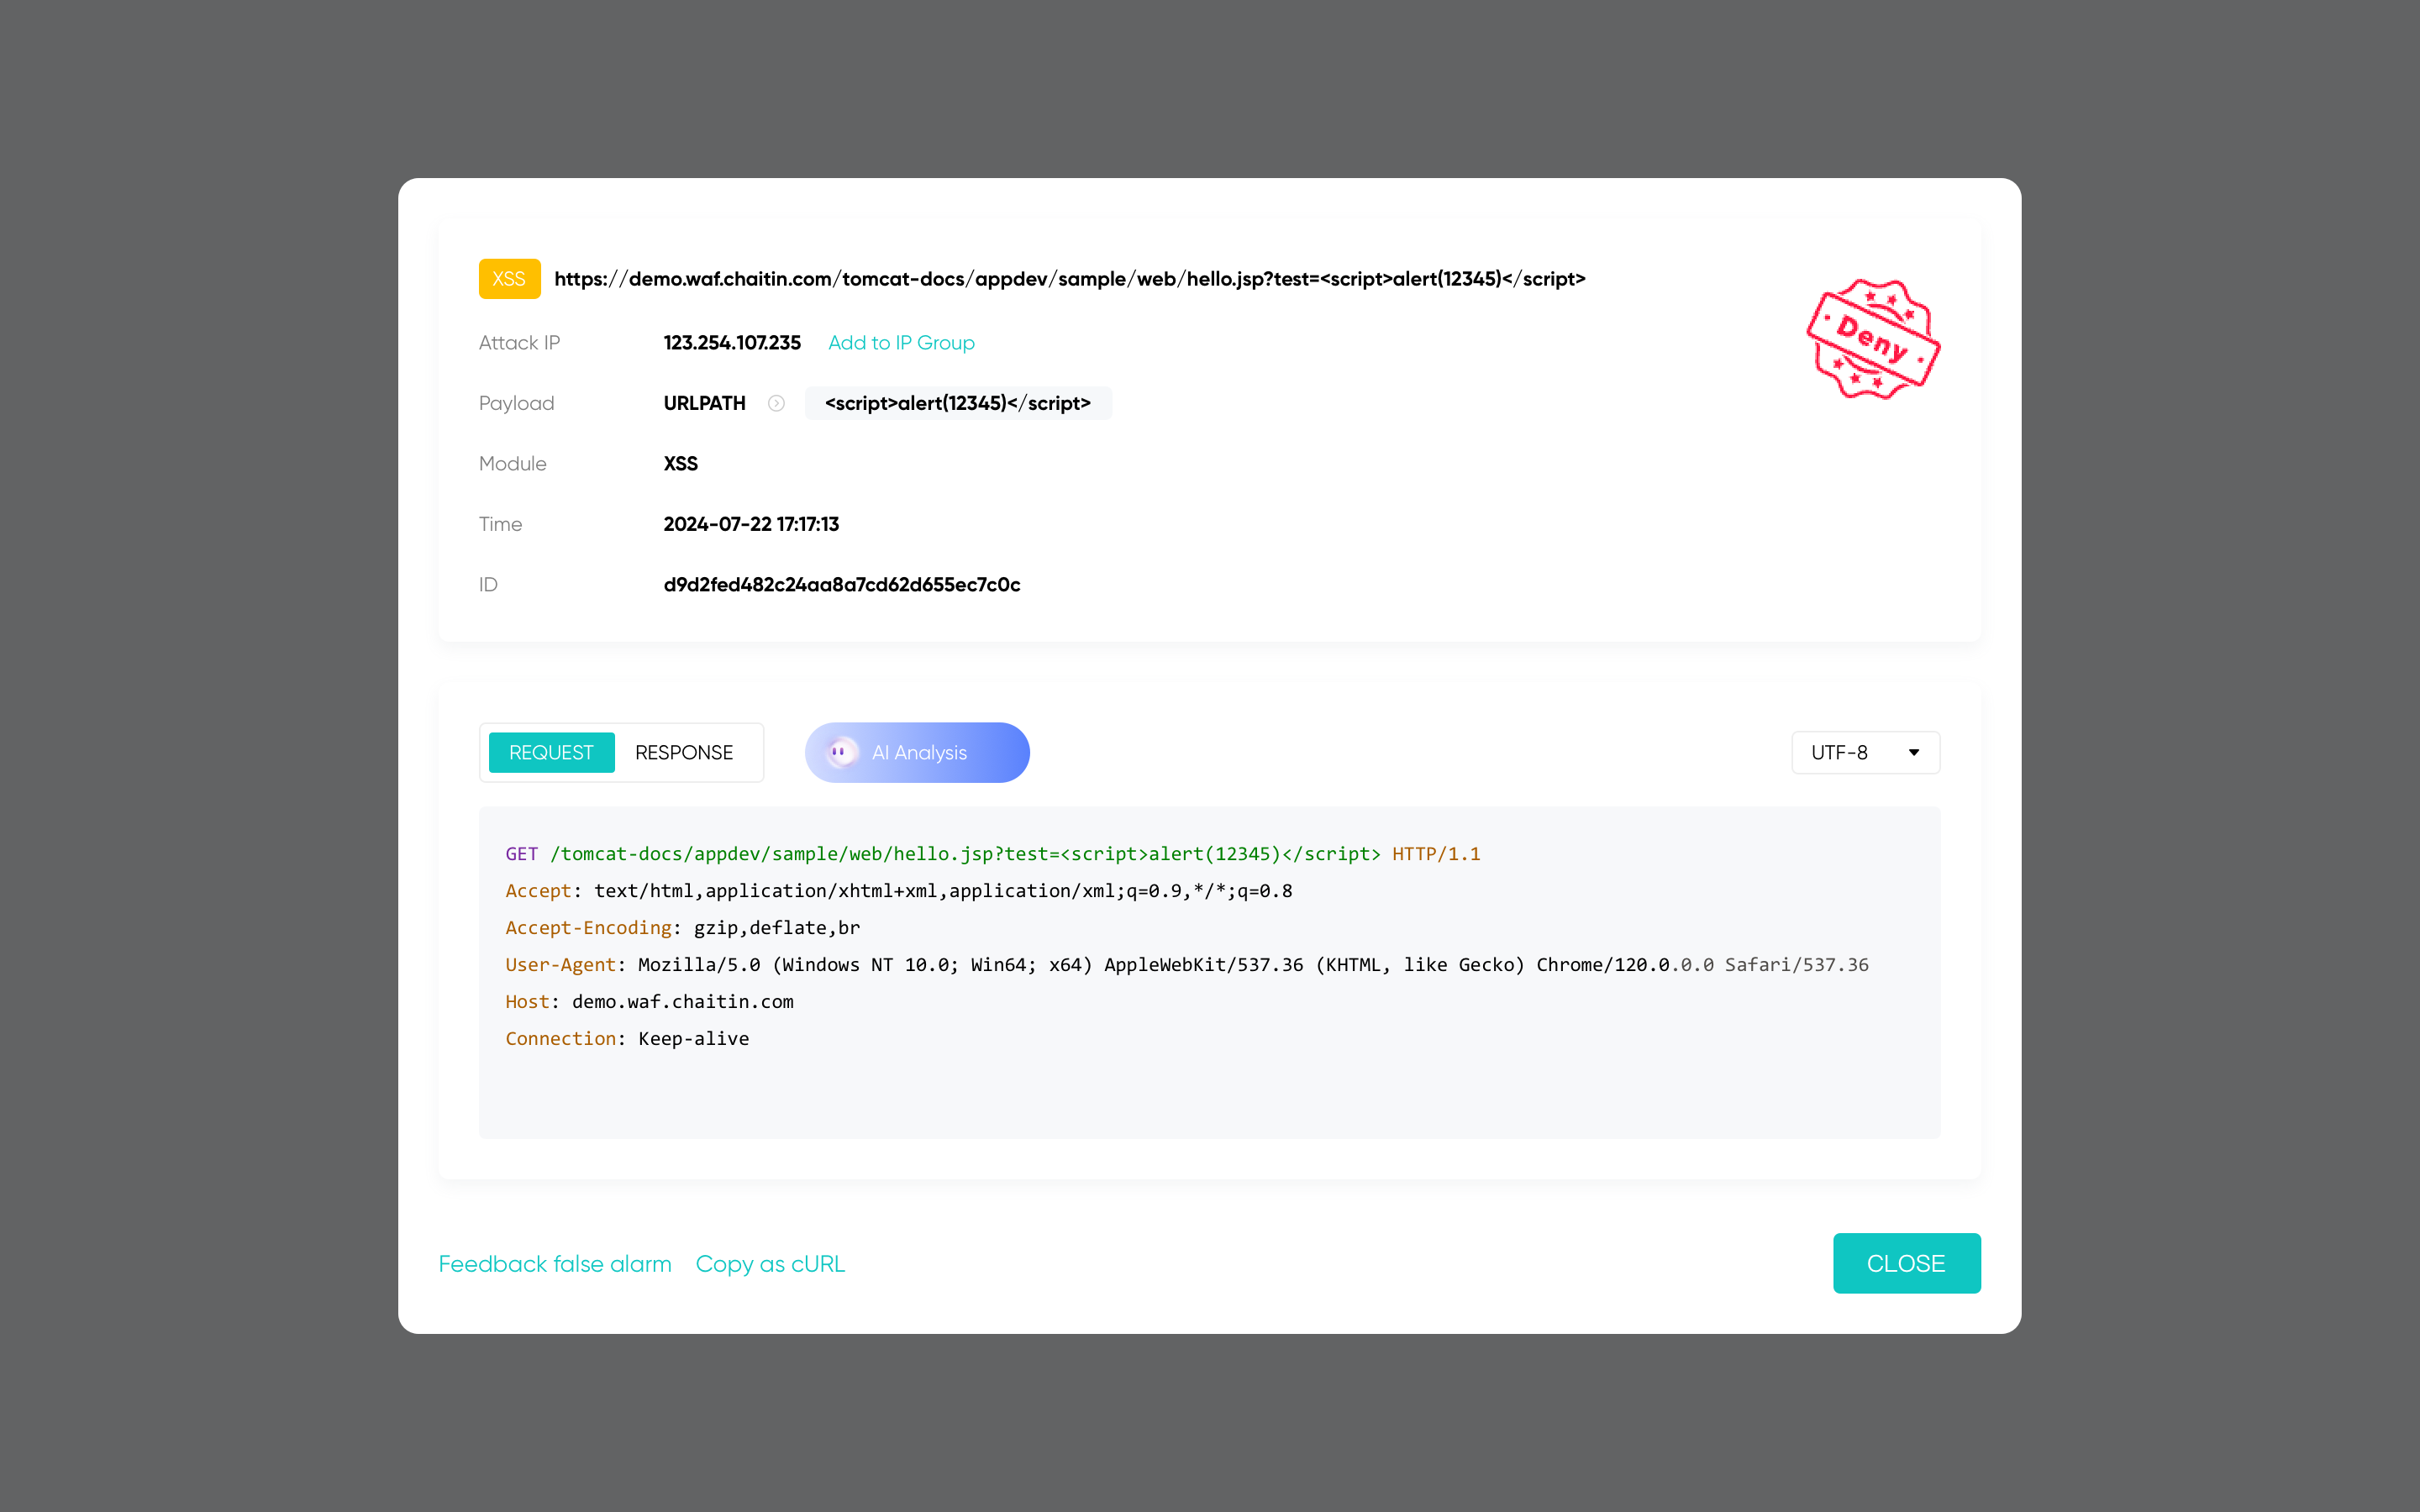 |
Посмотреть живую демонстрацию
🔥 ВОЗМОЖНОСТИ
Список основных возможностей приведён ниже:
Блокировка веб-атак- Защита от всех видов веб-атак, таких как
SQL-инъекции,XSS,внедрение кода,внедрение команд ОС,CRLF-инъекции,XXE,SSRF,обход путии так далее.
- Защита от всех видов веб-атак, таких как
Ограничение частоты запросов- Защитите свои веб-приложения от
DoS-атак,попыток подбора паролей,всплесков трафикаи других видов злоупотреблений, ограничивая трафик, превышающий заданные лимиты.
- Защитите свои веб-приложения от
Антибот-проверка- Антибот-проверки защищают ваш сайт от
бот-атак: реальным пользователям доступ разрешён, а краулеры и боты блокируются.
- Антибот-проверки защищают ваш сайт от
Проверка аутентификации- Когда проверка аутентификации включена, посетителям необходимо ввести пароль, иначе они будут заблокированы.
Динамическая защита- Когда динамическая защита включена, HTML- и JS-код на вашем веб-сервере динамически шифруется при каждом посещении.