
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BurpParamFlagger — Расширение Burp, добавляющее пассивную проверку сканирования для пометки параметров, имя или значение которых может указывать на возможную точку внедрения для SSRF или LFI. | Kitploit
Инструменты/GitHubGitHub/allyomalley/burpparamflagger
Сканеры уязвимостейСканеры веб-уязвимостейСбор информацииВеб-безопасностьТестирование на Проникновение
GitHuballyomalley/burpparamflagger

BurpParamFlagger

Расширение Burp, добавляющее пассивную проверку сканирования для пометки параметров, имя или значение которых может указывать на возможную точку внедрения для SSRF или LFI.

Репозиторий
13421365 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

BurpParamFlagger

Расширение Burp, добавляющее пассивную проверку для выявления параметров, чьё имя или значение могут указывать на возможную точку внедрения для SSRF или LFI.

Примечание: Я считаю, что для использования этого расширения требуется Burp Pro, поскольку оно добавляет функциональность сканера, которая не входит в версию Community.
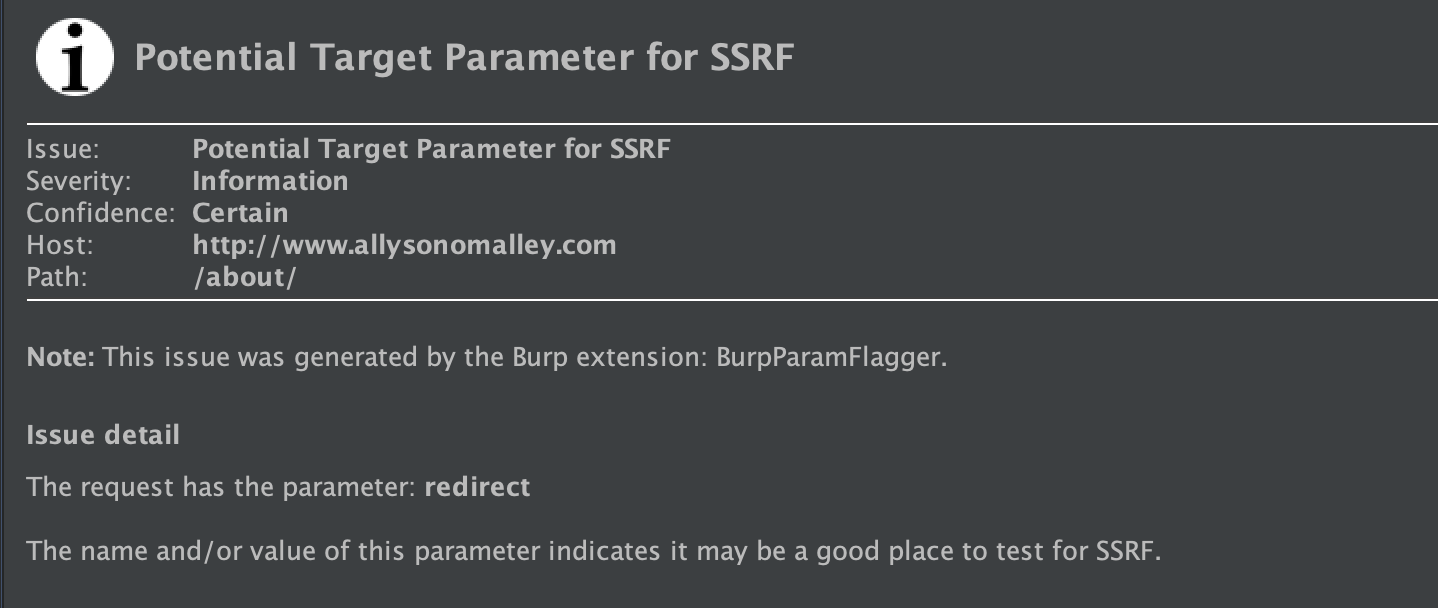
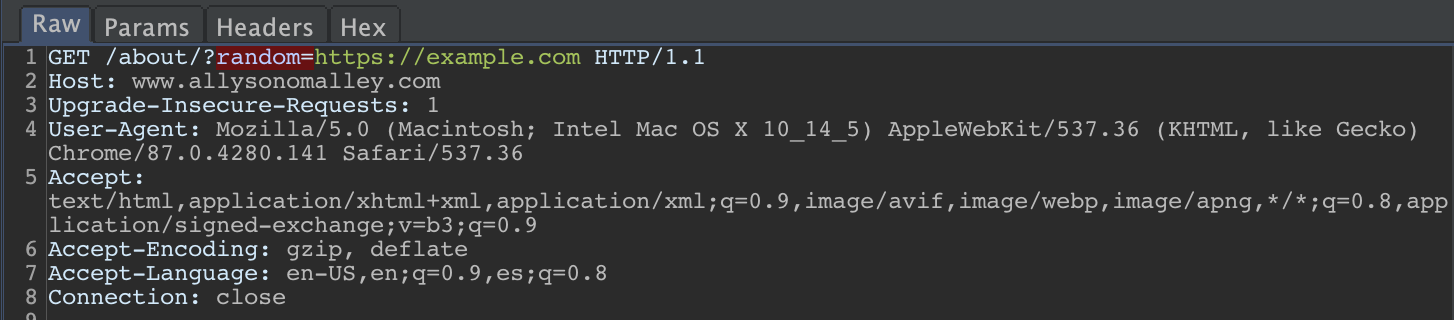
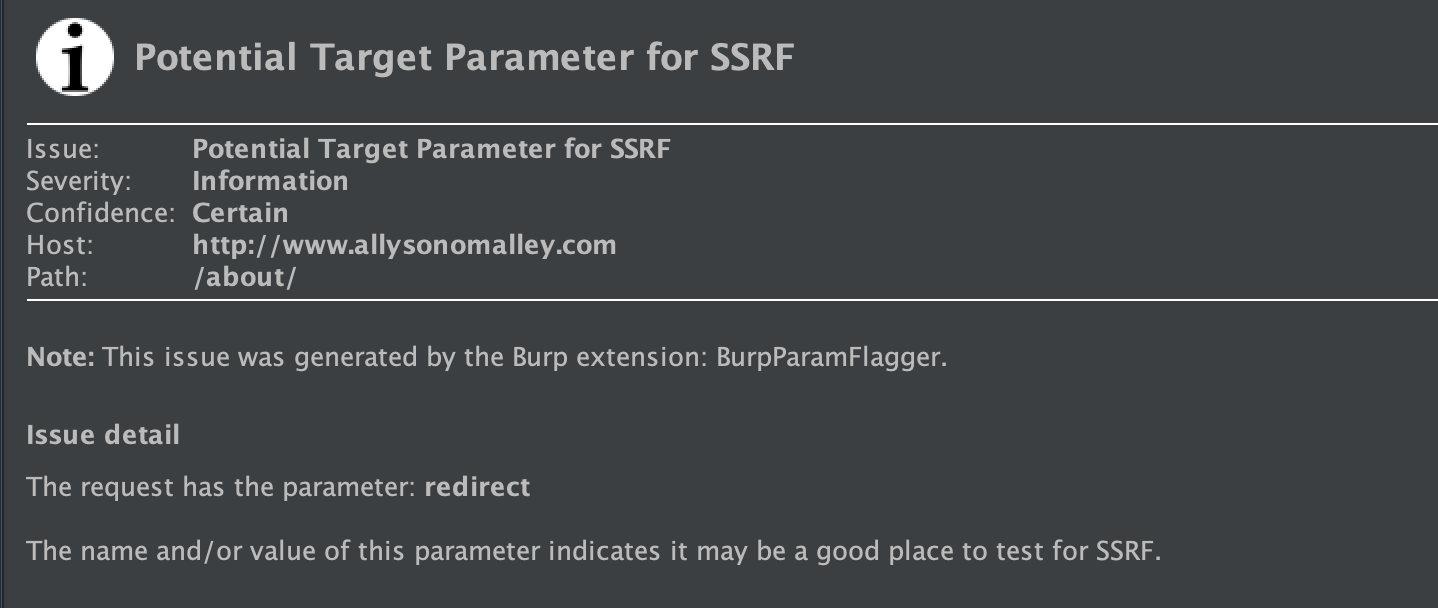
ScreenShot

Расширение проверяет как имя параметра, так и его значение, а также ищет любые распространённые слова или шаблоны, указывающие на то, что это может быть точкой внедрения для SSRF или LFI.

Например, проверки SSRF включают поиск имён параметров, таких как 'redirect', 'url' или 'domain', а также значений, похожих на URL.

Проверки LFI ищут имена, такие как 'include', 'attach' или 'file', а также значения, имеющие расширение файла.

Несколько базовых примеров:
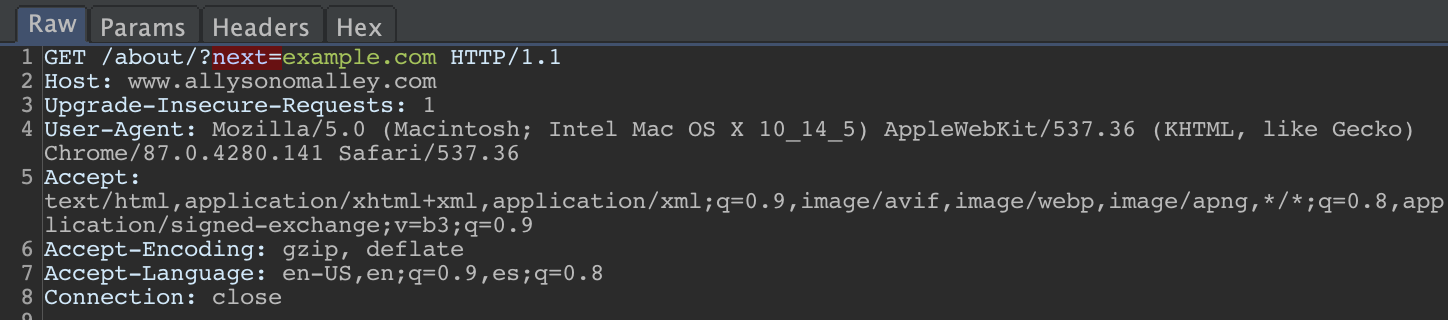
ScreenShot ScreenShot

Установка

Просто клонируйте репозиторий и загрузите расширение в Burp: перейдите на вкладку Extender, нажмите 'Add', измените тип расширения на 'Python', укажите клонированный файл BurpParamFlagger.py и следуйте дальнейшим подсказкам.

Использование

После загрузки расширения больше ничего не требуется. Вы должны начать видеть отмеченные запросы вместе с другими проблемами сканера на панели Dashboard.


Скачать инструмент