
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cloudrasp-log4j2 — Инструмент RASP для защиты от уязвимости log4j2 CVE-2021-44228. Модуль самозащиты приложений во время выполнения, специально разработанный для защиты от RCE в log4j2 (CVE-2021-44228). | Kitploit
Инструменты/GitHubGitHub/boundaryx/cloudrasp-log4j2
Оборонительные ИнструментыФреймворки для эксплойтовАнализ уязвимостейЭксплуатация веб-приложений
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

Инструмент RASP для защиты от уязвимости log4j2 CVE-2021-44228. Модуль самозащиты приложений во время выполнения, специально разработанный для защиты от RCE в log4j2 (CVE-2021-44228).

Репозиторий
Поделиться
126207704 лет назадПроверено Kitploit

CloudArmor · Модуль самозащиты приложений во время выполнения — версия Log4j2

Китайский (упрощённый)

Этот проект является локальной версией CloudArmor, специально созданной для защиты от Log4j2 CVE-2021-44228. Для работы этого проекта не требуется подключение к сети.

Пожалуйста, ПРОВЕДИТЕ ТЕСТИРОВАНИЕ перед развёртыванием в производственной среде.

Модуль самозащиты приложений использует технологию RASP для внедрения зондов в Java-приложения. Обнаружение log4j2 достигается за счёт анализа контекста выполнения, что также обеспечивает защиту для не-веб-бизнес-программ.

Модуль защиты по умолчанию блокирует JNDI-инъекции, инициированные через log4j2.

Стоит отметить, что хотя Oracle больше не загружает удалённые классы через JNDI по умолчанию в версиях 6u211, 7u201, 8u191 и 11.0.1, злоумышленники обнаружили, что удалённое выполнение команд всё ещё может быть достигнуто через сторонние компоненты, такие как tomcat-el.

Установка

Этот проект включает два JAR-пакета: rasp-loader.jar и rasp-core.jar, которые скомпилированы в dist.

Модуль самозащиты поддерживает обычную установку и установку без перезапуска.

Обычная установка

Добавьте -javaagent:rasp-loader.jar в список аргументов скрипта запуска Java-программы

Пример: для приложений SpringBoot измените список аргументов, добавив java -javaagent:rasp-loader.jar -jar springboot.jar

Установка без перезапуска

Выполните java -jar rasp-loader.jar и следуйте инструкциям для внедрения в конкретные JVM-процессы
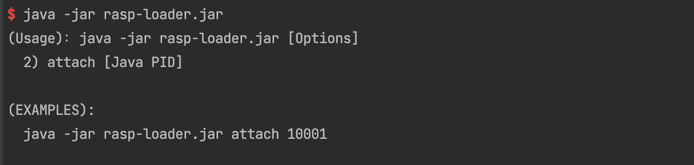
img.png

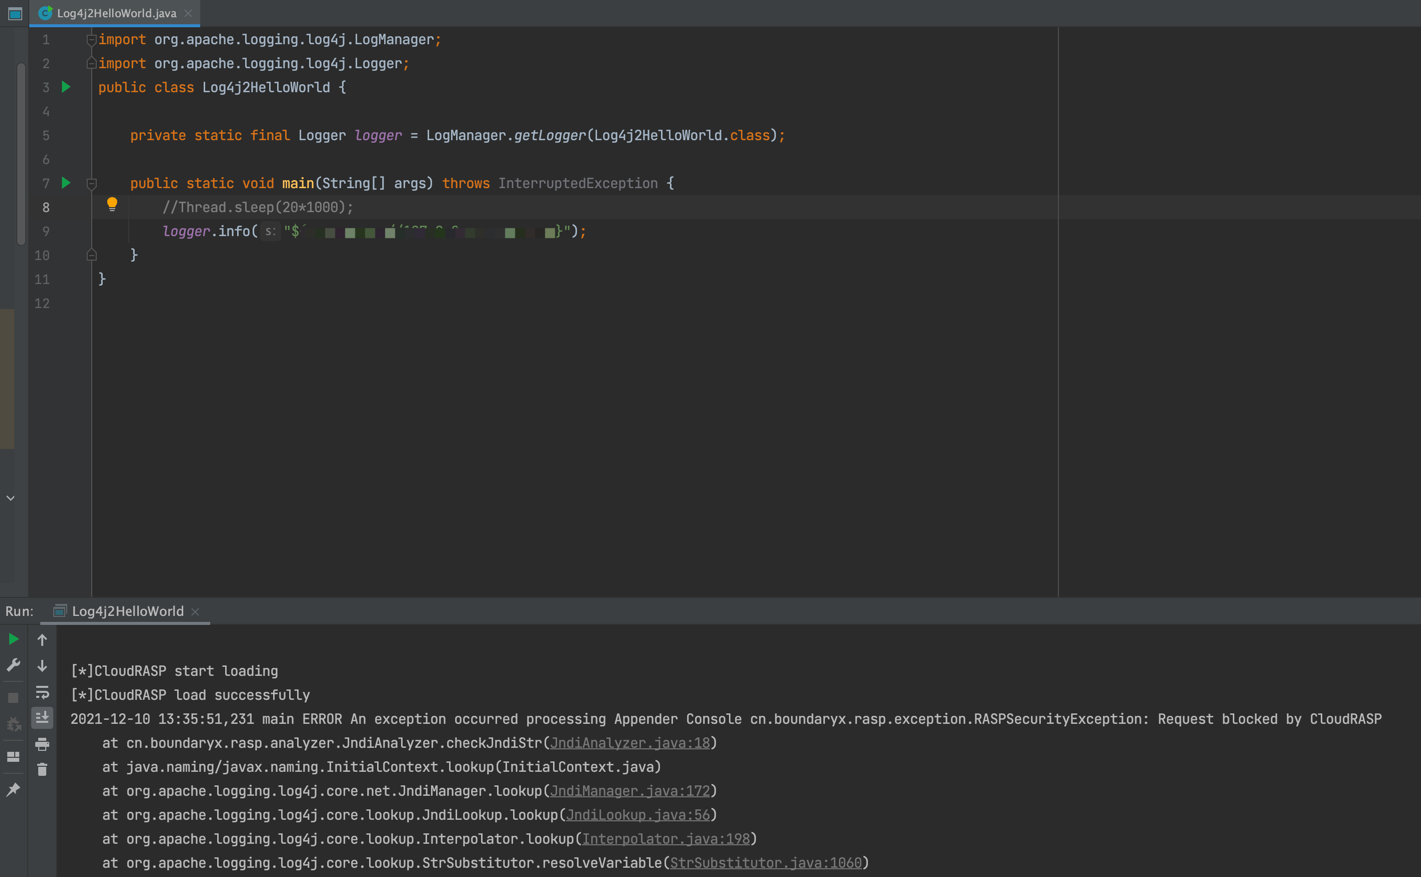
Тест перехвата

img.png

Сборка из исходного кода

Запустите build.sh

Совместимость

Поддерживаются JDK с версии 6 по 16

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





