
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit

 sech0us3/waf-checker
Автоматизированный инструмент оценки WAF, который определяет производителей брандмауэров, тестирует 19 категорий атак с использованием продвинутых…
 ariary/notionterm
Встраивание обратной оболочки в страницы Notion с использованием Notion API в качестве прокси, что обеспечивает скрытные сеансы удаленной оболочки с…
 xaaha/hulak
Легкий файловый CLI-клиент API с age-шифрованием секретов, полноценной поддержкой GraphQL и встроенным MCP-сервером для рабочих процессов ИИ-агентов.
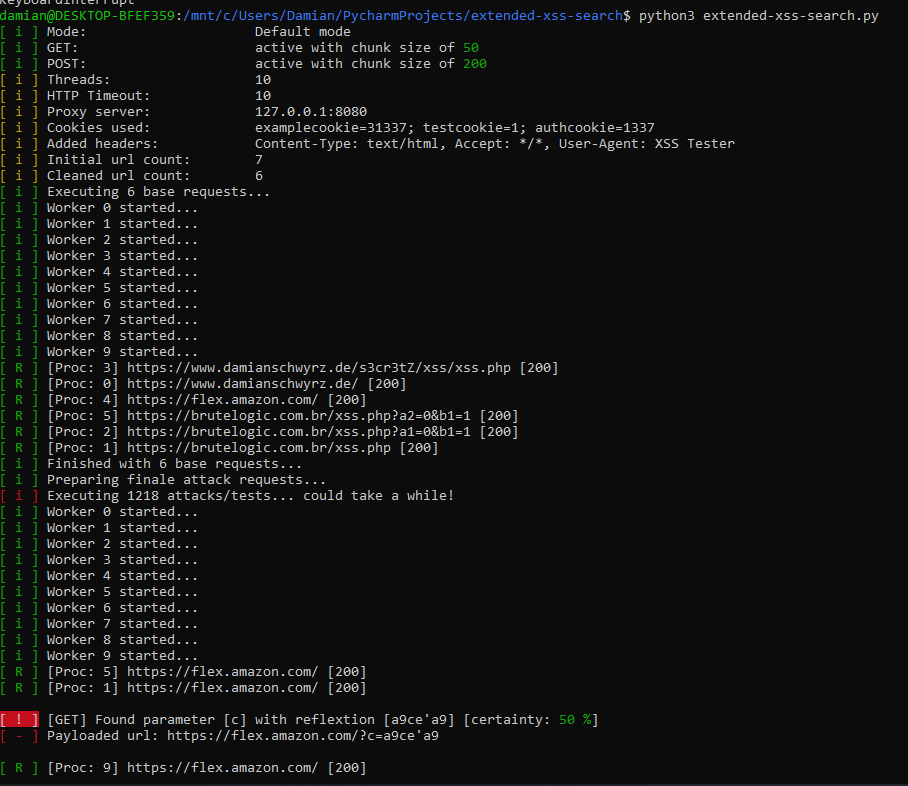 damian89/extended-xss-search
Улучшенная версия моего инструмента xssfinder - сканирует на наличие различных типов XSS по списку URL.
 mrmtwoj/apache-vulnerability-testing
Инструмент для тестирования уязвимостей Apache HTTP Server | PoC для CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 ,…
 efchatz/http3-attacks
Обучающие эксплойт-скрипты для атак на HTTP/3 (CVE-2022-30592), включая HTTP3-loris, HTTP3-stream и HTTP3-flooding, протестированные на серверах с…
 w01fh4cker/screenconnect-authbypass-rce
Эксплойт-скрипт для CVE-2024-1708 и CVE-2024-1709 в ConnectWise ScreenConnect, обеспечивающий обход аутентификации и удалённое выполнение кода с…
 saelo/jscpwn
Эксплойт PoC для CVE-2016-4622
 nytrorst/xssfuzzer
XSS Fuzzer — это инструмент, который генерирует XSS-полезные нагрузки на основе заданных пользователем векторов и списков для фаззинга.
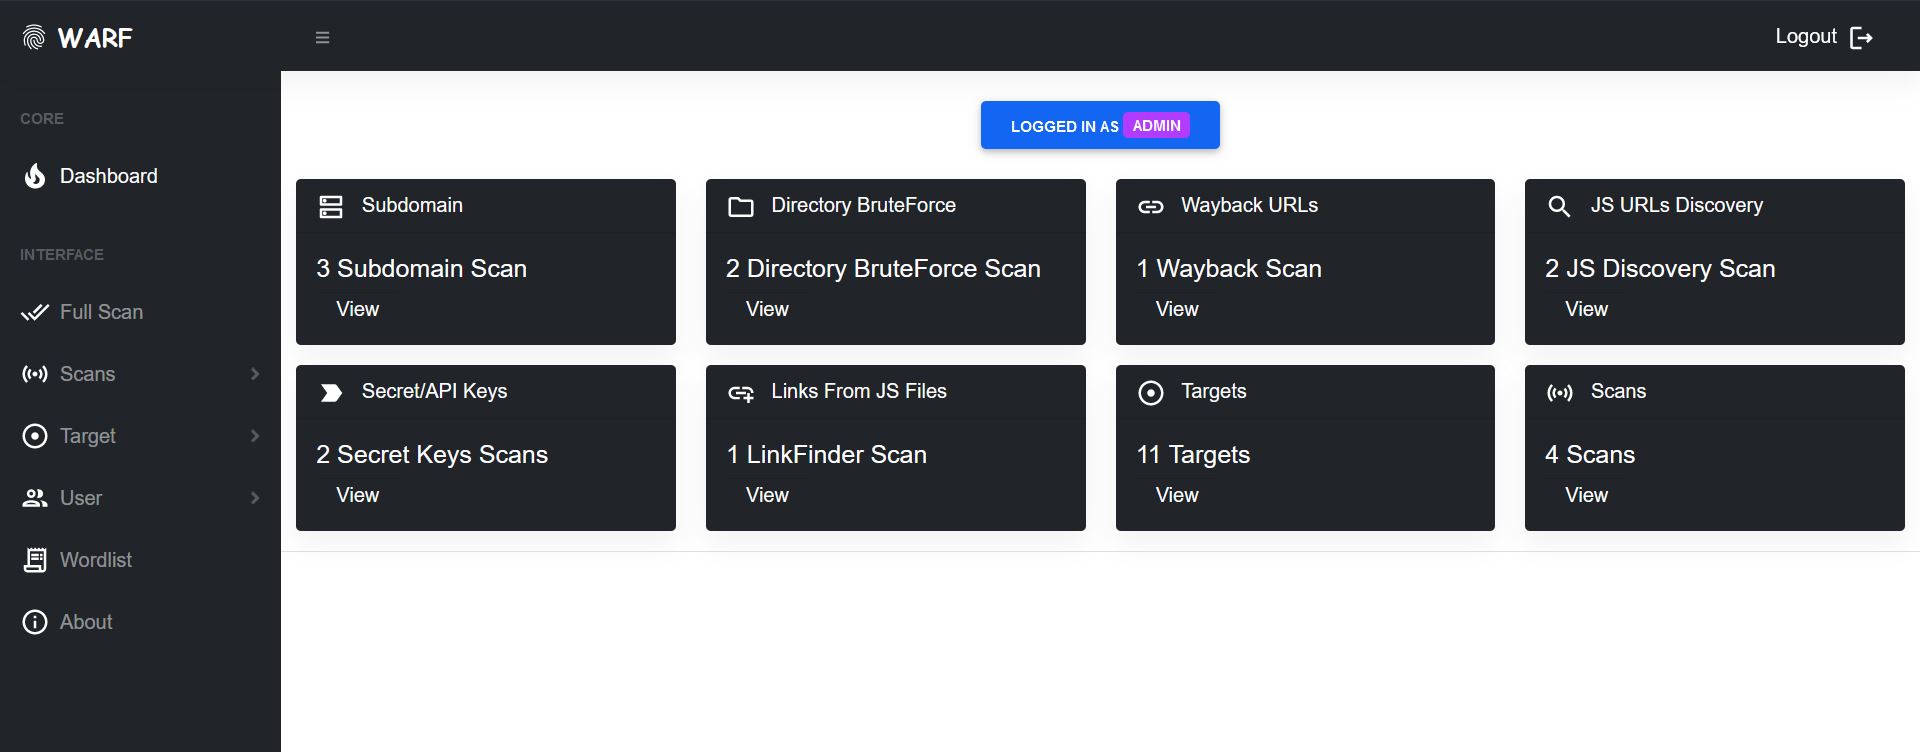 iamnihal/warf
Модульная среда разведки веб-приложений для автоматизированного перечисления поддоменов, подбора директорий и извлечения конечных точек,…
 eqstlab/cve-2026-94545
Эксплойт proof-of-concept для CVE-2026-94545 — неаутентифицированное RCE в Next.js next/og через инъекцию SVG и ROP-цепочку против нативного…
 billyv4/id-entify
Поиск информации, связанной с доменом: Email-адреса - IP-адреса - Поддомены - Информация о веб-технологиях - Тип брандмауэра - NS и MX записи.
 alexbakker/log4shell-tools
Инструмент, который запускает тест для проверки, подвержено ли одно из ваших приложений недавним уязвимостям в log4j: CVE-2021-44228 и CVE-2021-45046
 z-bool/venom-jwt
Инструмент для проверки уязвимостей/взлома ключей, разработанный для пентеста JWT. Генерирует результаты для FUZZ на основе CVE-2015-9235/пустого…
 gabrielg/cve-2014-1266-poc
Эксплойт proof-of-concept для уязвимости проверки SSL/TLS Apple (CVE-2014-1266) в iOS и OS X, демонстрирующий перехват HTTPS через прокси-сервер.
 devploit/put2win
Скрипт для автоматизации эксплуатации метода PUT HTTP для получения оболочки
 polakow/cve-2022-21907
НАСТОЯЩИЙ DoS-эксплойт для CVE-2022-21907
 nccgroup/pcap-burp
Pcap-импортер для Burp








