
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 jaiguptanick/cve-2019-0232
Анализ уязвимости и PoC для Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)
 nccgroup/dotnetpaddingoracle
Python-реализация инструмента для оценки .NET Padding Oracle
 mr-xn/cve-2023-28432
nuclei шаблоны для CVE-2023-28434
 malwareman007/cve-2022-36537
PoC для CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Реальный эксплойт для BitBucket RCE CVE-2022-36804
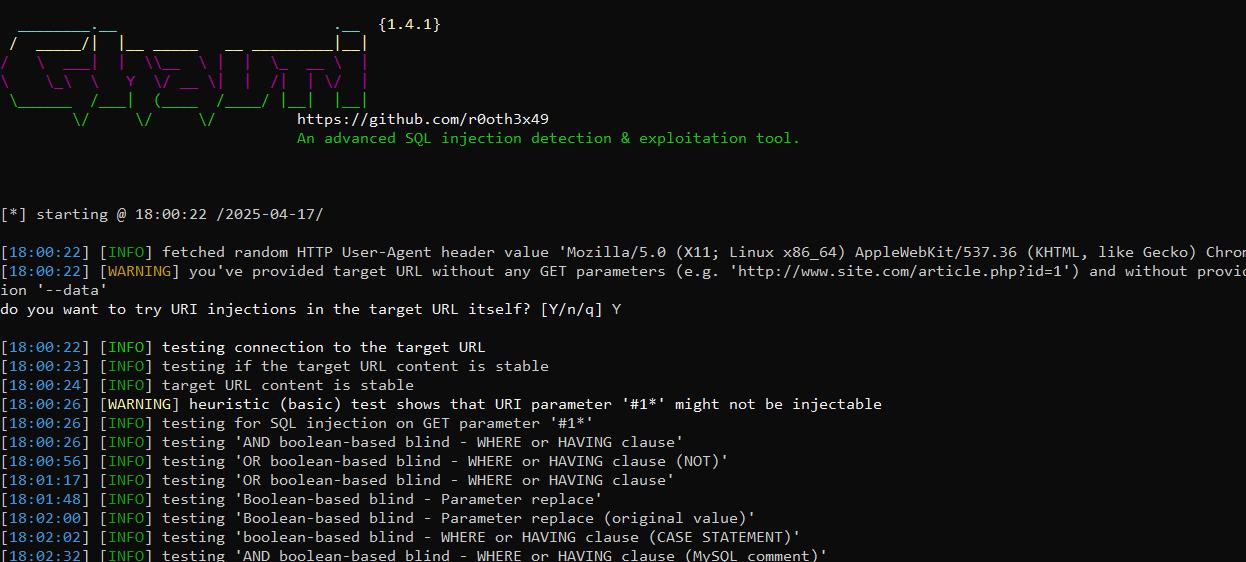 s1n6h/barcha
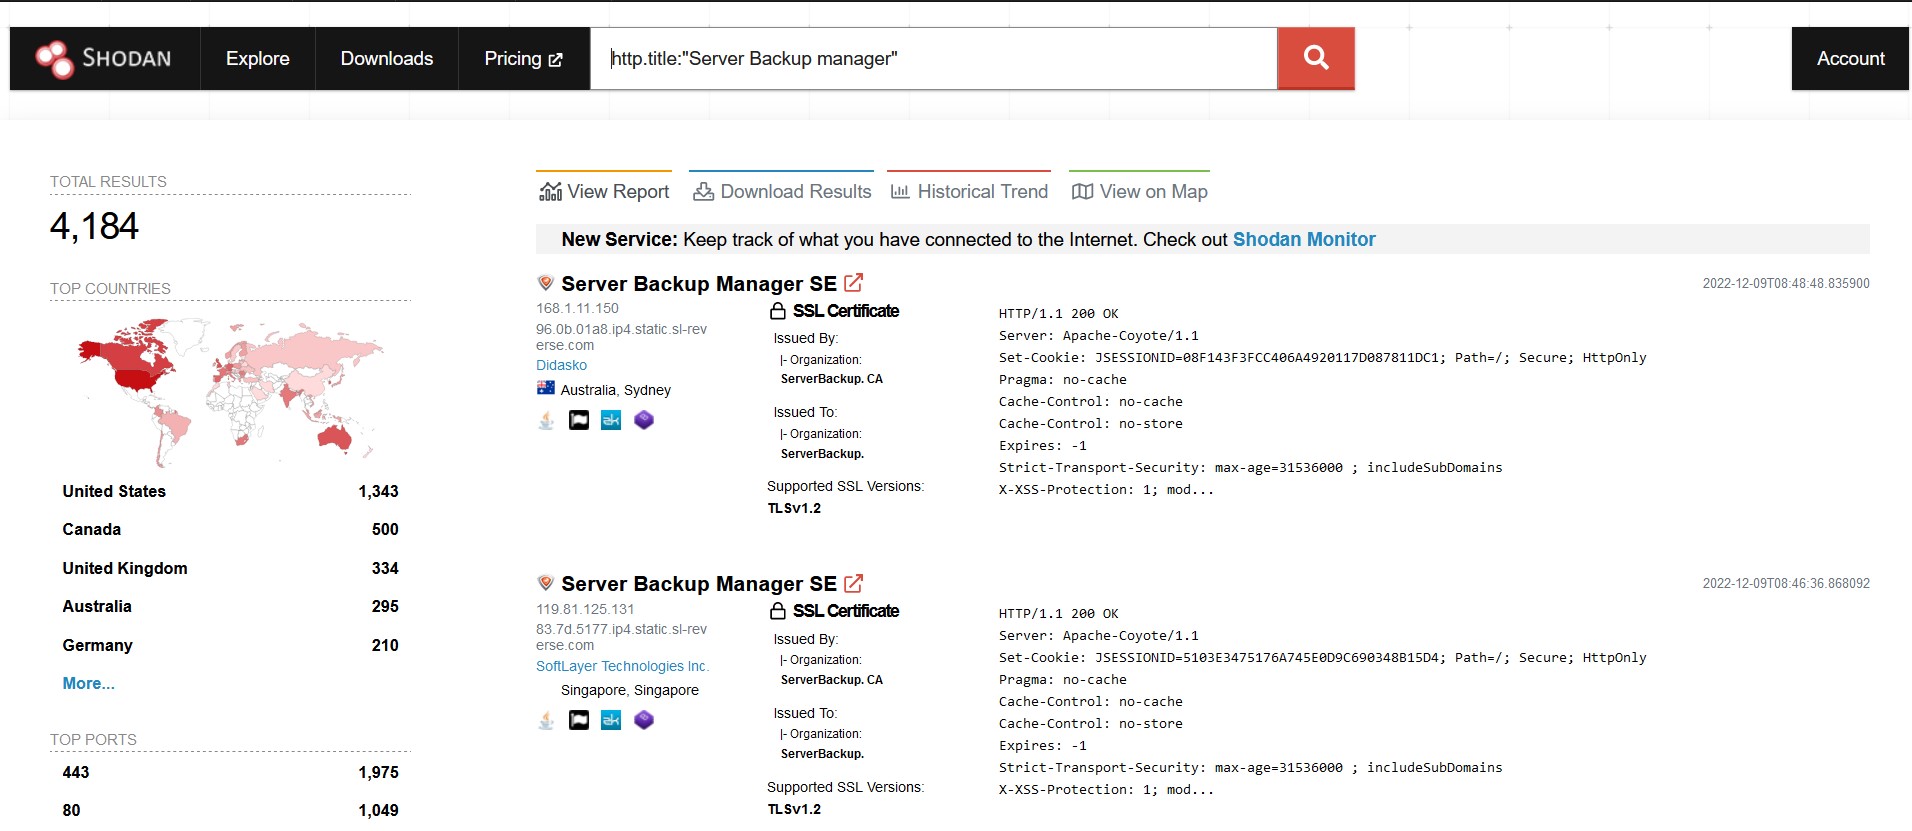
Barcha — ваш швейцарский нож для разведки SQL-инъекций 🔍. Написан на Go, автоматизирует: перечисление SSL-хостов через Shodan 🕵️♂️ Проверки…
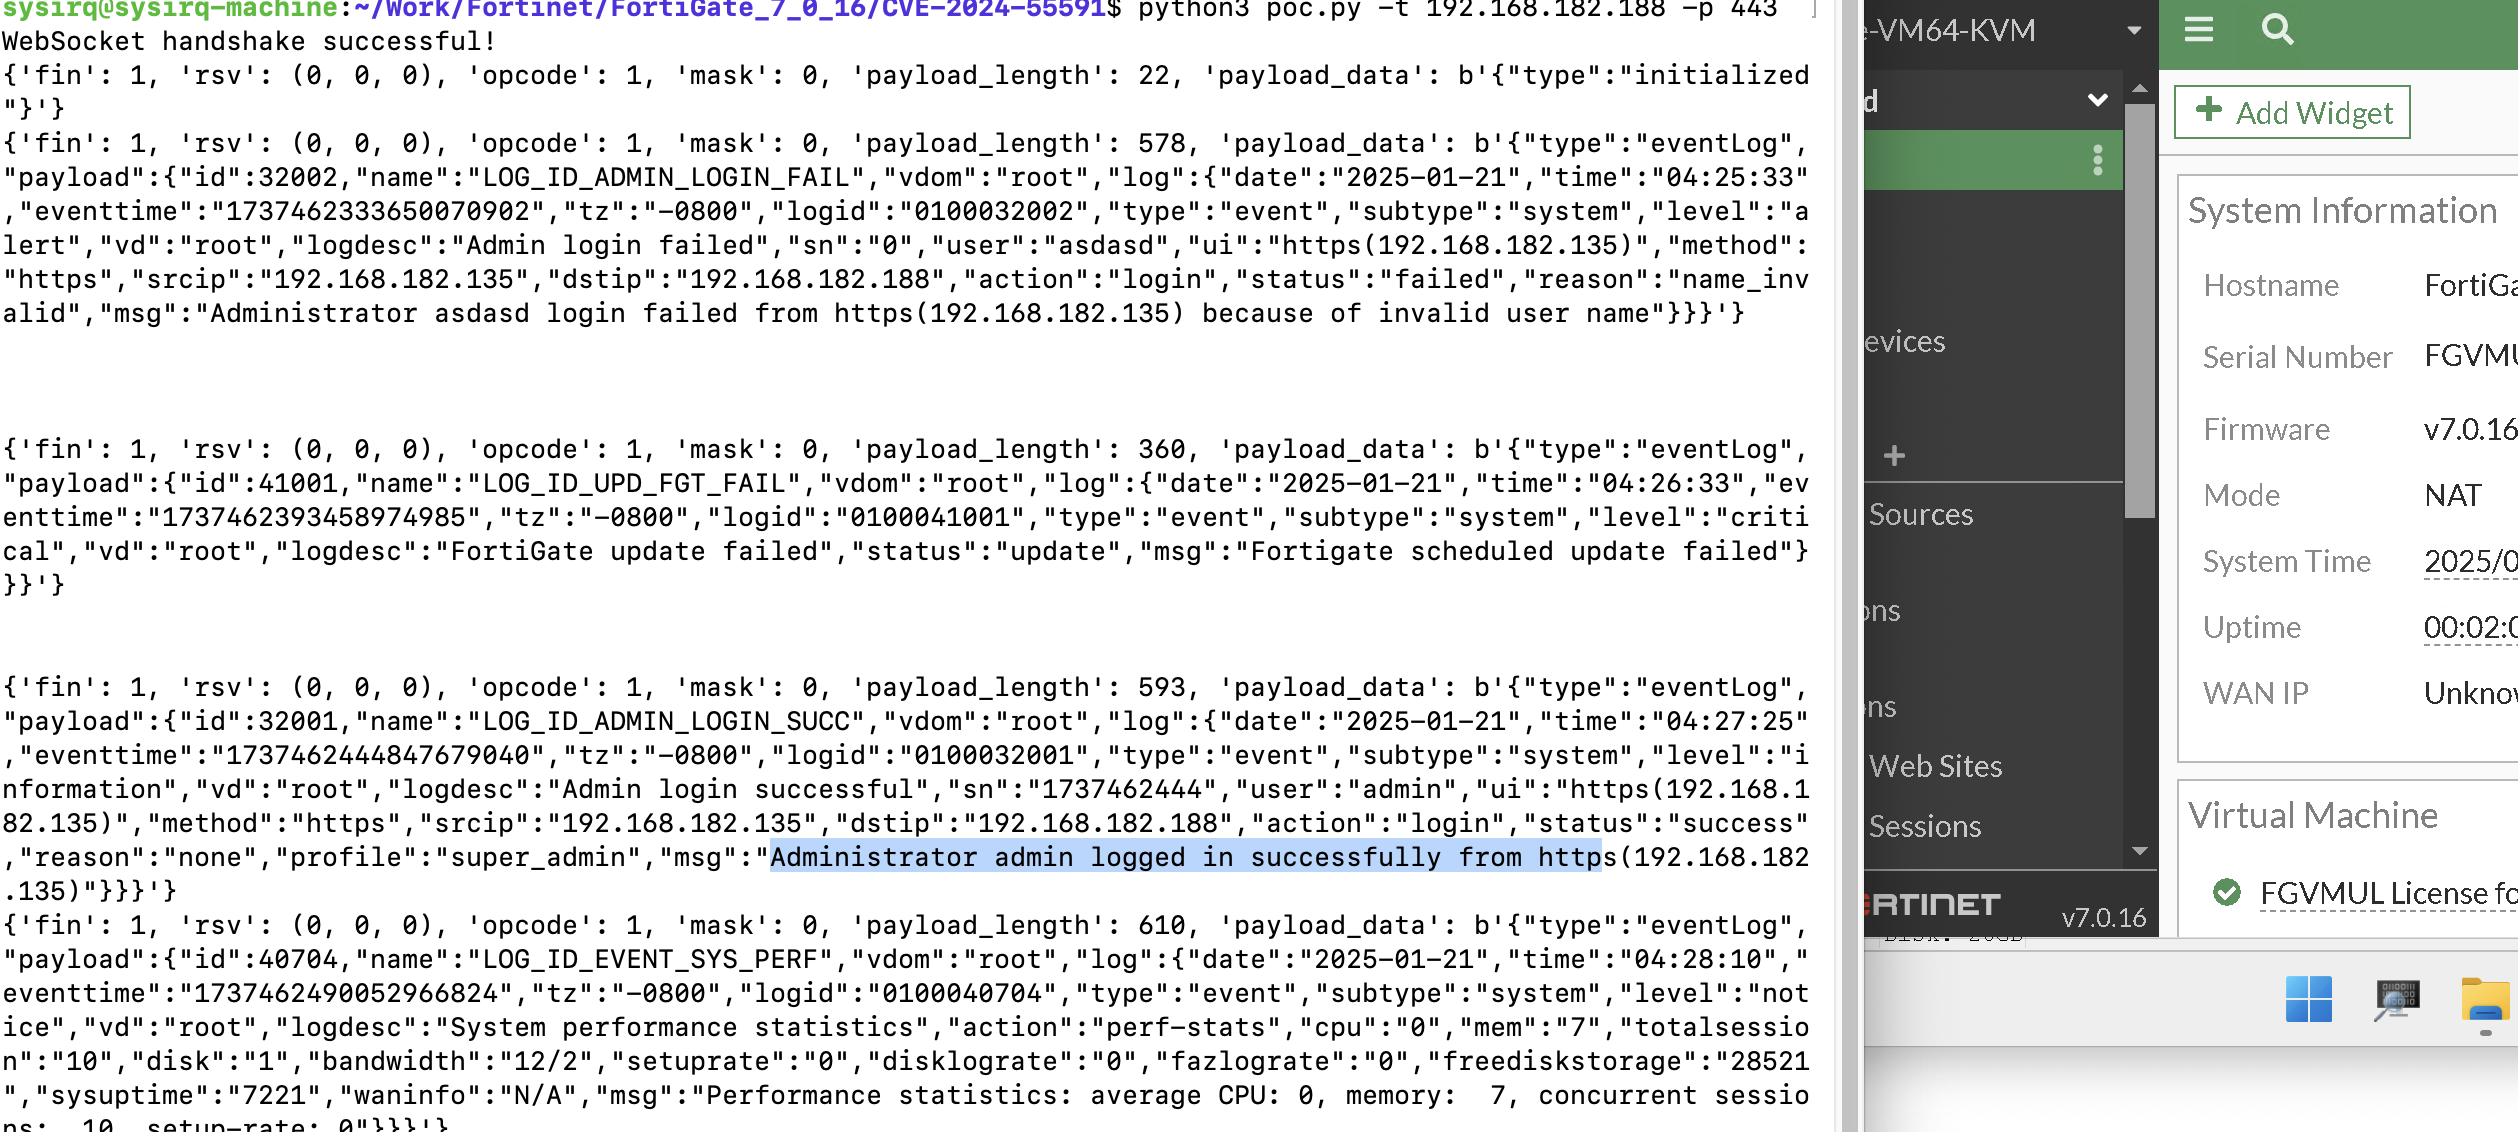 sysirq/fortios-auth-bypass-poc-cve-2024-55591
PoC-эксплойт для обхода аутентификации FortiOS (CVE-2024-55591), который позволяет неаутентифицированный доступ к системным журналам через WebSocket…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM Неаутентифицированная командная инъекция второго порядка
 nccgroup/jdser-ngng
Плагин Burp Extender, который десериализует Java-объекты и кодирует их в XML с помощью библиотеки Xtream.
 rvzsec/cve-2024-42640
Неаутентифицированное удалённое выполнение кода через библиотеку Angular-Base64-Upload
 0xjohnnydev/webkit-navigationapi-sop-bypass
Обход SOP в WebKit NavigateEvent.canIntercept через межпортовый перехват — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Проверки безопасности для ваших исследований

 zer0sumgam3/cve-2026-66066-poc
PoC для CVE-2026-66066 в Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE в MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, плагин Burp для log4j2, версия Java, для dnslog выбран домен, отличный от dnslog.cn
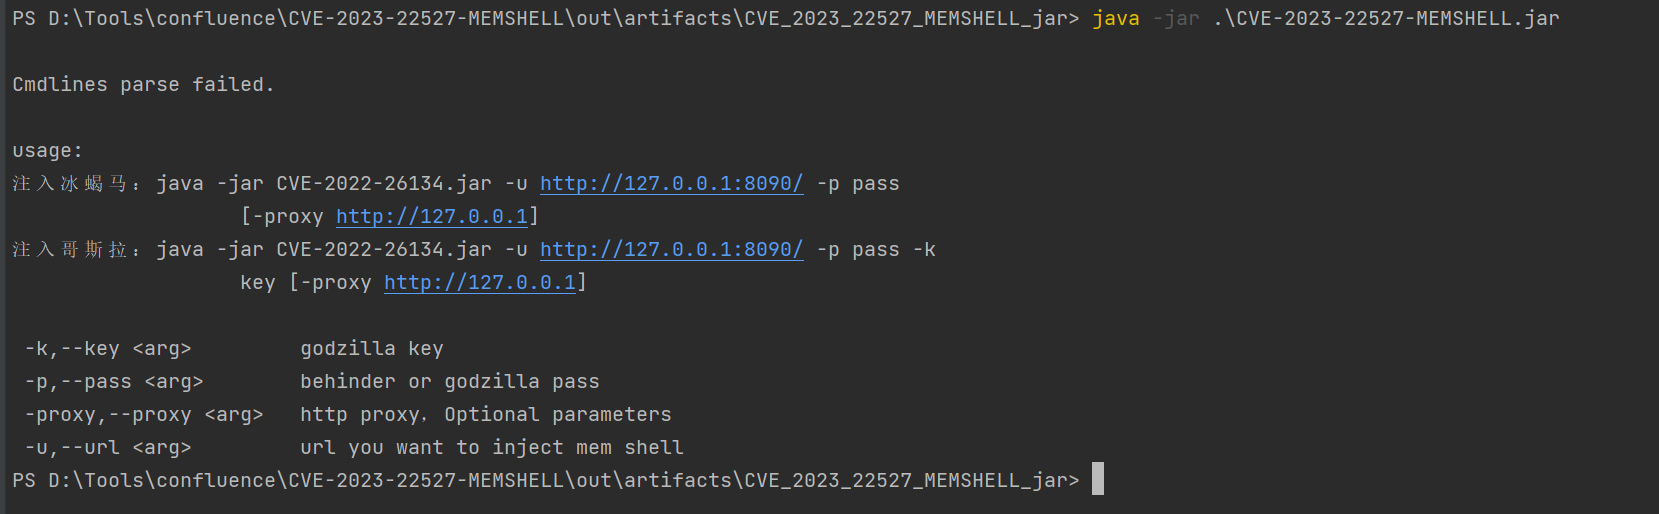 m0untainshley/cve-2023-22527-memshell
Инструмент эксплуатации уязвимости CVE-2023-22527 в Confluence, поддерживает внедрение memory webshell 冰蝎/哥斯拉, поддерживает настройку HTTP-прокси.








