
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (ПРОВЕРЕНО)
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Коллекция PoC-эксплойтов для уязвимостей Nexus Repository Manager 3 (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444), обеспечивающих удаленное…
 4nth0ny1130/spring4shell_behinder
Скрипт для записи CVE-2022-22965 в webshell 冰蝎
 ikkisoft/parrotng
Java-инструмент для обнаружения файлов Adobe Flex SWF, уязвимых к CVE-2011-2461, который можно использовать как утилиту командной строки или как…
 dunderhay/cve-2020-5902
Python-эксплойт для CVE-2020-5902 (F5 BIG-IP) с поддержкой чтения локальных файлов и удалённого выполнения кода через специально сформированные…
 pilfer/idictpy
Соленый-пресоленый 100% подтвержденный статус хакера — питоновский скрипт для превращения Apple ID в яблочный хруст #nicememe
 striga-ai/cve-2026-23918
Двойное освобождение памяти (double-free) при очистке потока в mod_http2 Apache httpd, приводящее к RCE до аутентификации.
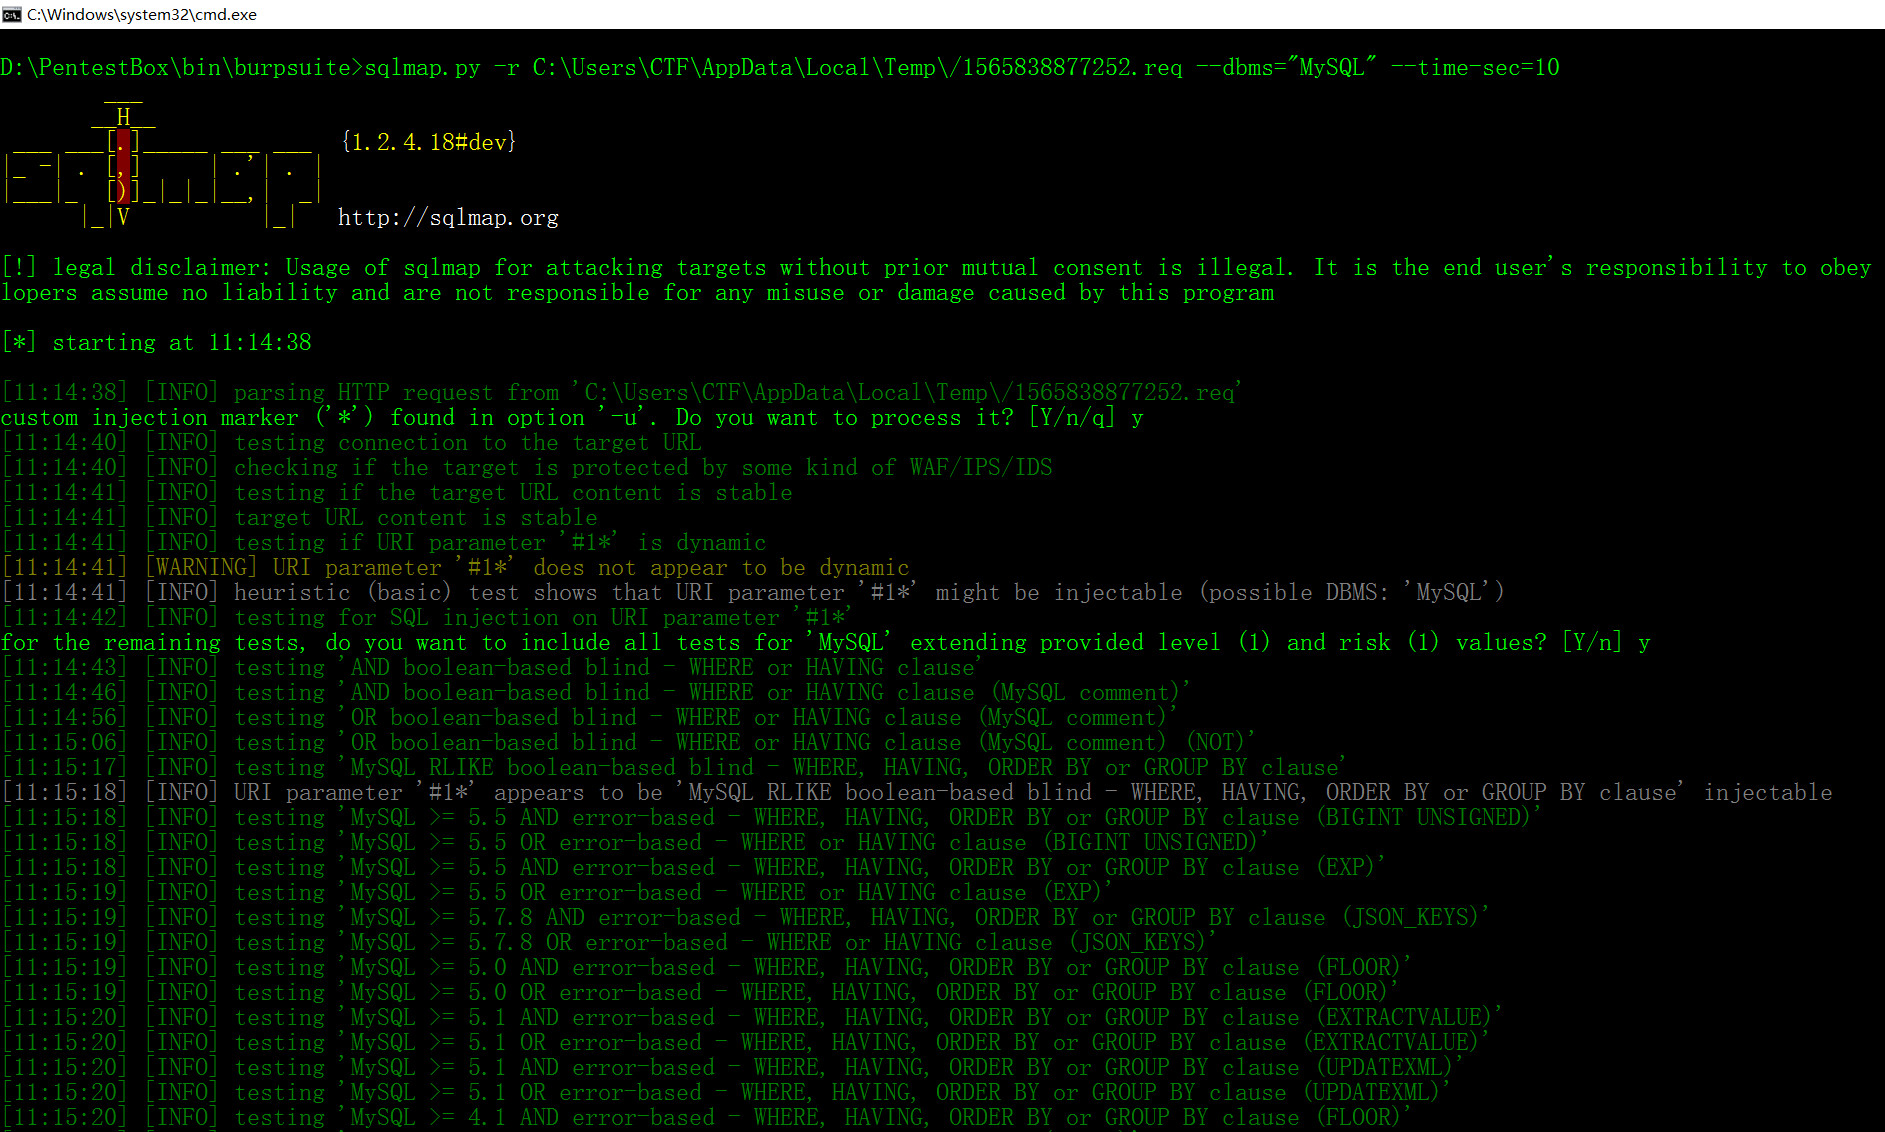 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
PoC и Docker-лаборатория для CVE-2026-85706 — неаутентифицированное произвольное чтение файлов в GitLab CE/EE через обход маршрута commits API и…
 ambionics/prestashop-exploits
Коллекция эксплойтов/POC для уязвимостей cookie в PrestaShop (CVE-2018-13784)
 rickgeex/proxylogon
ProxyLogon — это общепринятое общее название для уязвимости CVE-2021-26855 в Microsoft Exchange Server, которая позволяет злоумышленнику обойти…
 fairyming/cve-2020-8840
PoC-эксплойт для CVE-2020-8840: JNDI-инъекция, приводящая к удалённому выполнению кода в FasterXML jackson-databind. Включает настройку окружения,…
 frostb1ten/cve-2024-24576-poc
Пример использования CVE-2024-24576.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC-код для CVE-2021-25641 RCE через десериализацию недоверенных данных; затрагивает версии <= 2.7.6 с различными…
 horizon3ai/cve-2022-28219
PoC для ManageEngine ADAudit Plus CVE-2022-28219
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Уязвимость разрешения шаблонов панели мониторинга Hystrix в Spring Cloud Netflix CVE-2021-22053
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — основано на доказательствах, без ИИ-мусора. Охватывает 18 классов уязвимостей на HackerOne, Bugcrowd, Intigriti и…








