
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
REALITY_SMASHER — vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????) | Kitploit

Инструменты/GitHubGitHub/rabidwh0re/reality_smasher
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность облачных сред
GitHubrabidwh0re/reality_smasher

REALITY_SMASHER

vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)

Репозиторий
376225 лет назадПроверено Kitploit
Поделиться

REALITY_SMASHER

vRealize RCE + повышение привилегий (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)

"Его так же легко остановить, как и понять."

Что это?

«Reality Smasher» — это эксплойт для vRealize, использующий уязвимости, описанные в VMSA-2021-0004 (CVE-2021-21975, CVE-2021-21983), а также уязвимость повышения привилегий, обнаруженную во время тестирования.

Как это работает?

«Reality Smasher» эксплуатирует CVE-2021-21975 для кражи учетных данных учетной записи «maintenanceAdmin» vRealize. Это достигается путем запуска HTTPS-слушателя с использованием ключа и сертификата, включенных в этот репозиторий. Эти учетные данные используются во всех последующих аутентифицированных запросах. Сначала запрашиваются и сохраняются хешированные пароли учетной записи администратора для последующего использования.

Затем выполняется запрос на включение службы SSH. После этого производится перезапись файла «admin.properties» с использованием CVE-2021-21983. Далее выполняется запрос на установку начального пароля пользователя admin. Это возможно, потому что учетные данные администратора были сохранены в «admin.properties». Без этого файла vRealize считает, что учетные данные никогда не были установлены, и принимает неаутентифицированный запрос «/security/adminpassword/initial».

После проверки того, что новые учетные данные admin позволяют доступ по SSH, генерируются SSH-ключи. Затем используется уязвимость повышения привилегий, чтобы разрешить вход root через SSH, перезапустить службу sshd и добавить открытый ключ в «/root/.ssh/authorized_keys». После проверки доступа root по SSH исходные хешированные пароли восстанавливаются, и пользователь получает интерактивную SSH-оболочку с правами root. Все операции SSH выполняются с использованием «golang.org/x/crypto/ssh».

Безопасно ли это?

Были приложены значительные усилия для обеспечения надежности и устойчивости этого эксплойта. Однако это мой первый проект на golang, поэтому используйте этот эксплойт на свой страх и риск. Рекомендуется запускать эксплойт с подробным выводом, чтобы захватить хешированные пароли и сгенерированный закрытый ключ.
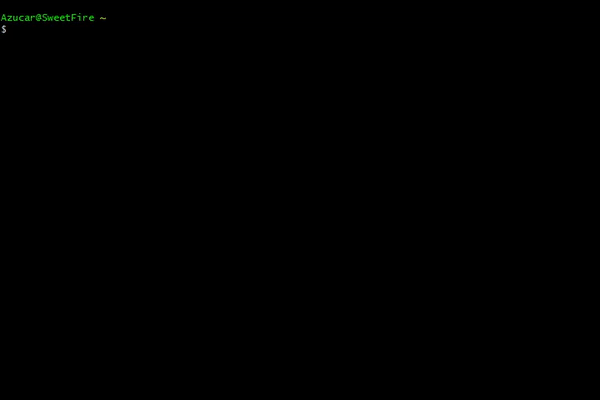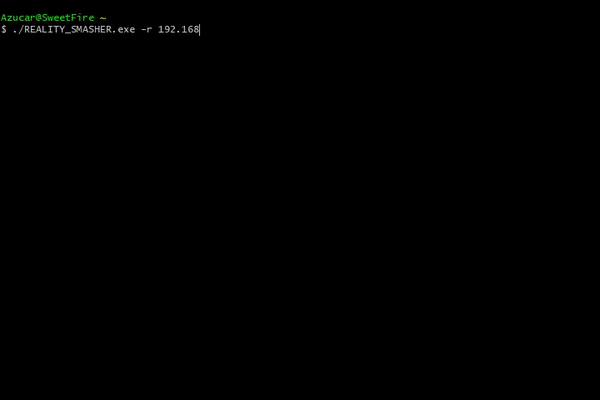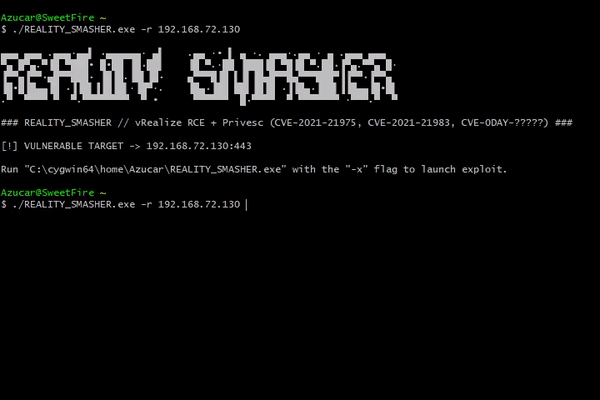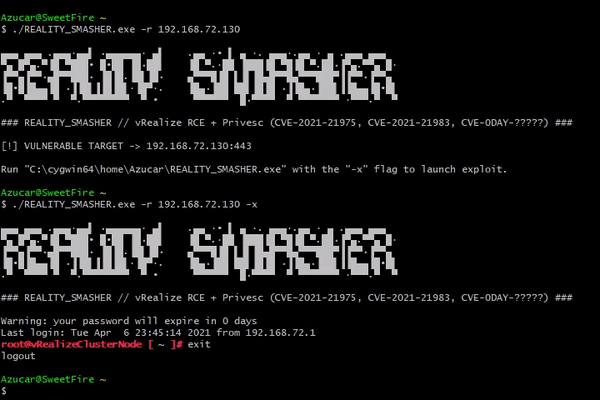

Демонстрация

REALITY_SMASHER

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





