
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 pwntester/ysoserial.net
Генератор полезных нагрузок десериализации для различных форматтеров .NET
 kleiton0x00/advanced-sql-injection-cheatsheet
Шпаргалка, содержащая продвинутые запросы для SQL-инъекций всех типов.
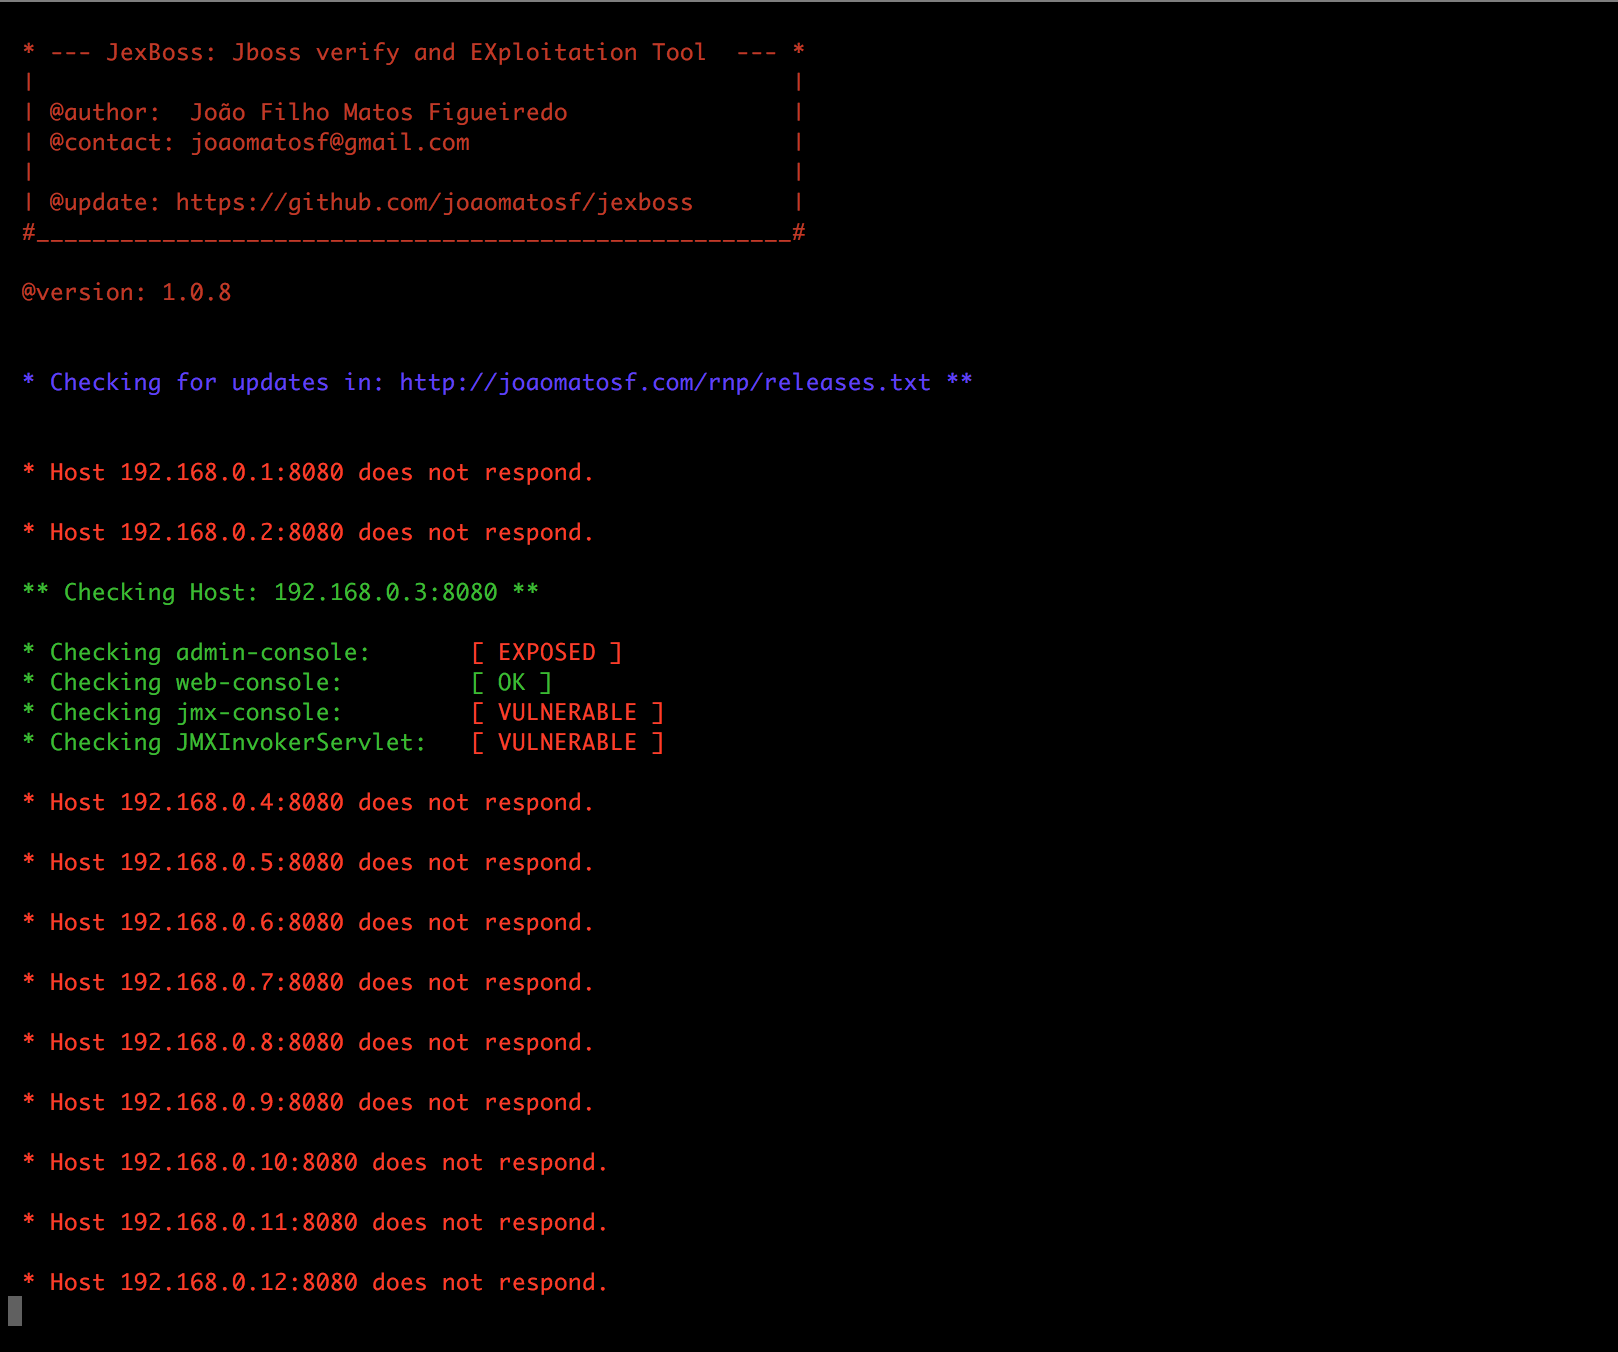 joaomatosf/jexboss
JexBoss: инструмент для проверки и эксплуатации JBoss (и уязвимостей десериализации Java)
 danmcinerney/lans.py
Внедрять код и шпионить за пользователями Wi-Fi
 helloexp/0day
EXP и POC для уязвимостей различных CMS, платформ, систем и программного обеспечения, этот проект будет постоянно обновляться
 ignitetechnologies/burpsuite-for-pentester
Эта шпаргалка создана для баг-баунти хантеров и пентестеров, чтобы помочь им находить уязвимости от P4 до P1 исключительно и полностью с помощью…
 threedr3am/learnjavabug
Java-безопасность: демо уязвимостей и техник, нативные Java, Fastjson, Jackson, Hessian2, XML-десериализация, эксплойты для…
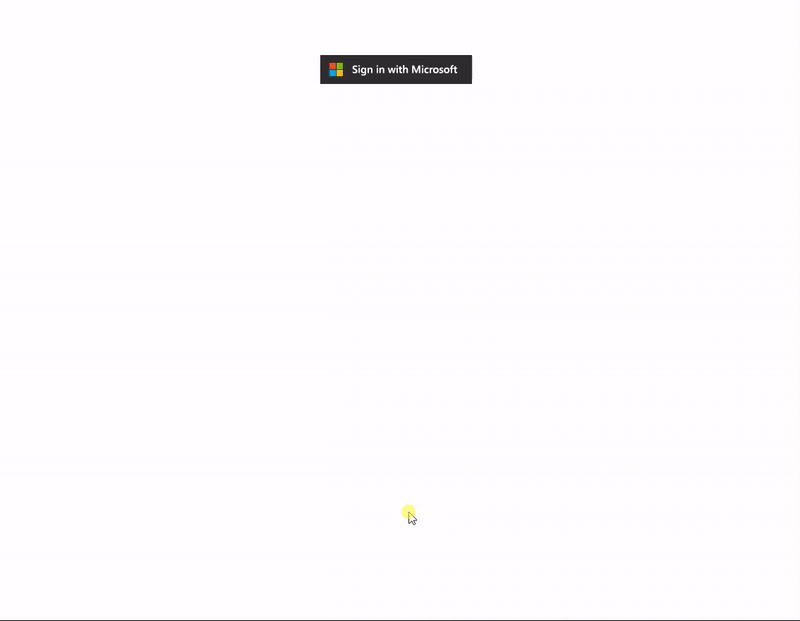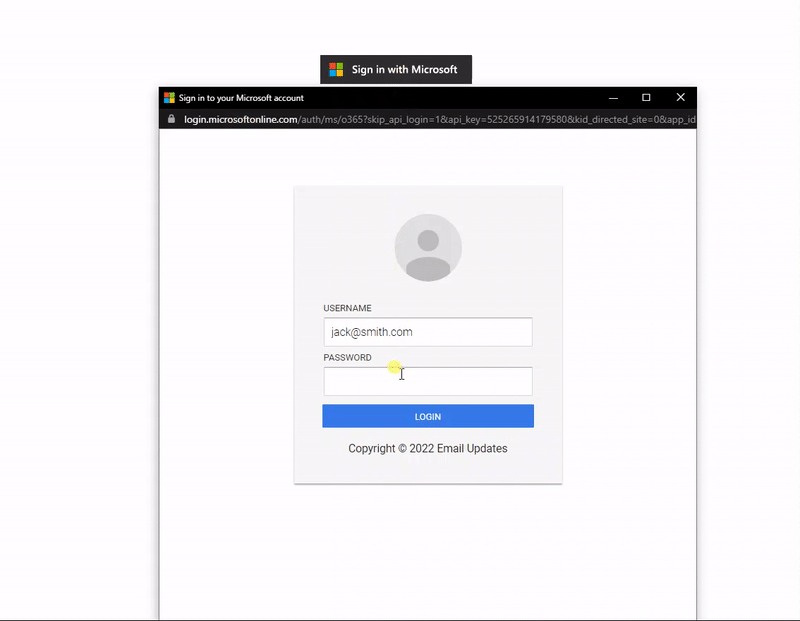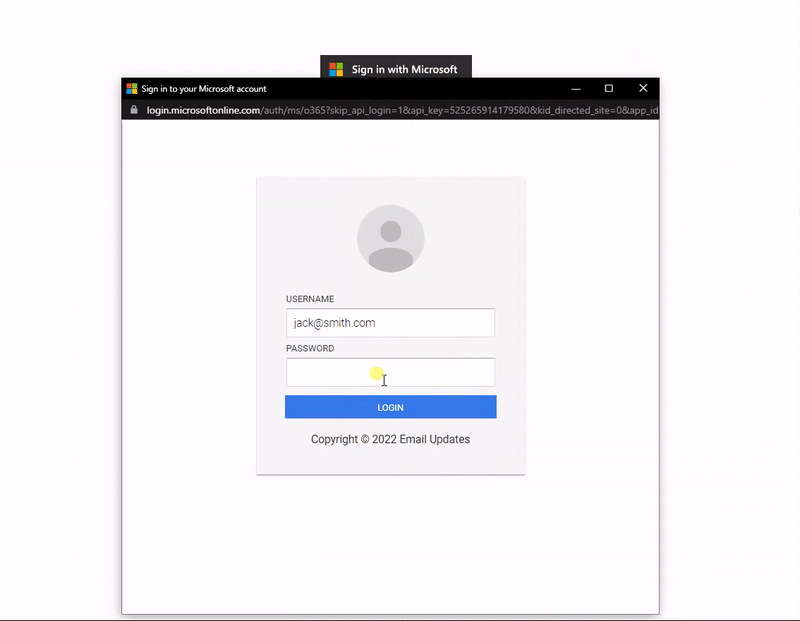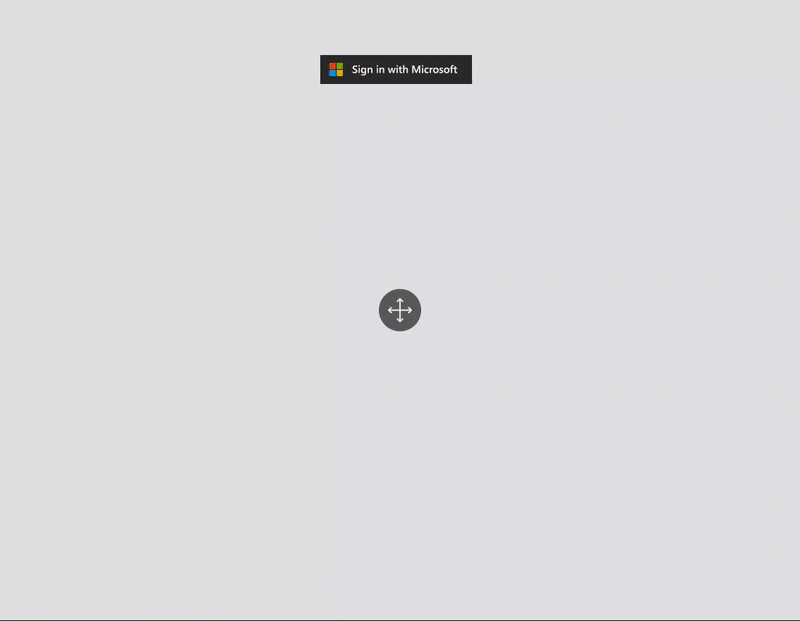 mrd0x/bitb
Шаблоны HTML/CSS/JS для фишинговых атак Browser-In-The-Browser, встраивающие поддельные окна входа с настраиваемыми заголовками, доменами и…
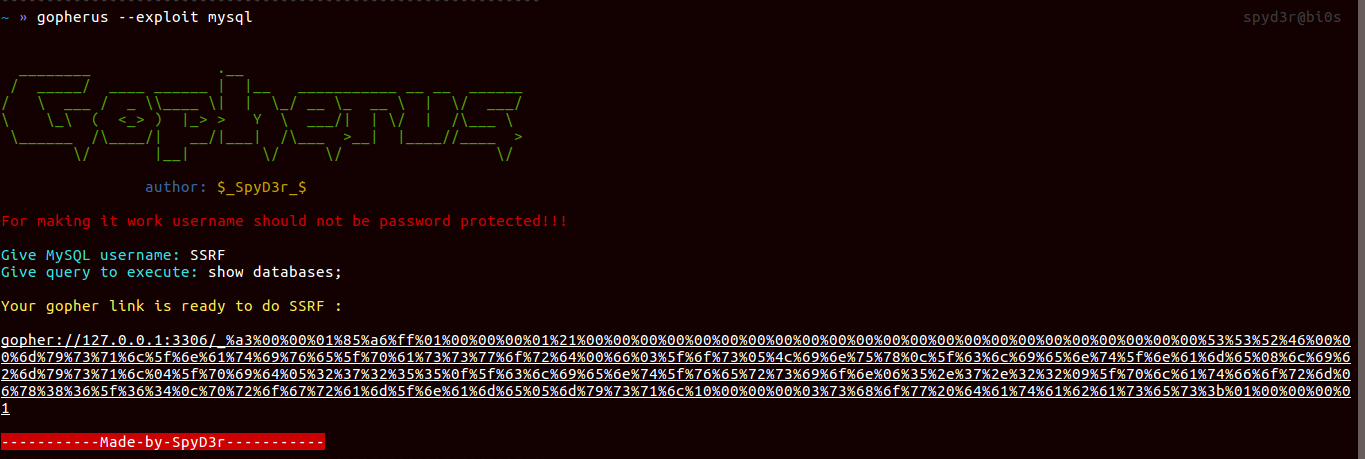 tarunkant/gopherus
Этот инструмент генерирует gopher-ссылку для эксплуатации SSRF и получения RCE на различных серверах.
 imran-parray/mind-maps
Карты мыслей о нескольких вещах
 bugbasesecurity/pentest-copilot
Управляемый ИИ агент для тестирования на проникновение, который подключается к машине Kali, автономно запускает инструменты безопасности, анализирует…
 botesjuan/burp-suite-certified-practitioner-exam-study
Практические конспекты и пошаговые руководства по лабораторным работам PortSwigger Academy, охватывающие веб-уязвимости, пейлоады, энумерацию и…
 epinna/tplmap
Инструмент для обнаружения и эксплуатации внедрения шаблонов на стороне сервера и инъекции кода
 protectai/vulnhuntr
Обнаружение уязвимостей Zero shot с помощью LLMs
 tomnomnom/waybackurls
Получить все URL-адреса, которые известны Wayback Machine для домена
 owasp/qrljacking
Вектор социальной инженерии и фреймворк эксплуатации для перехвата пользовательских сессий через вход с QR-кодом, нацеленный на веб-приложения, такие…
 cujanovic/ssrf-testing
Ресурсы для тестирования SSRF (Server Side Request Forgery)
 wapiti-scanner/wapiti
Веб-сканер уязвимостей, написанный на Python3








