
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 sirpedrotavares/proxylogon-exploit
эксплойт proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
Эксплойт для CVE-2018-3191, нацеленный на Oracle WebLogic Server через протокол T3, обеспечивающий неаутентифицированное удалённое выполнение кода с…
 vainlystrain/vailyn
Фазированный, обходной инструмент для сканирования и эксплуатации Path Traversal и LFI на Python
 dobin/burpsentinel
GUI-плагин Burp для упрощения обнаружения уязвимостей в веб-приложениях
 ajnik/joomla-bruteforce
Python-скрипт, который осуществляет брутфорс учётных данных администратора Joomla с использованием словарей, с опциями прокси и подробного вывода для…
 horizon3ai/proxyshell
Доказательство концепции для CVE-2021-34473, CVE-2021-34523 и CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Это модуль Metasploit, который эксплуатирует CVE-2017-11882 с использованием PoC, опубликованного здесь:…
 svdwi/oswe-labs-poc
Лаборатории на Docker для сертификации Web Expert (OSWE). Подготовка к предстоящему обучению AWAE ...
 horizon3ai/cve-2022-47966
Эксплойт, подтверждающий концепцию, для уязвимости CVE-2022-47966 — удаленного выполнения кода до аутентификации в нескольких продуктах ManageEngine…
 w01fh4cker/screenconnect-authbypass-rce
Эксплойт-скрипт для CVE-2024-1708 и CVE-2024-1709 в ConnectWise ScreenConnect, обеспечивающий обход аутентификации и удалённое выполнение кода с…
 devploit/put2win
Скрипт для автоматизации эксплуатации метода PUT HTTP для получения оболочки
 saelo/jscpwn
Эксплойт PoC для CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
SQL-инъекция на основе времени в журнале аудита сервера Zabbix --> RCE
 arthurgervais/mapta
Многоагентная LLM-система, которая автономно оценивает безопасность веб-приложений, оркестрируя выполнение на основе инструментов и проверяя…
 gabrielg/cve-2014-1266-poc
Эксплойт proof-of-concept для уязвимости проверки SSL/TLS Apple (CVE-2014-1266) в iOS и OS X, демонстрирующий перехват HTTPS через прокси-сервер.
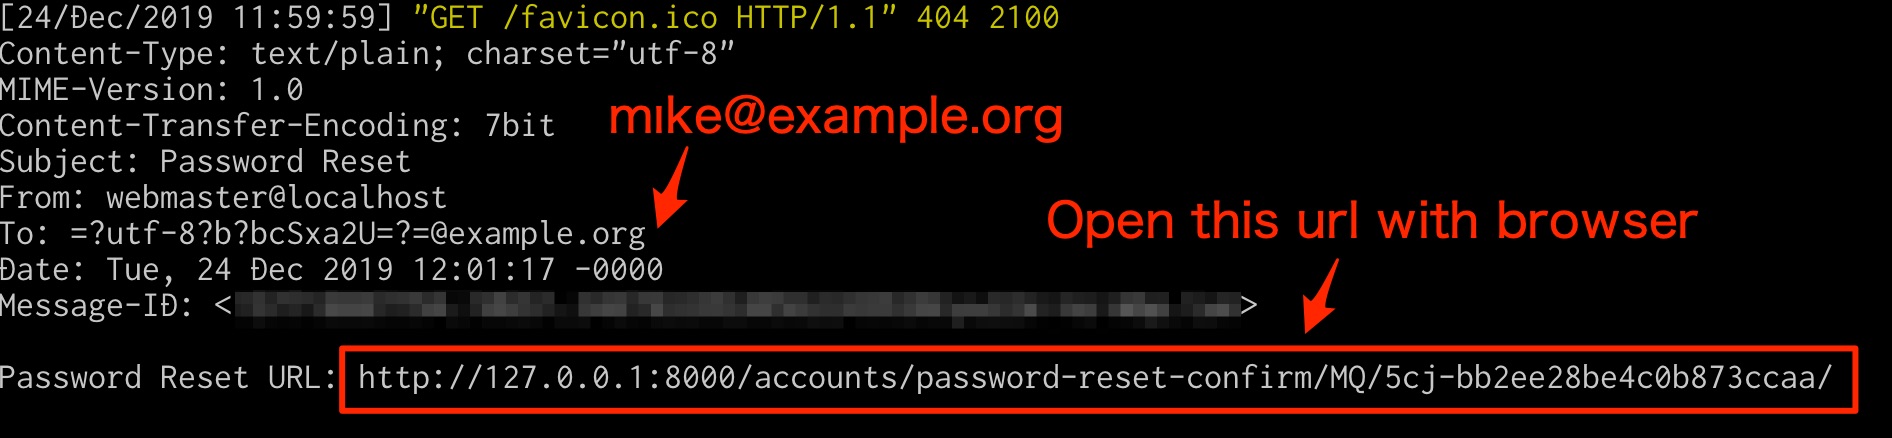 ryu22e/django_cve_2019_19844_poc
PoC для CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 неавторизованное удаленное выполнение команд (Требуются Timelion и Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE после аутентификации








