
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 и CVE-2024-34342 Proof of Concept
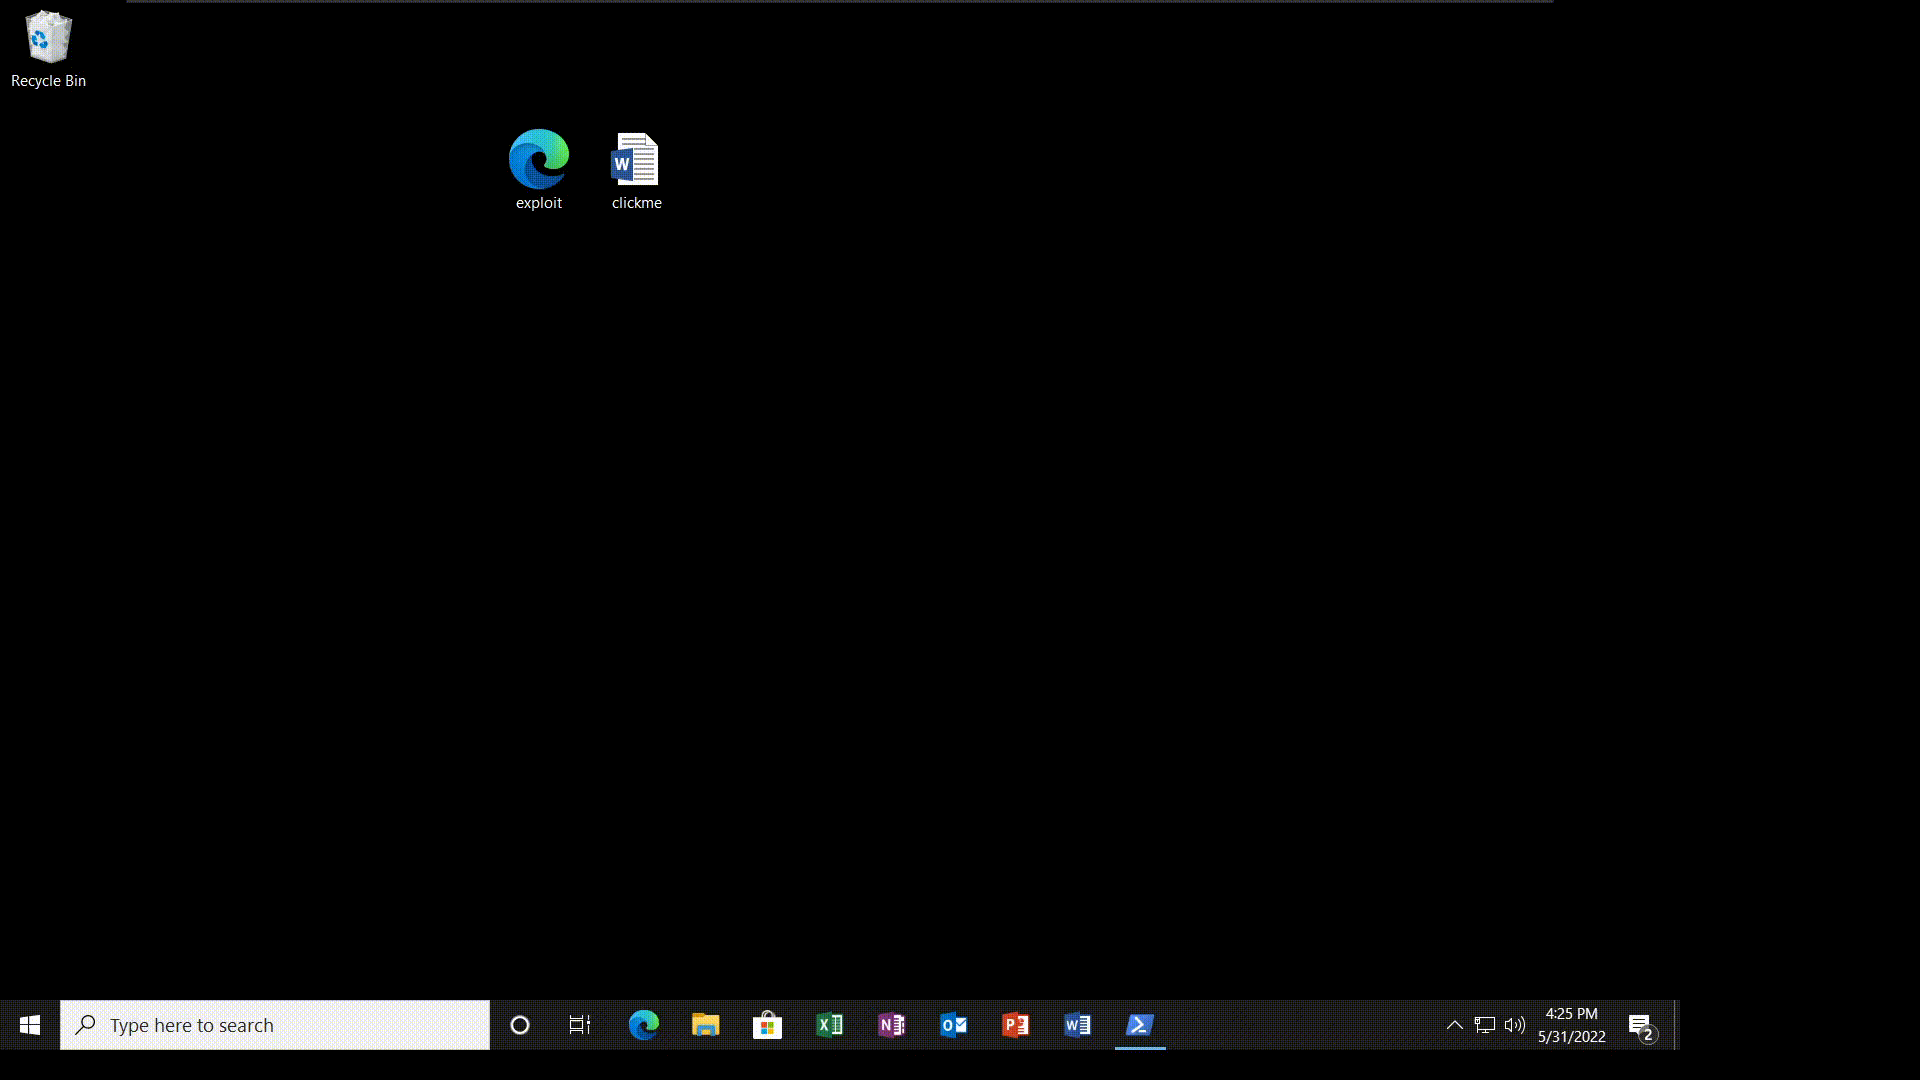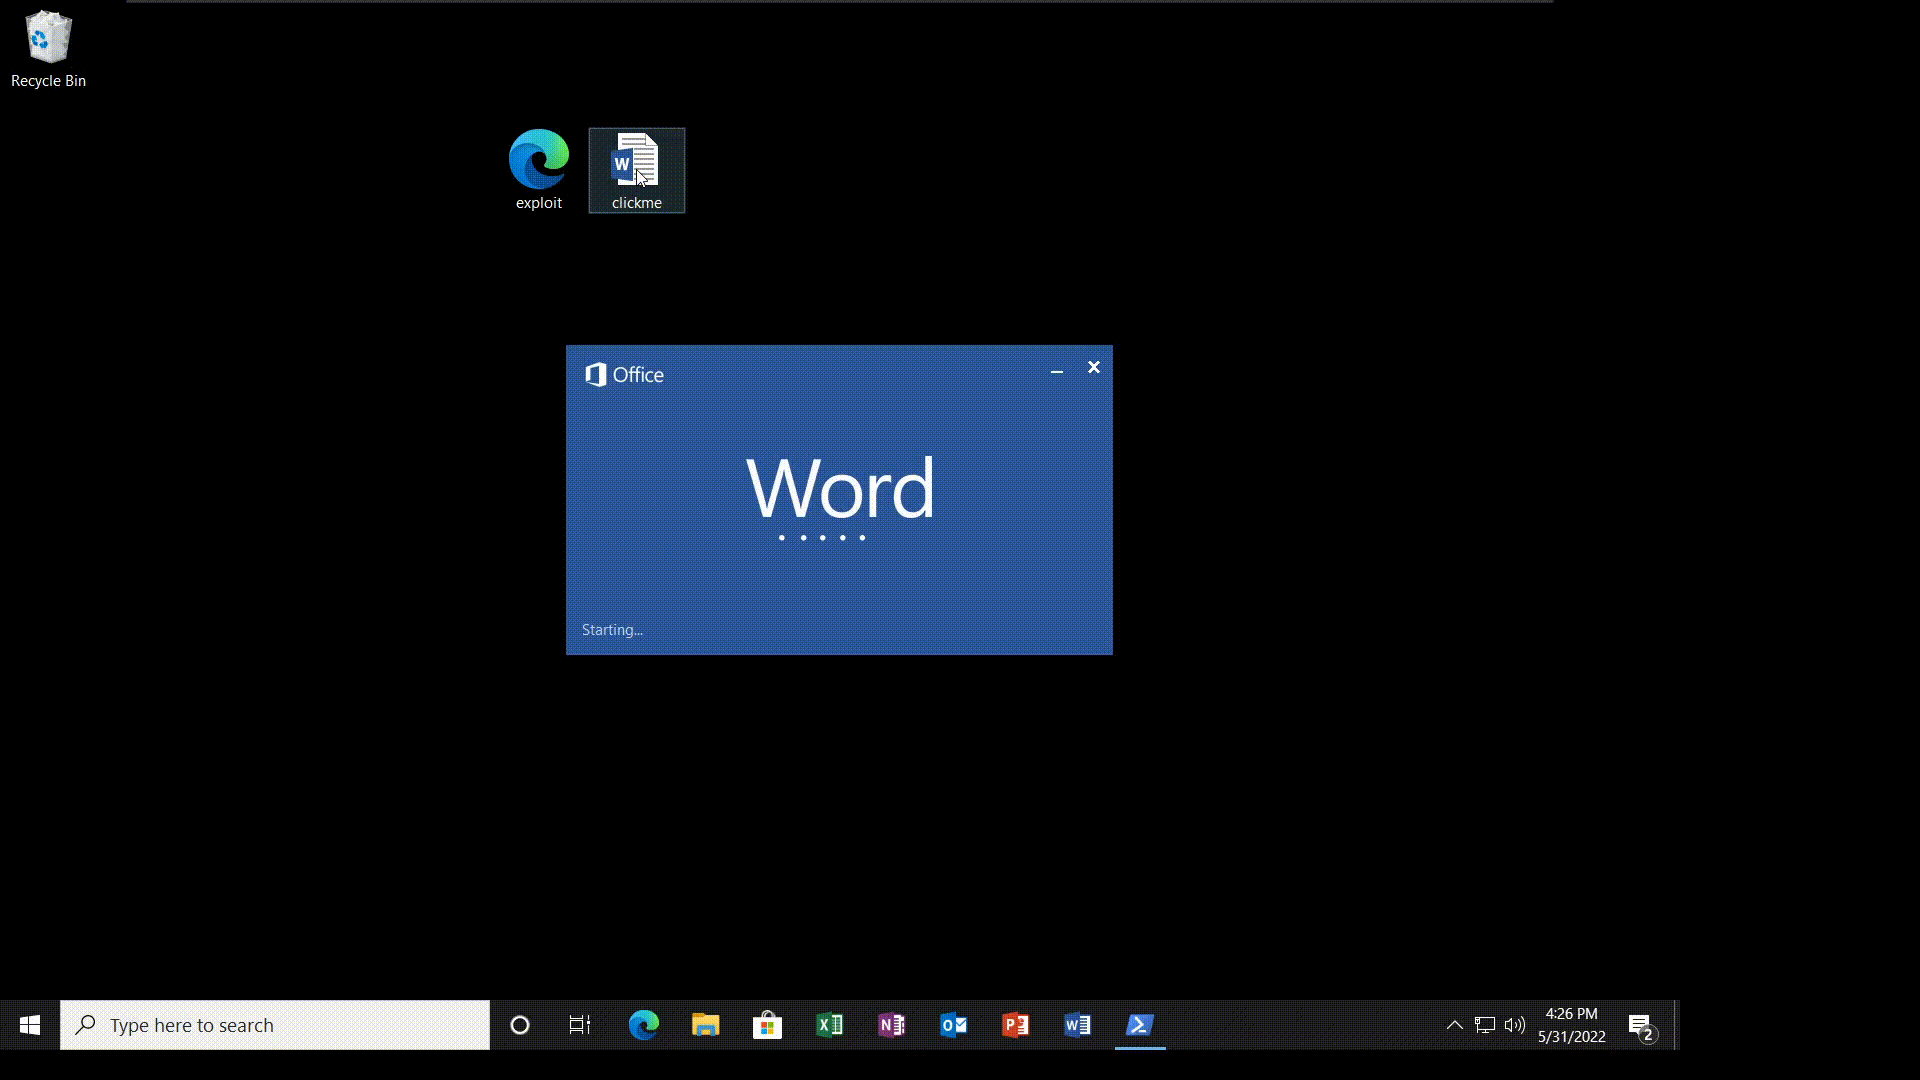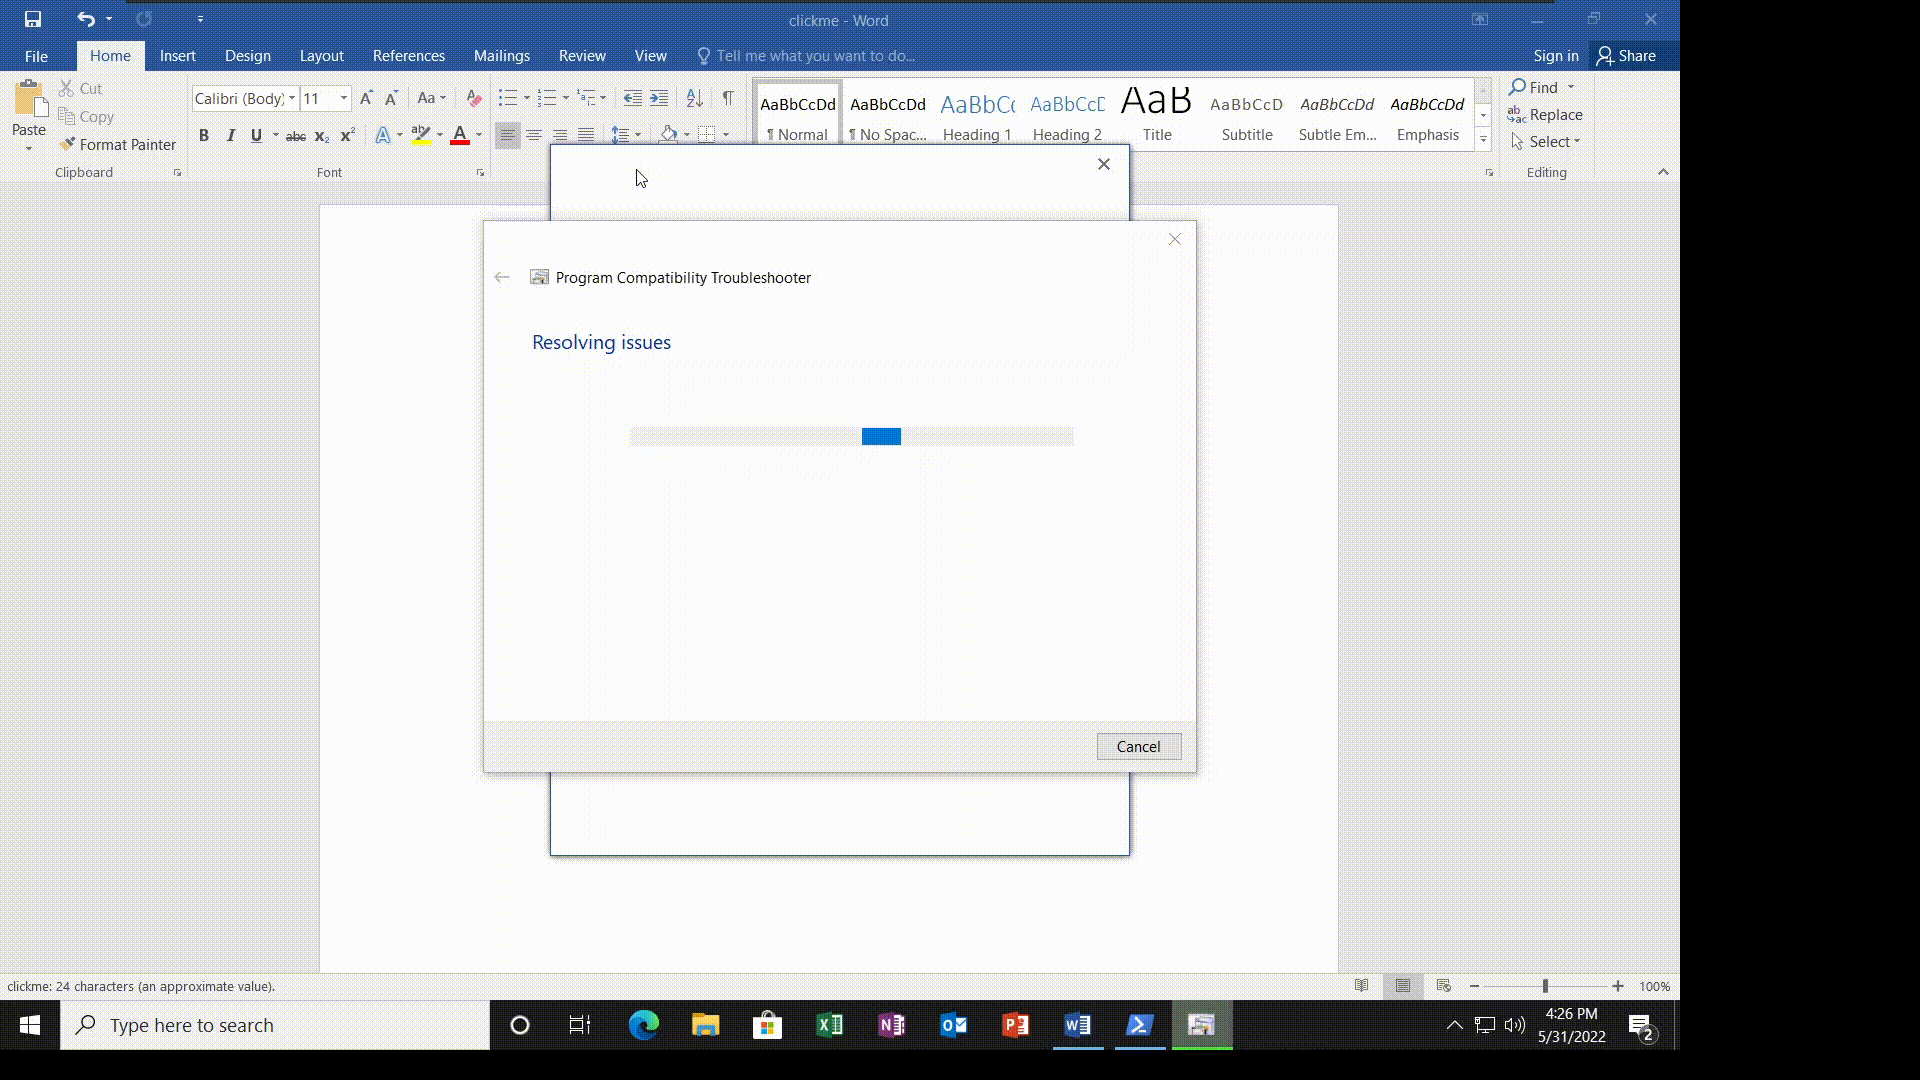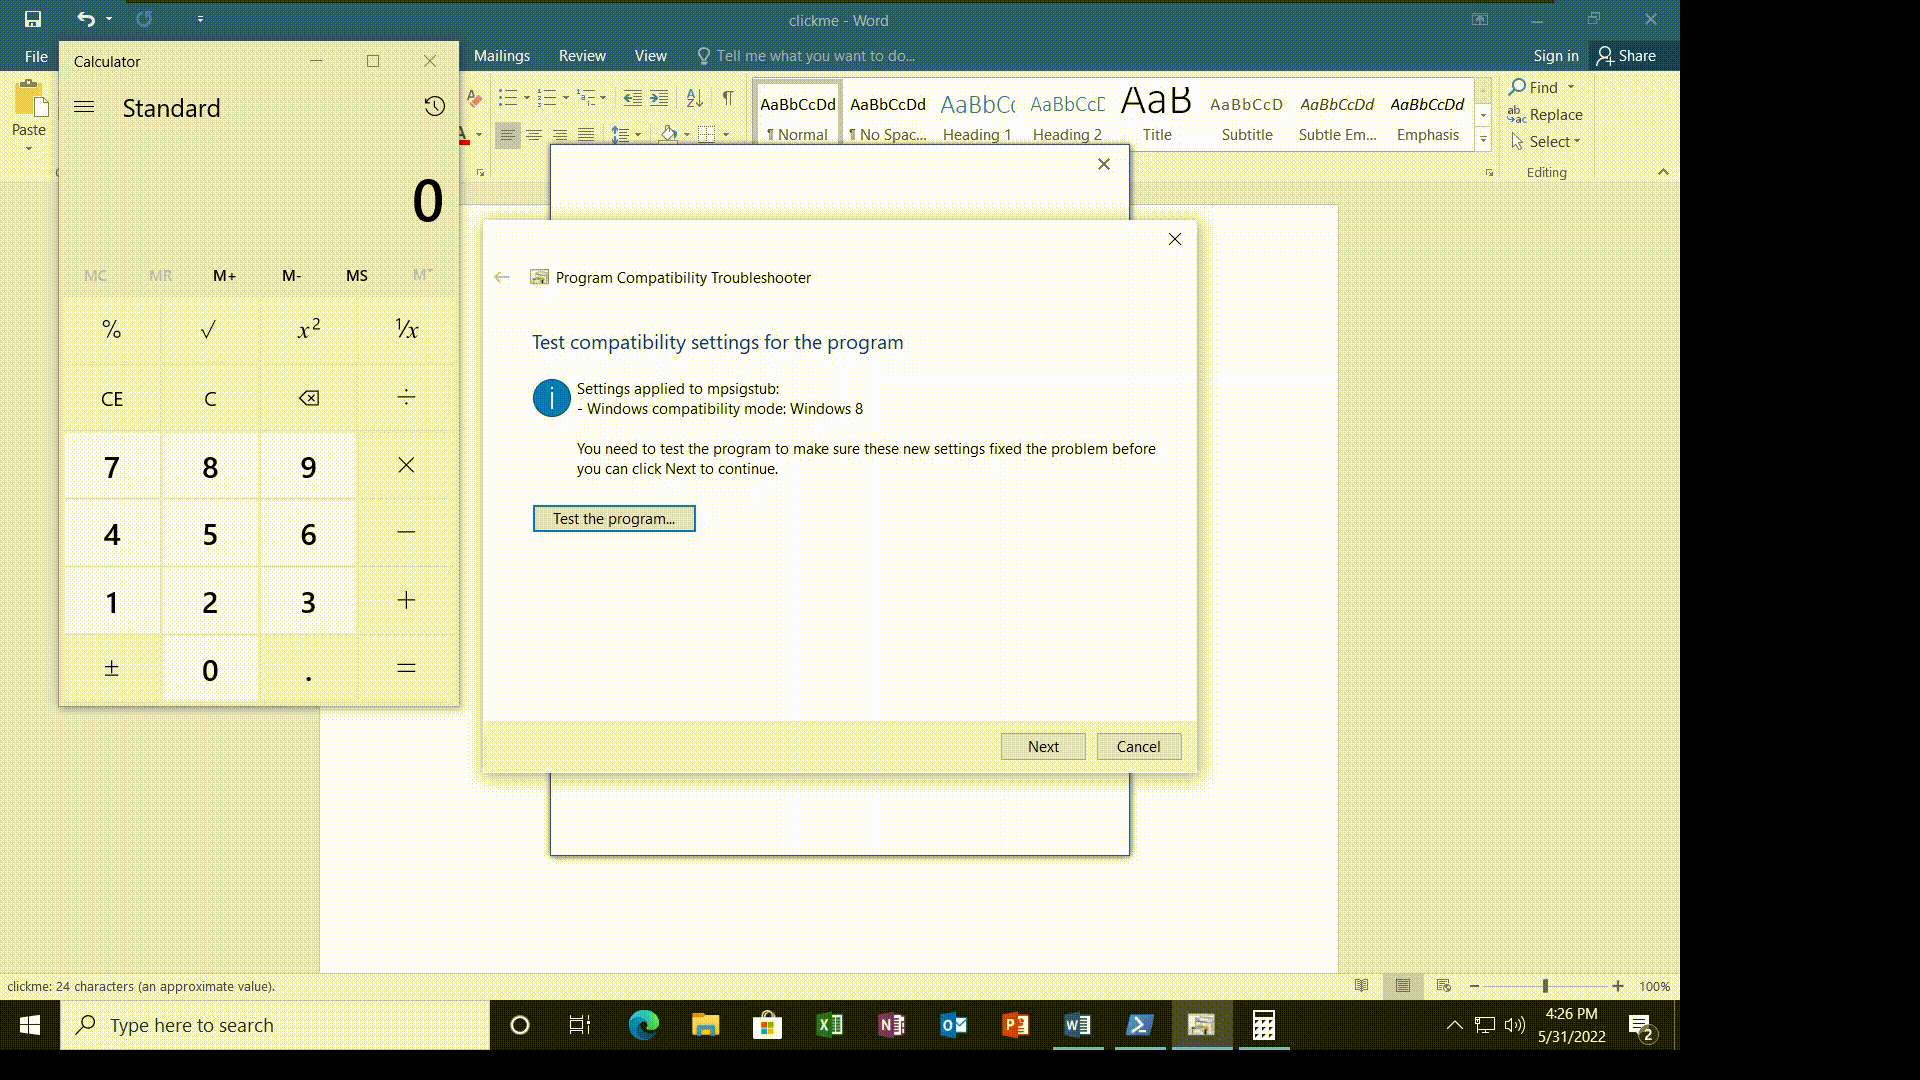 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Проклятое уязвимое C# приложение (API)
 tuhinshubhra/shellstack
Инструмент на PHP, который помогает эффективно управлять всеми вашими взломанными сайтами.
 sma11new/poclist
Коллекция POC и EXP для уязвимостей, постоянно пополняется. Apache Druid – произвольное чтение файлов (CVE-2021-36749), Confluence RCE…
 mrd0x/webview2-cookie-stealer
Внедряет JavaScript-кейлоггер на страницы WebView2 для захвата нажатий клавиш и извлечения файлов cookie из сеансов аутентификации Microsoft с…
 ethicalhackingplayground/tproxer
Расширение Burp Suite, созданное для автоматизации процесса поиска SSRF на основе путей обратного прокси.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Обход 4xx HTTP response status codes и другое. Инструмент основан на Python Requests, PycURL и HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Эксплойт для уязвимости CVE-2024-43044 в Jenkins
 theori-io/chakra-2016-11
Эксплойт доказательства концепции для ошибок в Edge (CVE-2016-7200 & CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Неаутентифицированный эксплойт удалённого выполнения кода для версий GitLab < 13.10.3, использующий разбор аннотаций DjVu в ExifTool для выполнения…
 esmog/nodexp
NodeXP - Инструмент для инъекций на стороне сервера JavaScript, способный обнаруживать и эксплуатировать уязвимости Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 и CVE-2021-27065 — исправленный эксплойт ошибки RawIdentity. [ProxyOracle] CVE-2021-31195 и CVE-2021-31196 — цепочки…
 offxec/thedoc
Автоматизирует эксплуатацию SQL-инъекций с помощью SQLMAP, сканирует на наличие уязвимостей, извлекает учётные данные базы данных, находит страницы…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) Неаутентифицированное удалённое выполнение кода
 bishopfox/json-interop-vuln-labs
Сопутствующие лабораторные работы к «Исследованию уязвимостей интероперабельности JSON»








