
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 aeyesec/cve-2022-34265
PoC для CVE-2022-34265 (Django)
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) Эксплойт удаленного выполнения команд и уязвимый контейнер
 kn0x0x/cve-2025-32756-poc
Доказательство концепции для CVE-2025-32756 - критическая уязвимость переполнения буфера на основе стека, затрагивающая несколько продуктов Fortinet.
 xsuperbug/payloads
Коллекция атакующих полезных нагрузок на PHP для сценариев веб-эксплуатации и тестирования на проникновение.
 dwisiswant0/next-16.2.4-pocs
# Коллекция PoC по безопасности Next.js v16.2.4 (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept с дополнительной информацией
 joshuavanderpoll/cve-2021-3129
Эксплойт Laravel RCE PoC - CVE-2021-3129 (удобный для пользователя, с автоматическим определением пути к логам)
 aslitsecurity/cve-2021-40444_builders
Этот репозиторий содержит сборщики cab-файла, html-файла и docx-файла для эксплойта CVE-2021-40444.
 moniik/poc_salesforce_lightning
Только в академических целях. Атака на Salesforce Lightning с гостевыми привилегиями.
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc сводка обновление обхода CVE-2017-10271 патча POC
 pimps/cve-2018-7600
Эксплойт для Drupal 7 <= 7.57 CVE-2018-7600
 testanull/ms-sharepoint-july-patch-rce-poc
Эксплойты Proof-of-concept для критических RCE-уязвимостей SharePoint (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) с демонстрационным видео.
 alexandre-lavoie/python-log4rce
Всё в одном PoC на чистом Python для CVE-2021-44228
 themiddleblue/cve-2019-11043
(PoC) Python версия эксплойта CVE-2019-11043 от neex
 n1k0la-t/cve-2023-36745
Эксплойт Proof-of-Concept для уязвимости RCE в Microsoft Exchange Server CVE-2023-36745, позволяющий выполнить удаленный код через инъекцию команд…
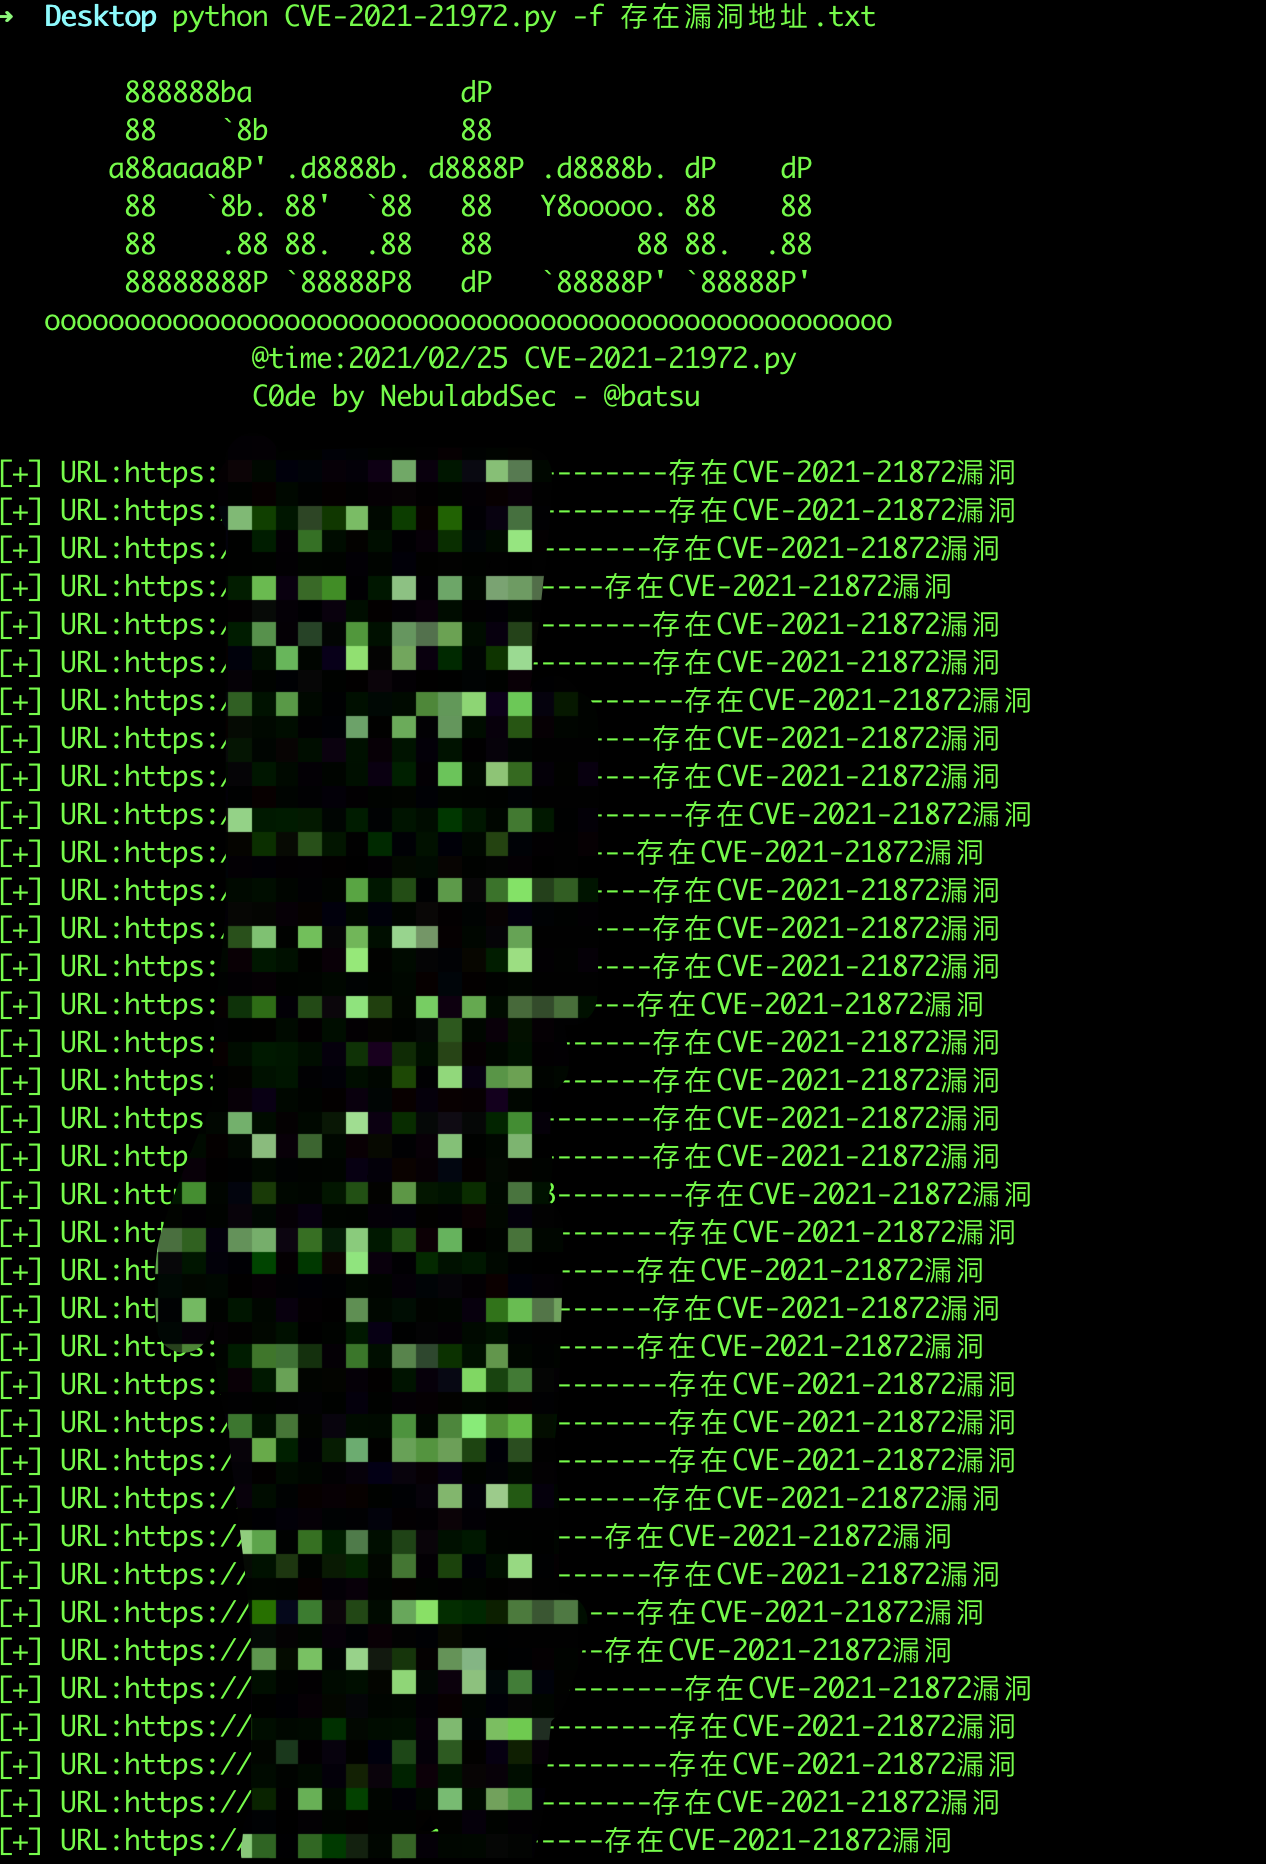 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
Доказательство концепции для CVE-2021-21972, уязвимости удалённого выполнения кода в vCenter Server 6.5-7.0. Проверяет уязвимые пути без эксплуатации.
 jas502n/cve-2019-2618
Скрипт эксплойта для CVE-2019-2618, уязвимости произвольной загрузки файлов в Weblogic, с развертыванием JSP-веб-шелла и расшифровкой зашифрованных…








