
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-3129 — Эксплойт Laravel RCE PoC - CVE-2021-3129 (удобный для пользователя, с автоматическим определением пути к логам) | Kitploit
Инструменты/GitHubGitHub/joshuavanderpoll/cve-2021-3129
Генерация полезной нагрузкиАнализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubjoshuavanderpoll/cve-2021-3129

CVE-2021-3129

Эксплойт Laravel RCE PoC - CVE-2021-3129 (удобный для пользователя, с автоматическим определением пути к логам)

РепозиторийСайт
14827746 месяцев назадПроверено Kitploit
Поделиться

Удаленное выполнение кода: Laravel (CVE-2021-3129)

Python

📜 Описание

Этот скрипт предназначен для эксплуатации уязвимости удаленного выполнения кода (RCE), обнаруженной в нескольких версиях Laravel, известной как CVE-2021-3129. Используя эту уязвимость, скрипт позволяет пользователям выполнять команды на целевом веб-сайте, работающем на уязвимой версии Laravel, при условии, что в файле ".env" для "APP_DEBUG" установлено значение "true".

Спасибо всем за звезды на GitHub! ❤️ Очень ценю поддержку! 🚀

📚 Содержание

  • 📜 Описание
  • 🛠️ Установка
  • ⚙️ Использование
  • 🐋 Docker POC
  • 💻 Пример
  • 🩹 Варианты исправления
  • 🕵🏼 Ссылки
  • 📢 Отказ от ответственности

🛠️ Установка

[!NOTE] Для обеспечения чистой и изолированной среды для зависимостей проекта рекомендуется использовать модуль Python venv.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt
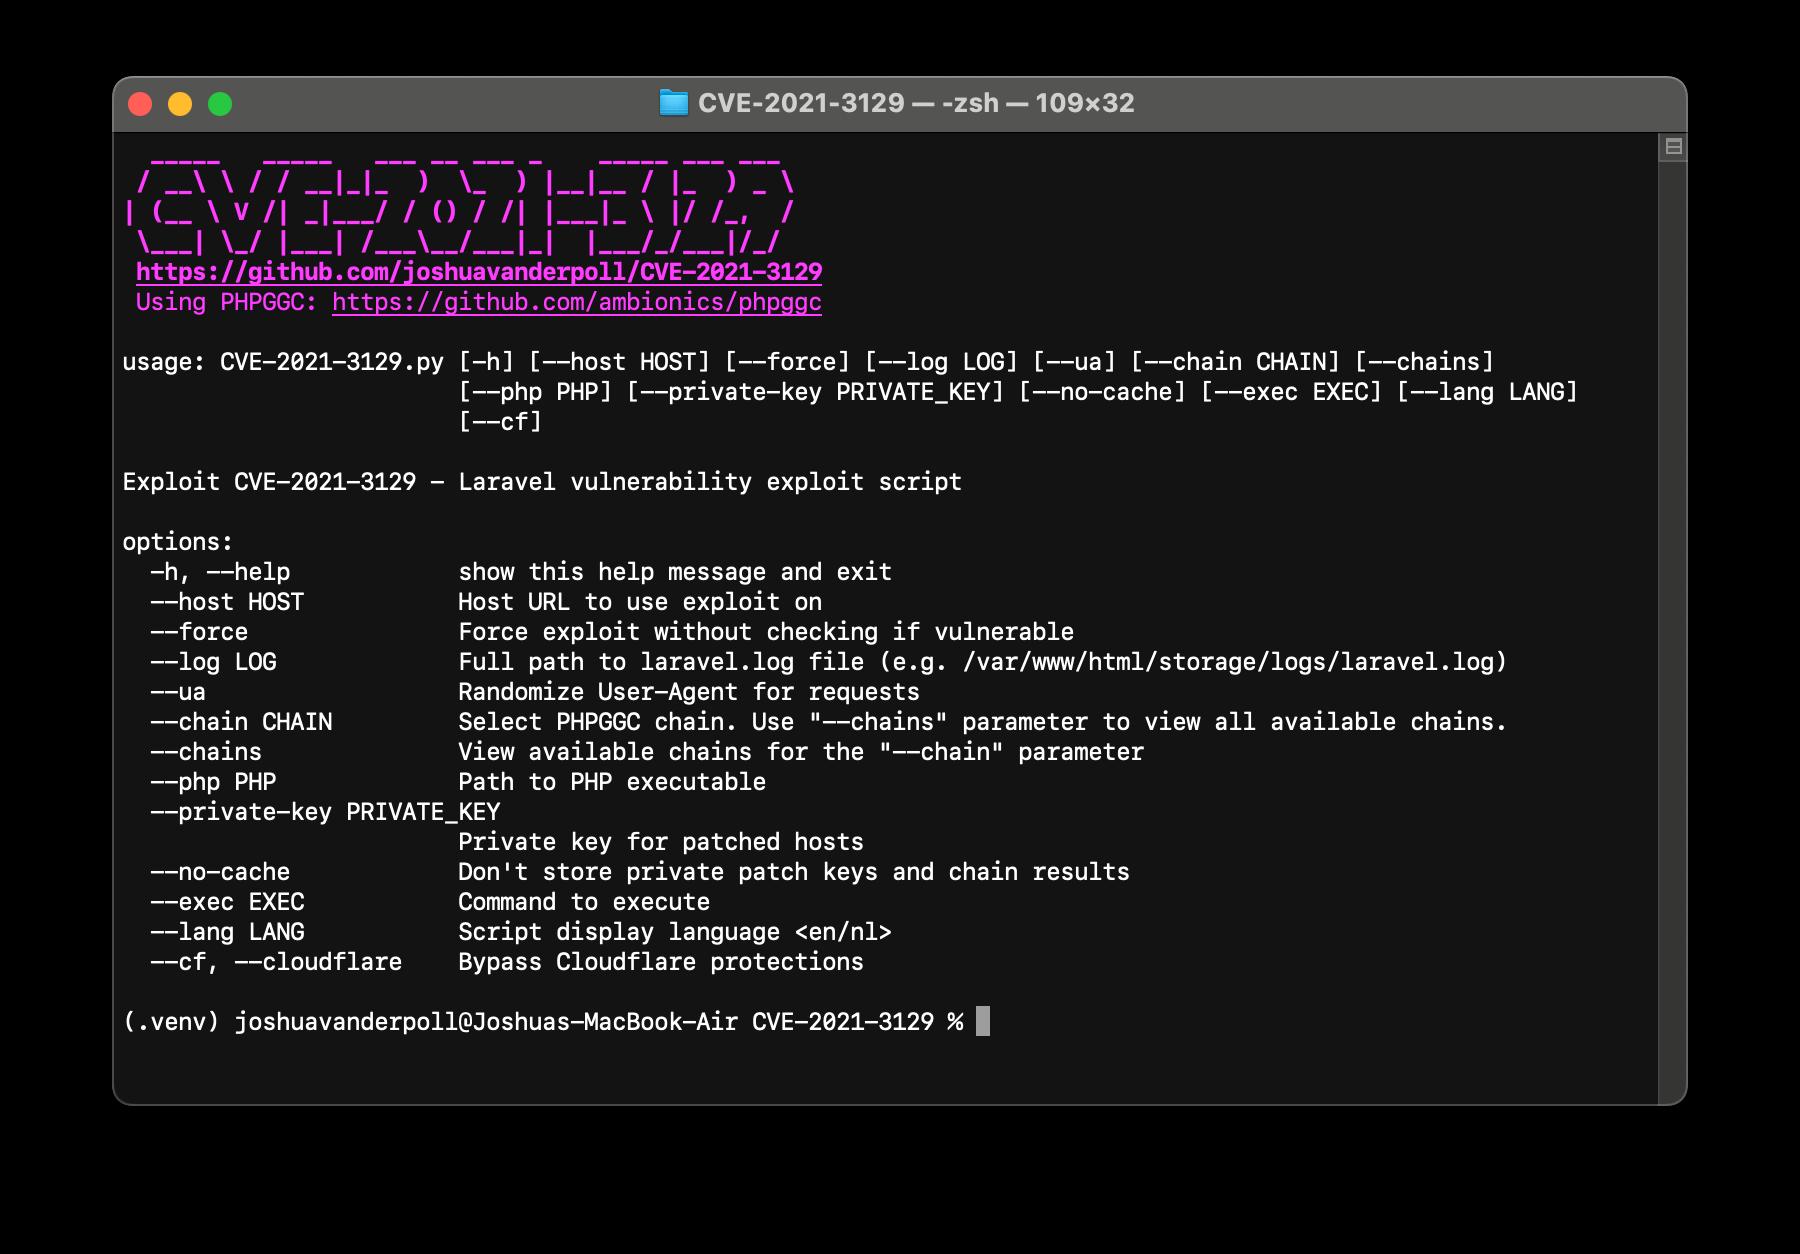
⚙️ Использование

Usage

🐋 Docker POC

docker build -t laravel_vulnerable .
docker run -p 8000:8000 laravel_vulnerable

💻 Пример

Example

🩹 Варианты исправления

  • env (Обновляет файл .env, устанавливая APP_DEBUG в false)
  • index (Внедряет код в index.php, предотвращая доступ к "/_ignition/execute-solution")
  • private (То же, что и опция index, но разрешает доступ к "_ignition/execute-solution" при наличии определенного заголовка)

🕵🏼 Ссылки

  • https://github.com/ambionics/phpggc

📢 Отказ от ответственности

Этот инструмент предоставлен только для образовательных и исследовательских целей. Создатель не несет ответственности за любое неправильное использование или ущерб, причиненный инструментом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




