
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 chipik/sap_recon
PoC для CVE-2020-6287, CVE-2020-6286 (уязвимость SAP RECON)
 horizon3ai/cve-2022-39952
Эксплуат Proof-of-concept для CVE-2022-39952, нацеленный на Fortinet FortiNAC. Использует конечную точку keyUpload.jsp для произвольной записи файлов…
 a-d-team/sharpmemshell
Полезные нагрузки .NET для веб-шелла в памяти (memshell), реализованные через HttpListener и VirtualPath, совместимые с фреймворком постэксплуатации…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
# Эксплойт WebKit с использованием CVE-2018-4441 для получения RCE на PS4 6.20.
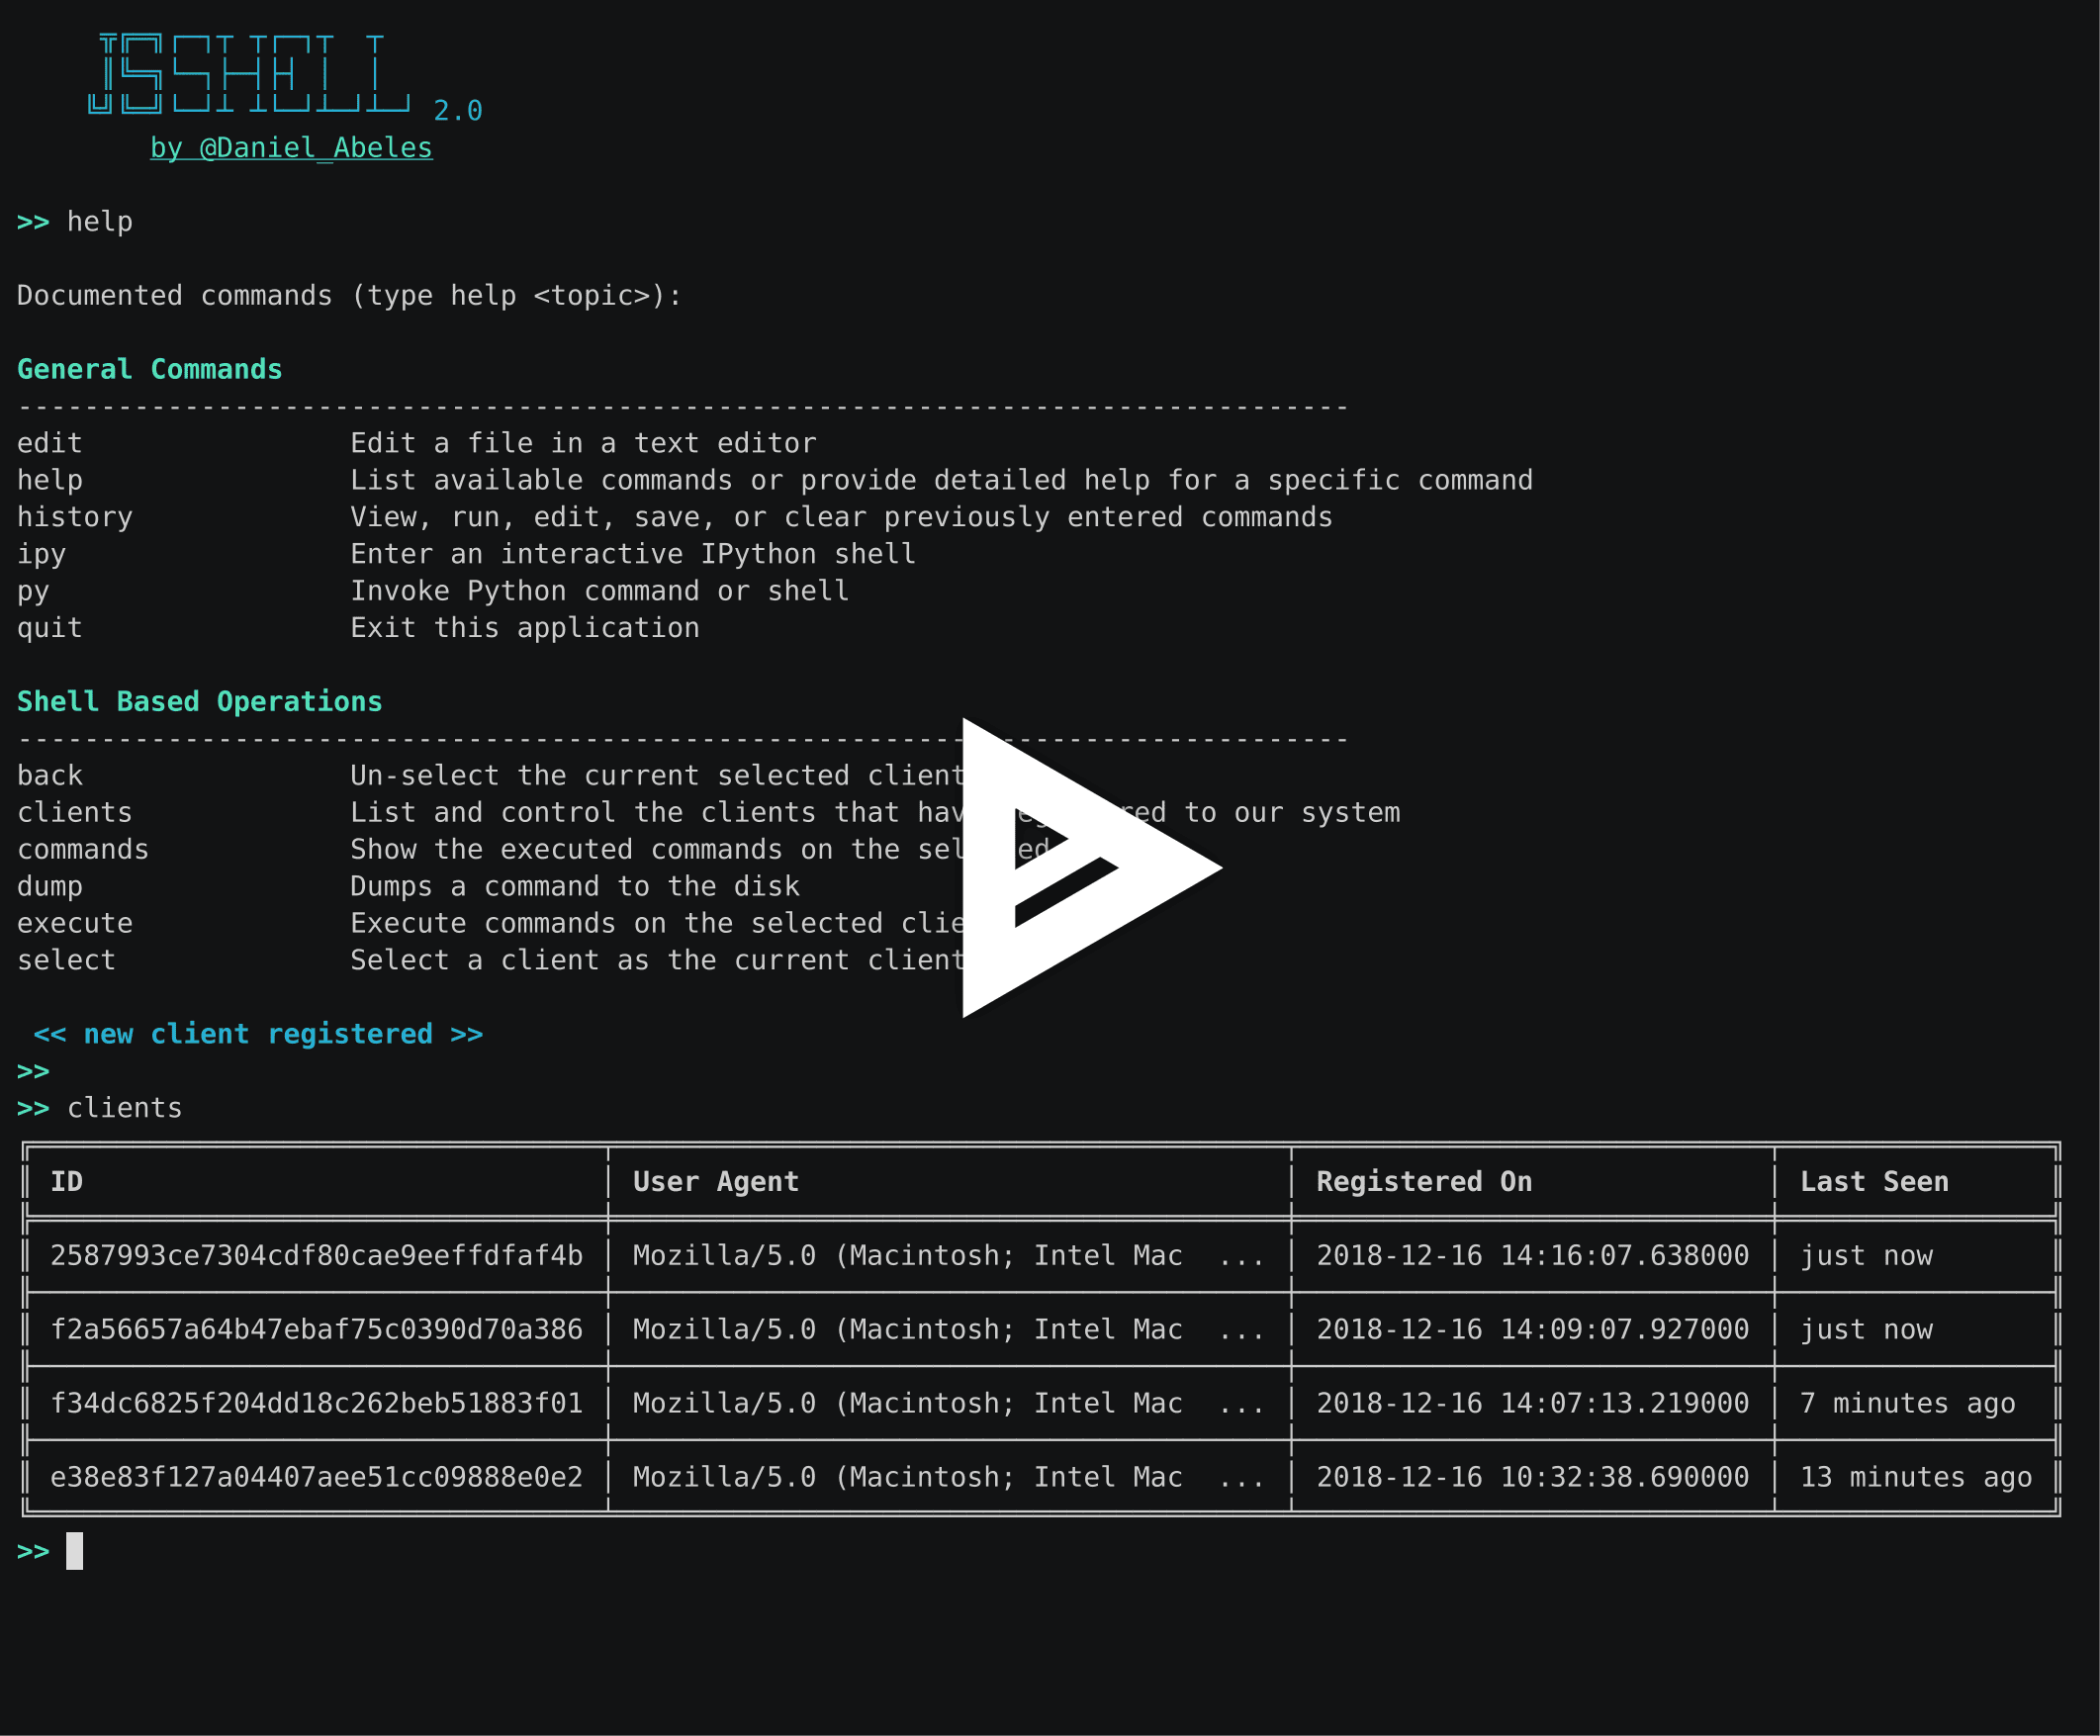 den1al/jsshell
Интерактивная многопользовательская веб-оболочка для JavaScript
 cujanovic/crlf-injection-payloads
Коллекция payload'ов для CRLF-инъекций, собранных из отчётов bug bounty, используемая как справочник для тестирования уязвимостей внедрения…
 lyrebirds/sagemcom-fast-3890-exploit
Эксплойт для кабельного модема Sagemcom F@ST 3890, реализующий уязвимость Cable Haunt для достижения удалённого выполнения кода через переполнение…
 synacktiv/php_filter_chains_oracle_exploit
CLI для эксплуатации параметров, уязвимых к error-based oracle на основе цепочек PHP-фильтров.
 shinthink/blitzstrike
MCP-сервер, упаковывающий трёхуровневую методологию тестирования на проникновение: разведка поверхности атаки, статический анализ от источника к…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Доказательство концепции - уязвимая конфигурация mod_proxy на Apache HTTP Server версий 2.4.0 - 2.4.55 приводит к уязвимости HTTP…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — самодостаточный RCE без аутентификации на стандартном PHP 8.5.11 (цепочка раскрытия памяти in-band PS(id)→cookie + UAF),…
 s1kr10s/apache-struts-v4
Эксплойт-скрипт, нацеленный на 5 уязвимостей удалённого выполнения кода (RCE) в Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805,…
 hook-s3c/cve-2018-11776-python-poc
рабочий тест на Python и PoC для CVE-2018-11776, включает Docker-лабораторию
 lotus6/confluencememshell
Инструмент для эксплуатации CVE 2021, 2022, 2023 в Confluence, поддерживает выполнение команд, внедрение memory shell Godzilla и Behinder
 hackmanit/tinja
TInjA — это CLI-инструмент для тестирования веб-страниц на уязвимости внедрения шаблонов и поддерживает 44 наиболее актуальных шаблонизатора для…
 sherlocksecurity/vmware-cve-2022-22954
POC для VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Это эксплойт для CVE-2020-0674, который работает на x64-версиях IE 8, 9, 10 и 11 на Windows 7.
 horizon3ai/cve-2021-38647
Концепт-доказательство эксплойта для CVE-2021-38647 (OMIGOD), неаутентифицированной уязвимости удаленного выполнения кода в агенте OMI, обычно…








