Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ConfluenceMemshell — Инструмент для эксплуатации CVE 2021, 2022, 2023 в Confluence, поддерживает выполнение команд, внедрение memory shell Godzilla и Behinder | Kitploit
Инструменты/GitHubGitHub/lotus6/confluencememshell
Механизмы персистентностиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийПост-эксплуатацияВеб-безопасностьТестирование на ПроникновениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHublotus6/confluencememshell

ConfluenceMemshell

57023132 лет назадПроверено Kitploit

Инструмент для эксплуатации CVE 2021, 2022, 2023 в Confluence, поддерживает выполнение команд, внедрение memory shell Godzilla и Behinder

Репозиторий
Поделиться

ConfluenceMemshell

Инструмент эксплуатации Confluence CVE 2021, 2022, 2023, поддерживает выполнение команд, внедрение памяти Godzilla, Behinder

  • Поддерживаемые версии Confluence: CVE-2021-26084, CVE-2022-26134, CVE_2023_22515, CVE-2023-22527
  • (Если это вам помогло и вам понравилось, пожалуйста, поставьте большую ⭐️❗️)
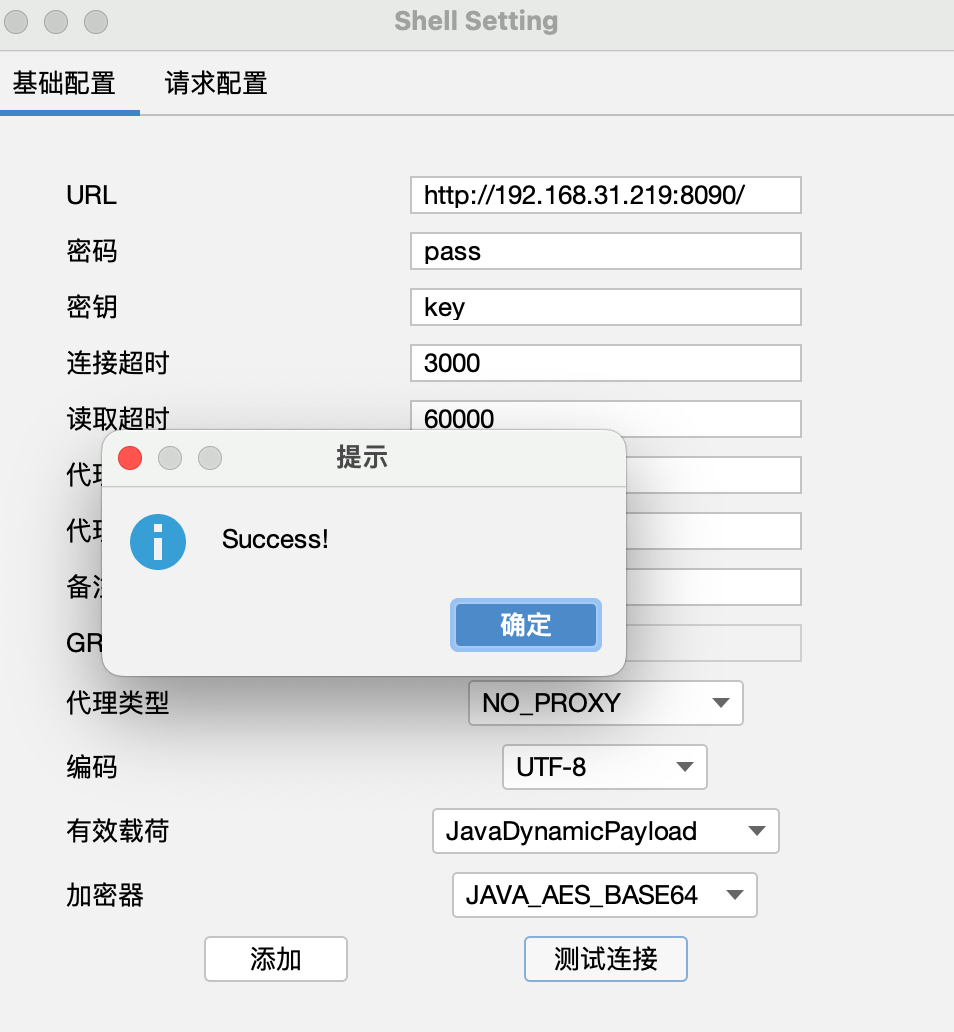
  • Пароль Godzilla по умолчанию: pass, ключ по умолчанию: key, конфигурация запроса - в заголовок протокола необходимо добавить Connection: close
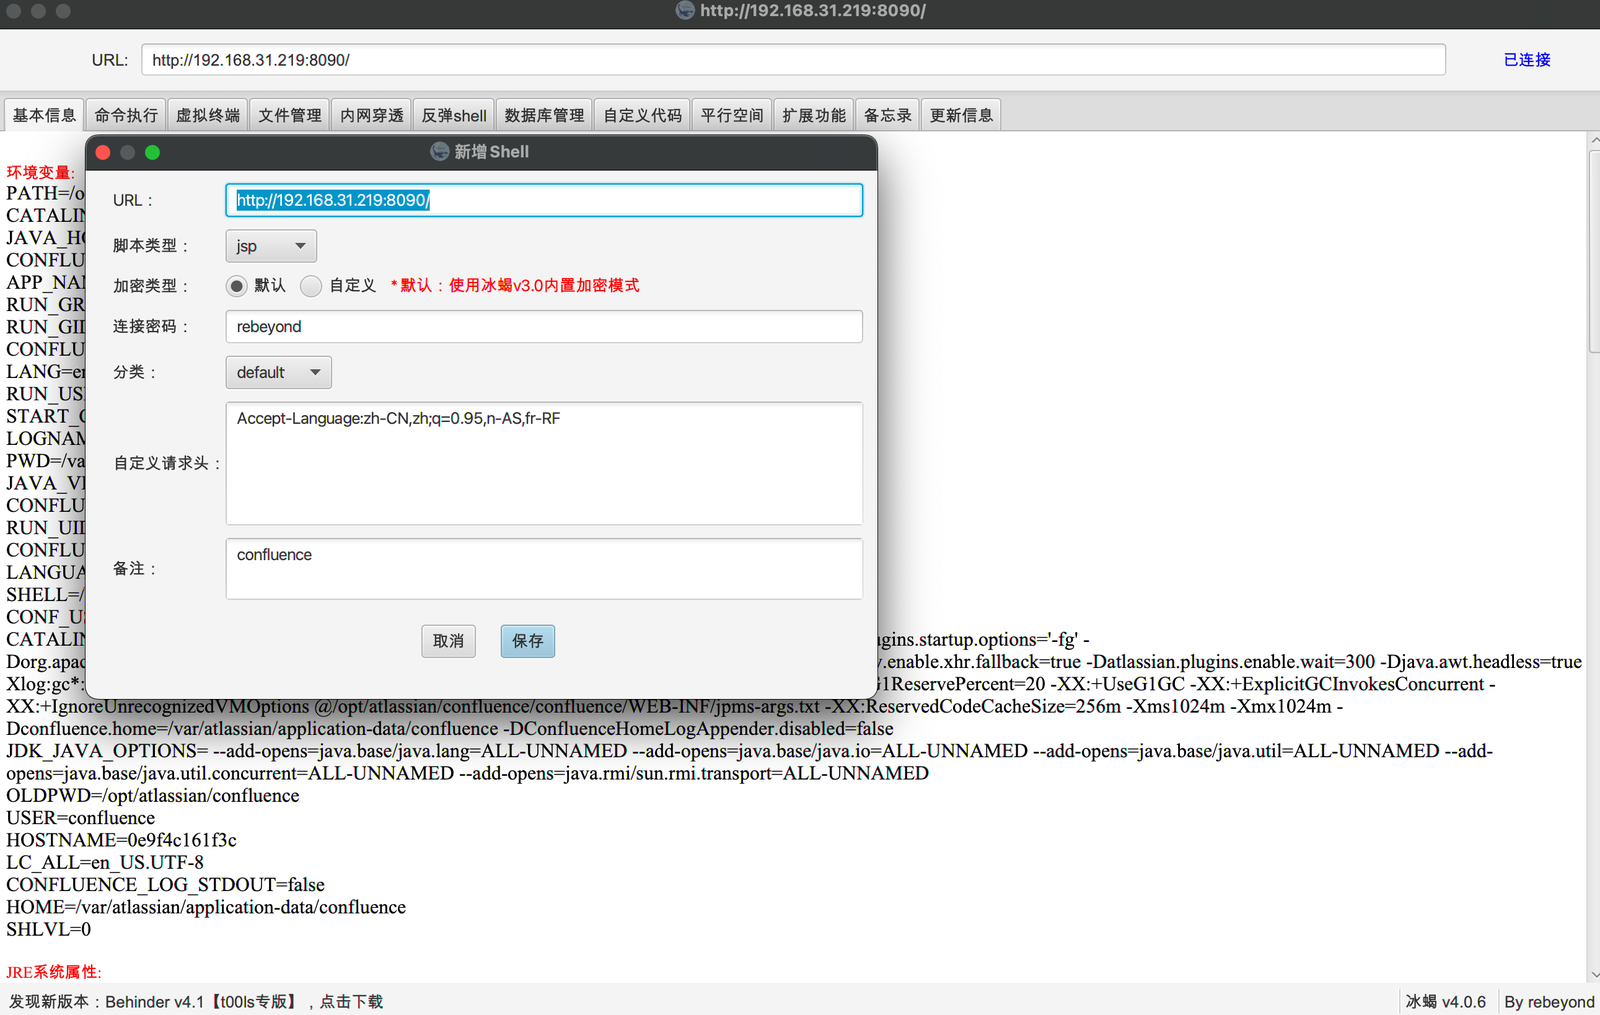
  • Пароль Behinder по умолчанию: rebeyond, UA по умолчанию: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
  • Только версия CVE-2022-26134 поддерживает пользовательские пароли Godzilla и Behinder, в остальных версиях используются пароли по умолчанию

Версия V1.1

  • Добавлена CVE_2023_22515, создание пользователя, внедрение memory shell, выполнение команд на основе CmdShell
  • table двойной щелчок копирует текущую строку, путь к shell, key, ua
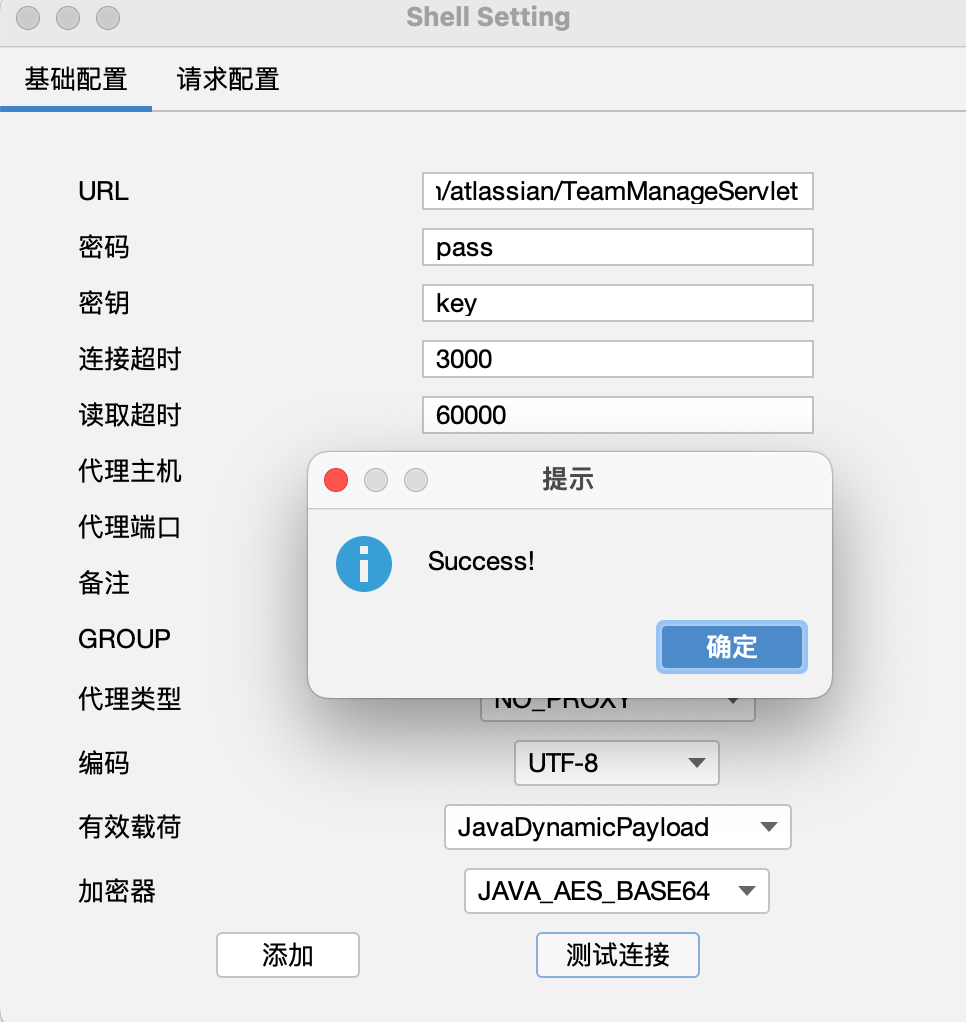
  • Адрес Godzilla memshell: url+/plugins/servlet/com/atlassian/TeamManageServlet
  • Пароль Godzilla по умолчанию: pass , ключ по умолчанию: key , конфигурация запроса - заголовки протокола должны включать Connection: close
  • Адрес CmdShell: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
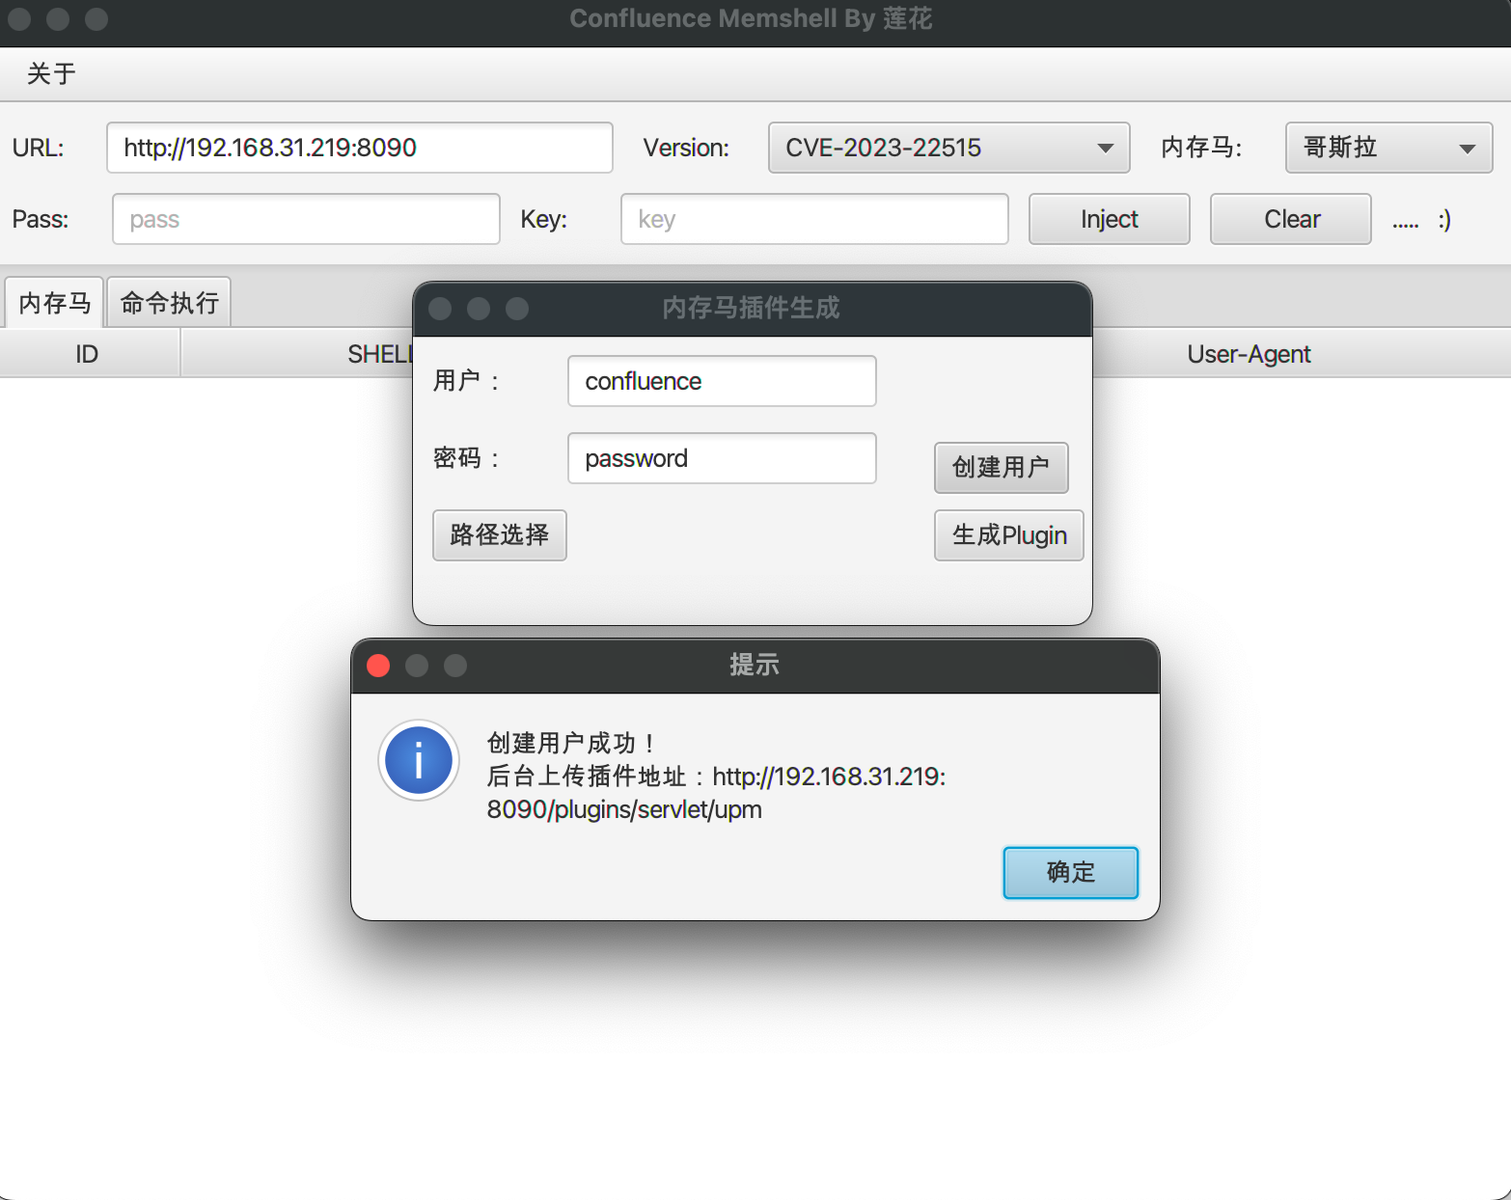
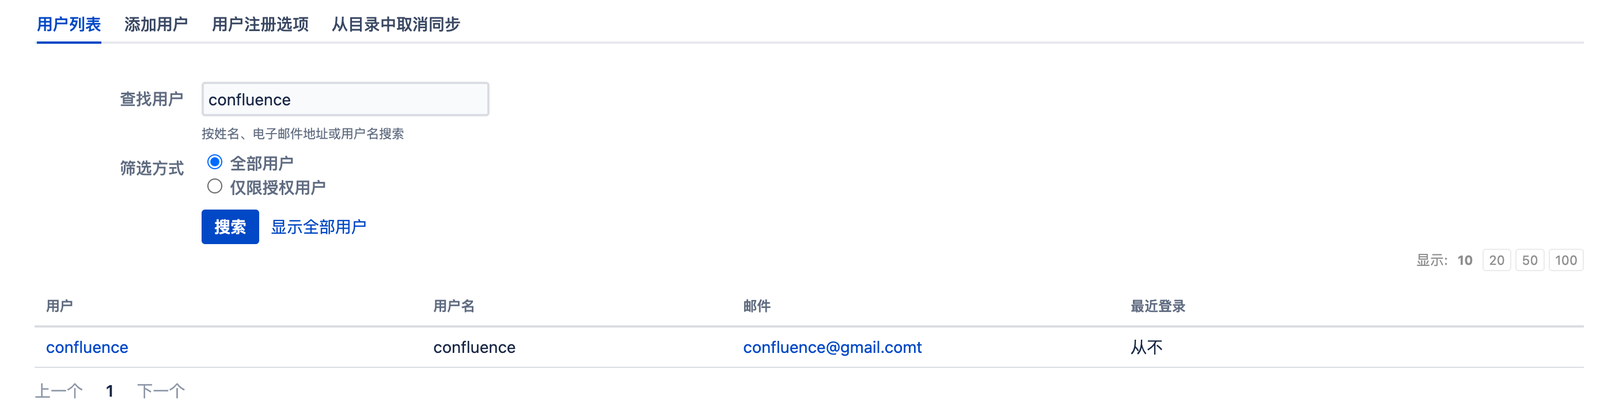
  1. Создание пользователя
image
  • Успешно создано image
  1. Генерация вредоносного Jar-пакета плагина (содержит Godzilla и CmdShell)
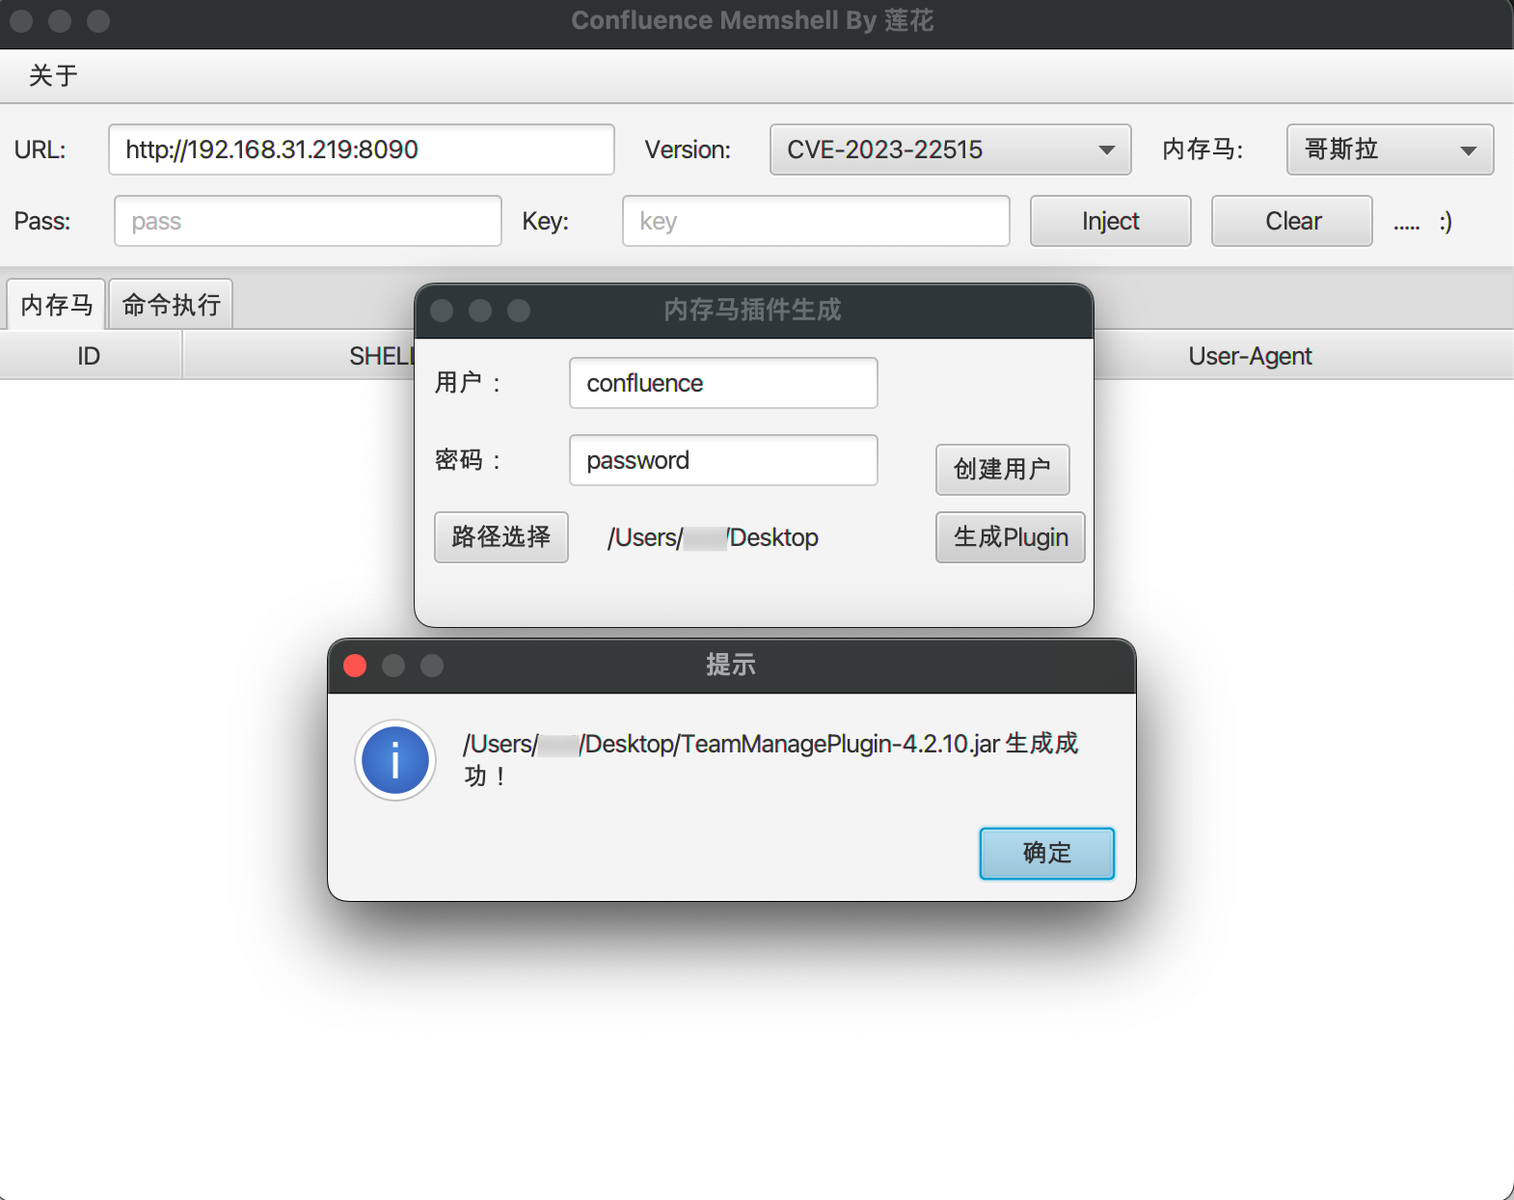
image
  • Отображает адрес памяти, и pass:key (двойной щелчок для копирования, путь shell, key, ua)
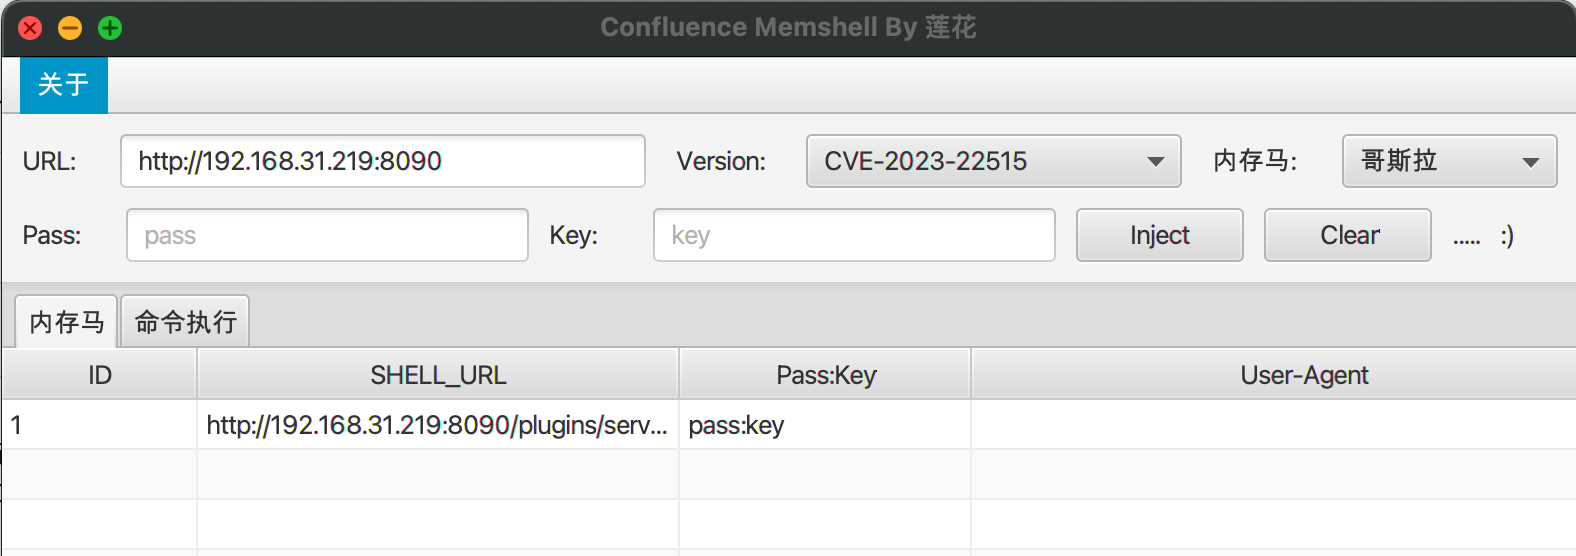
image
  1. Войдите в панель администратора под созданным пользователем, адрес функции плагинов: url+/plugins/servlet/upm, загрузите плагин (не нужно ждать окончания загрузки, просто обновите страницу, и он появится).
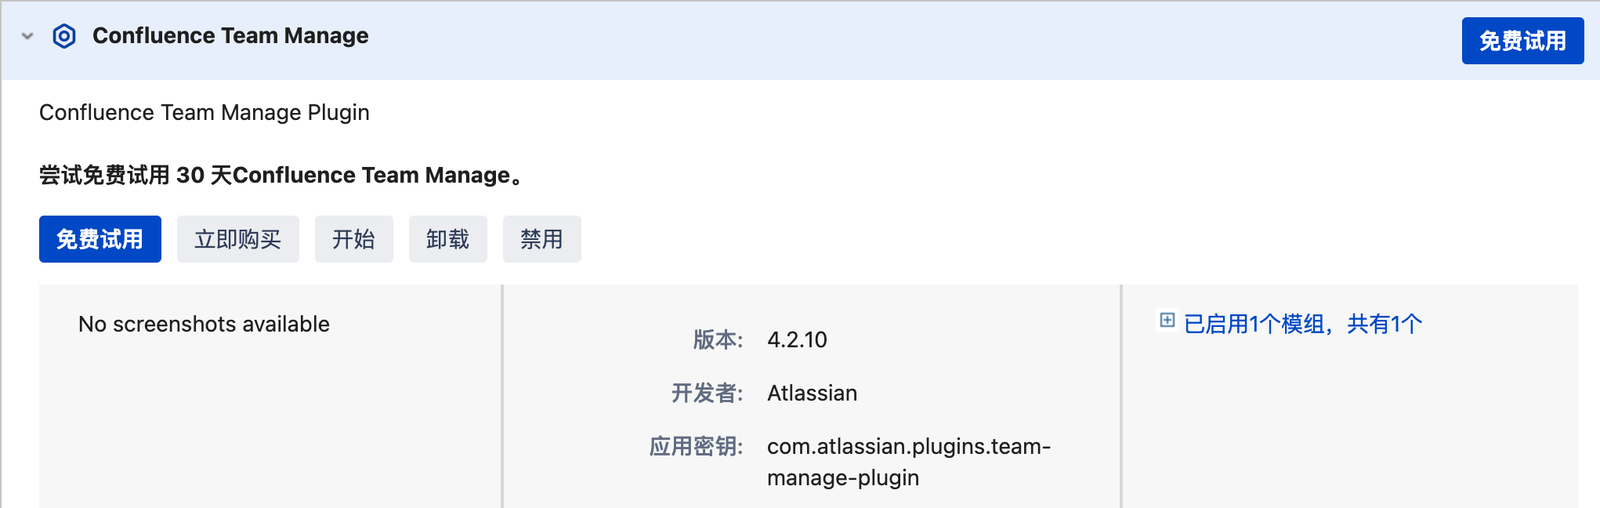
image
  1. Подключение Godzilla
image
  1. Выполнение команд на основе плагина CmdShell image
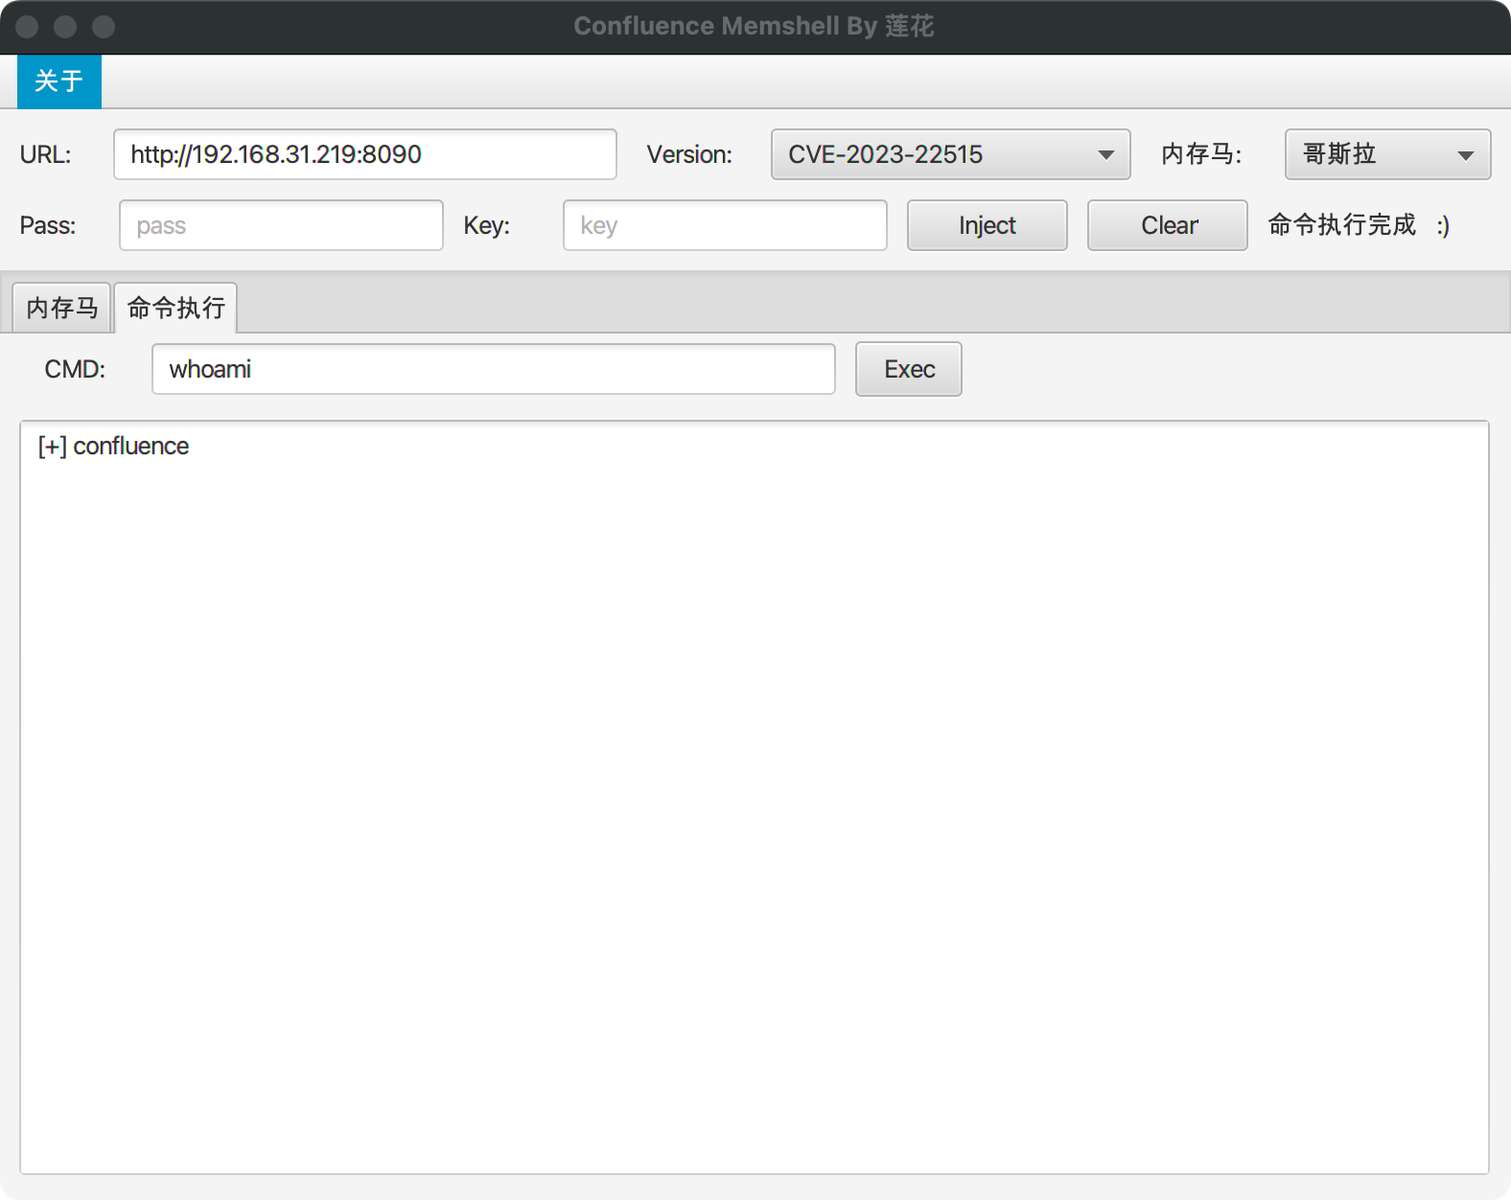
V1.0

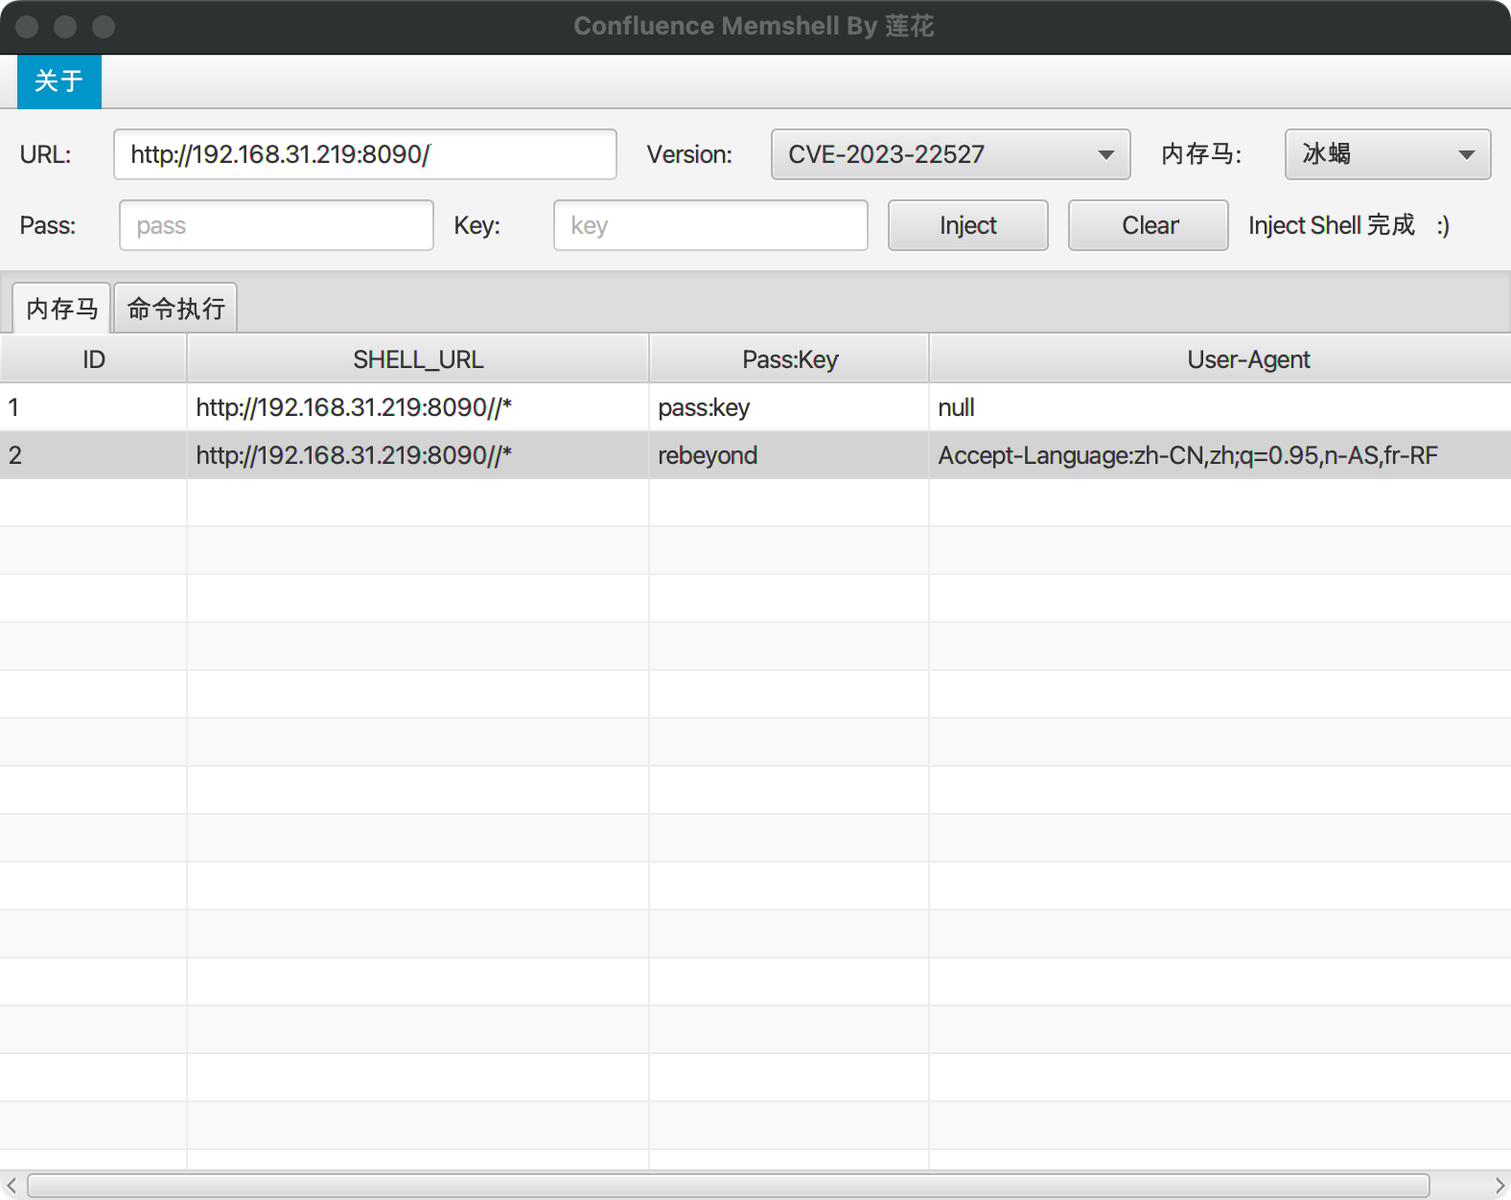
  1. Выполнение команд (аналогично для других версий CVE)
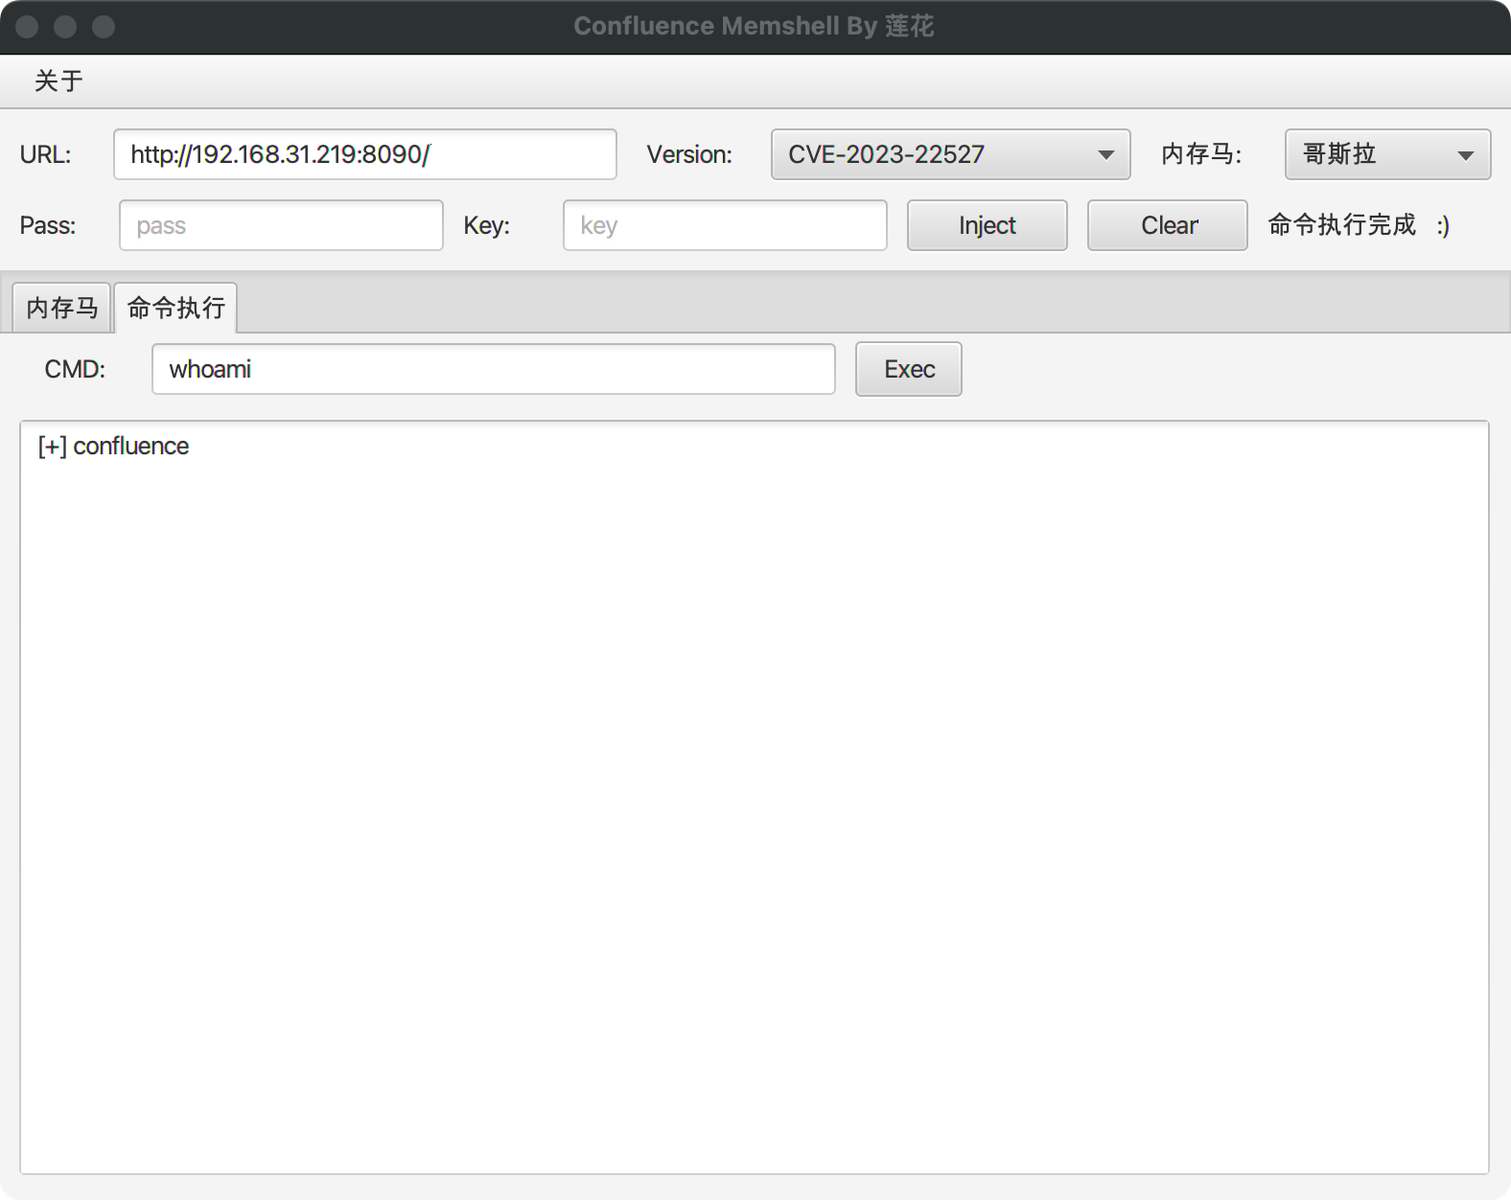
image
  1. Внедрение памяти (аналогично для других версий CVE)
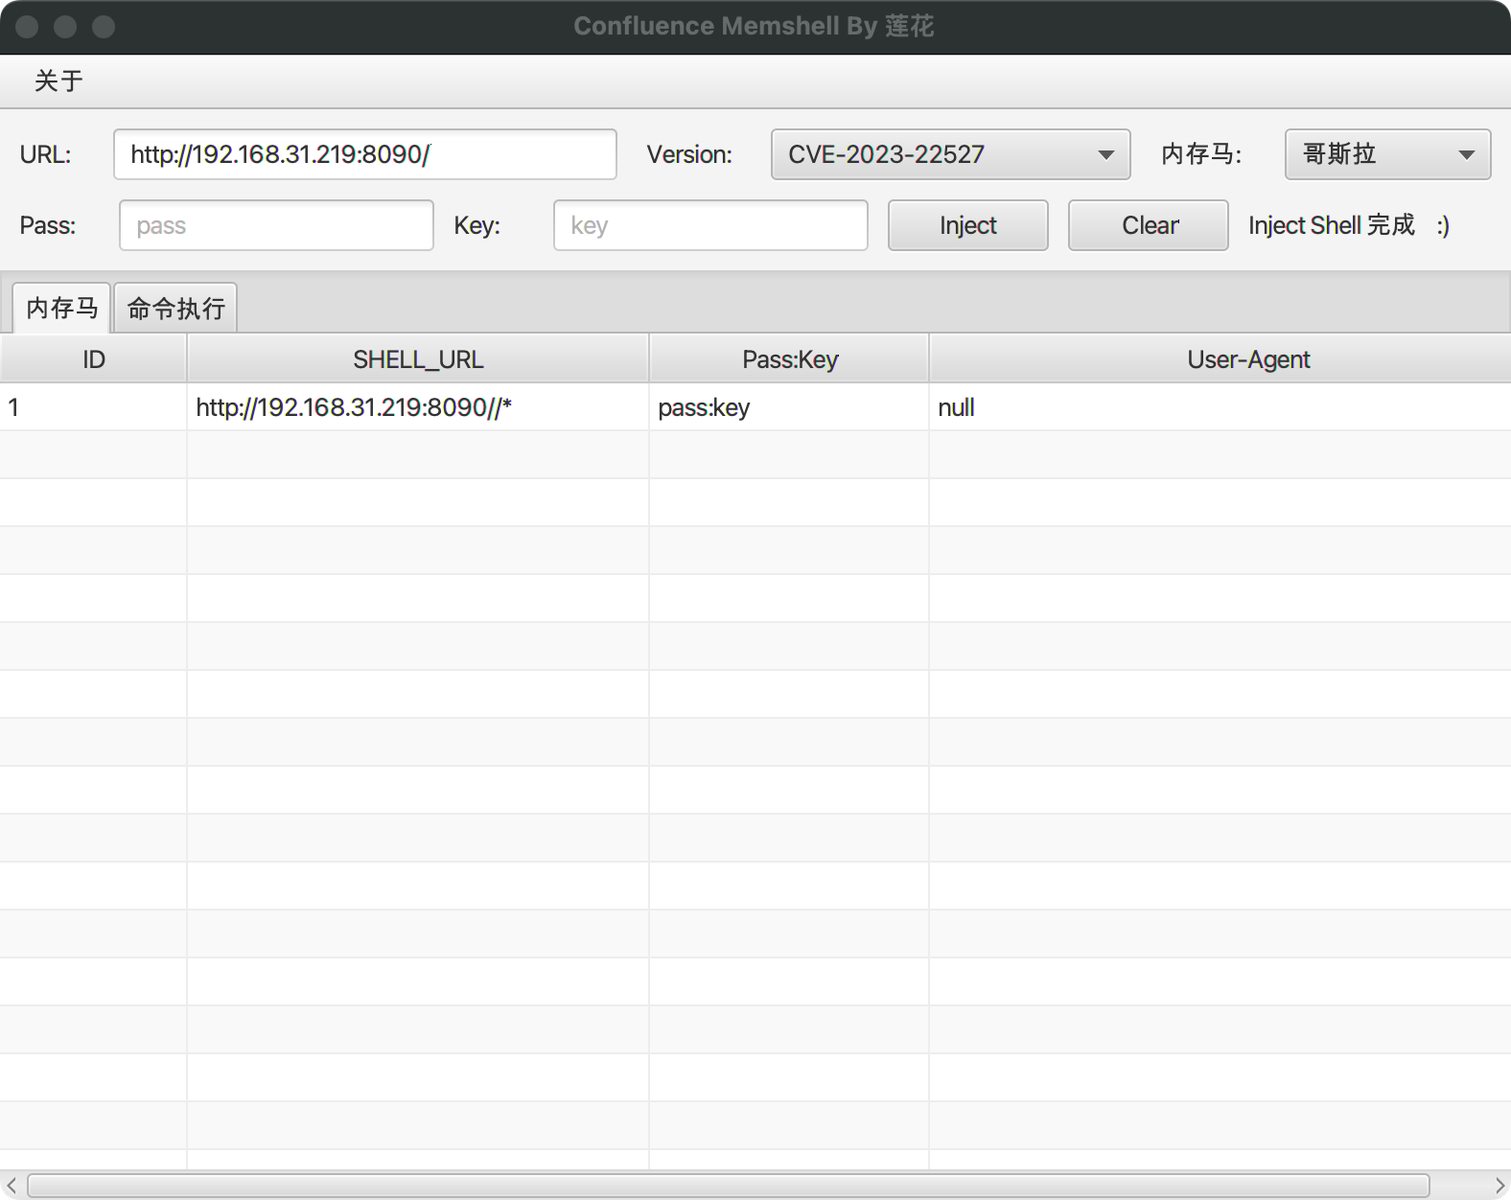
  • Godzilla
image image
  • Behinder
image image

Ссылки

https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL https://github.com/aaaademo/Confluence-EvilJar

Отказ от ответственности

Данный инструмент может использоваться только в рамках построения корпоративной безопасности при наличии достаточных законных разрешений. При использовании данного инструмента вы должны убедиться, что все ваши действия соответствуют местным законам и нормативным актам.

Если в процессе использования данного инструмента вы совершите какие-либо противоправные действия, вы несёте полную ответственность за все последствия; все разработчики и все участники данного инструмента не несут никакой юридической и солидарной ответственности.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →