
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 exodusintel/cve-2019-5786
Эксплойт FileReader
 dinosn/fastjson-jsontype-rce-lab
Docker-лаборатории + защитный сканер для RCE через удалённую загрузку классов fastjson. fastjson 1.2.66-1.2.83: ресурсный зонд @JSONType…
 paradoxis/flask-unsign
Инструмент командной строки для получения, декодирования, брутфорса и создания сессионных cookie Flask-приложения путём подбора секретных ключей.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 weev3/lkwa
Малоизвестная лаборатория веб-атак
 bobtheshoplifter/spring4shell-poc
Spring4Shell Proof Of Concept/и уязвимое приложение CVE-2022-22965
 orf/xcat
Инструмент для XPath-инъекций
 jas502n/cnvd-c-2019-48814
Уязвимость удаленного выполнения команд при десериализации в WebLogic wls9-async
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 эксплойт для неавторизованного RCE с обходом патча, выполнением команд и развертыванием веб-шелла для тестирования на…
 appsecco/vulnerable-mcp-servers-lab
Коллекция намеренно уязвимых серверов для изучения Pentesting MCP Servers.
 horizon3ai/cve-2021-21972
PoC-эксплойт для vCenter CVE-2021-21972
 ynsmroztas/nextrce
Инструмент эксплуатации React Shell и Next.js RSC (CVE-2025-55182)
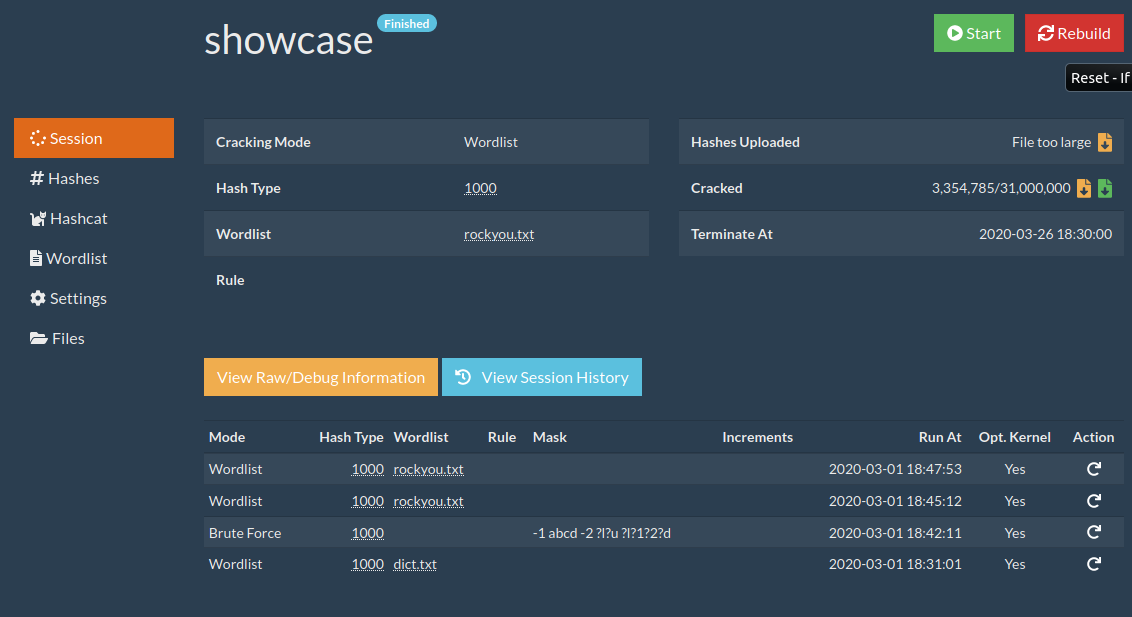 ctxis/crackerjack
CrackerJack / Веб-интерфейс Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Python-скрипт для обнаружения URL-адресов административных панелей веб-сайтов, помогающий в разведке безопасности и тестировании на проникновение.
 paralelo14/google_explorer
Инструмент массовой эксплуатации на python
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Автоматический запуск полезной нагрузки и метод шифрования








