 murphysecurity/libwebp-checker
Инструмент для поиска уязвимой libwebp(CVE-2023-4863)

中文 | EN
Этот инструмент проверяет, затронуты ли приложение или процесс вашего сервера уязвимостью CVE-2023-4863 в libwebp (переполнение буфера в куче, версии выше 0.5.0).
Запускайте этот скрипт в производственной среде с осторожностью.
Результат сканирования
WebPCopyPlane и WebPCopyPixels. Уязвимой функцией является VP8LBuildHuffmanTable. Таким образом, можно определить уязвимые версии libwebp, сопоставляя эти имена функций в файлах.VP8LHuffmanTablesAllocate. Если целевой файл не был очищен (strip), эта функция также может служить основой для определения версии.В локальных или серверных средах инструмент проверяет указанные пути, двоичные файлы всех запущенных процессов, jar-пакеты и rpm-пакеты, чтобы определить, присутствует ли зависимость от уязвимого компонента libwebp.
Мы анализируем компоненты из центрального репозитория Maven, чтобы получить хэши затронутых компонентов, и постоянно обновляем эти данные. Вы можете использовать эти данные для сопоставления после аутентификации с помощью токена доступа с MurphySec.com, что экономит время анализа.
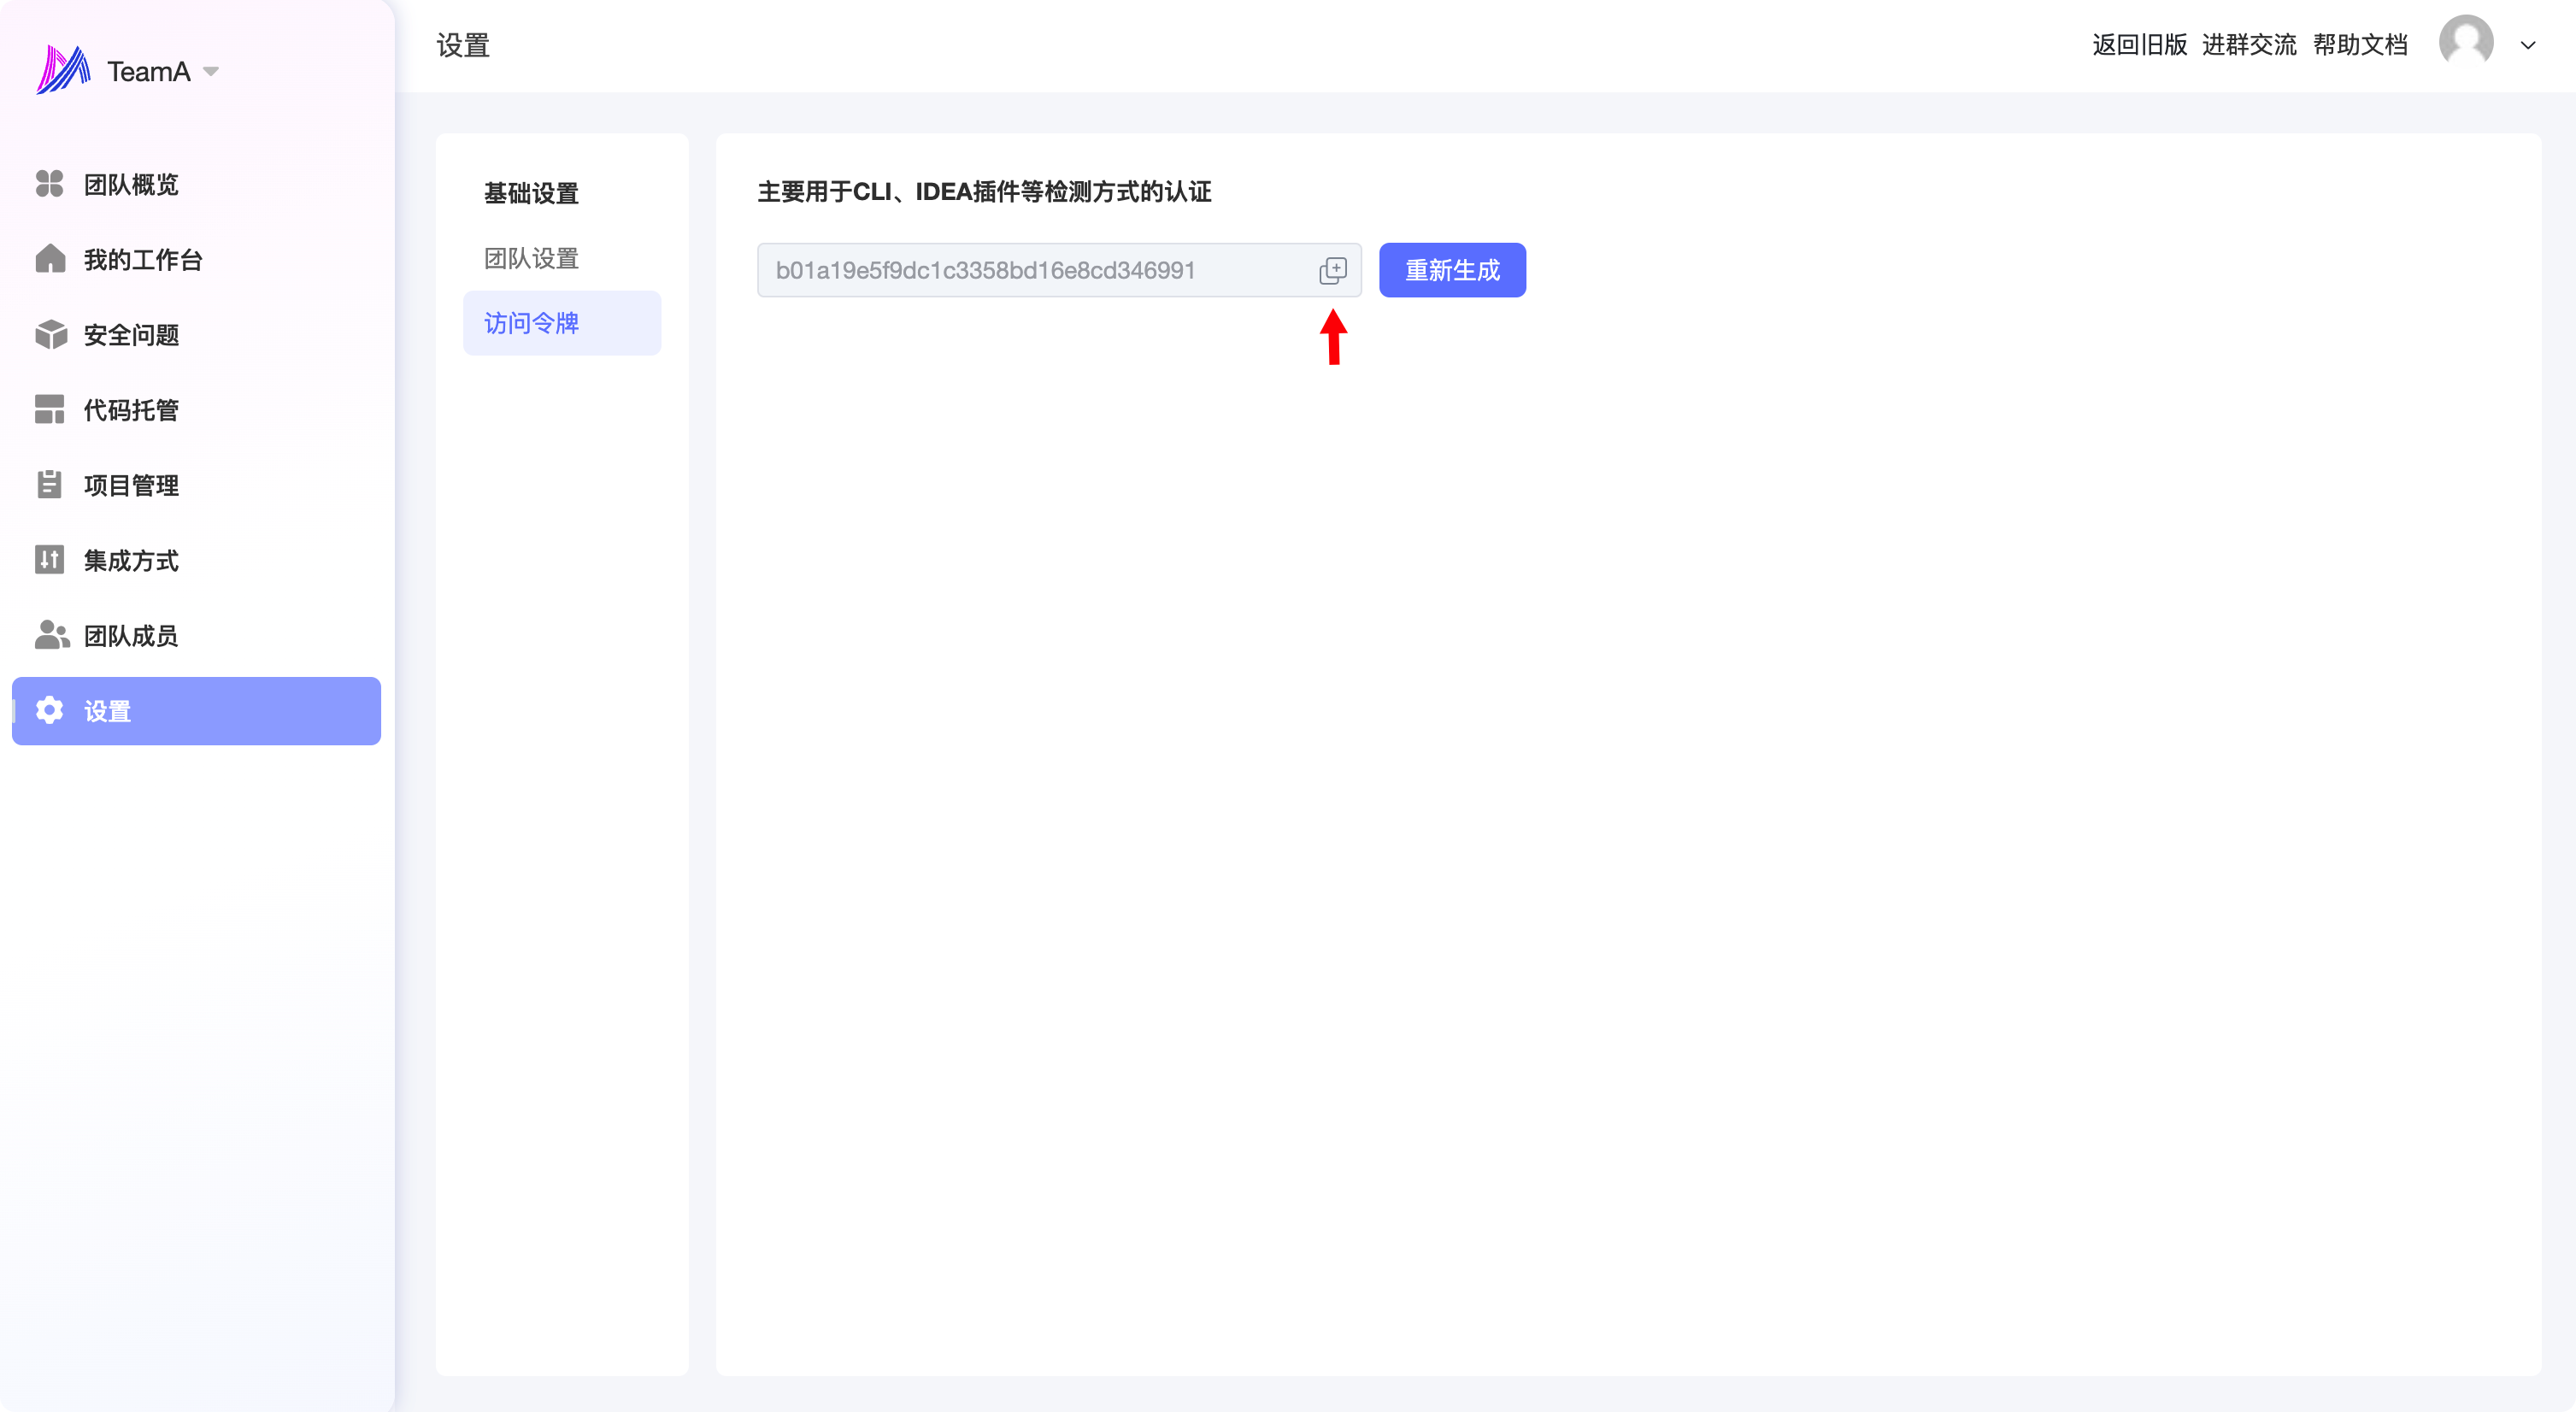
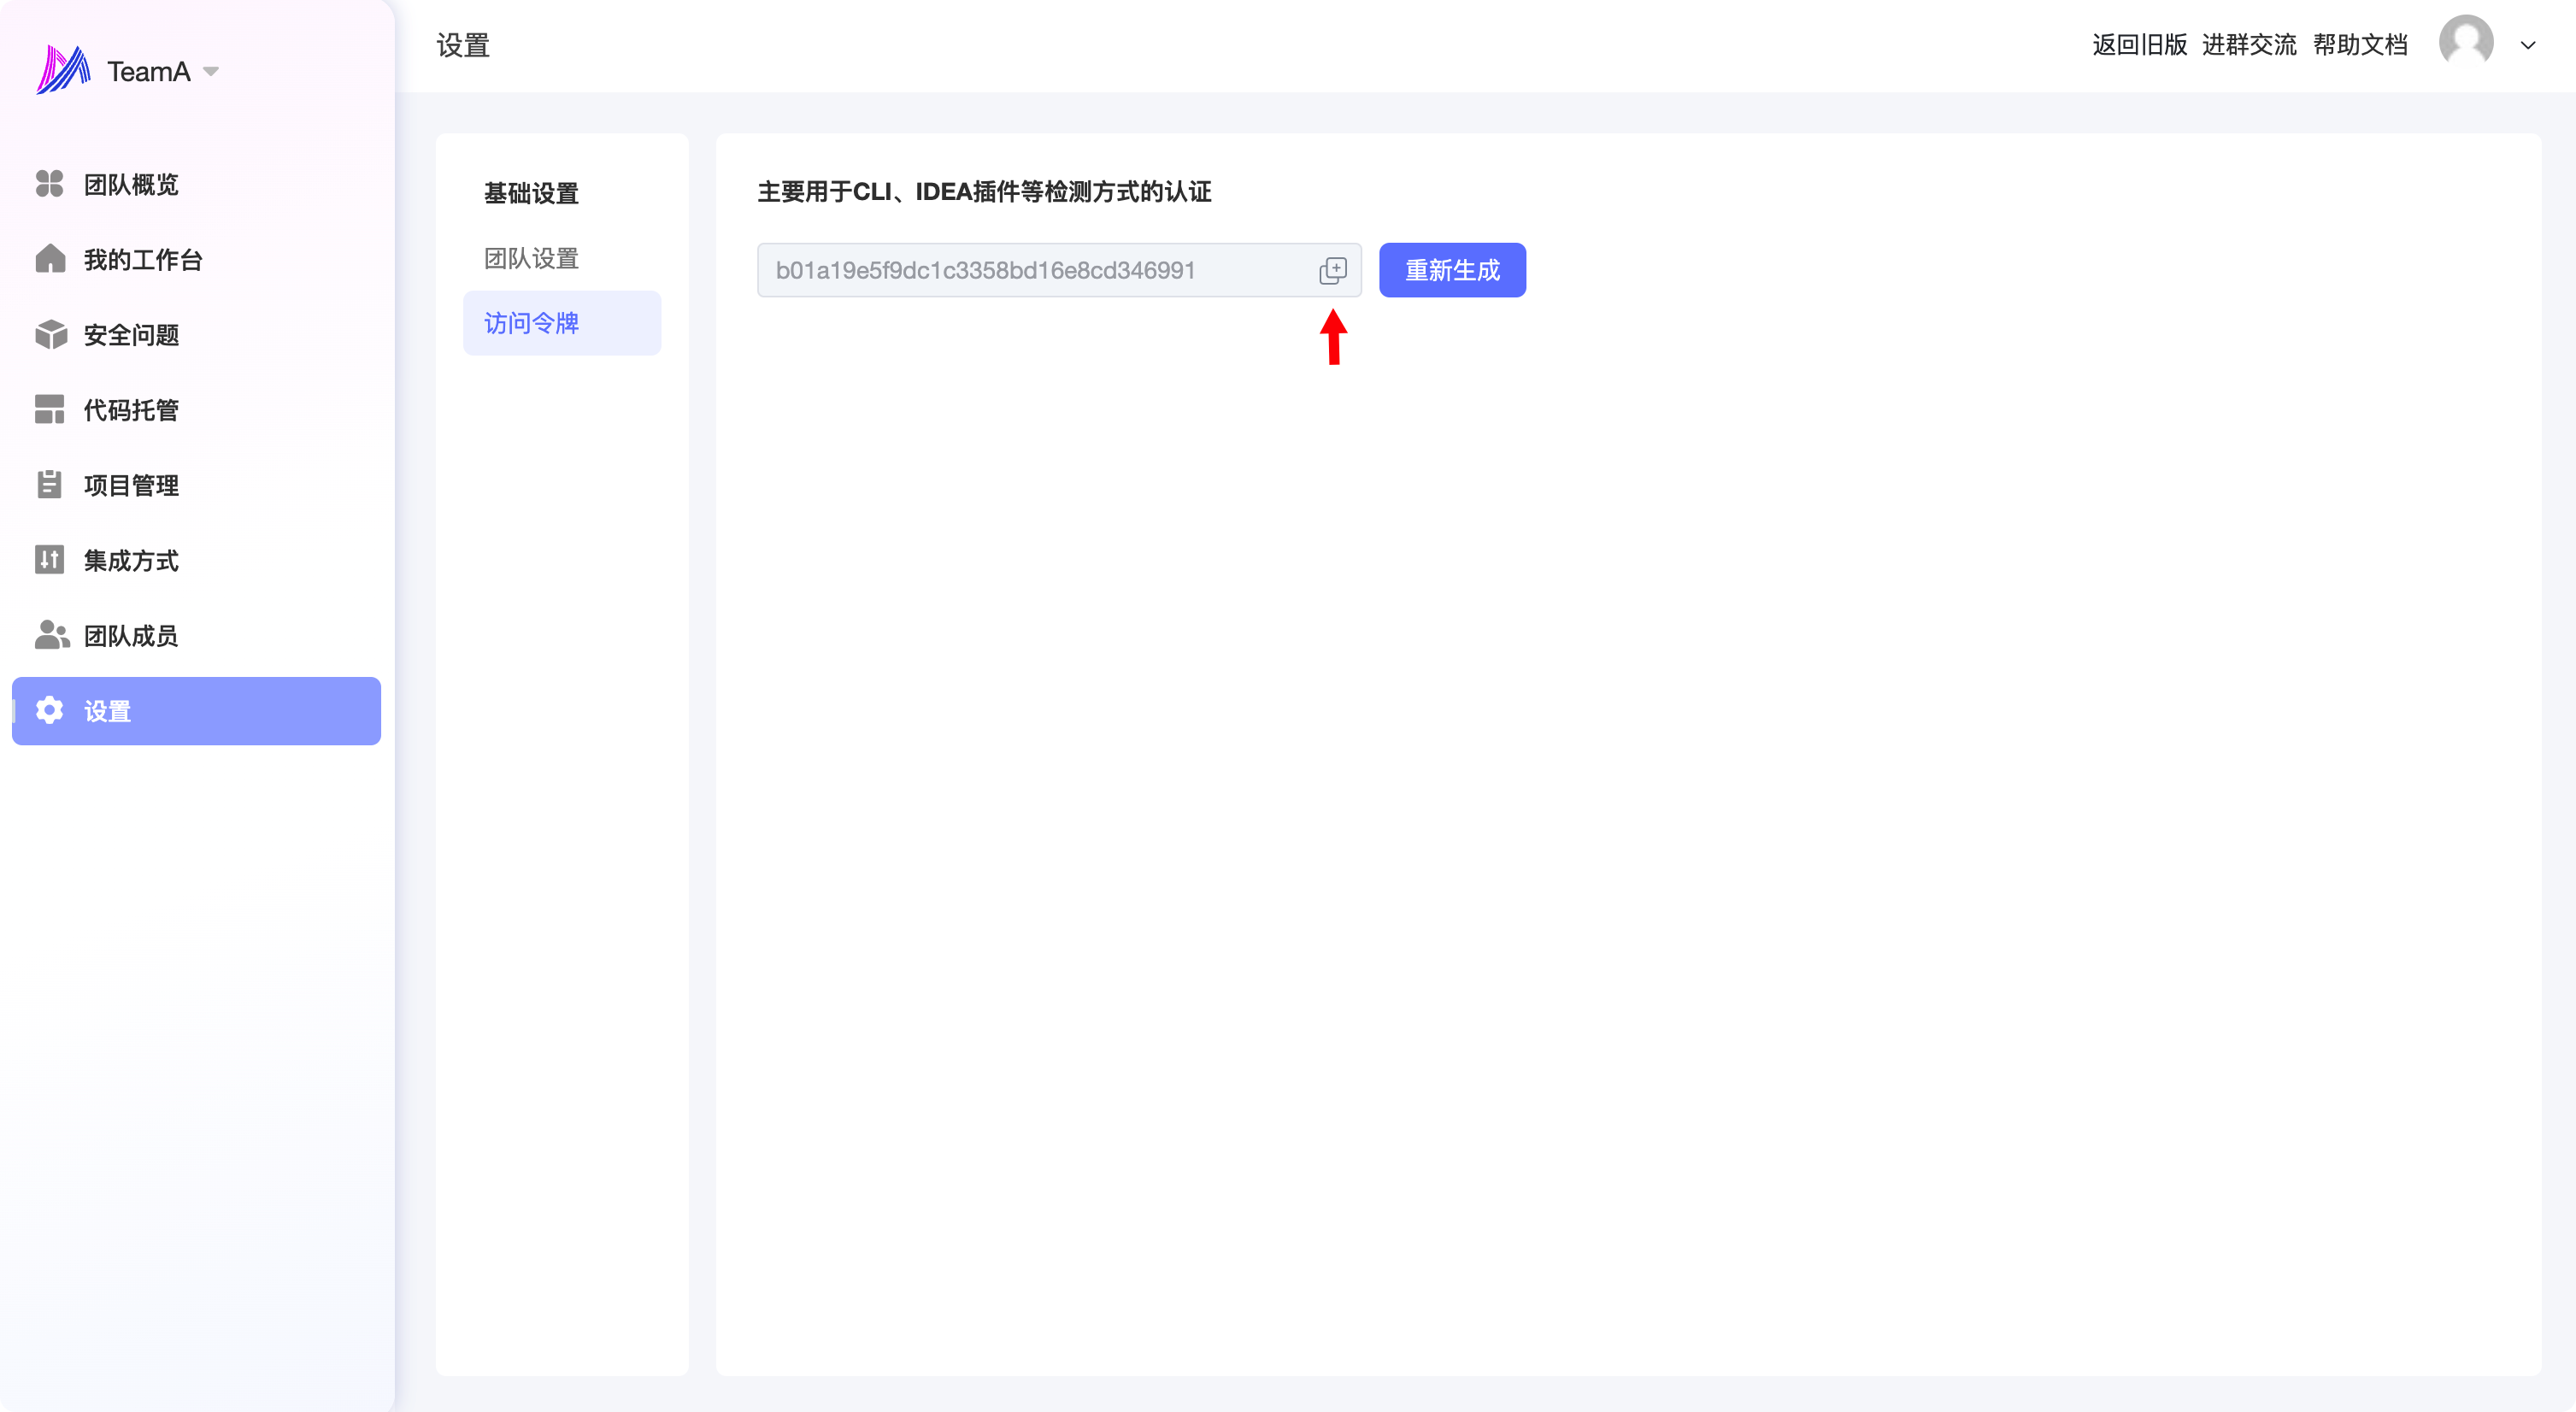
Перейдите на платформу MurphySec – Access Token, нажмите кнопку копирования рядом с токеном, после чего токен доступа будет скопирован в буфер обмена.
bash libwebp-checker.sh --token Your_Token_From_Console -f /path_you_want_scan/
bash libwebp-checker.sh --token Your_Token_From_Console -p
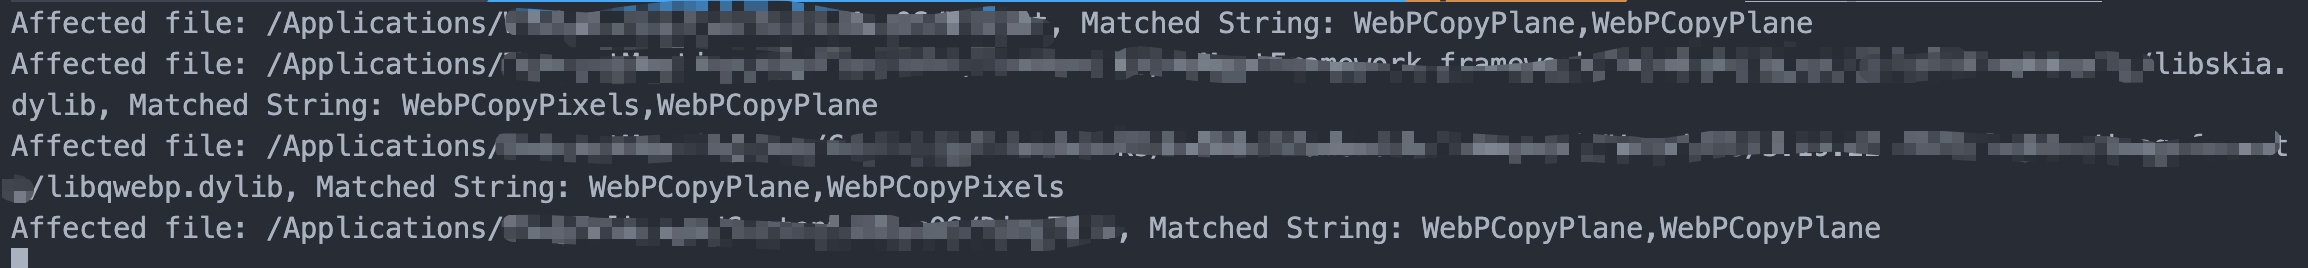
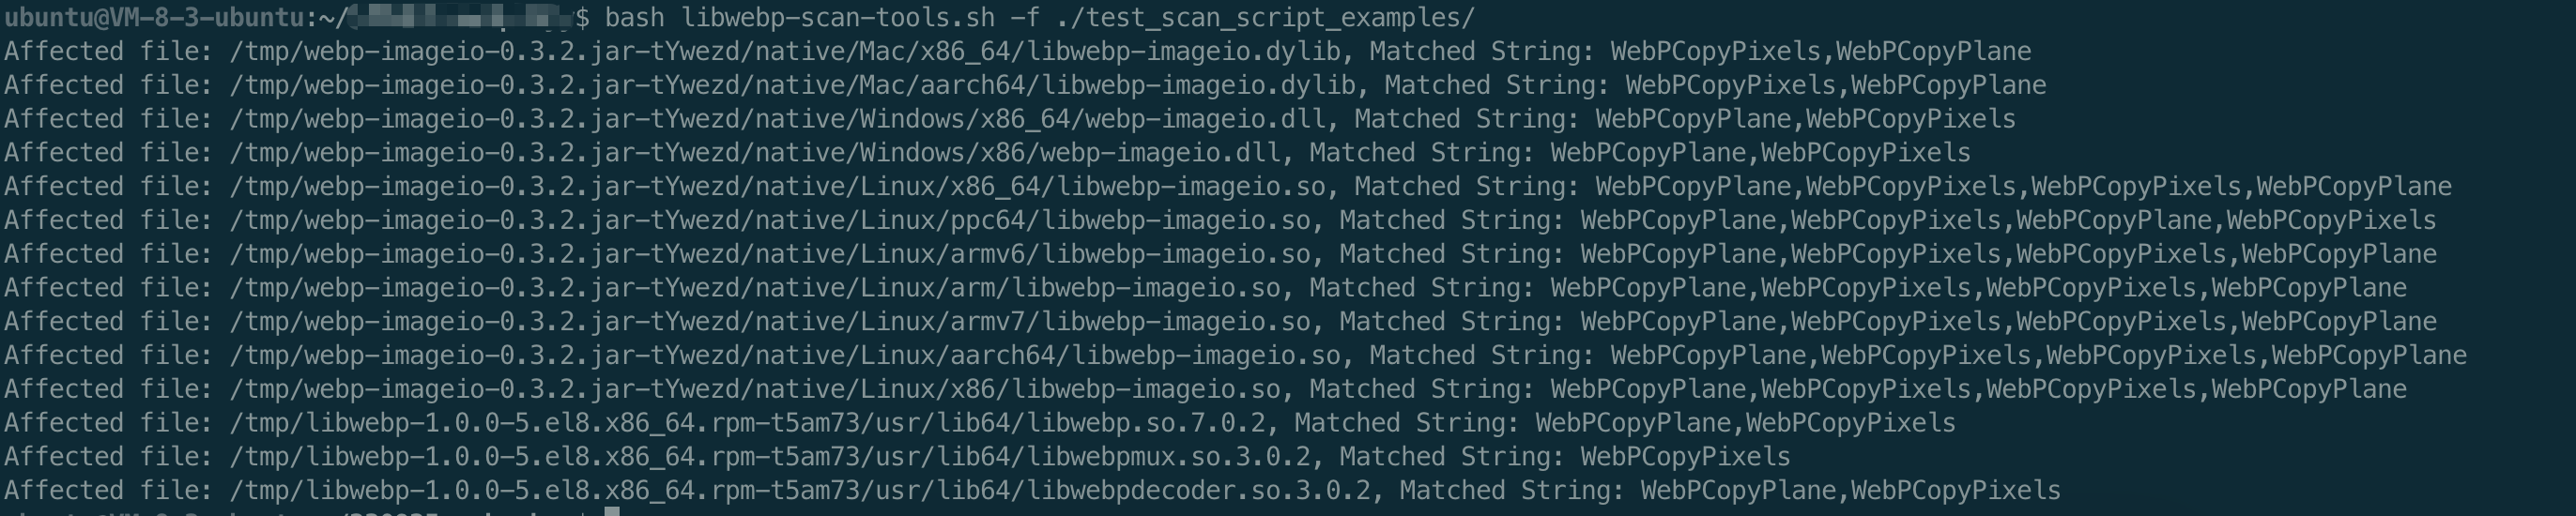
Он выведет затронутые имена файлов, идентификаторы процессов и совпавшие строковые ключевые слова, такие как WebPCopyPlane, WebPCopyPlane. Это поможет в дальнейшем анализе и обновлении компонента.
ai.edgestore:engine
app.cash.paparazzi:layoutlib-native-linux
app.cash.paparazzi:native-linux
cn.ellabook:flutter-saassdk
cn.ellabook:saassdk
cn.fly2think:SmartPanorama
cn.fly2think:SmartPanoramaX
cn.rongcloud.sdk:fu_beautifier
com.aiyaapp.aiya:AyEffectSDK
com.computinglaboratory:opencv
com.criteo:jvips
com.eworkcloud.starter:ework-cloud-starter-image
com.eworkcloud:ework-cloud-starter-image
com.facebook.fresco:webpsupport
com.facebook.spectrum:spectrum-webp
com.freeletics.fork.paparazzi:layoutlib-native-linux
com.github.gotson:webp-imageio
com.github.jenly1314.WeChatQRCode:opencv-armv64
com.github.jenly1314.WeChatQRCode:opencv-armv7a
com.github.jenly1314.WeChatQRCode:opencv-x86
com.github.jenly1314.WeChatQRCode:opencv-x86_64
com.github.usefulness:webp-imageio
com.github.zjupure:webpdecoder
com.innov8tif.okaycam:opencv
com.innov8tif.okayid:opencv
com.scanzy:ScanzyBarcodeScannerSDK
com.waicool20.skrypton:skrypton-native-linux64
de.marcreichelt:webp-backport
de.sg-o.lib:opencv
id.mob:api-client
io.bitbucket.mobscannersdk:customdocscannerlib
io.bitbucket.mobscannersdk:docscannerlib
io.github.anylifezlb:slientEngine
io.github.darkxanter:webp-imageio
io.github.greycode:ocrlite
io.github.humbleui:skija-linux
io.github.humbleui:skija-linux-x64
io.github.izuiyou:octoflutter
io.github.jiemakel:octavo-assembly_2.12
io.github.zumikua:webploader-desktop
io.johnsonlee.layoutlib:native-linux
io.tiledb:tiledb-cloud-java
net.ifok.image:webp4j
org.demen.android.opencv:opencv
org.demen.android.opencv:opencv-img
org.demen.android.opencv:opencv_world
org.godotengine:godot
org.jetbrains.skiko:skiko-awt-runtime-linux-arm64
org.jetbrains.skiko:skiko-awt-runtime-linux-x64
org.jetbrains.skiko:skiko-jvm-runtime-linux-arm64
org.jetbrains.skiko:skiko-jvm-runtime-linux-x64
org.lucee:sejda-webp
org.openpnp:opencv
org.pireco:kypsdk
org.robolectric:nativeruntime-dist-compat
org.sejda.imageio:webp-imageio
org.sejda.webp-imageio:webp-imageio-sejda
science.aist:aistcv
Свяжитесь с нашим официальным аккаунтом WeChat, и мы добавим вас в группу для общения.