
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 rxerium/bug-bounty-tools
Скрипт BASH для автоматизации установки самых популярных инструментов bug bounty
 isee857/cve-2024-50379-poc
Пакетный скрипт обнаружения уязвимости удаленного выполнения кода, вызванной состоянием гонки, в Apache Tomcat CVE-2024-50379. Поддерживает одиночное…
 califio/ngxray
ngxray — сканер безопасности конфигурации nginx
 wi3memake/react2shell-scanner
Инструмент командной строки для оценки безопасности React и Next.js приложений, анализирующий React Server Components на предмет ошибок конфигурации,…
 night-have-dreams/php-cgi-injector
Инструмент для тестирования безопасности CVE-2024-4577 и CVE-2024-8926
 souravbaghz/scanginx
Сканер для Nginx - Удаленное целочисленное переполнение
 afine-com/glassworm-hunter
Обнаруживает полезные нагрузки атаки GlassWorm на цепочку поставок, сканируя расширения VS Code, пакеты npm/PyPI и git-репозитории на наличие…
 kapejod/rtpnatscan
Минимальный CLI-сканер, который зондирует RTP-прокси и NAT-хелперы на предмет уязвимости кражи NAT, помогая VoIP-администраторам проверять и…
 adityaks/melee
Инструмент на Python для обнаружения инфекций ransomware и вредоносного кода в экземплярах MySQL. Выполняет разведку, перечисление пользователей и…
 murrez/cve-2026-88772
Python PoC для CVE-2026-88772, который выполняет фингерпринтинг Citrix NetScaler ADC/Gateway, сравнивает версии сборок с исправленными релизами и…
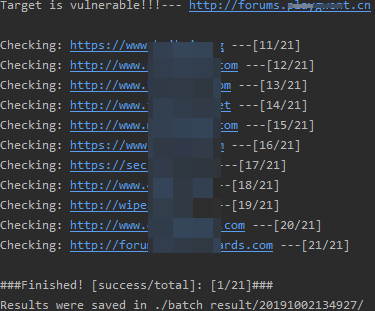 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 до 5.5.4 pre-auth RCE
 mr-r3b00t/notproxyshellhunter
Проверка на NotProxyShell CVE-2022-40140 и CVE-2022-41082
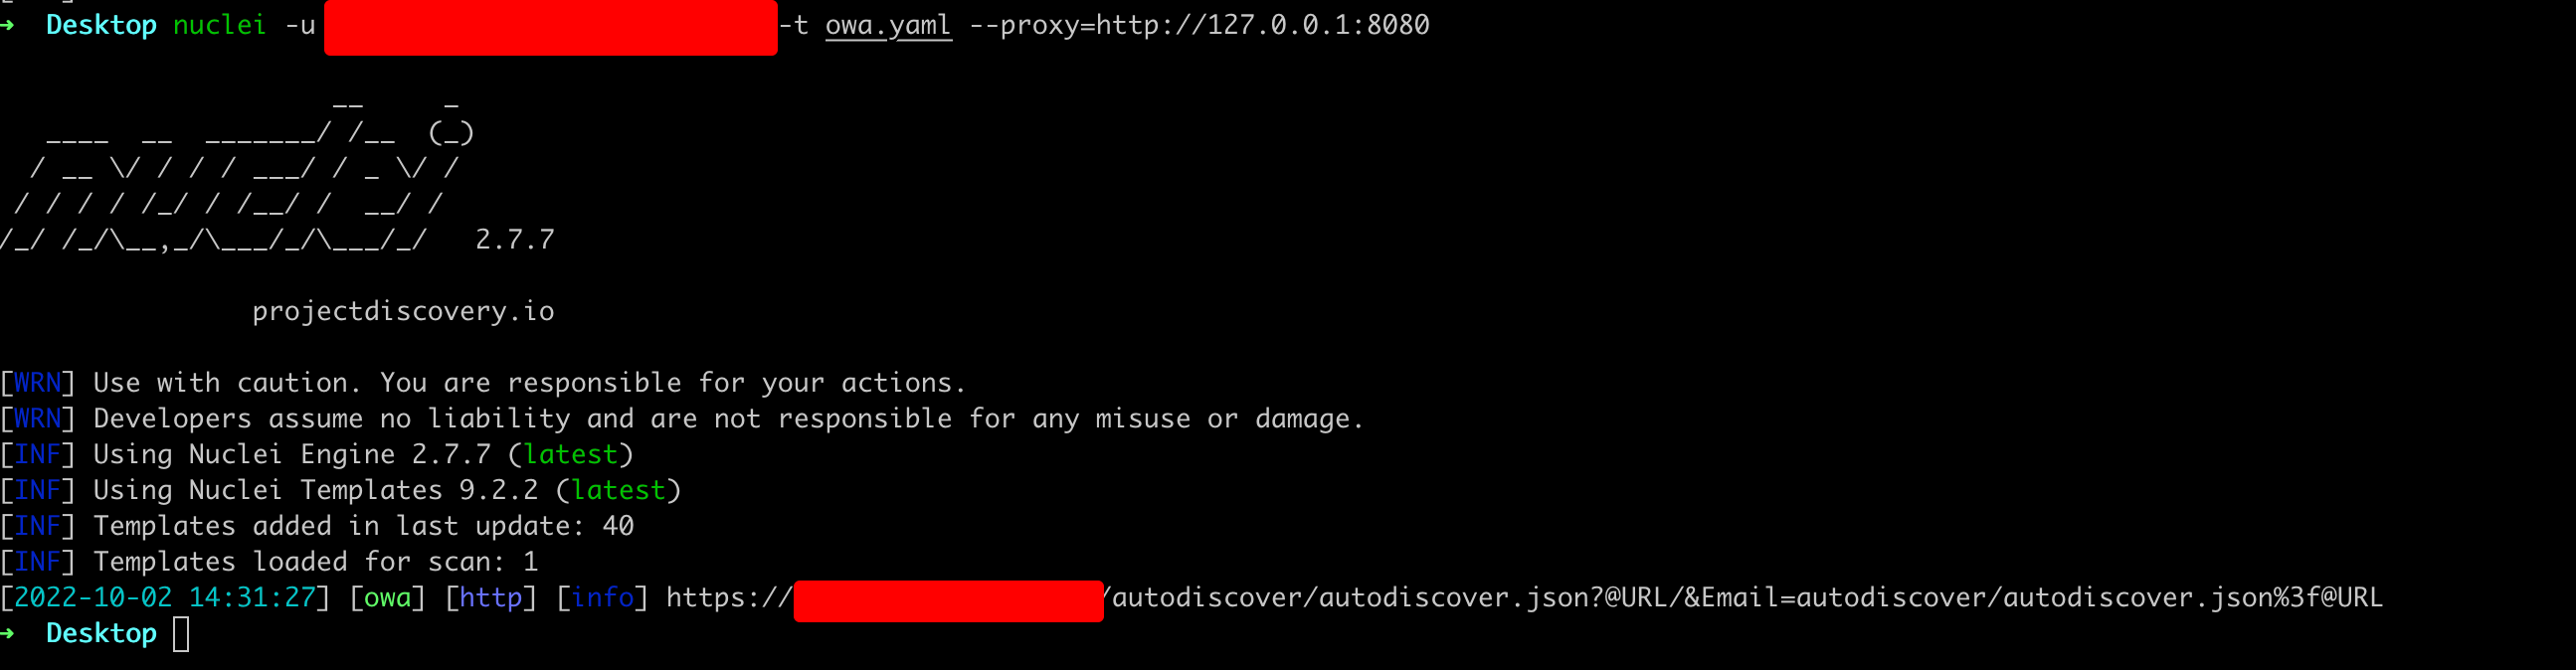 numanturle/cve-2022-41040
CVE-2022-41040 nuclei шаблон
 machine1337/hackguard
Быстрый сканер уязвимостей веб-приложений, написанный на python3
 dani87/ntpscanner
Сканирует NTP-серверы на предмет уязвимости CVE-2013-5211, связанной с усилением DDoS-атак через NTP.
 maverickaayush/onus
Локально размещаемая VAPT-платформа, изолированная от внешних сетей, которая запускает 8 параллельных модулей сканирования, детерминированно…
 aishee/scan-dirtycow
Сканирование ядра vuls на CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








