
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed — Эта уязвимость может позволить неаутентифицированному злоумышленнику, имеющему сетевой доступ к системе BIG-IP через управляющий порт и/или self IP-адреса, выполнять произвольные системные команды, создавать или удалять файлы или отключать службы. Воздействия на плоскость данных нет; это проблема только плоскости управления. | Kitploit
Инструменты/GitHubGitHub/mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubmrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

Описание

Репозиторий
289314 лет назадПроверено Kitploit

Эта уязвимость может позволить неаутентифицированному злоумышленнику, имеющему сетевой доступ к системе BIG-IP через управляющий порт и/или self IP-адреса, выполнять произвольные системные команды, создавать или удалять файлы или отключать службы. Воздействия на плоскость данных нет; это проблема только плоскости управления.

Поделиться

Шаблон Nuclei для CVE-2022-1388 BIG-IP iControl REST Exposed

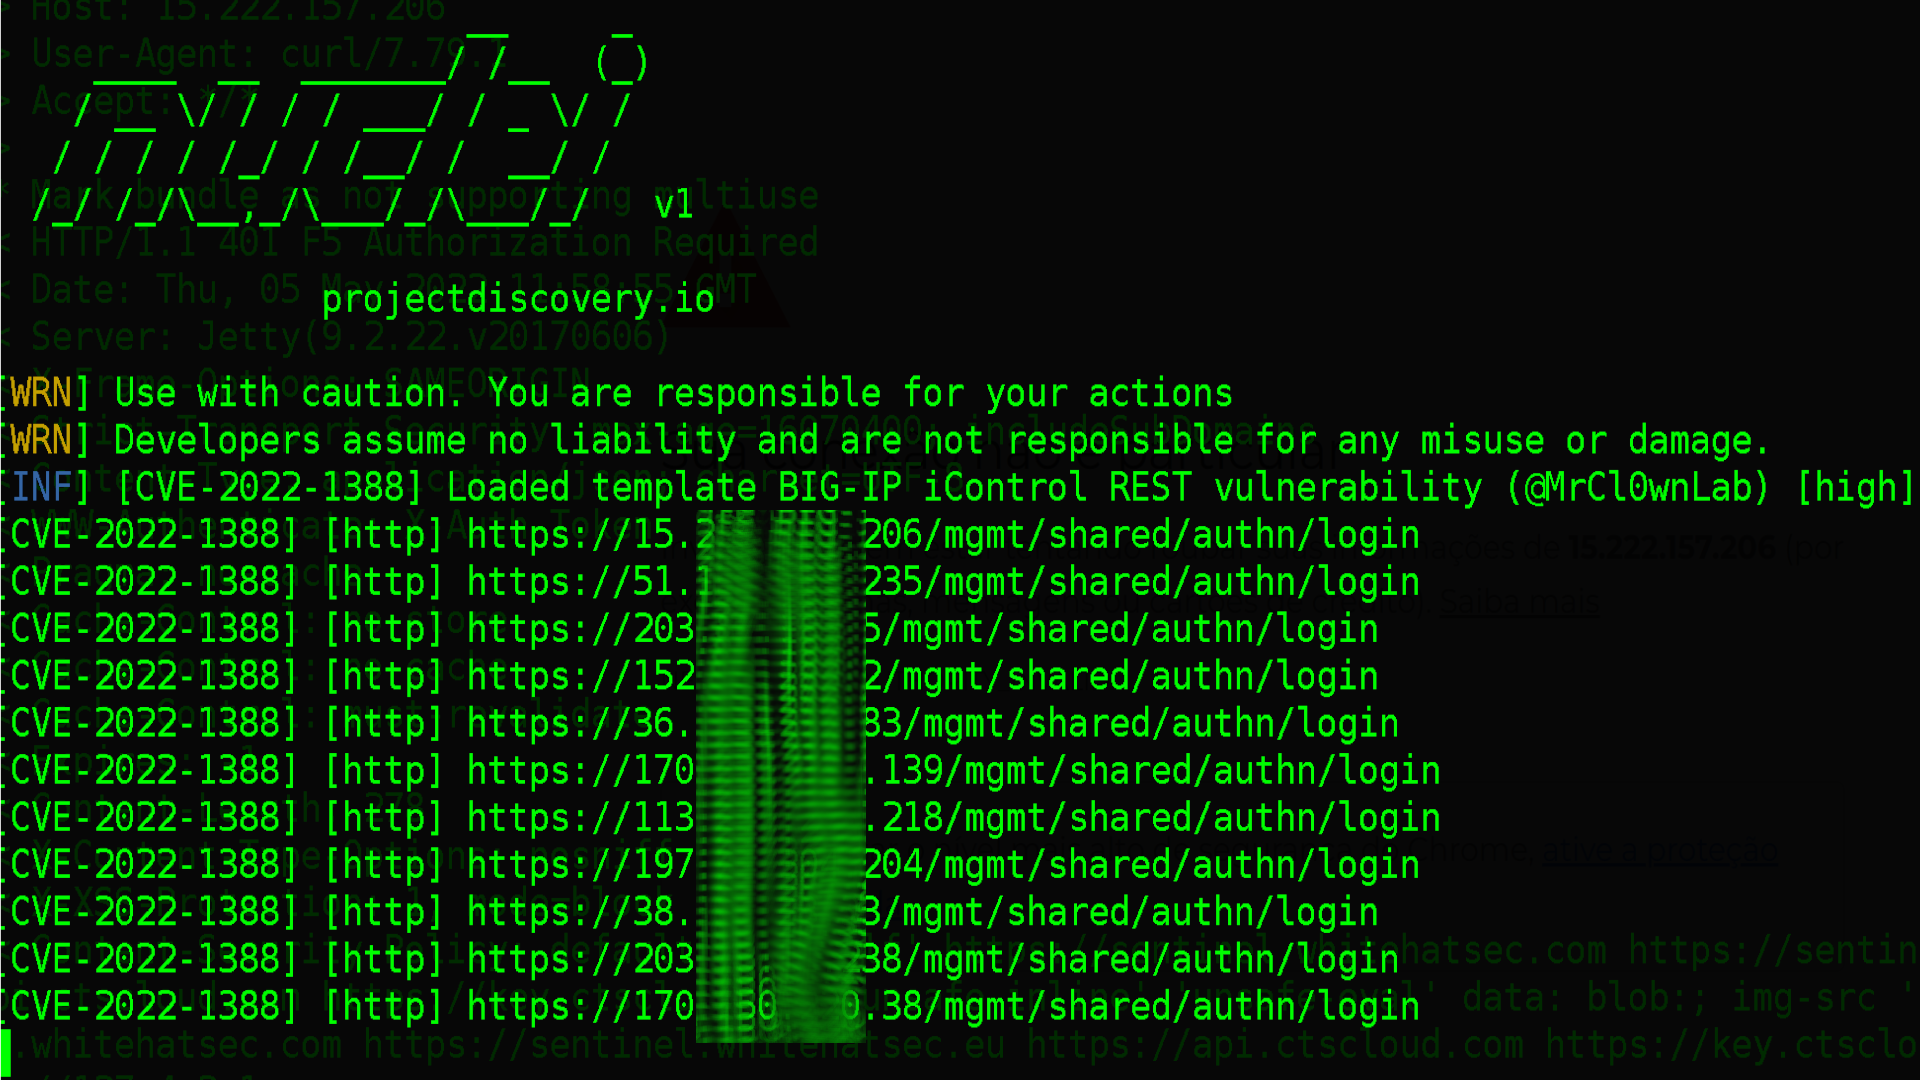
  • [06 мая 2022] Этот шаблон только проверяет наличие API, отправляя запрос к конечной точке аутентификации

Эта уязвимость может позволить неаутентифицированному злоумышленнику, имеющему сетевой доступ к системе BIG-IP через управляющий порт и/или self IP-адреса, выполнять произвольные системные команды, создавать или удалять файлы или отключать службы. Плоскость данных не затронута; это проблема только плоскости управления.

print

Этот шаблон — простая проверка

Отправьте запрос:

  • path
    • {{BaseURL}}/mgmt/shared/authn/login
  • matchers:
    • words:
      • "resterrorresponse"
      • "message"
    • status code:
      • 401

POC вручную

curl -sk --max-time 2 "https://{TARGET}/mgmt/shared/authn/login" | egrep  "message|resterrorresponse" | jq
{
    "code": 401,
    "message": "Authorization failed: no user authentication header or token detected. Uri:http://localhost:8100/mgmt/shared/authn/login   Referrer:xxx.xxx.177.228 Sender:xxx.xxx.177.228",
    "referer": "xxx.xxx.177.228",
    "restOperationId": 1461894338,
    "kind": ":resterrorresponse"
}


Дополнительные сведения

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Ссылки

  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




