
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
IRFuzz — Файловый сканер на основе YARA, который отслеживает каталоги, обнаруживает вредоносное ПО в архивных документах и выводит результаты в формате CSV для интеграции с SIEM. | Kitploit
Инструменты/GitHubGitHub/oxiqa/irfuzz
Сканеры уязвимостейАнализ вредоносных программ
GitHuboxiqa/irfuzz

IRFuzz

Файловый сканер на основе YARA, который отслеживает каталоги, обнаруживает вредоносное ПО в архивных документах и выводит результаты в формате CSV для интеграции с SIEM.

Репозиторий
259456 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

IRFuzz - Простой сканер с правилами Yara

IRFuzz — это простой сканер с правилами Yara для архивов документов или любых файлов.

Установка

1. Предварительные требования

Linux или OS X

  • Yara: просто используйте исходный код последнего релиза, скомпилируйте и установите (или установите через pip install yara-python)
  • Yara Rules — Вы можете скачать правила Yara отсюда или импортировать собственный набор правил.
  • Зависимости Python

Зависимости управляются с помощью pipenv. Чтобы начать, установите зависимости и активируйте виртуальное окружение следующими командами:

$ pipenv install

$ pipenv shell

Запуск IRFuzz - Watchd

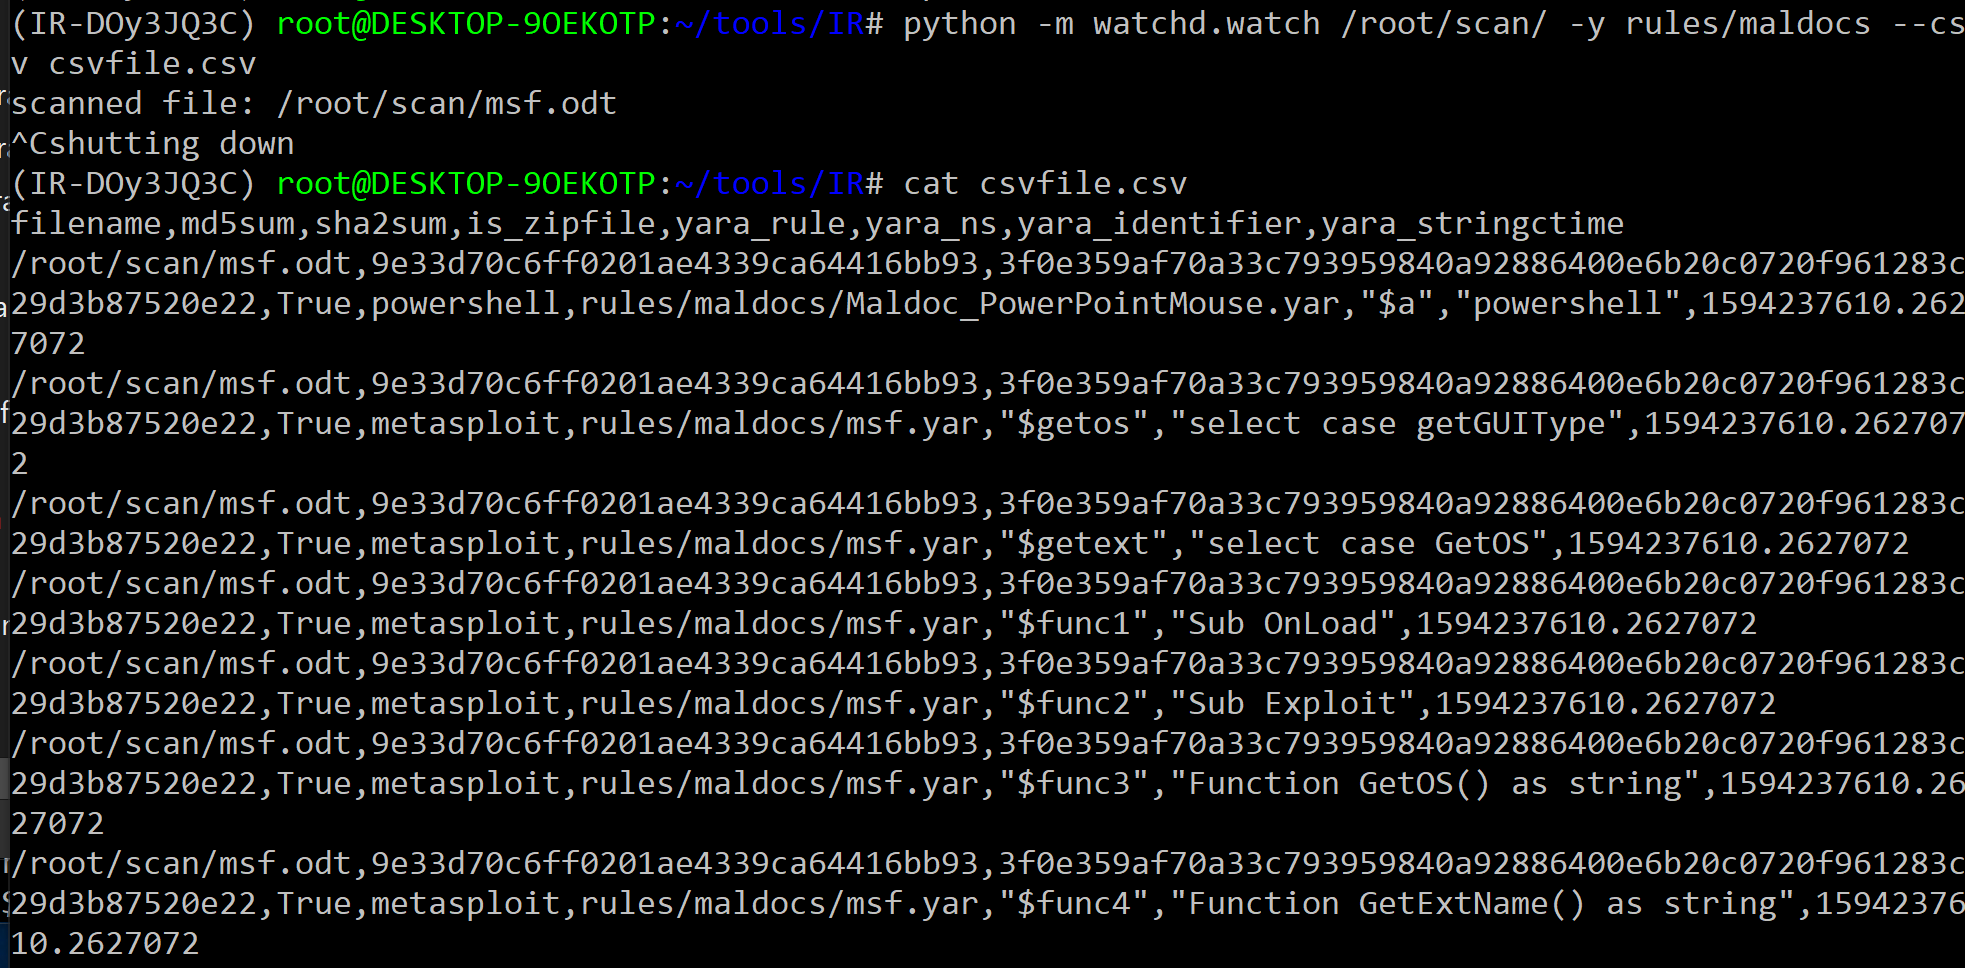
alt text

Запуск IRFuzz

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv

Поддерживаемые функции

  • Сканирует новые файлы с помощью inotify
  • Опрос, если inotify не поддерживается
  • Поддерживаются пользовательские расширения
  • Режим удаления удалит совпавшие файлы
  • Рекурсивное сканирование директорий
  • Выводит список совпавших функций Yara с yarastrings и ctime
  • Результаты в CSV для Filebeat

Пользовательские расширения

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .zip,.rar

Оповещение при совпадении правила Yara

Сгенерируйте токен на https://irfuzz.com/tokens

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .php --token tokenhere

Настройте оповещения на веб-сайте для Telegram или вашей электронной почты.

Удаление совпавшего файла

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --delete

Опрос (inotify не поддерживается)

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --polling

Добавляет опцию --poll для принудительного использования механизма опроса для обнаружения изменений в каталоге данных. Опрос медленнее, чем встроенный механизм ОС для обнаружения изменений, но необходим для некоторых файловых систем, таких как SMB-монтирования.

Расширения по умолчанию, если расширения не указаны.

Поддерживаемые форматы файлов Microsoft Office Word

.doc .docm .docx .docx .dot .dotm .dotx .odt

Поддерживаемые форматы файлов Microsoft Office Excel

.ods .xla .xlam .xls .xls .xlsb .xlsm .xlsx .xlsx .xlt .xltm .xltx .xlw

Поддерживаемые форматы файлов Microsoft Office PowerPoint

.pot .potm .potx .ppa .ppam .pps .ppsm .ppsx .ppt .pptm .pptx .pptx .pptx

zipdump.py

IRFuzz использует zipdump.py для анализа zip-файлов.

Скачать инструмент





