

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ayushpriya10/imdshift
Безопасность облачной инфраструктурыОборонительные ИнструментыСканеры уязвимостейАудит конфигурацииБезопасность облачных средНеправильная Конфигурация
GitHubayushpriya10/imdshift

IMDShift

Автоматизирует миграцию рабочих нагрузок AWS с IMDSv1 на IMDSv2 для смягчения атак типа SSRF. Обнаруживает использование IMDSv1 в EC2, ECS, EKS, Lightsail и других сервисах, с обновлением лимитов переходов и рекомендациями по SCP.

Репозиторий
565483 лет назадПроверено Kitploit
Поделиться

IMDShift

AWS-нагрузки, которые полагаются на метаданные endpoint, уязвимы для атак типа Server-Side Request Forgery (SSRF). IMDShift автоматизирует процесс миграции всех нагрузок на IMDSv2 с широкими возможностями, что реализует усиленные меры безопасности для защиты от этих атак.
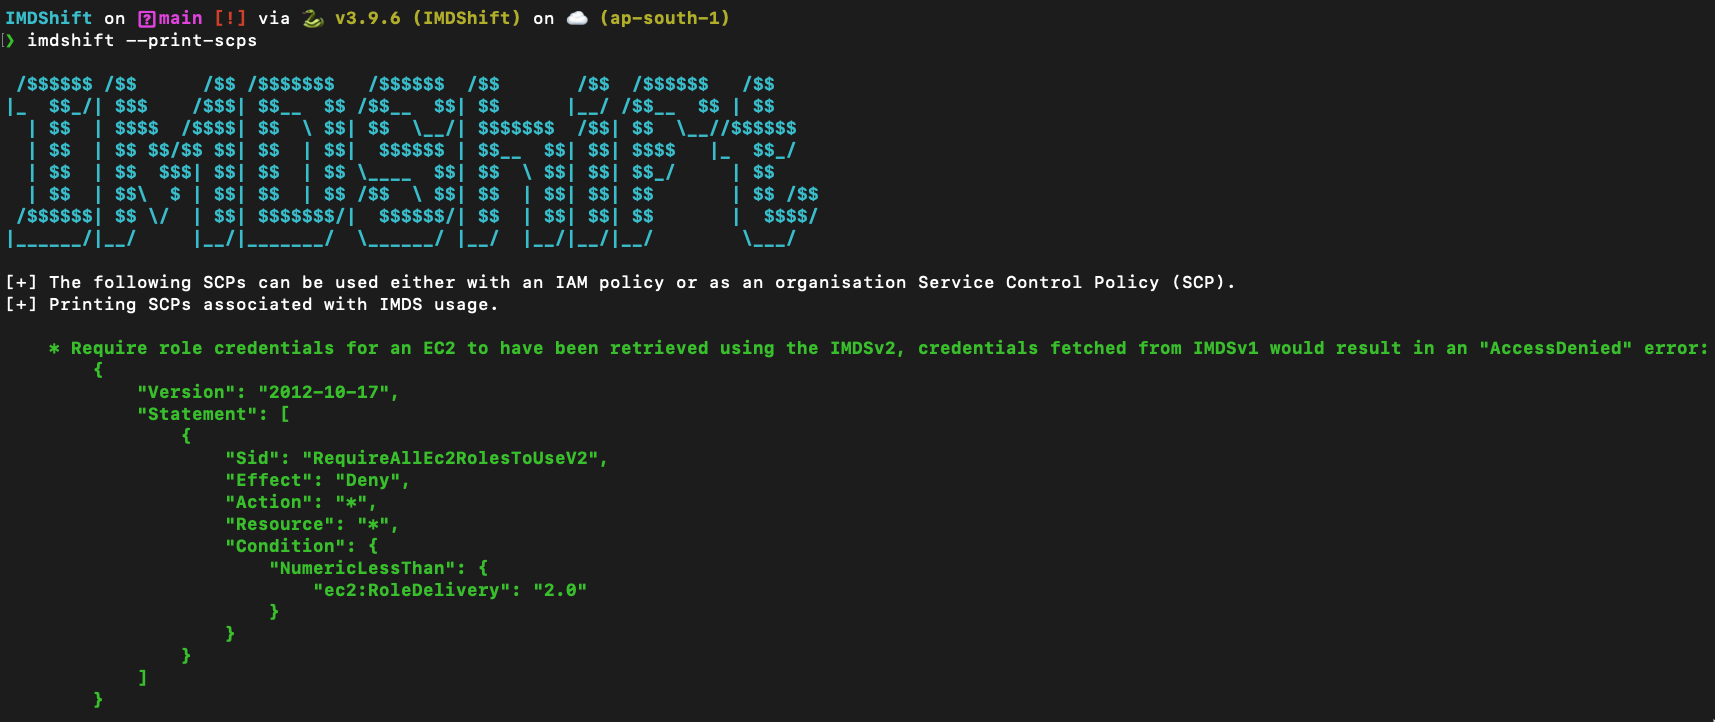
Изображение CLI IMDShift

Возможности

  • Обнаружение AWS-нагрузок, использующих метаданные endpoint, среди различных сервисов, включая EC2, ECS, EKS, Lightsail, AutoScaling Groups, Sagemaker Notebooks, Beanstalk (в разработке)
  • Простой и интуитивно понятный интерфейс командной строки для удобного использования
  • Автоматическая миграция всех нагрузок на IMDSv2
  • Автономное обновление лимита hop для совместимых ресурсов
  • Автономное включение метаданных endpoint для совместимых ресурсов
  • Детальное логирование процесса миграции
  • Определение ресурсов, использующих IMDSv1, с помощью метрики CloudWatch MetadataNoToken в указанных регионах
  • Встроенные рекомендации по Service Control Policy (SCP)

IMDShift против Metabadger

Metabadger — это более старый инструмент, который использовался для упрощения миграции AWS EC2-нагрузок на IMDSv2.

IMDShift вносит несколько улучшений по сравнению с Metabadger:

  • IMDShift позволяет мигрировать отдельные сервисы, а не все EC2-инстансы вслепую. Например, пользователь может выбрать миграцию только EKS-нагрузок; также некоторые сервисы, такие как Lightsail, не относятся к EC2, но IMDShift может мигрировать и такие ресурсы.
  • IMDShift позволяет автономно включать метаданные endpoint для ресурсов, где они отключены, без необходимости миграции остальных ресурсов.
  • IMDShift позволяет автономно обновлять лимит hop для ресурсов с включённым метаданным endpoint, без необходимости миграции остальных ресурсов.
  • IMDShift позволяет не только включать конкретные регионы, но и пропускать указанные регионы.
  • IMDShift позволяет не только использовать AWS-профили, но и принимать роли для работы.
  • IMDShift помогает с постмиграционными действиями, предлагая различные политики управления сервисами (SCP) для внедрения.

Установка

Установка для продакшена

git clone https://github.com/ayushpriya10/imdshift.git
cd imdshift/
python3 -m pip install .

Установка для разработки

git clone https://github.com/ayushpriya10/imdshift.git
cd imdshift/
python3 -m pip install -e .

Использование

Options:
  --services TEXT             This flag specifies services scan for IMDSv1
                              usage from [EC2, Sagemaker, ASG (Auto Scaling
                              Groups), Lightsail, ECS, EKS, Beanstalk].
                              Format: "--services EC2,Sagemaker,ASG"
  --include-regions TEXT      This flag specifies regions explicitly to
                              include scan for IMDSv1 usage. Format: "--
                              include-regions ap-south-1,ap-southeast-1"
  --exclude-regions TEXT      This flag specifies regions to exclude from the
                              scan explicitly. Format: "--exclude-regions ap-
                              south-1,ap-southeast-1"
  --migrate                   This boolean flag enables IMDShift to perform
                              the migration, defaults to "False". Format: "--
                              migrate"
  --update-hop-limit INTEGER  This flag specifies if the hop limit should be
                              updated and with what value. It is recommended
                              to set the hop limit to "2" to enable containers
                              to be able to work with the IMDS endpoint. If
                              this flag is not passed, hop limit is not
                              updated during migration. Format: "--update-hop-
                              limit 3"
  --enable-imds               This boolean flag enables IMDShift to enable the
                              metadata endpoint for resources that have it
                              disabled and then perform the migration,
                              defaults to "False". Format: "--enable-imds"
  --profile TEXT              This allows you to use any profile from your
                              ~/.aws/credentials file. Format: "--profile
                              prod-env"
  --role-arn TEXT             This flag let's you assume a role via aws sts.
                              Format: "--role-arn
                              arn:aws:sts::111111111:role/John"
  --print-scps                This boolean flag prints Service Control
                              Policies (SCPs) that can be used to control IMDS
                              usage, like deny access for credentials fetched
                              from IMDSv2 or deny creation of resources with
                              IMDSv1, defaults to "False". Format: "--print-
                              scps"
  --check-imds-usage          This boolean flag launches a scan to identify
                              how many instances are using IMDSv1 in specified
                              regions, during the last 30 days, by using the
                              "MetadataNoToken" CloudWatch metric, defaults to
                              "False". Format: "--check-imds-usage"
  --help                      Show this message and exit.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





