
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 tgies/copy-fail-c
Кроссплатформенный порт на C уязвимости Copy Fail Linux LPE (CVE-2026-31431). Раскрыта 2026-04-29 компаниями Theori / Xint.
 preempt/ntlm-scanner
Простой инструмент на Python, основанный на Impacket, который тестирует серверы на различные известные уязвимости NTLM.
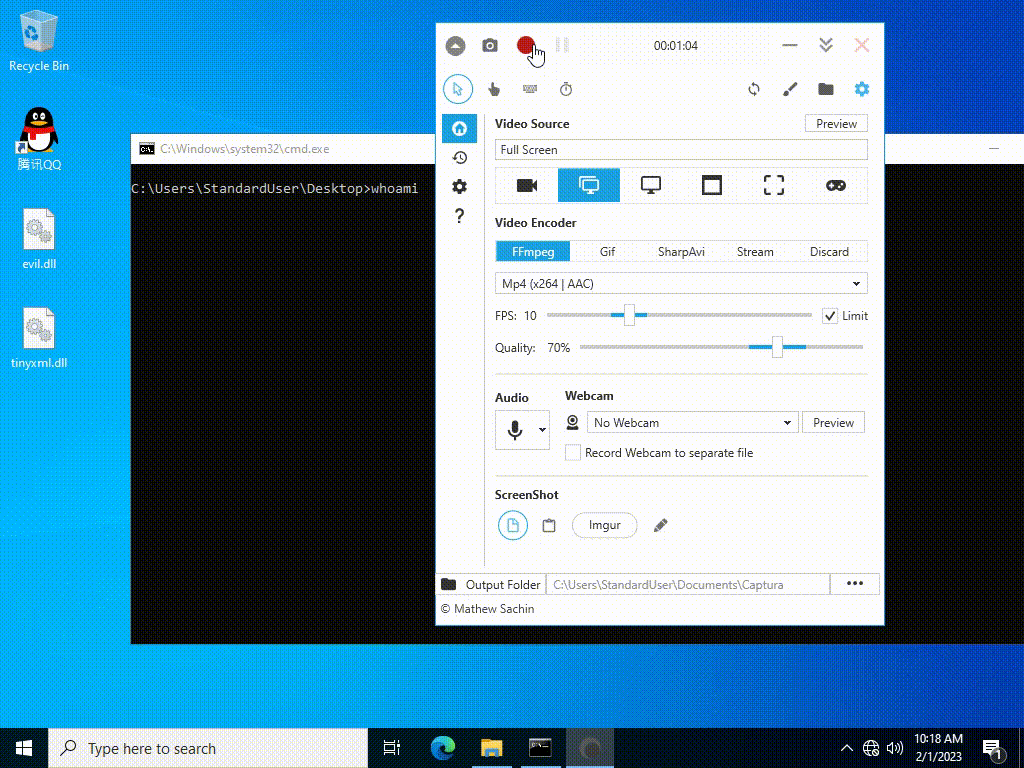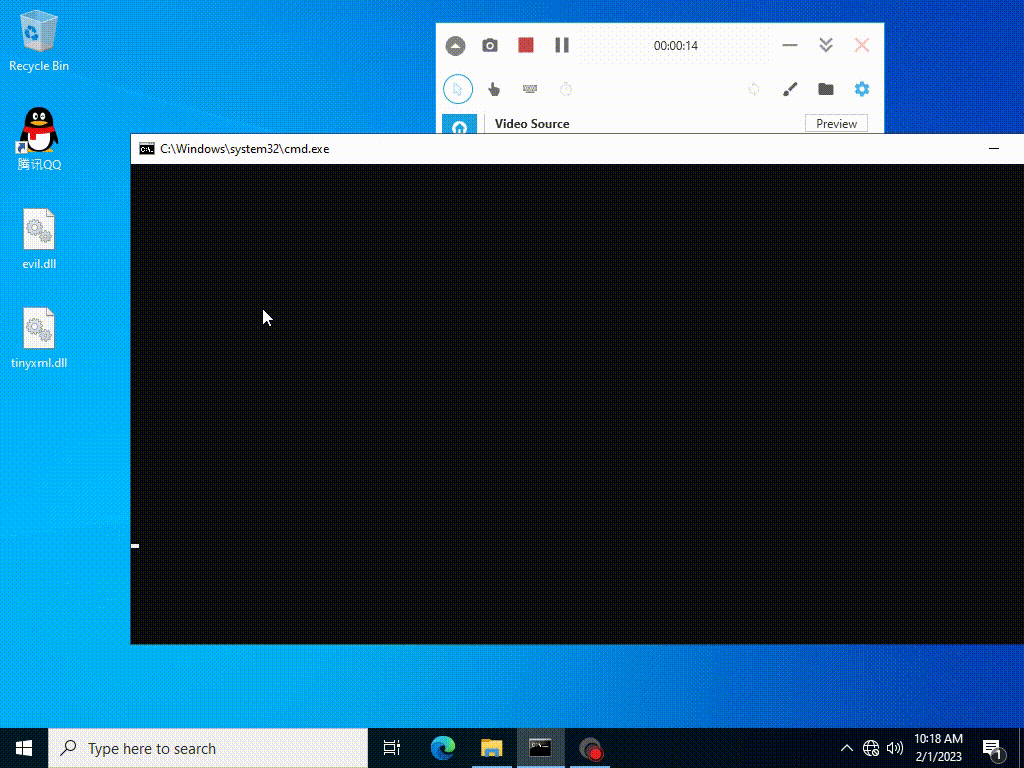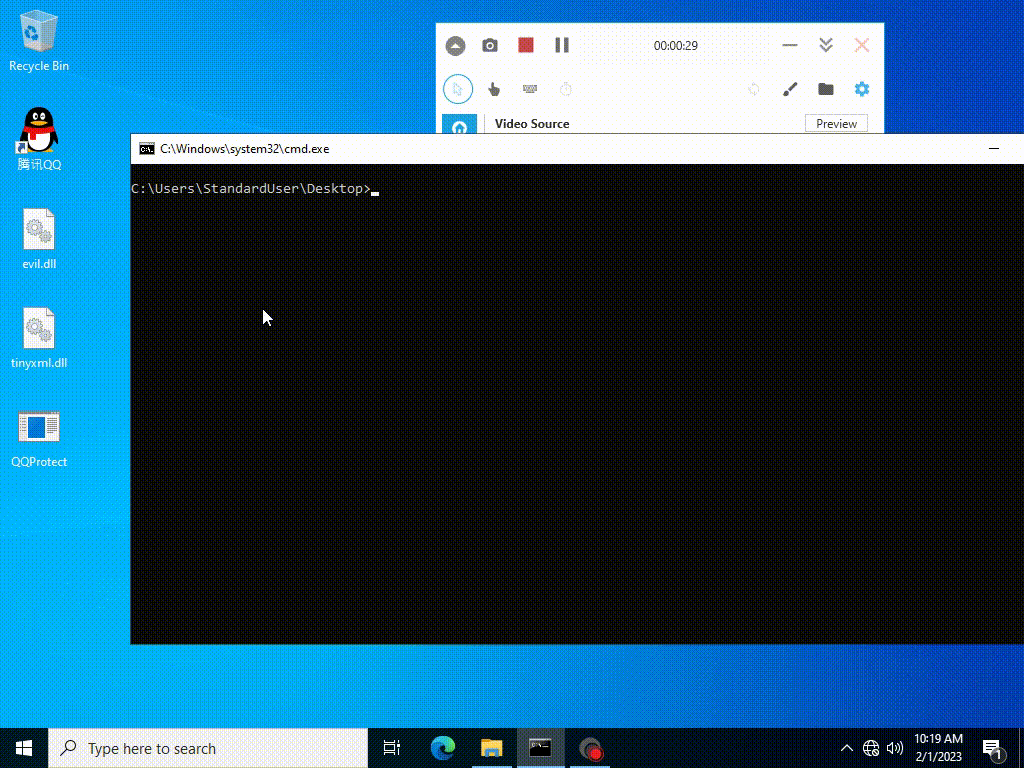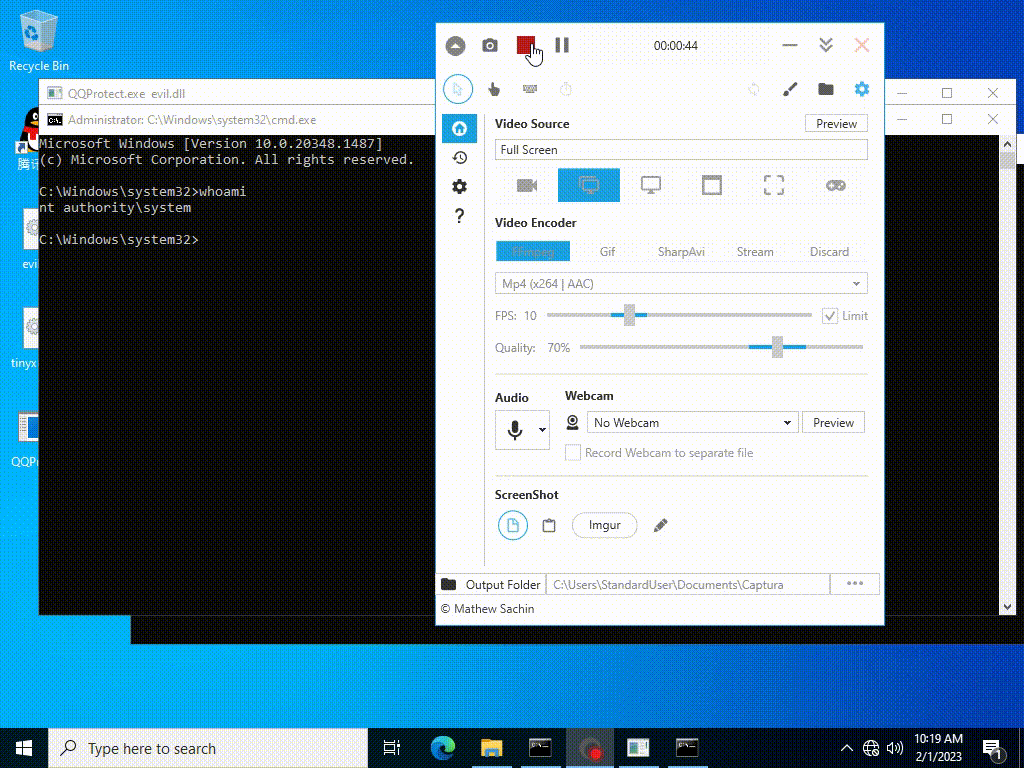 vi3t1/qq-tim-elevation
CVE-2023-34312
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Утечка хеша NTLM через извлечение RAR/ZIP и файла .library-ms
 horizon3ai/cve-2022-40684
Эксплоит PoC для CVE-2022-40684, затрагивающий Fortinet FortiOS, FortiProxy и FortiSwitchManager.
 dzonerzy/gowapt
Тестирование на проникновение веб-приложений на Go
 its-arun/cve-2022-39197
Эксплойт proof-of-concept для CVE-2022-39197, обеспечивающий удалённое выполнение кода против CobaltStrike <= 4.7.1 через вредоносный SVG-пейлоад,…
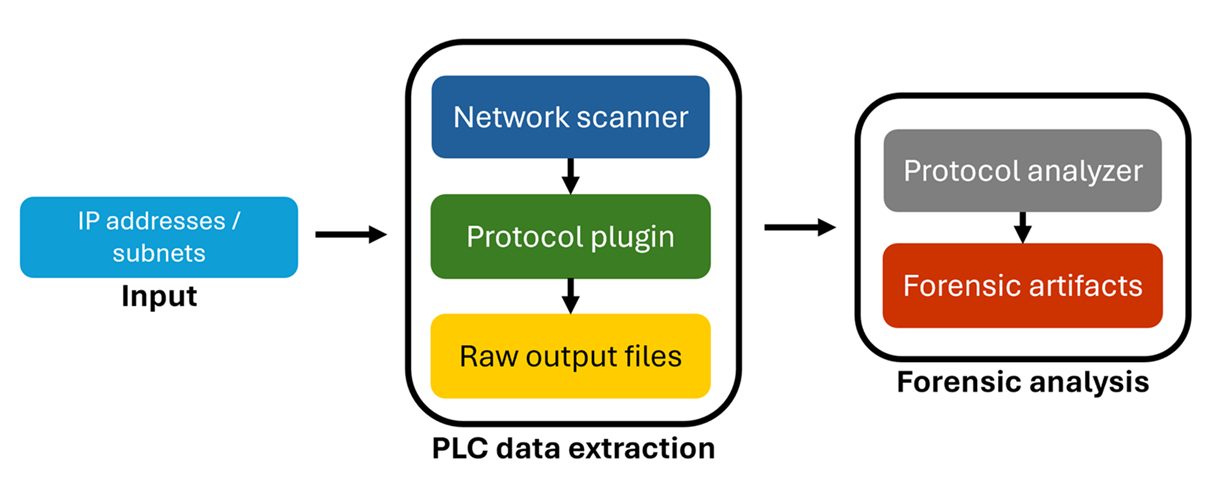 microsoft/ics-forensics-tools
Фреймворк криминалистики с открытым исходным кодом для анализа метаданных и проектных файлов промышленных ПЛК. Сканирует подозрительные артефакты в…
 trustedsec/spoonmap
Обёртка на Python вокруг masscan и nmap для крупномасштабного обнаружения портов, обнаружения хостов, захвата баннеров и сканирования уязвимостей на…
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…
 genai-security-project/genai-llm-top10
OWASP Top 10 для приложений на больших языковых моделях
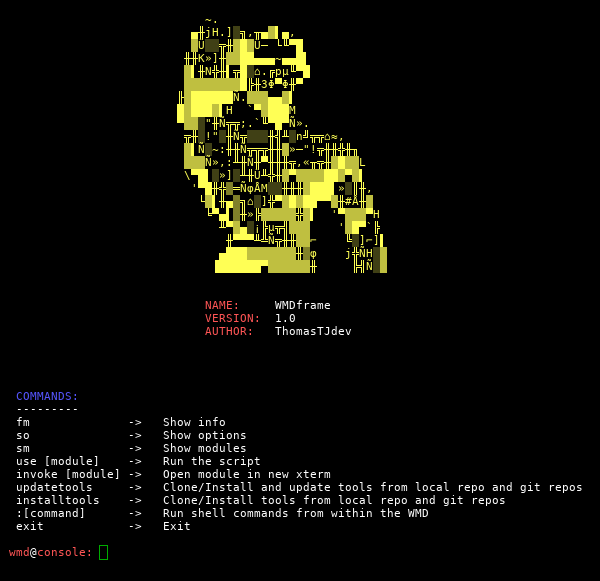 thomastjdev/wmd
Python-фреймворк для инструментов ИТ-безопасности
 last-emo-boy/rikune
MCP сервер для обратной разработки Windows исполняемых файлов и бинарных форматов. Объединяет статическую триаж, восстановление функций с помощью…
 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
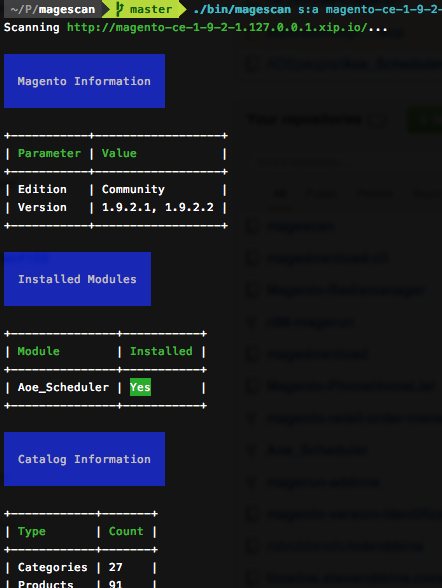 steverobbins/magescan
Сканирование сайта Magento для получения информации
 mrash/psad
psad: Обнаружение вторжений и анализ логов с помощью iptables
 johackim/docker-hacklab
Моя личная хаклаб, создай свой собственный.
 s0md3v/parth
Эвристический сканер уязвимых параметров








