Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Parth — Эвристический сканер уязвимых параметров | Kitploit

Инструменты/GitHubGitHub/s0md3v/parth
РазведкаАнализ уязвимостейСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubs0md3v/parth

Parth

Эвристический сканер уязвимых параметров

Репозиторий
60294324 лет назадПроверено Kitploit
Поделиться


Parth
Parth

Эвристический сканер уязвимых параметров

demo

Введение

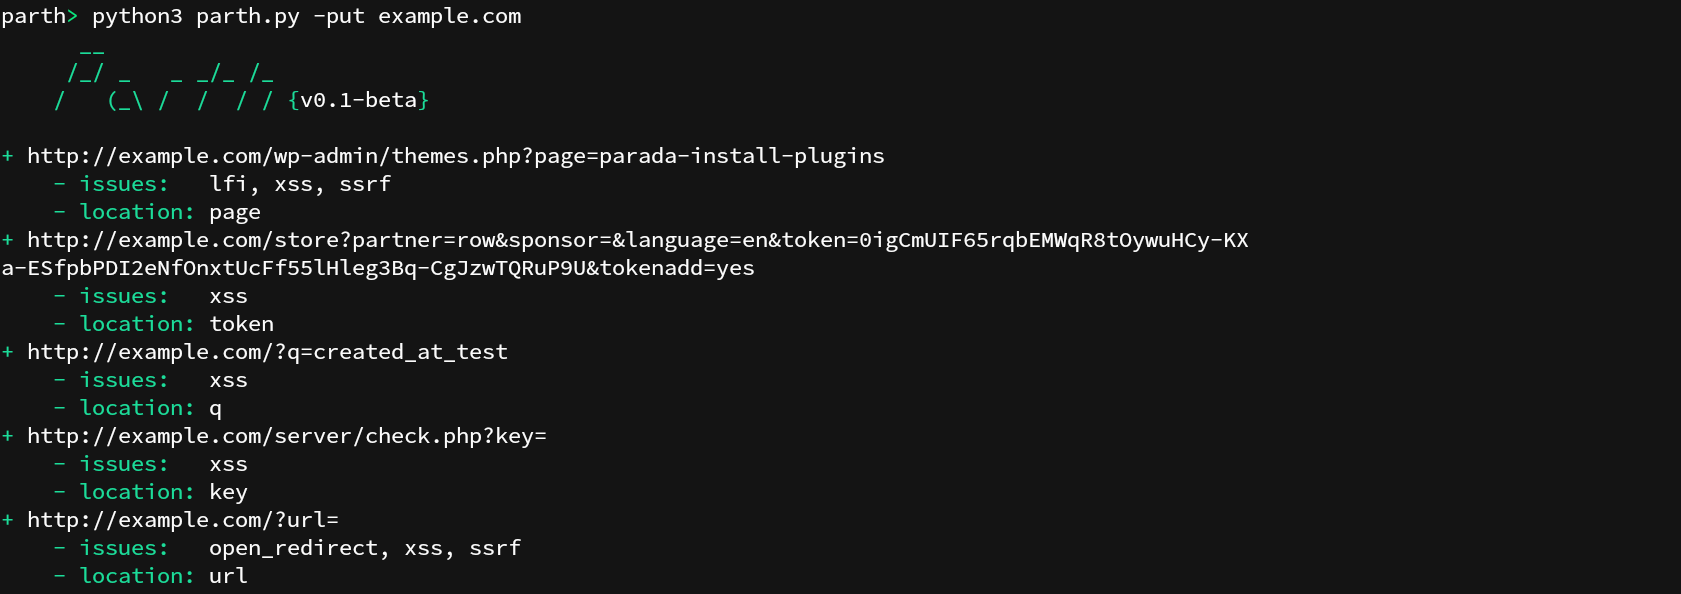
Некоторые имена HTTP-параметров чаще ассоциируются с одной функциональностью, чем с другими. Например, параметр ?url= обычно содержит URL в качестве значения и поэтому часто становится жертвой атак file inclusion, open redirect и SSRF. Parth может обрабатывать вашу историю Burp, список URL или собственные обнаруженные URL для поиска таких имен параметров и рисков, обычно с ними связанных. Parth предназначен для помощи в тестировании веб-безопасности, помогая расставлять приоритеты компонентов для тестирования.

Использование

Установка: pip3 install parth

Импорт целей из файла

Эта опция работает для всех 3 поддерживаемых типов импорта: история Burp Suite, текстовый файл с разделением строк или текстовый файл HTTP-запроса.

parth -i example.history

Импорт целей из stdin

cat urls | parth

Эксклюзивная опция --pipe доступна при импорте целей из stdin. Она может использоваться для вывода URL, уязвимых для конкретной уязвимости.

cat urls | parth --pipe xss

Поддерживаемые уязвимости: lfi, ssrf, sqli, xss, open_redirect, rce

Поиск URL для домена

Эта опция использует CommonCrawl, Open Threat Exchange и Waybackmachine для поиска URL целевого домена.

parth -t example.com

Игнорирование дублирующихся имен параметров

Одинаковые имена параметров во всех URL игнорируются.

parth -ut example.com

Сохранение имен параметров

Эта опция запишет все найденные имена параметров в файл с именем params-{target}.txt для последующего использования.

parth -pt example.com

JSON-вывод

Следующая команда сохранит результат как JSON-объект в указанный файл.

parth -t example.com -o example.json

Благодарности

База данных имен параметров и связанных с ними рисков в основном создана на основе публичных работ различных членов сообщества, таких как @Jhaddix.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →