
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 klezvirus/vortex
Общий инструментарий для разведки, тестирования, перечисления и эксплуатации VPN
 zeronetworks/bluehound
BlueHound - определите проблемы безопасности, которые действительно имеют значение
 nccgroup/idahunt
idahunt — это фреймворк для анализа бинарных файлов с помощью IDA Pro и поиска интересующих объектов в IDA Pro.
 phith0n/zkar
Анализатор протокола сериализации Java на Go, который анализирует, выгружает и создает полезные нагрузки десериализации с поддержкой гаджетов…
 stong/cve-2020-15368
CVE-2020-15368,又名“如何利用易受攻击的驱动程序”
 cyberark/pipeviewer
Инструмент, отображающий подробную информацию об именованных каналах в Windows
 rip1s/cve-2017-11882
Эксплойт CVE-2017-11882 принимает максимум команды/кода длиной более 17 тысяч байт.
 numencyber/vulnerability_poc
Коллекция PoC-эксплойтов и технических разборов для высококритичных CVE, охватывающая повреждение памяти браузеров, RCE в TCP/IP и уязвимости…
 jas502n/cve-2019-13272
Linux 4.10 < 5.1.17 PTRACE_TRACEME локальное повышение привилегий до root
 noperator/cve-2019-18935
Эксплойт RCE для уязвимости десериализации JSON в .NET в Telerik UI для ASP.NET AJAX.
 pompelmi/pompelmi
Сканирование антивирусом ClamAV для Node.js — сканируйте загружаемые файлы одним вызовом функции. Ноль зависимостей. Typed Symbol verdicts. Локально…
 dwisiswant0/ppfuzz
Быстрый инструмент для сканирования уязвимости прототипного загрязнения на стороне клиента, написанный на Rust. 🦀
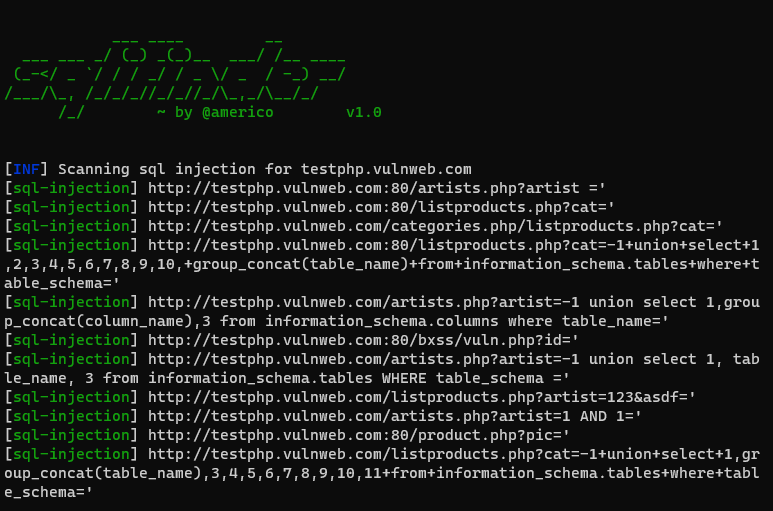 americo/sqlifinder
Сканер уязвимости SQL-инъекций, написанный на Python
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
 rajanagori/nightingale
Nightingale Docker for Pentesters — это полноценная контейнеризированная среда Docker, разработанная для тестирования на проникновение и оценки…
 micro-joan/blackstone
Автоматизированный генератор отчётов по пентесту с базой данных уязвимостей, классификацией серьёзности и сбором информации о клиенте через…
 davidbuchanan314/nxloader
Моё первое Android-приложение: запуск полезных нагрузок Fusée Gelée на стоковом Android (CVE-2018-6242)
 jaeles-project/jaeles-signatures
Стандартная сигнатура для Jaeles Scanner








