
 ostorlab/oxo
Модульный оркестратор сканирования безопасности, который объединяет специализированные агенты для обнаружения уязвимостей, разведки и идентификации в сетях, веб-приложениях, мобильных приложениях и API.



OXO — это фреймворк для сканирования безопасности, созданный с упором на модульность, масштабируемость и простоту. Он имеет открытый исходный код и поддерживается компанией Ostorlab.
OXO Engine объединяет специализированные инструменты для совместной работы по поиску уязвимостей и выполнению таких действий, как разведка, перечисление и фингерпринтинг.
Для локального запуска сканирований требуется Docker. Чтобы установить Docker, следуйте этим инструкциям.
OXO поставляется как Python-пакет на PyPI. Чтобы установить его, просто выполните следующую команду, если у вас уже
установлен pip.
pip install -U ostorlab
OXO поставляется с магазином, в котором представлены десятки агентов: от агентов сетевого сканирования, таких как Nmap, Nuclei или Tsunami, веб-сканеров, таких как ZAP, инструментов веб-фингерпринтинга, таких как WhatWeb и Wappalyzer, инструментов брутфорса DNS, таких как Subfinder и Dnsx, сканирования файлов на вредоносное ПО, такого как VirusTotal, и многого другого.
Чтобы запустить любой из этих инструментов в комбинации, просто выполните следующую команду:
OXO CLI доступен с помощью команд
oxoилиostorlab.
oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8
Эта команда загрузит и установит следующие агенты сканирования:
Она просканирует целевой IP-адрес 8.8.8.8.
Агенты поставляются в виде стандартных Docker-образов.
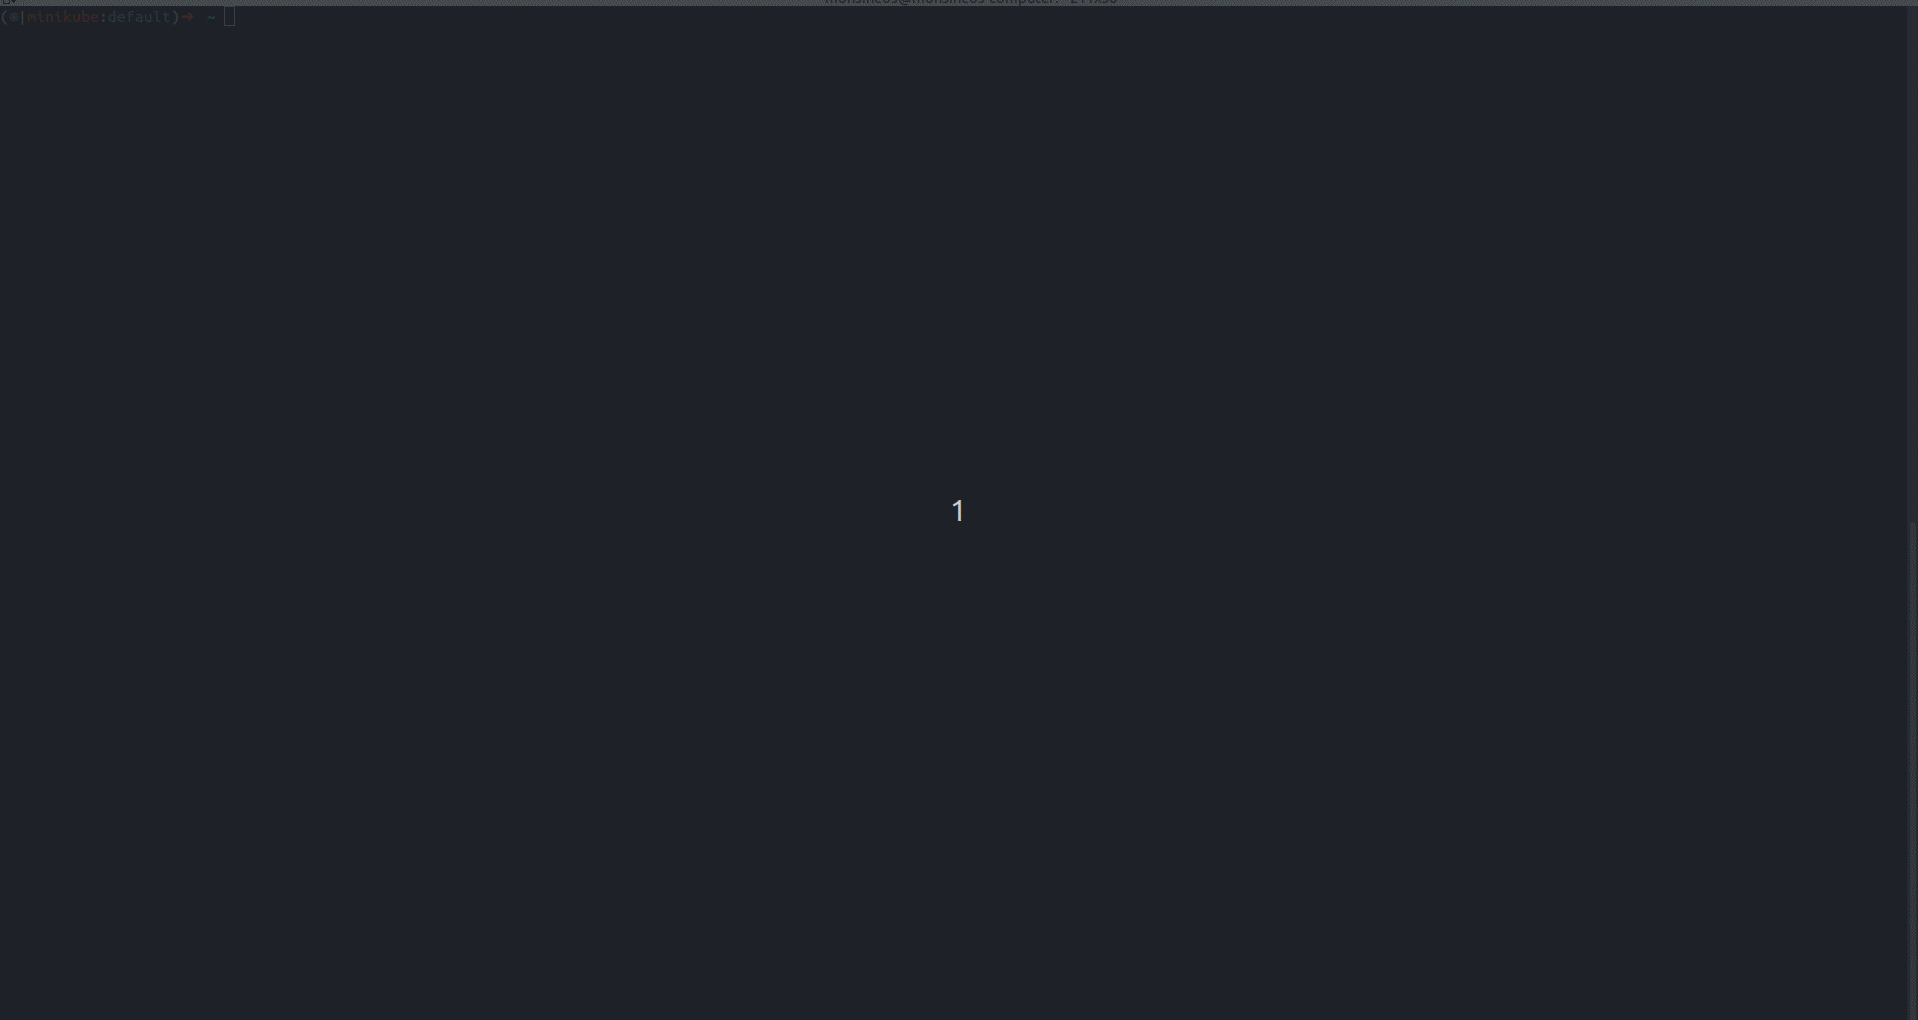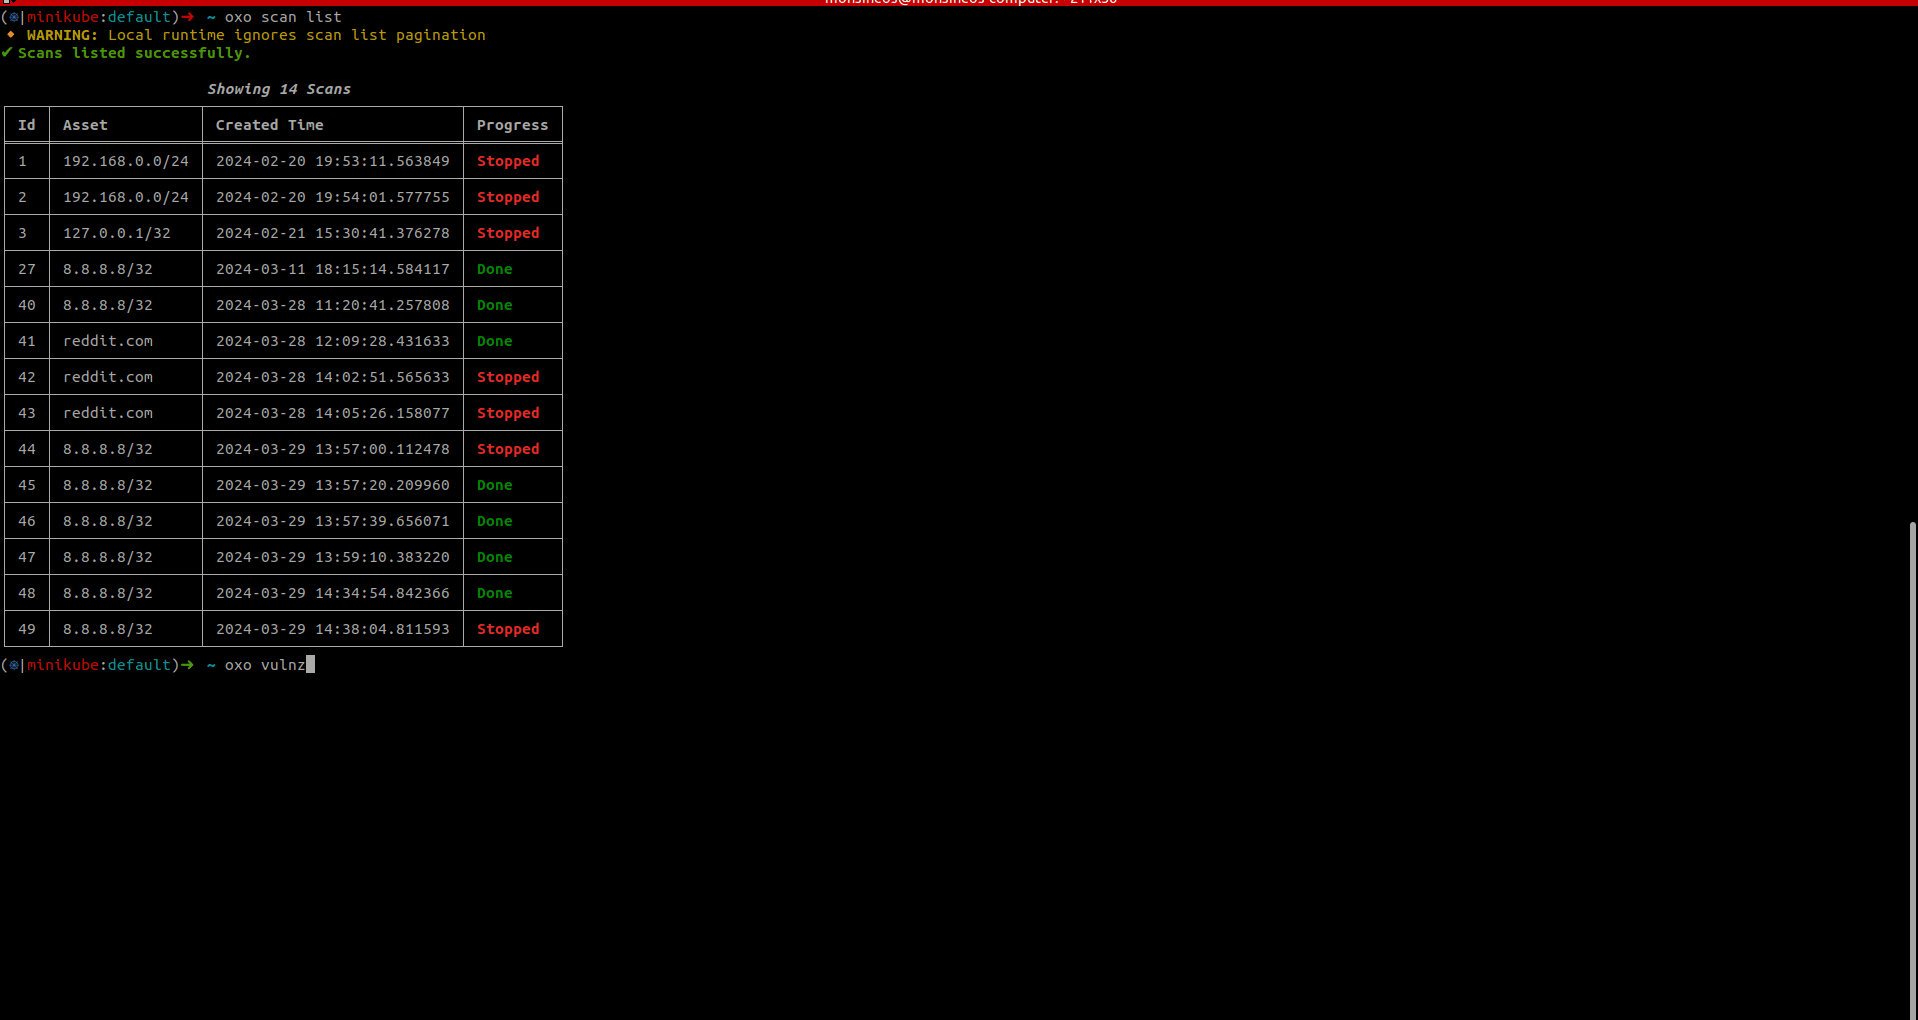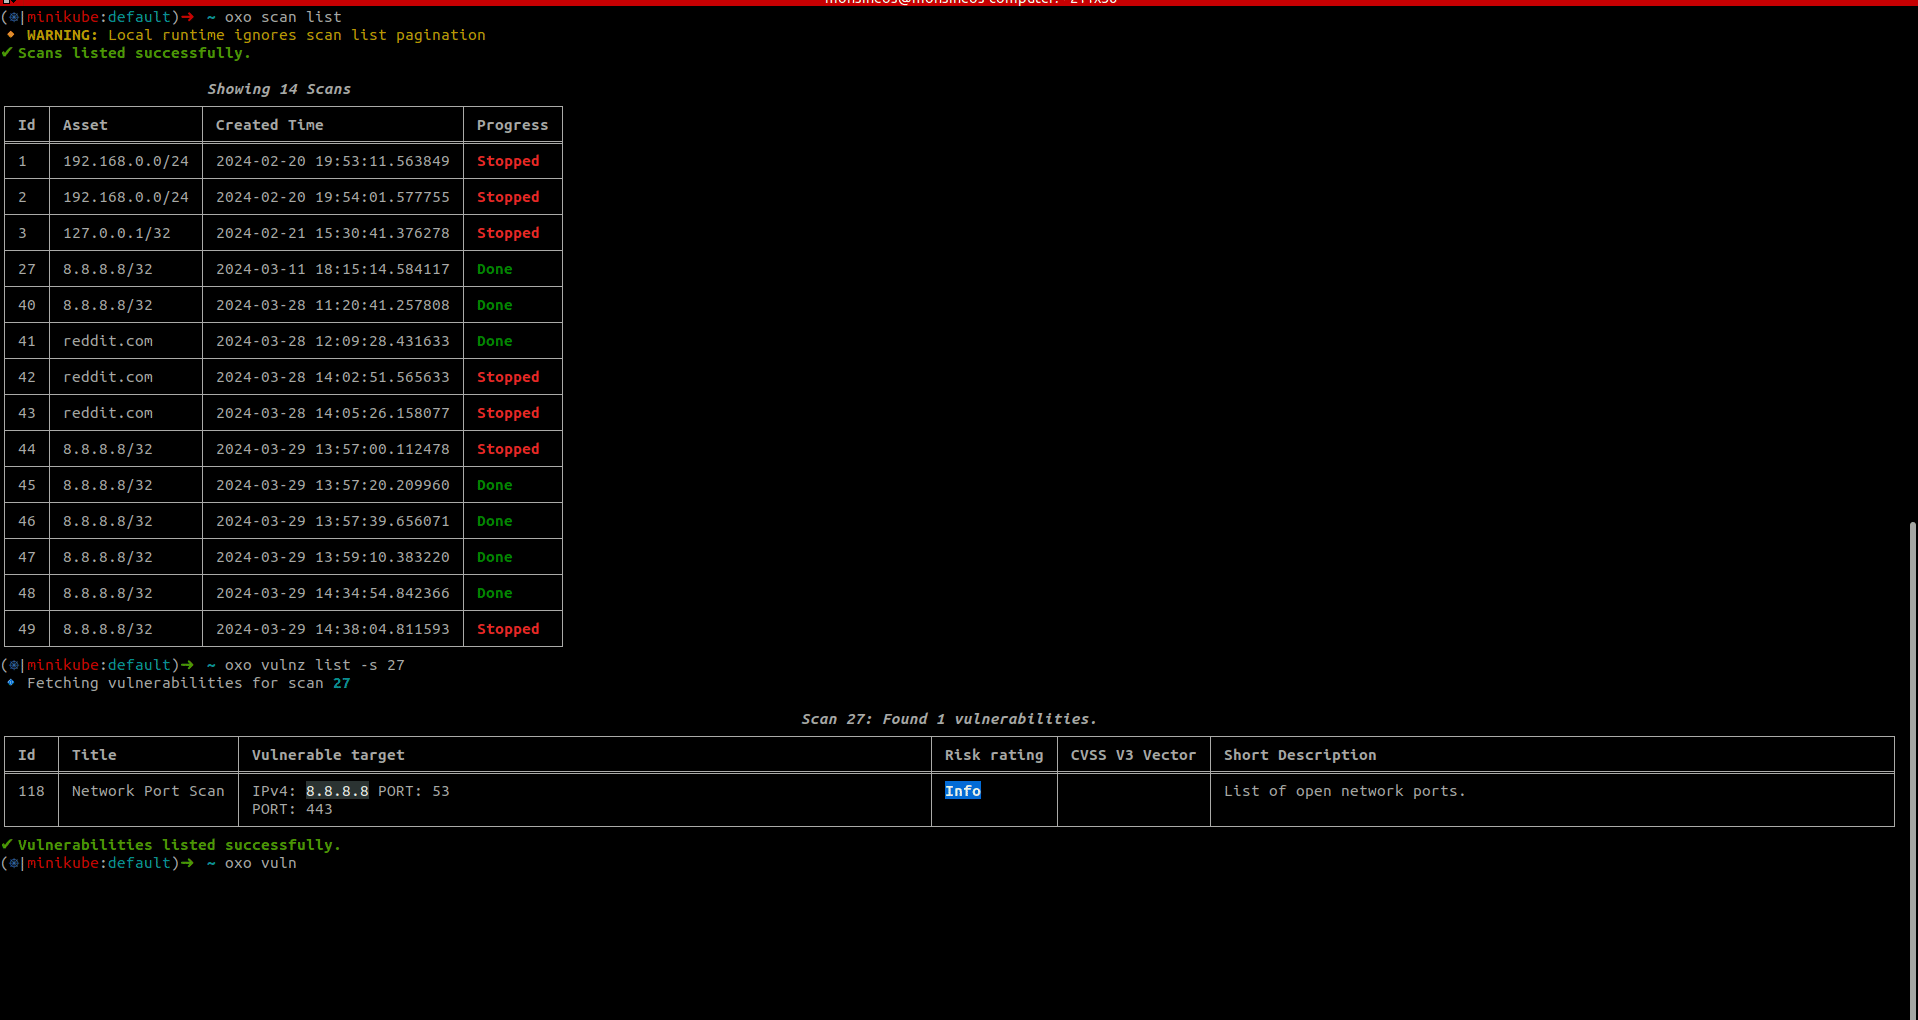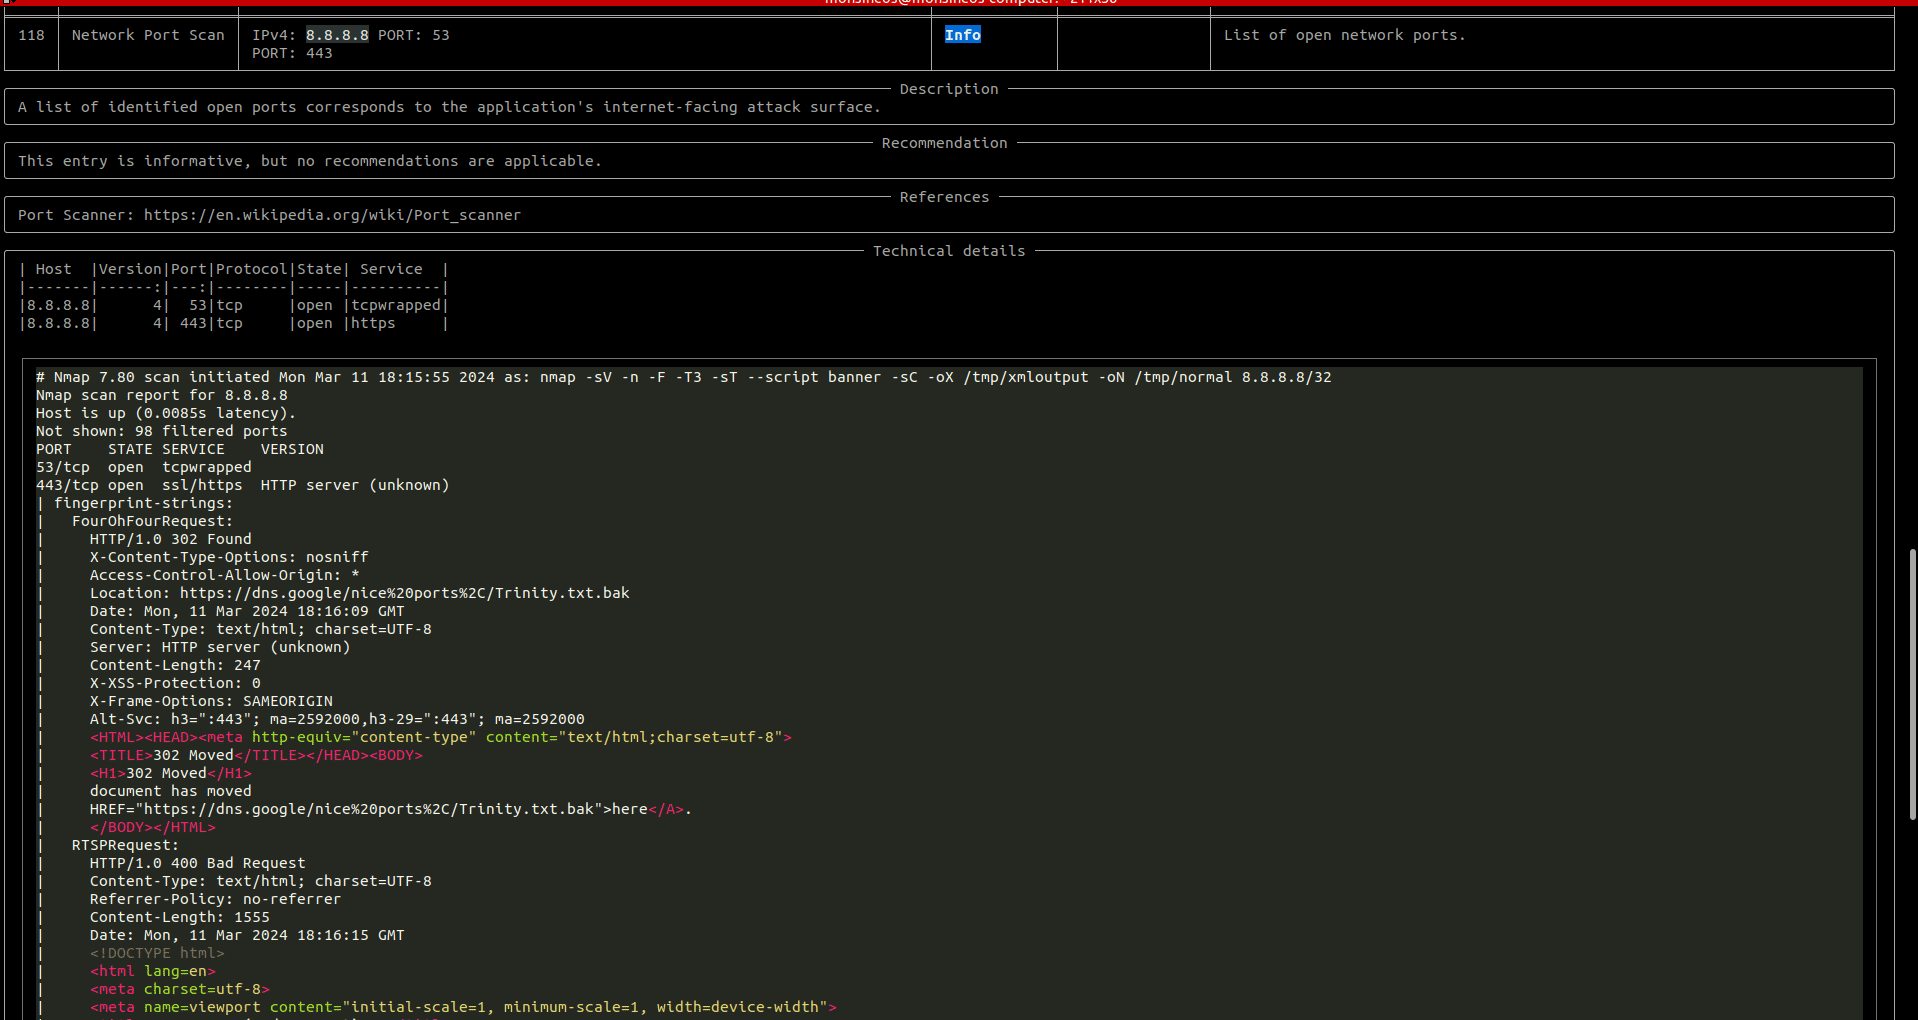
Чтобы проверить статус сканирования, выполните:
oxo scan list
После завершения сканирования, чтобы получить доступ к результатам сканирования, выполните:
oxo vulnz list --scan-id <scan-id>
oxo vulnz describe --vuln-id <vuln-id>
Чтобы остановить запущенное сканирование, выполните:
oxo scan stop --scan-id <scan-id>
Чтобы запустить oxo в контейнере, вы можете использовать публично доступный образ и выполнить следующую команду:
docker run -v /var/run/docker.sock:/var/run/docker.sock ostorlab/oxo:latest scan run --install --agent agent/ostorlab/nmap ip 8.8.8.8
Примечания:
scan run, потому что в образе ostorlab/oxo в качестве entrypoint указан oxo.При запуске OXO в качестве on-prem сканера используйте --persist-logs, чтобы записывать логи сканера на диск:
oxo scanner --scanner-id <scanner-uuid> --persist-logs
По умолчанию логи записываются в ~/.ostorlab/scanner.log. Чтобы выбрать другой файл:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-file /var/log/ostorlab/scanner.log
Чтобы изменить уровень детализации сохраняемых логов:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-level DEBUG
OXO поддерживает сканирование нескольких типов активов, что обеспечивает комплексное покрытие безопасности для разных платформ и протоколов.
| Категория | Актив | Описание |
|---|---|---|
| Сеть | ip | IP-адрес или диапазон IP-адресов (v4 и v6). |
domain-name | Доменное имя. | |
| Веб | link | Веб-ссылка, принимающая URL, метод, заголовки и тело запроса. |
api-schema | Схема API (OpenAPI, GraphQL и т. д.). | |
| Мобильные | android-apk / android-aab | Пакетные файлы Android (.APK, .AAB). |
android-store | Android-приложение в Google Play Store. | |
ios-ipa | Пакетный файл iOS (.IPA). | |
ios-store | iOS-приложение в Apple App Store. | |
ios-testflight | iOS-приложение в TestFlight. | |
harmonyos-apk / harmonyos-hap | Пакетные файлы HarmonyOS. | |
| Другое | file | Универсальный файл. |
phone-number | Номер телефона. | |
agent | Мета-сканирование агента. |
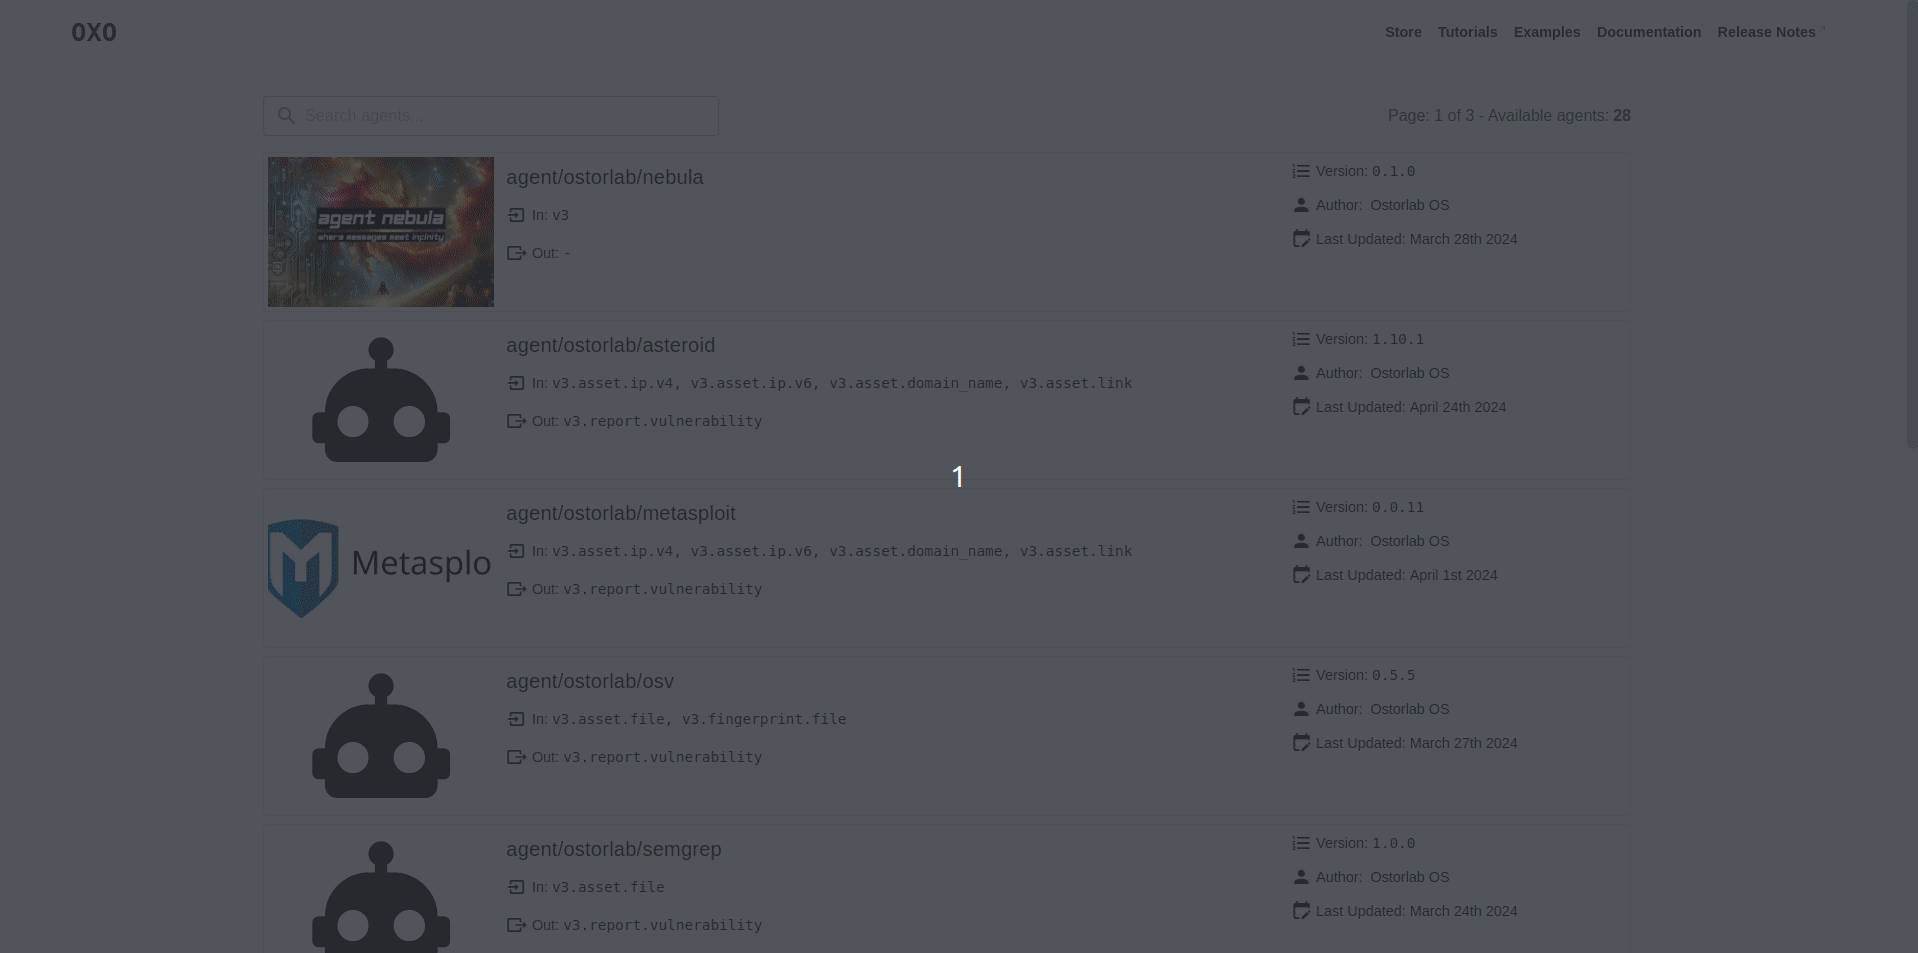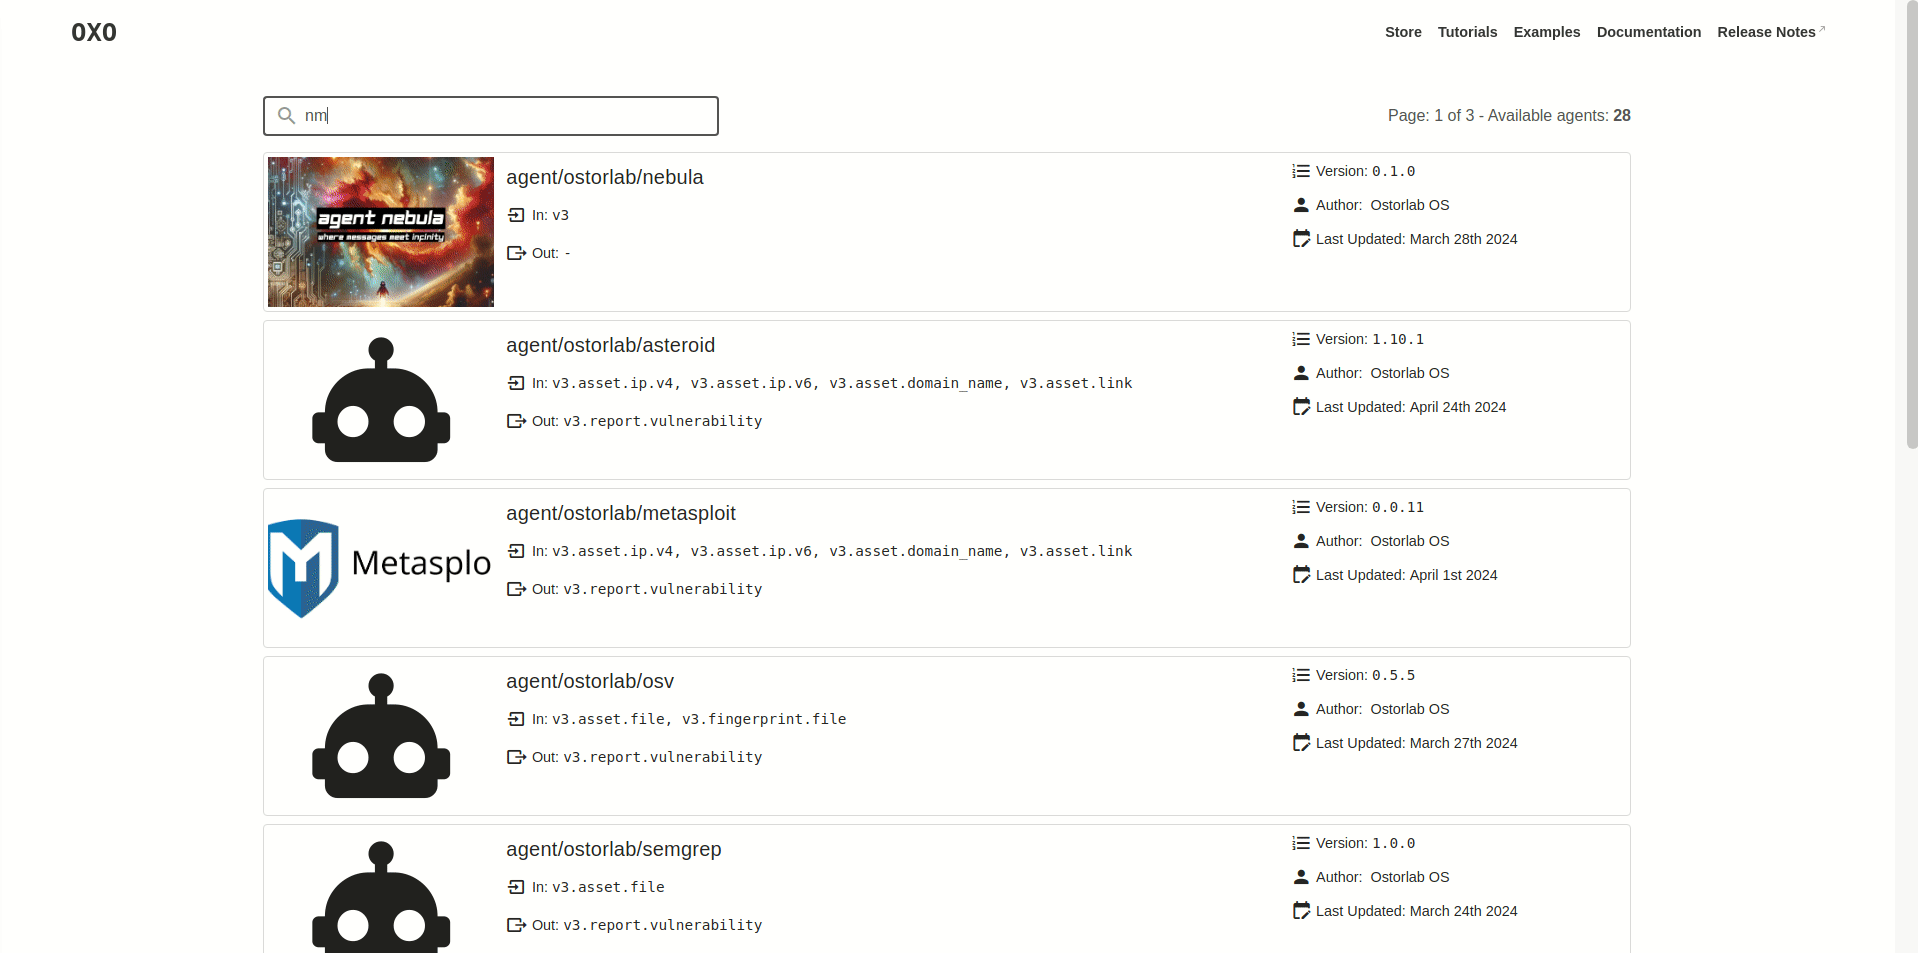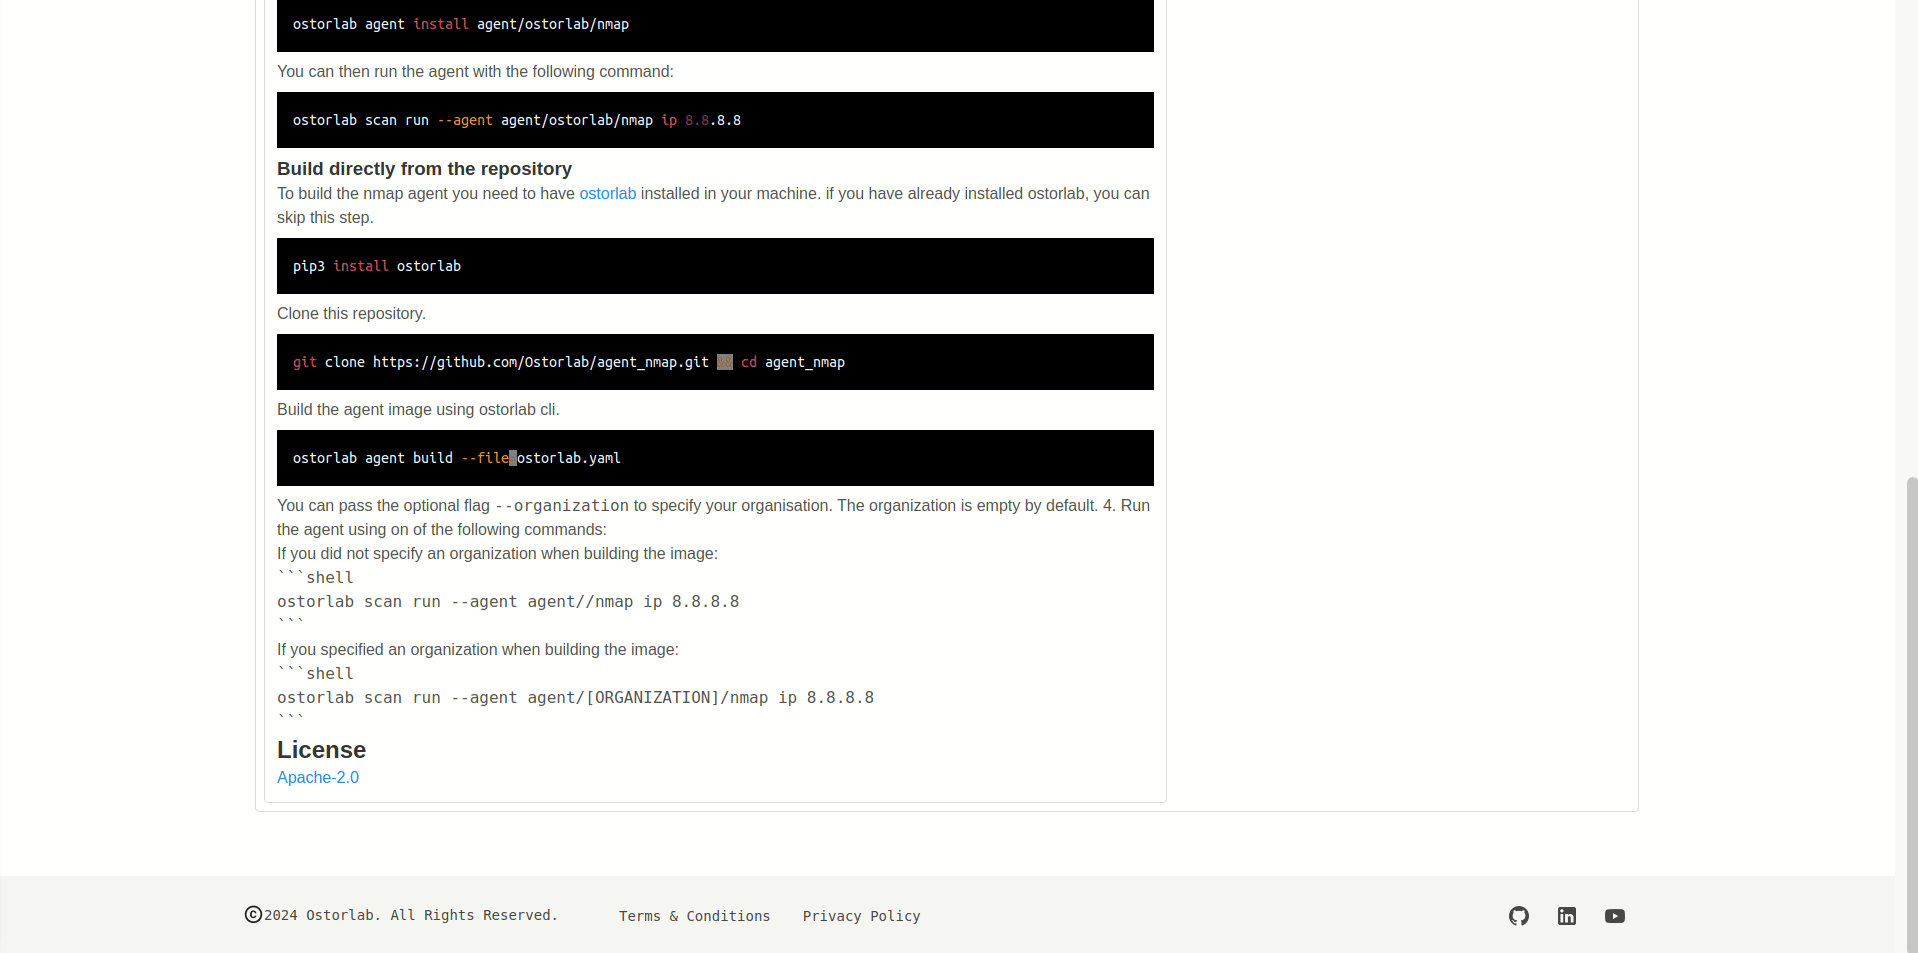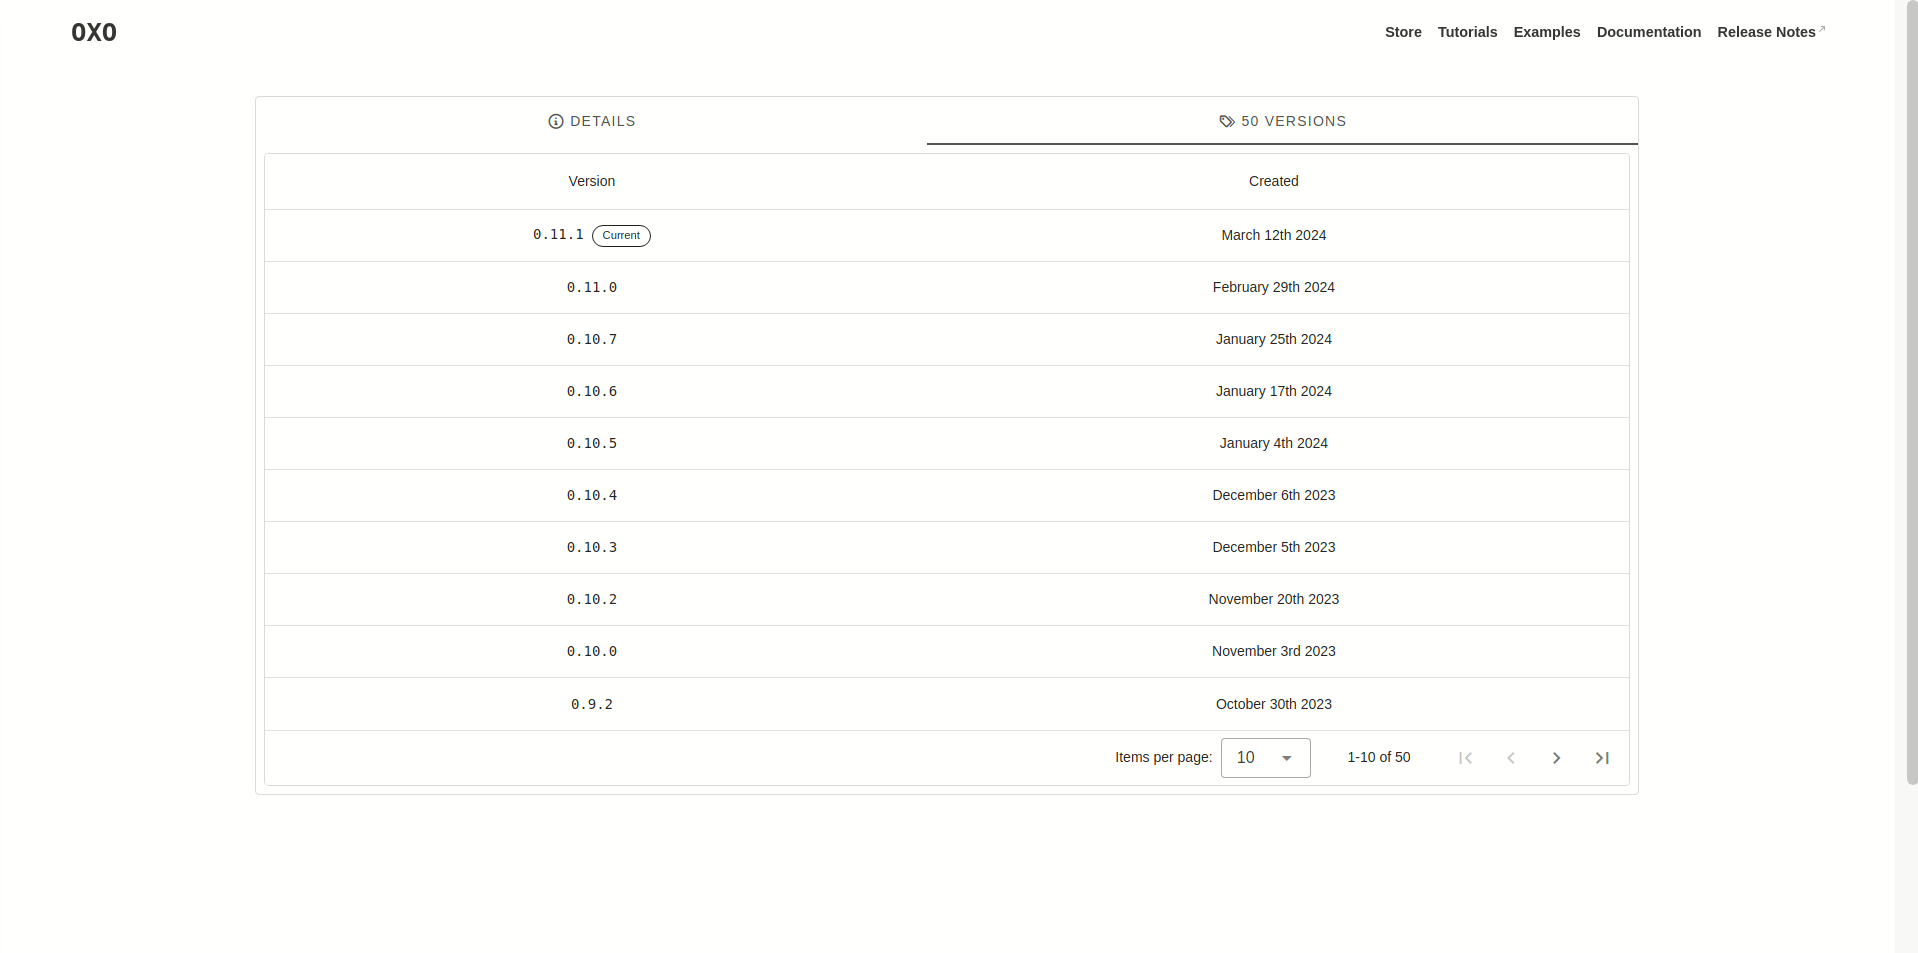
OXO перечисляет всех агентов в публичном магазине, где вы можете искать, а также публиковать своих собственных агентов.
Чтобы написать своего первого агента, вы можете ознакомиться с полным руководством здесь.
Шаги в основном следующие:
template_agent.py, добавив свою логику.Dockerfile, добавив любые дополнительные шаги сборки.ostorlab.yaml, добавив селекторы, документацию, образ и лицензию.После того как вы написали своего агента, вы можете опубликовать его в магазине, чтобы другие могли им воспользоваться и найти его. Магазин возьмёт на себя сборку агента и автоматически подхватит новые релизы из вашего Git-репозитория.
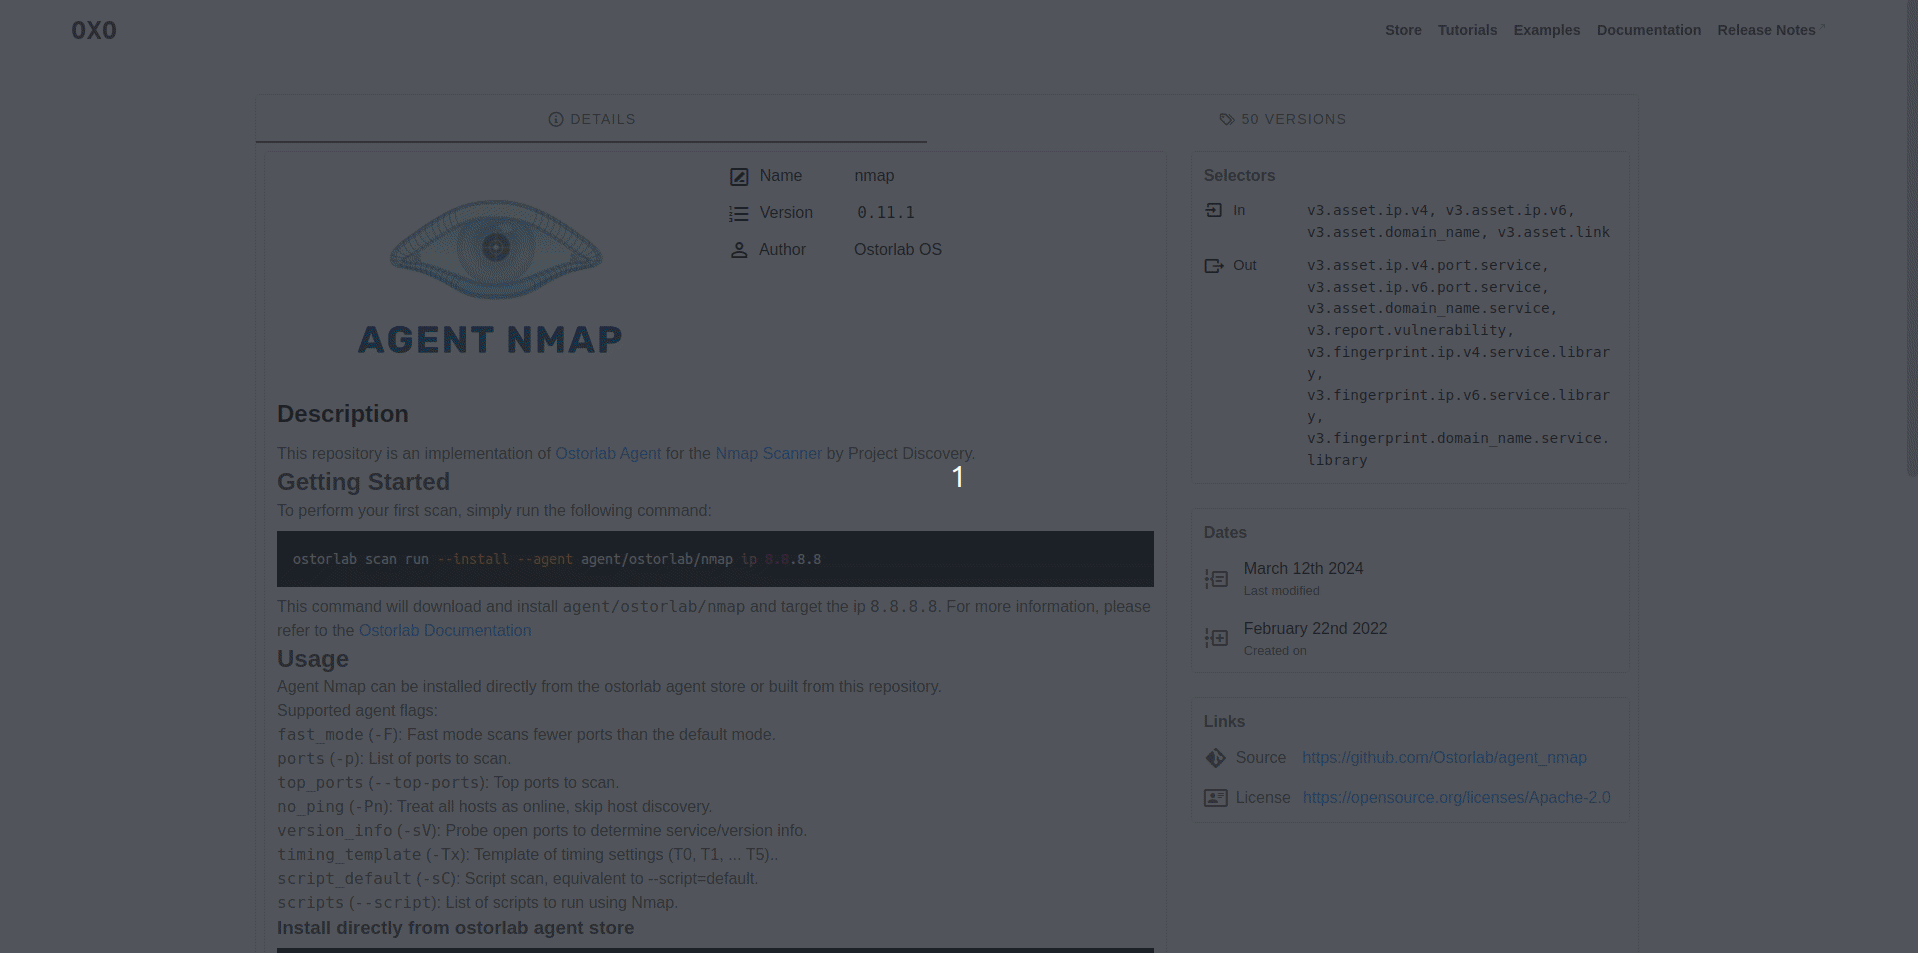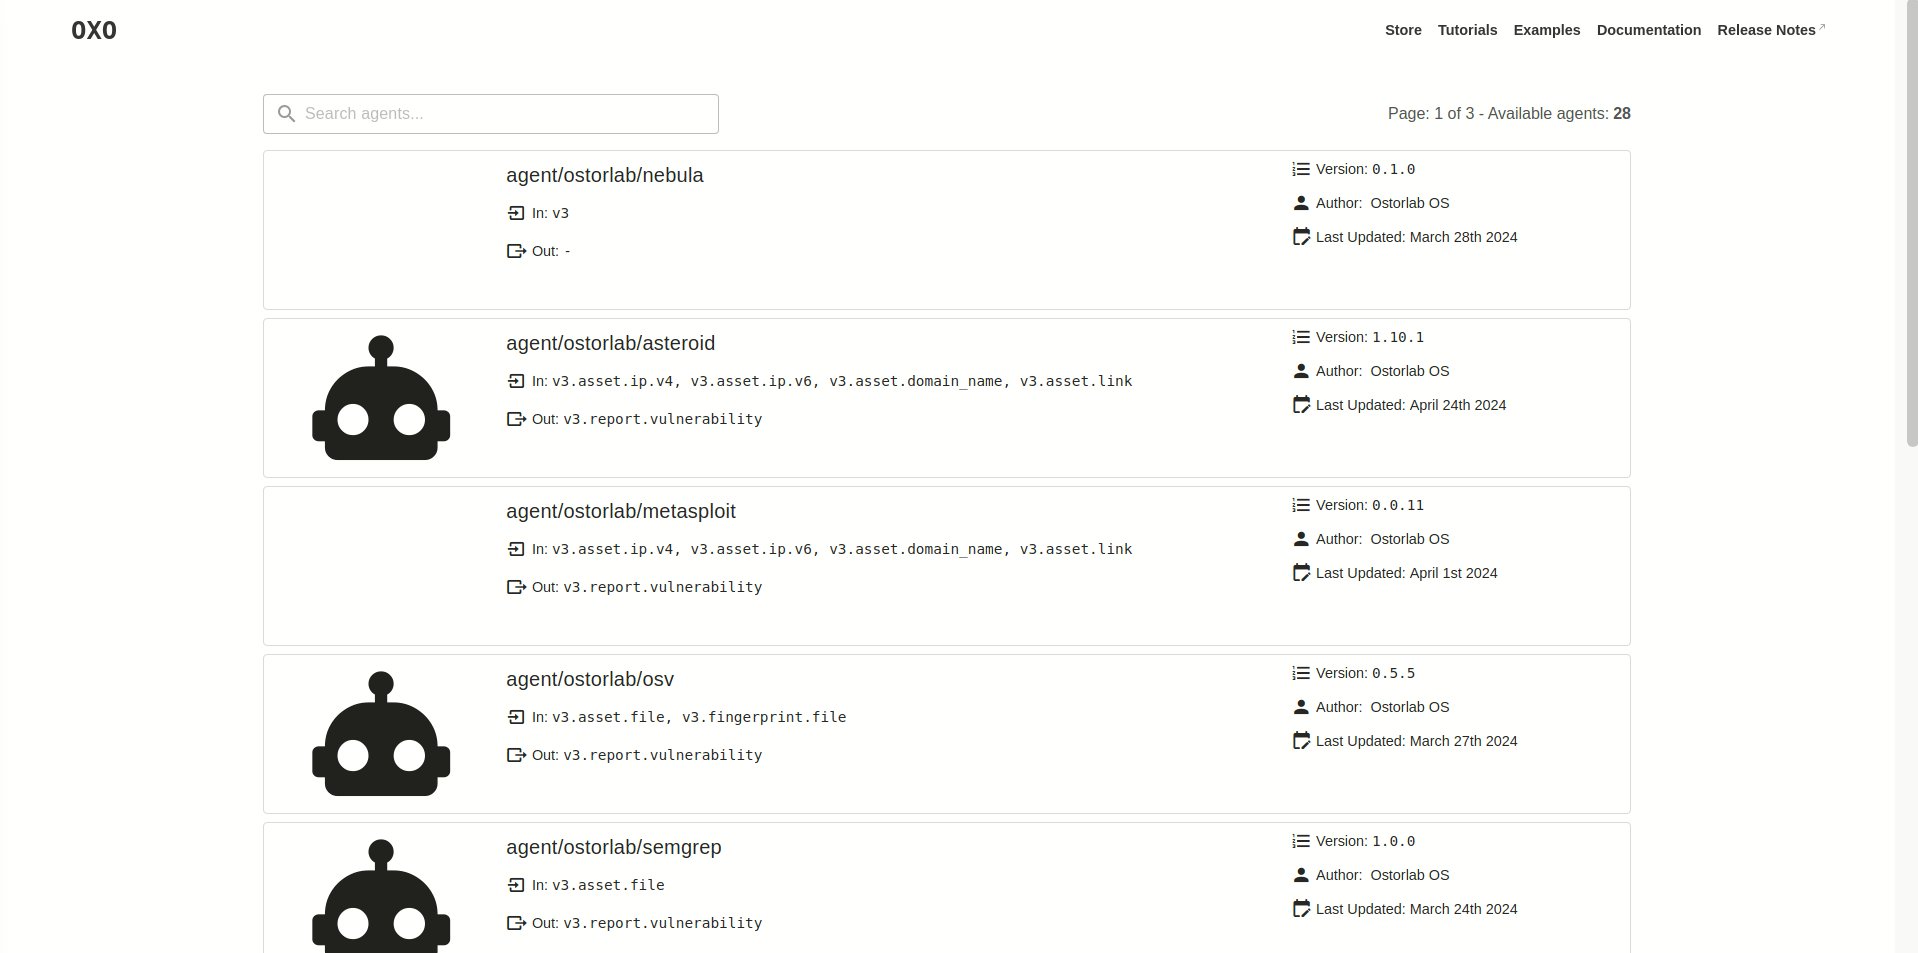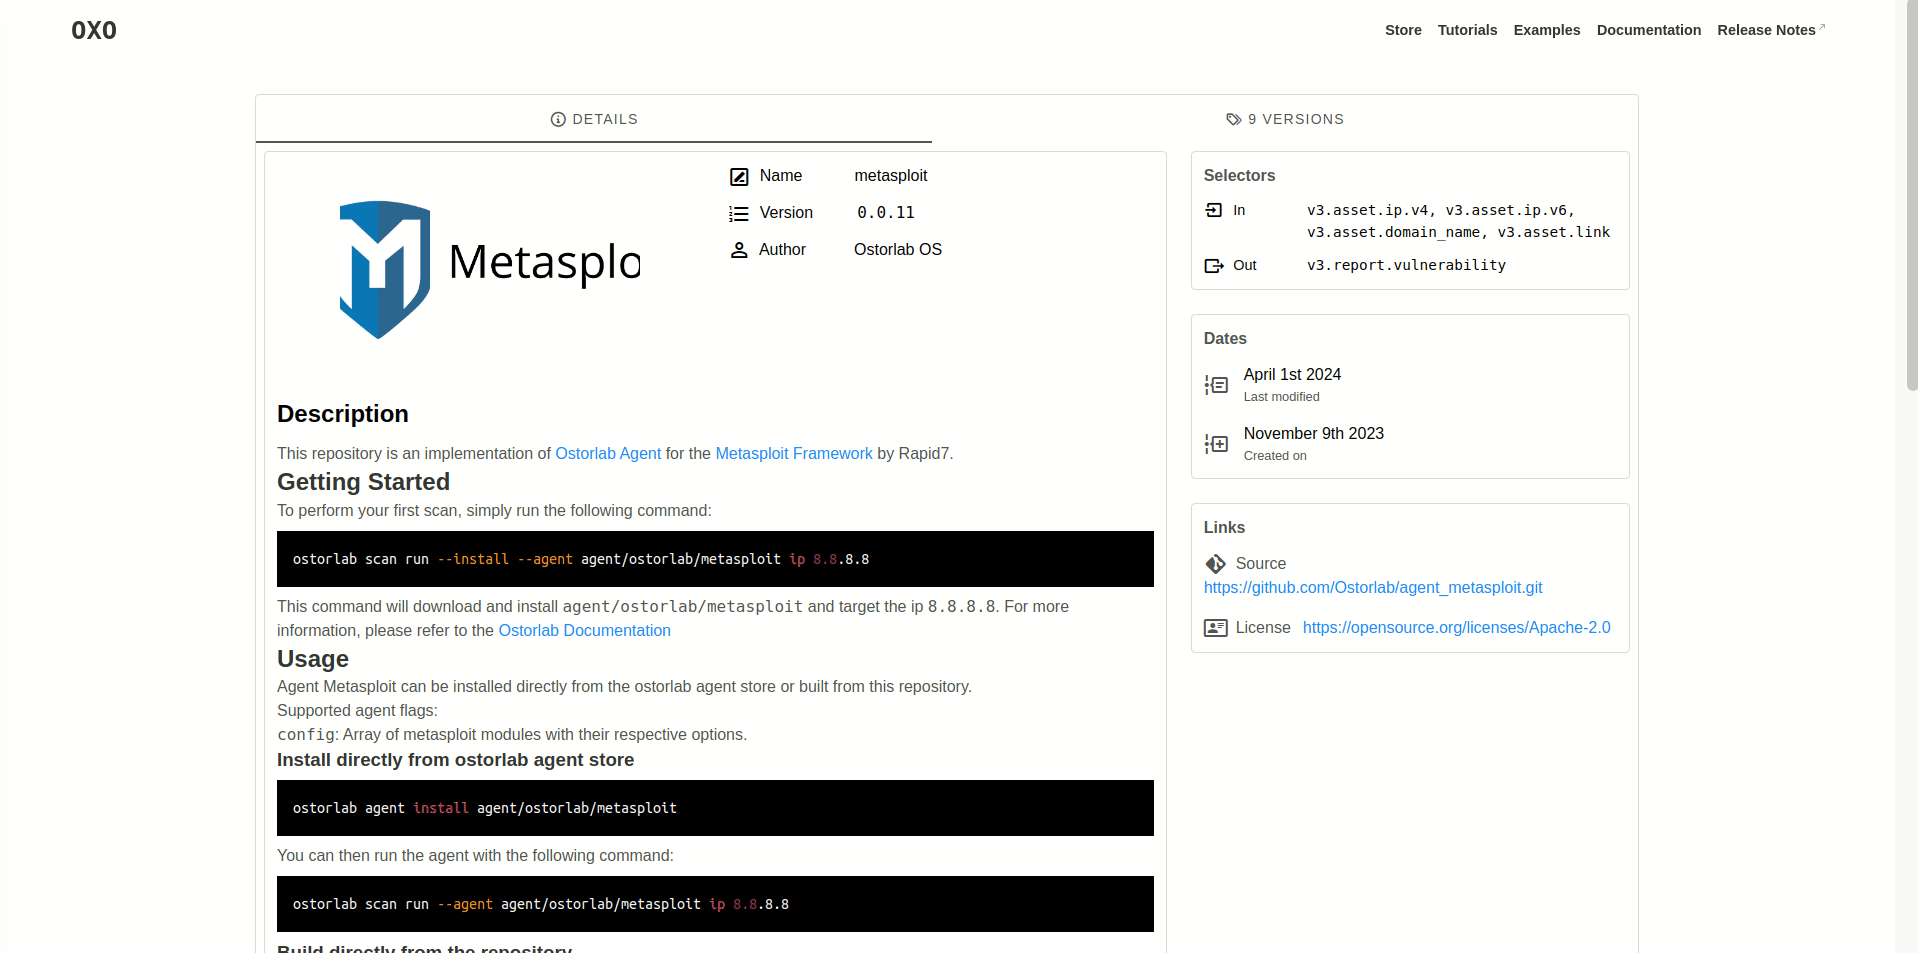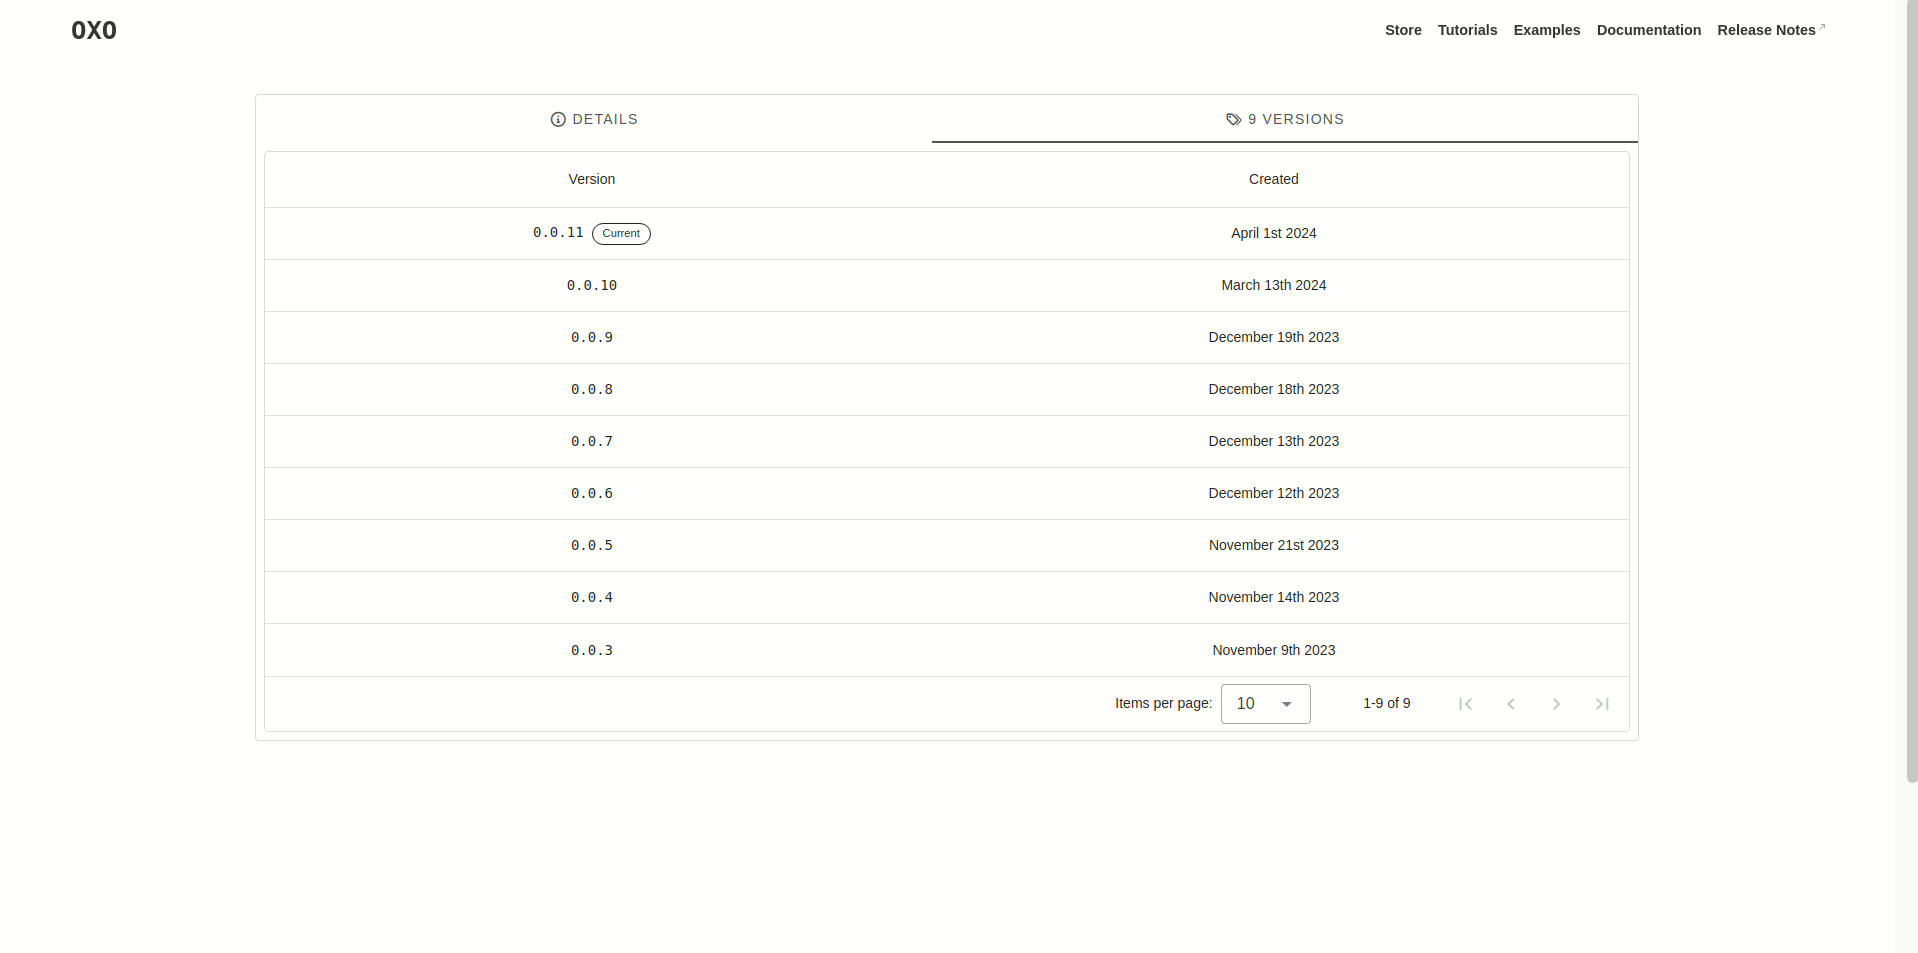
Реализации популярных инструментов, таких как:






