
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 jonrau1/electriceye
ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга…
 tmobile/pacbot
PacBot (Policy as Code Bot)
 merill/awesome-entra
😎 Потрясающий список всего, что связано с Microsoft Entra
 asamassekou10/ship-safe
Независимый агент безопасности для программного обеспечения, написанного ИИ. Находит проблемы, выясняет, реальны ли они, и показывает вам…
 dev-sec/linux-baseline
Профиль соответствия на основе InSpec для аудита усиления безопасности Linux-систем в соответствии с базовыми уровнями безопасности, обеспечивающий…
 nemesida-waf/waf-bypass
Автоматизированный инструмент тестирования безопасности WAF, который обнаруживает ложные срабатывания и ложные пропуски, используя 15+ категорий…
 mcw0/poc
Проблемы отключены для этих PoC, так как они являются просто PoC, общественным достоянием и не поддерживаются.
 0xdea/semgrep-rules
Коллекция моих правил Semgrep для облегчения исследования уязвимостей.
 ine-labs/azuregoat
AzureGoat : Чрезвычайно уязвимая инфраструктура Azure
 securitytemplates/sectemplates
Открытые шаблоны, которые вы можете использовать для начальной настройки ваших программ безопасности
 d78ui98/apkdeeplens
Инсайты по безопасности Android в полном спектре.
 requie/ai-red-teaming-guide
Комплексное руководство по состязательному тестированию и оценке безопасности систем ИИ, помогающее организациям выявлять уязвимости до того, как их…
 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 inquest/malware-samples
Коллекция образцов вредоносного ПО и соответствующая информация по анализу, скорее всего, взятая из http://blog.inquest.net
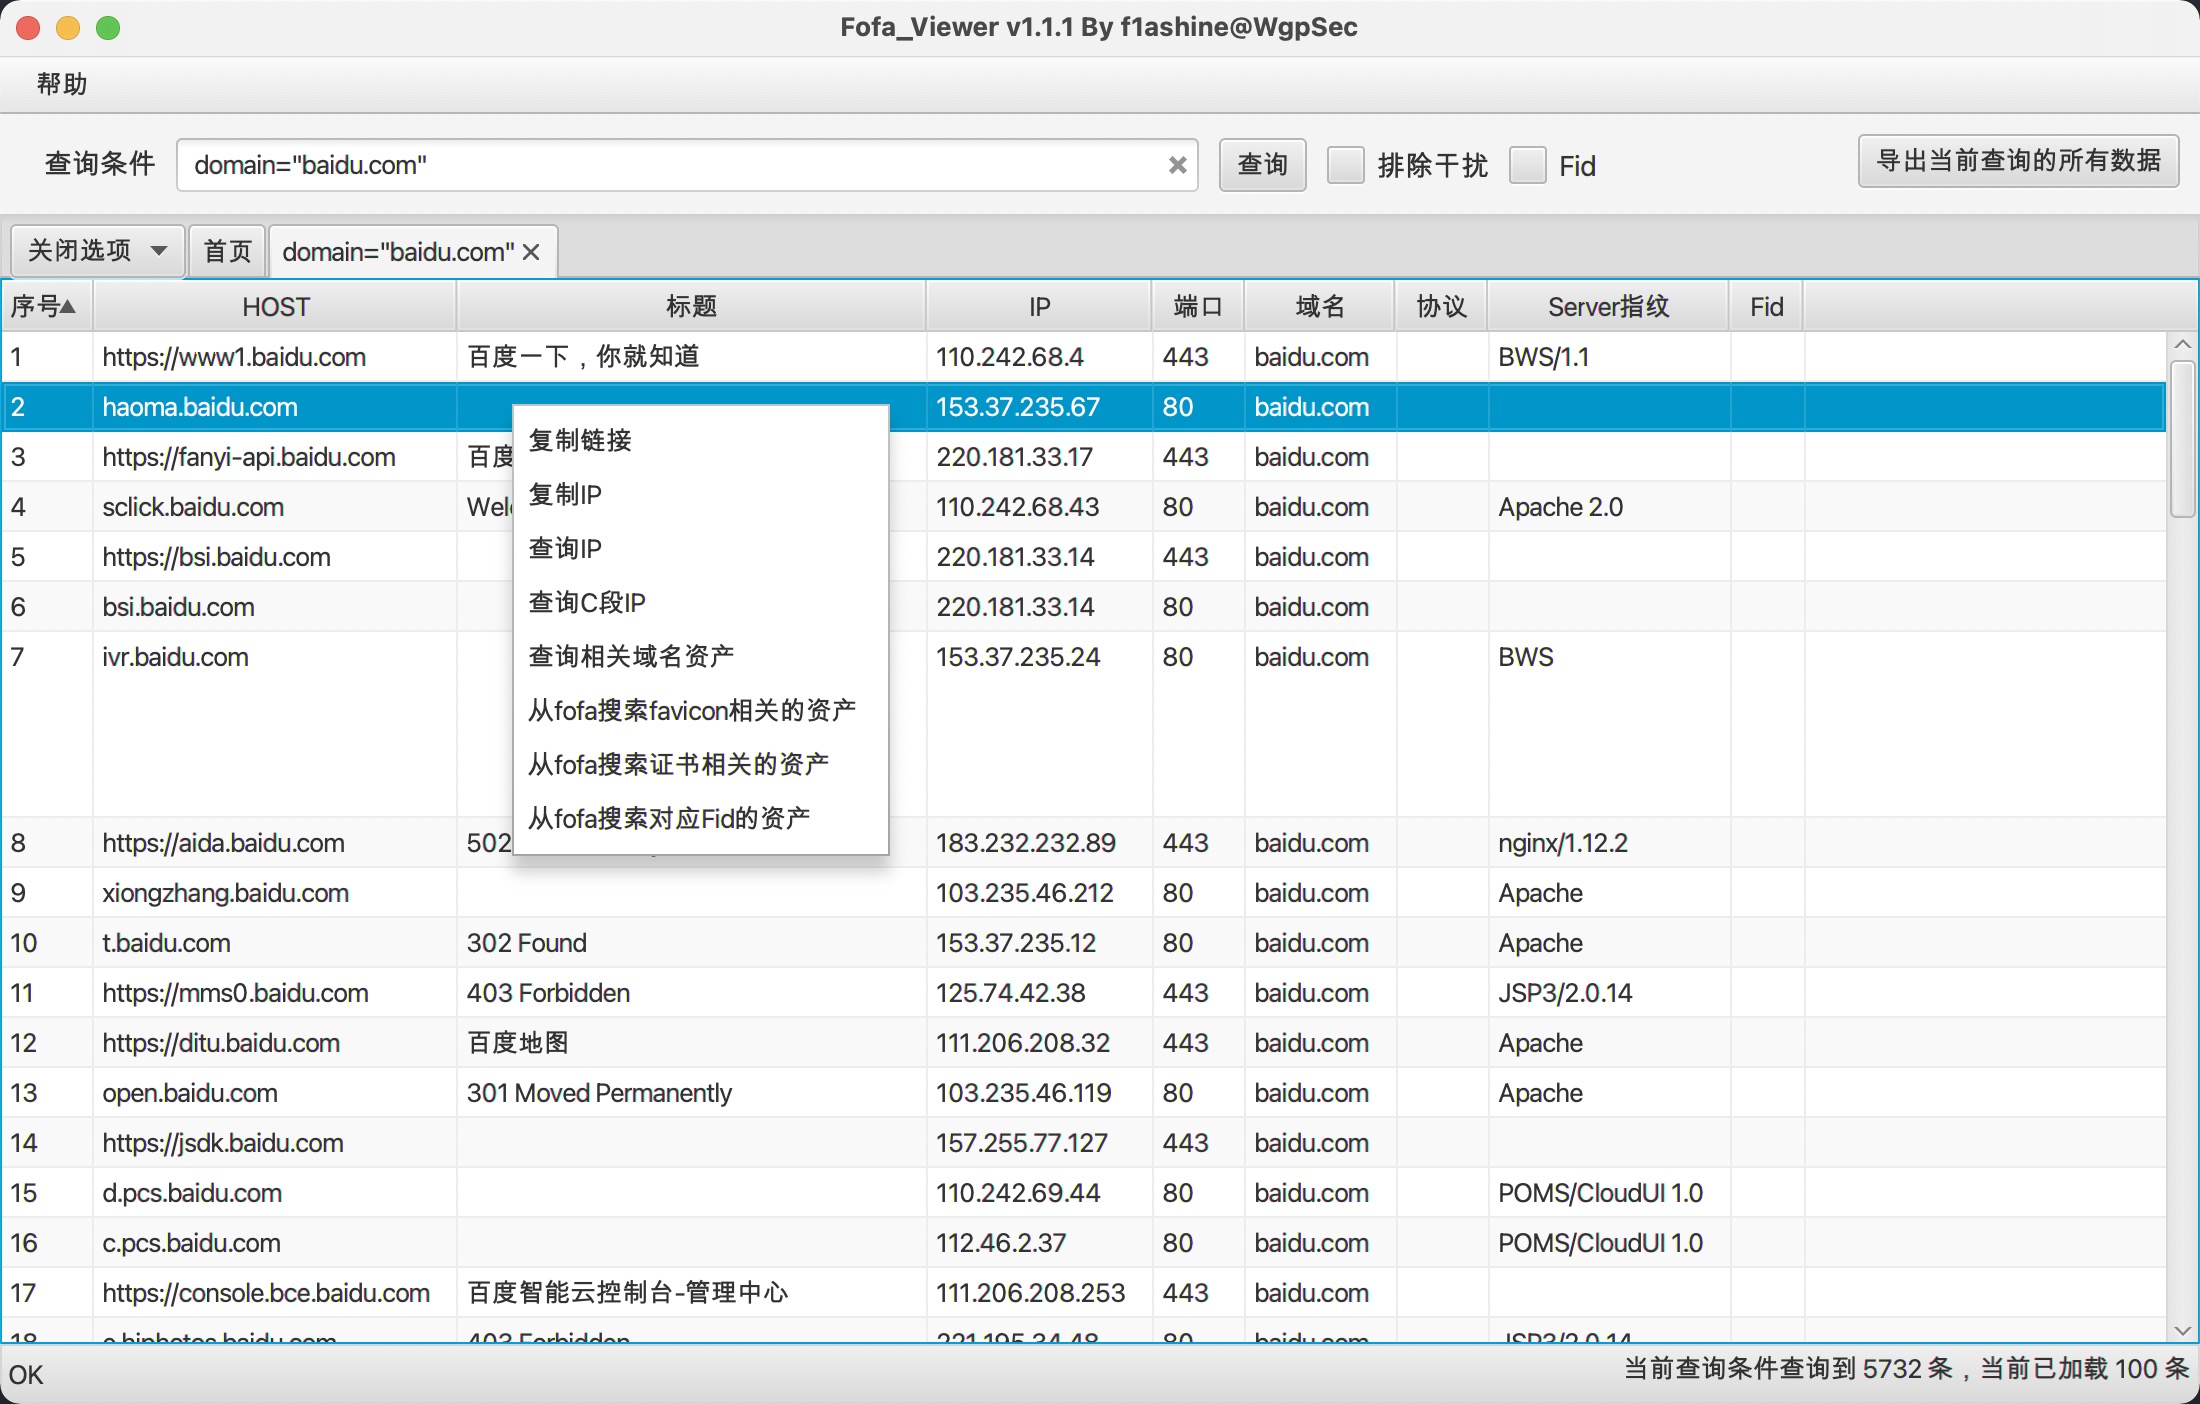 wgpsec/fofa_viewer
Простой клиент FOFA, написанный на JavaFX. Создан WgpSec, поддерживается f1ashine.
 ajinabraham/cmsscan
CMS Scanner: Сканировать сайты Wordpress, Drupal, Joomla, vBulletin на наличие проблем безопасности
 murphysecurity/murphysec
Инструмент с открытым исходным кодом, ориентированный на безопасность цепочки поставок программного обеспечения. 墨菲安全 фокусируется на безопасности…
 kathanp19/jsfscan.sh
Автоматизация для разведки JavaScript в bug bounty.








