

ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга поверхности атаки, поддерживающий сотни сервисов и оценок для укрепления ваших CSP и SaaS сред с контролем, сопоставленным с более чем 20 отраслевыми, нормативными и основанными на лучших практиках рамками контроля.

ElectricEye — это мультиоблачный, мультиSaaS CLI-инструмент на Python для управления активами, контроля безопасности и мониторинга поверхности атаки, поддерживающий сотни сервисов и оценок для укрепления ваших CSP и SaaS-сред, с привязкой элементов контроля к более чем 20 отраслевым, нормативным и практическим фреймворкам контроля.


Здесь, в космосе
Я смотрю на тебя сверху
Мои лазеры отслеживают
Всё, что ты делаешь
Judas Priest, 1982
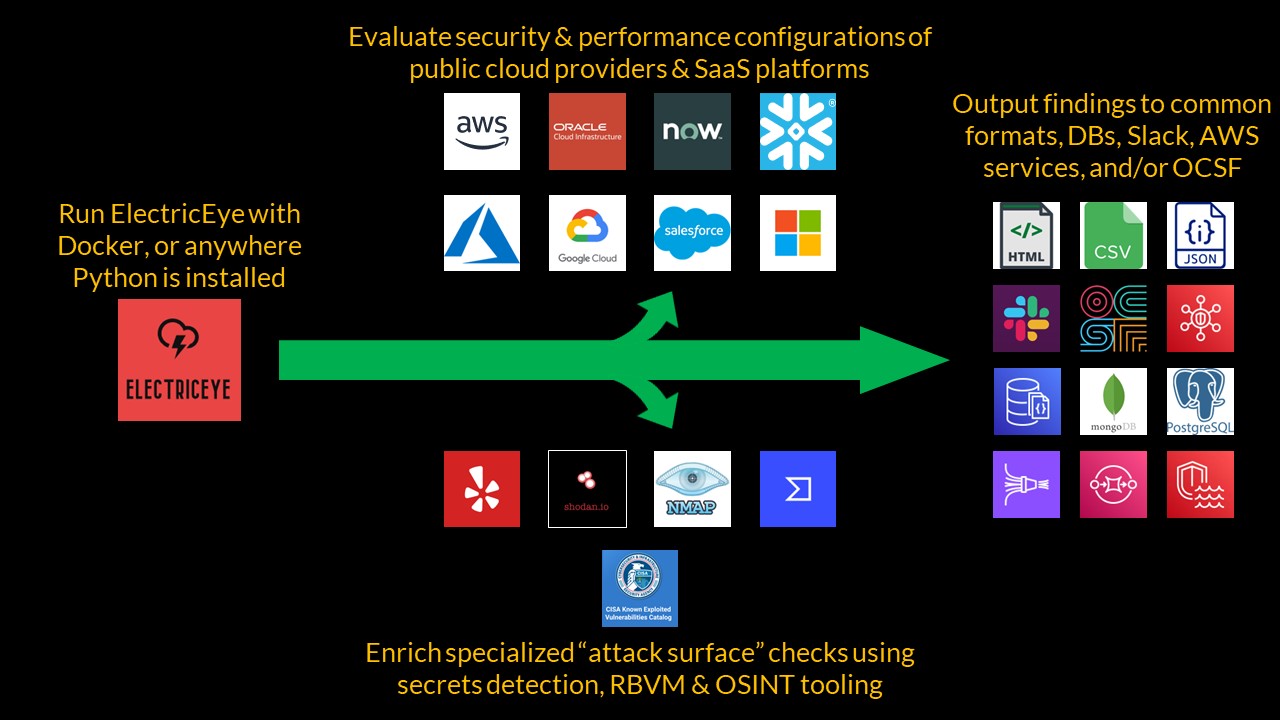
ElectricEye — это CLI-инструмент на Python, который предоставляет возможности управления активами, контроля безопасности и мониторинга поверхности атаки для нескольких аккаунтов, регионов, облаков и SaaS, поддерживая AWS (все партиции!), GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC) и Azure.
ElectricEye предлагает более 1000 проверок по вопросам безопасности, устойчивости, производительности и финансовым лучшим практикам для более чем 100 сервисов CSP и SaaS, включая нетипичные сервисы, не поддерживаемые собственными инструментами/представлениями управления активами CSP/SaaS или основными CSPM и CNAPP инструментами.
Каждая проверка привязана к более чем 20 фреймворкам контроля, охватывающим общие лучшие практики, нормативные, отраслевые и юридические требования, такие как NIST CSF, AICPA TSCs (для SOC 2), Правило безопасности HIPAA, NIST 800-171 Rev. 2, CMMC V2.0, Раздел 2 CROE Европейского центрального банка, PCI-DSS V4.0, эталонные тесты CIS Foundations и другие!
Многоаспектный мониторинг поверхности атаки использует такие инструменты, как VirusTotal, Nmap, Shodan.io, Detect-Secrets и базу CISA KEV для поиска активов, проиндексированных в интернете, обнаружения открытых сервисов, уязвимых мест и вредоносных пакетов в репозиториях артефактов.
Вывод данных осуществляется в AWS Security Hub, Open Cyber Security Framework (OCSF) V1.1.0 в формате JSON, AWS DocumentDB, JSON, CSV, HTML-отчеты, MongoDB, Amazon SQS, PostgreSQL, Slack (через ботов приложения Slack) и FireMon Cloud Defense.
Основная концепция ElectricEye — это Auditor — наборы скриптов Python, которые выполняют Check для каждого сервиса, посвящённого конкретному SaaS-вендору или облачному провайдеру, называемому Assessment Target. Вы можете запустить весь Assessment Target, конкретный Auditor или конкретный Check внутри Auditor. После завершения оценок ElectricEye поддерживает более десятка типов Outputs — от исполнительного отчёта в HTML до кластеров AWS DocumentDB — вы можете запускать несколько Outputs по своему усмотрению.
ElectricEye также использует другие инструменты, такие как Shodan.io, detect-secrets от Yelp, VirusTotal, Каталог известных уязвимостей (KEV) Агентства кибербезопасности и инфраструктурной безопасности США (CISA), и NMAP для выполнения проверок и обогащения их результатов.
Сначала клонируйте этот репозиторий и установите зависимости с помощью pip3: pip3 install -r requirements.txt.
Если вы оцениваете что-то кроме вашего локального AWS-аккаунта, измените TOML-конфигурацию, расположенную в ElectricEye/eeauditor/external_providers.toml, или укажите путь к своей с помощью --toml-path. Файл TOML задаёт параметры нескольких аккаунтов, регионов, учётных данных и вывода.
Наконец, запустите Controller, чтобы узнать о различных Check, Auditor, Assessment Target и Outputs.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]







