Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ajinabraham/cmsscan
Сканеры уязвимостейСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubajinabraham/cmsscan

CMSScan

CMS Scanner: Сканировать сайты Wordpress, Drupal, Joomla, vBulletin на наличие проблем безопасности

Репозиторий
1.1k146515 лет назадПроверено Kitploit
Сайт
Поделиться

CMSScan

Сканирование сайтов WordPress, Drupal, Joomla, vBulletin на наличие проблем безопасности.

platform License python Rawsec's CyberSecurity Inventory

Сделано с Love в Индии

CMSScan предоставляет централизованную панель безопасности для сканирования CMS. Он работает на основе wpscan, droopescan, vbscan и joomscan. Поддерживает как сканирование по запросу, так и по расписанию, а также отправку отчётов по электронной почте.

Установка

# Требуется ruby, ruby-dev, gem, libwww-perl, python3.6+ и git
git clone https://github.com/ajinabraham/CMSScan.git
cd CMSScan
./setup.sh

Запуск

./run.sh

Периодическое сканирование

Вы можете выполнять периодическое сканирование CMS с помощью CMSScan. Необходимо запустить сервер CMSScan отдельно и настроить следующие параметры перед запуском скрипта scheduler.py.

# НАСТРОЙКИ SMTP
SMTP_SERVER = ''
FROM_EMAIL = ''
TO_EMAIL = ''

# НАСТРОЙКИ СЕРВЕРА
SERVER = ''

# САЙТЫ ДЛЯ СКАНИРОВАНИЯ
WORDPRESS_SITES = []
DRUPAL_SITES = []
JOOMLA_SITES = []
VBULLETIN_SITES = []

Добавьте задачу cron

crontab -e
@weekly /usr/bin/python3 scheduler.py

Базовая аутентификация

По умолчанию аутентификация отключена. Чтобы включить базовую аутентификацию, настройте следующие параметры в app.py

app.config['BASIC_AUTH_USERNAME'] = 'admin'
app.config['BASIC_AUTH_PASSWORD'] = 'password'
app.config['BASIC_AUTH_FORCE'] = True

Docker

Локально

docker build -t cmsscan .
docker run -it -p 7070:7070 cmsscan

Готовый образ

docker pull opensecurity/cmsscan
docker run -it -p 7070:7070 opensecurity/cmsscan
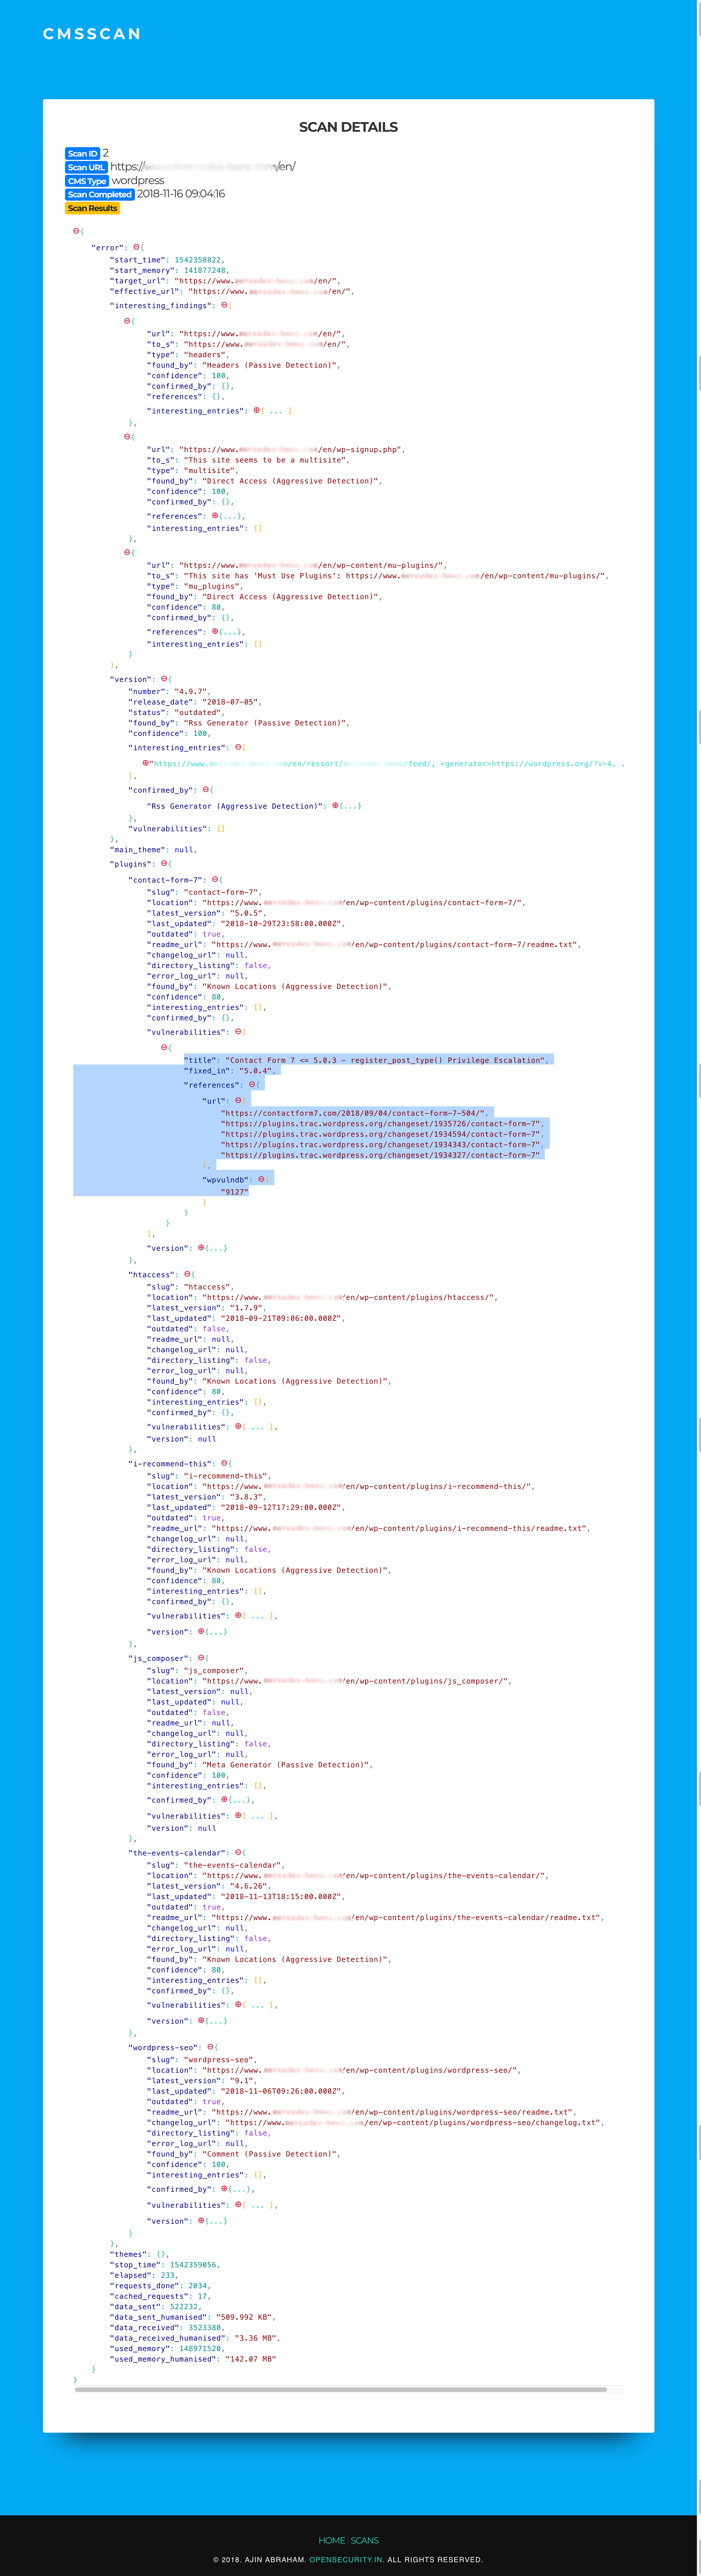
Скриншоты

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →