 lcvvvv/kscan
Многопротокольный сканер портов с распознаванием отпечатков, обнаружением служб и тестированием аутентификации методом перебора. Поддерживает 1200+ протоколов, 10000+ отпечатков и автоматическую разведку сети.


[[Китайский Readme]][url-doczh] | [[Английский Readme]][url-docen]
Данный инструмент предназначен только для легально авторизованных действий по обеспечению безопасности предприятия и личного обучения. Если вам необходимо проверить работоспособность инструмента, создайте собственную тестовую среду.
При использовании данного инструмента для проверки вы должны убедиться, что действие соответствует местным законам и нормативным актам, и что вы получили достаточные разрешения. Не сканируйте цели без разрешения.
Если будут обнаружены вышеуказанные запрещённые действия, мы оставляем за собой право привлечь вас к юридической ответственности.
Если вы совершите любые незаконные действия при использовании данного инструмента, вы несёте полную ответственность за последствия; мы не несём никакой юридической или иной ответственности.
Перед установкой и использованием данного инструмента, пожалуйста, внимательно прочитайте и полностью осознайте содержание всех условий.
Если вы не прочитали полностью, не поняли и не приняли все пункты данного соглашения, пожалуйста, не устанавливайте и не используйте данный инструмент. Ваше использование или любое другое явное или подразумеваемое выражение принятия данного соглашения означает, что вы прочитали и согласны с условиями данного соглашения.
     _   __
    /#| /#/   轻量综合扫描工具 by:kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
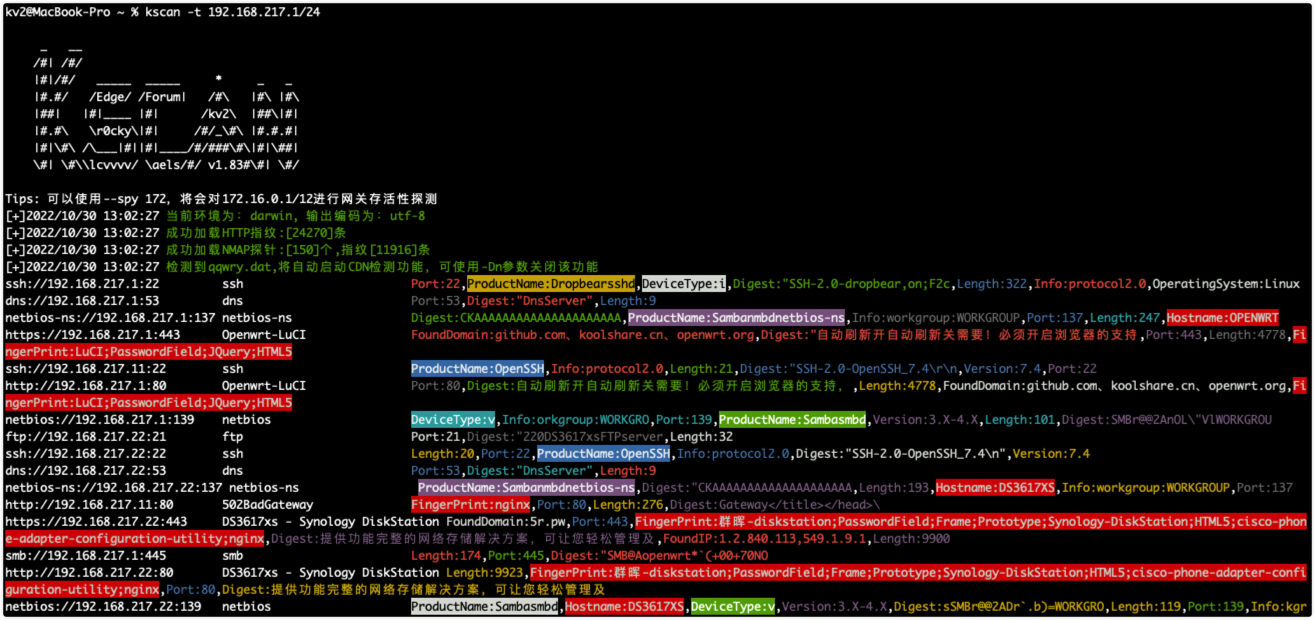
Kscan — это всесторонний сканер, разработанный на чистом Go, обладающий функциями сканирования портов, обнаружения протоколов, идентификации отпечатков (fingerprint) и подбора паролей (brute-force). Поддерживает 1200+ протоколов, 10000+ протокольных отпечатков, 20000+ отпечатков приложений, более 10 протоколов для подбора.
В настоящее время существует множество подобных инструментов для сканирования активов, идентификации отпечатков и обнаружения уязвимостей, в том числе и отличных, но у Kscan есть несколько иной подход.
Kscan стремится принимать различные форматы ввода, не требуя предварительной классификации объектов сканирования (например, различать IP и URL-адреса). Это избавляет пользователя от лишней работы. Все записи могут быть введены и распознаны корректно: если это URL, путь сохраняется для проверки; если это просто IP:PORT, то для этого порта в первую очередь будет выполнено определение протокола. В настоящее время Kscan поддерживает три способа ввода (-t, --target | -f, --fofa | --spy).
Kscan не полагается на сравнение номера порта с распространёнными протоколами для повышения эффективности, и не ограничивается обнаружением только веб-активов. В этом отношении Kscan уделяет больше внимания точности и полноте. Только высокая точность определения протокола может обеспечить хорошие условия для последующего распознавания на уровне приложений.
Kscan не использует модульный подход с простым нагромождением функций, когда один модуль получает заголовок, другой — информацию SMB и т.д., работая независимо. Вместо этого он выводит информацию об активах на основе порта: если протокол порта HTTP, то автоматически выполняется последующая идентификация отпечатков и получение заголовка; если протокол порта RPC, то предпринимается попытка получить имя хоста и т.д.
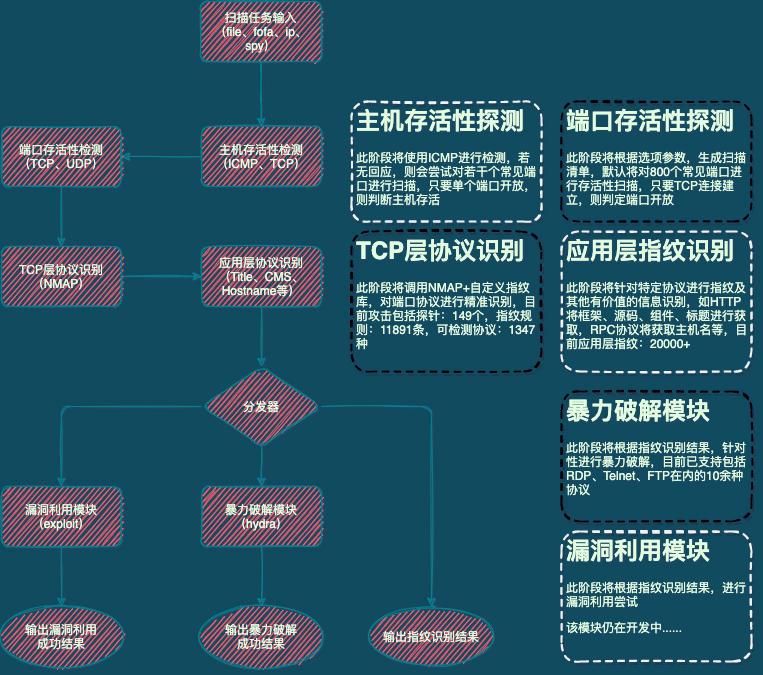
Kscan в настоящее время поддерживает 3 способа ввода целей:
IP地址:114.114.114.114
IP地址段:114.114.114.114-115.115.115.115
URL地址:https://www.baidu.com
文件地址:/tmp/target.txt
[空]:将检测本机IP地址,对本机IP所在B段进行探测
[all]:将对所有私网地址(192.168/172.32/10等)进行探测
IP地址:将对指定IP地址所在B段进行探测
fofa搜索关键字:将直接返回fofa搜索结果
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]