
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
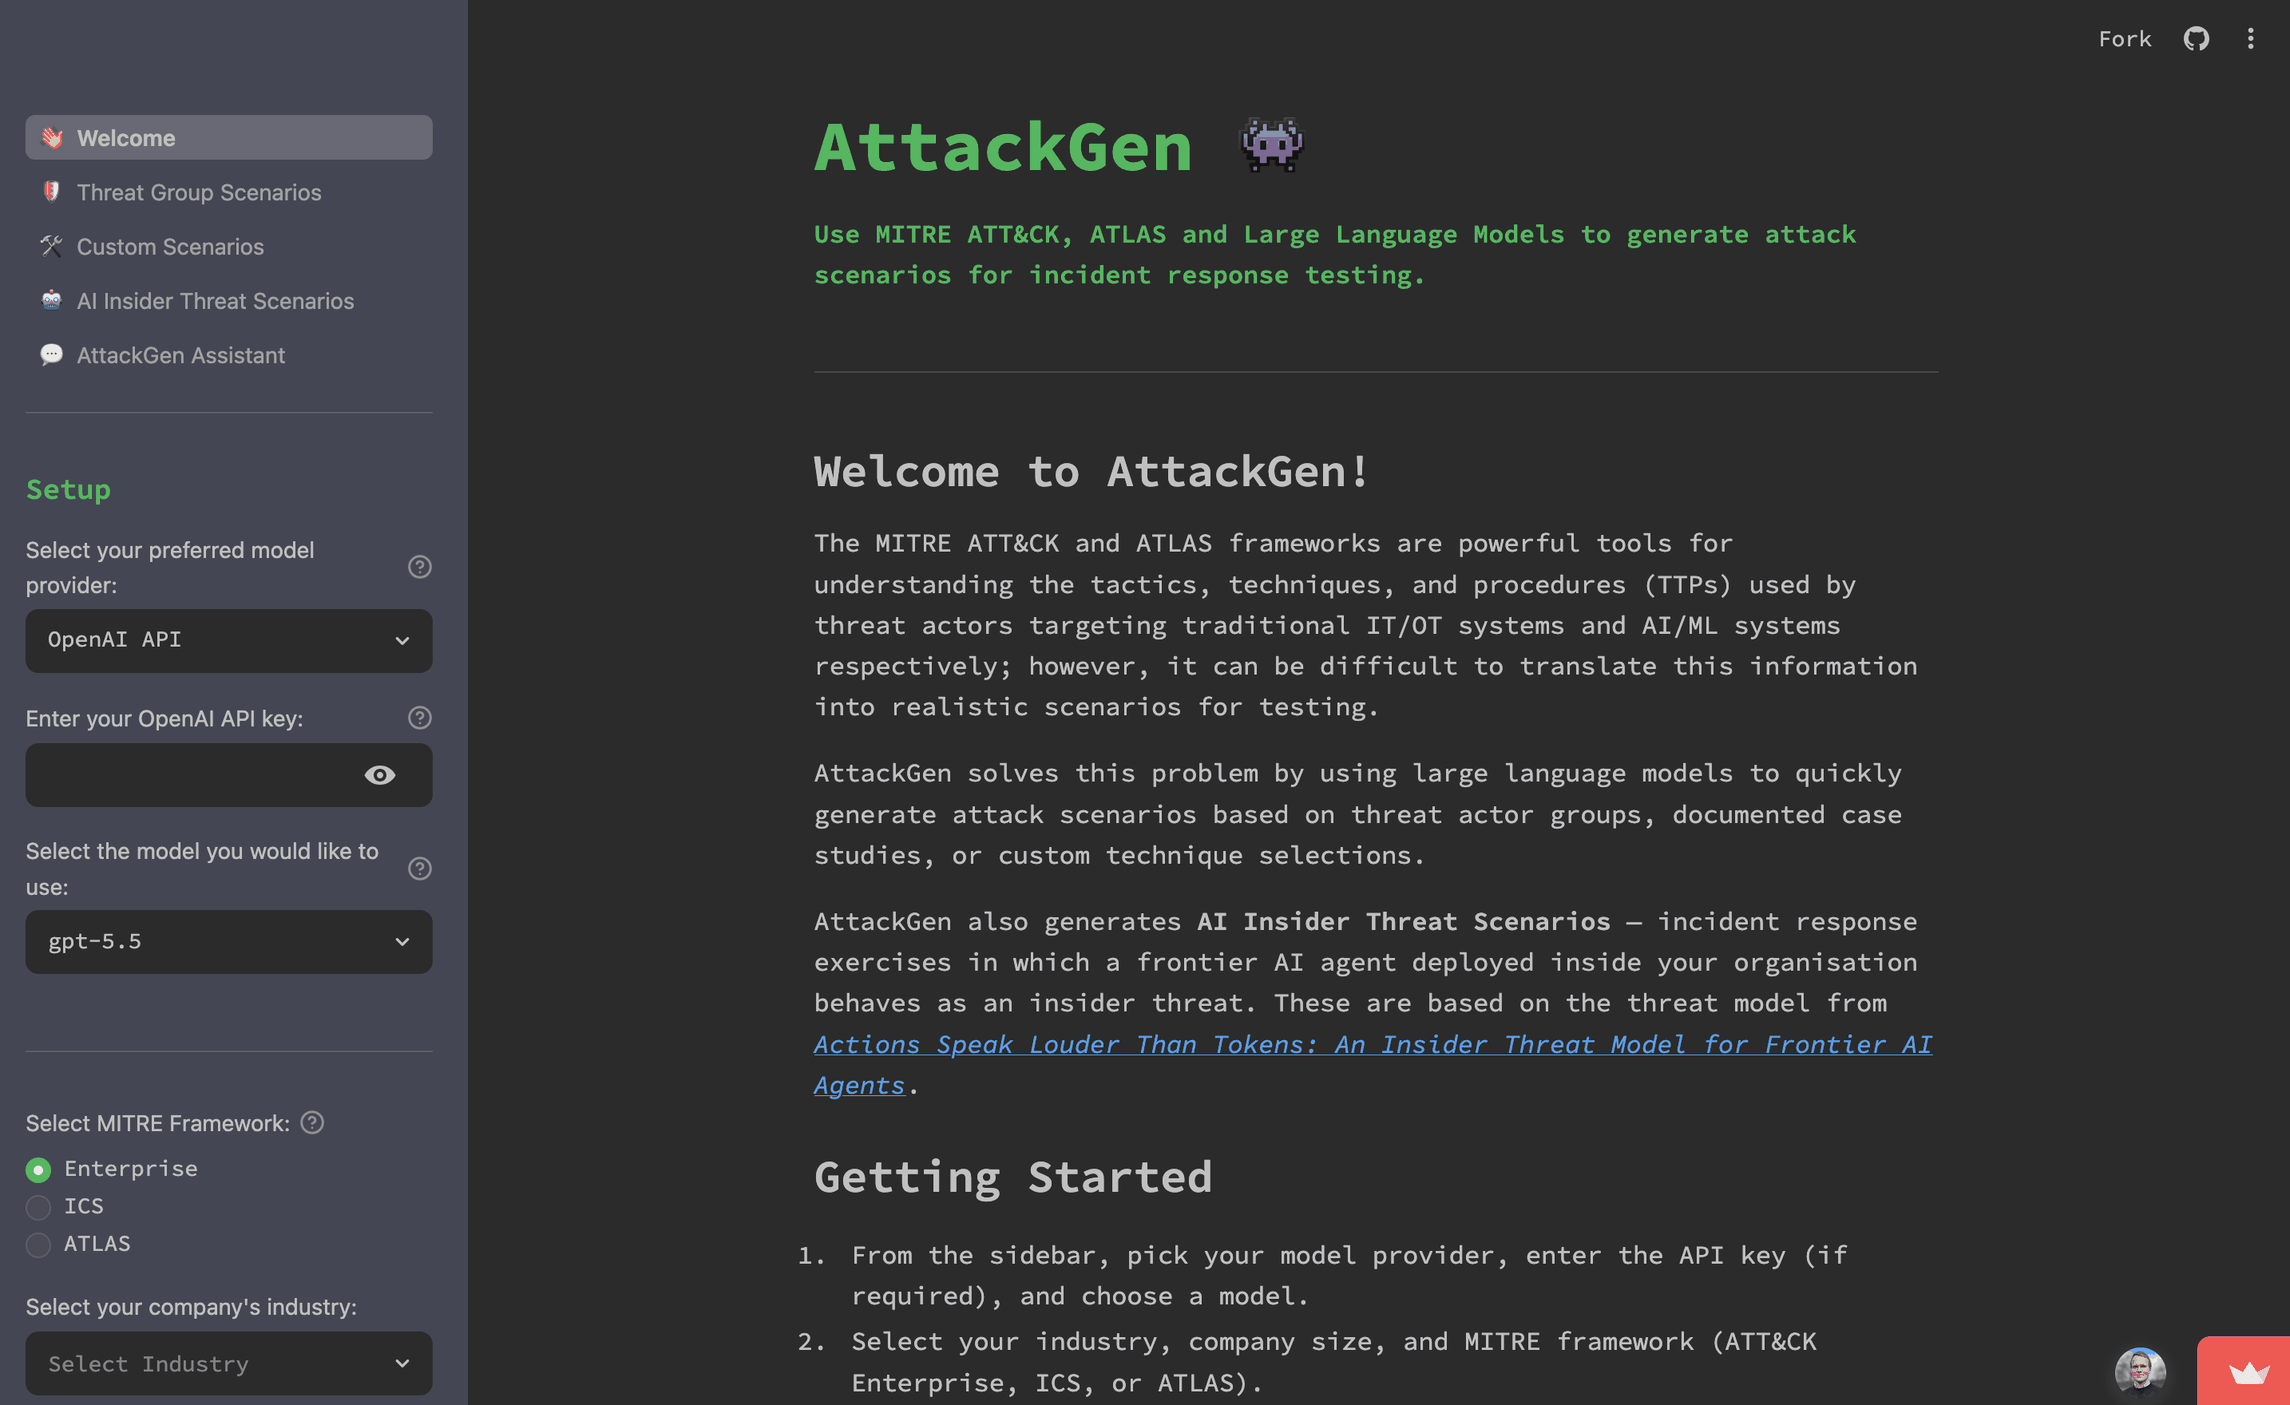 mrwadams/attackgen
AttackGen — это инструмент тестирования реагирования на инциденты кибербезопасности, использующий возможности больших языковых моделей и комплексный…
 aboutcode-org/vulnerablecode
Открытая база данных уязвимостей, агрегирующая данные CVE из нескольких источников с веб-интерфейсом и API. Соотносит уязвимости с конкретными…
 center-for-threat-informed-defense/adversary_emulation_library
Открытая библиотека планов эмуляции действий злоумышленников, позволяющая организациям тестировать свои средства защиты на основе реальных тактик,…
 srixivas/pcapxray
❄️ PcapXray - Инструмент сетевой криминалистики - Для визуализации захвата пакетов в автономном режиме в виде сетевой диаграммы, включая…
 kevthehermit/ratdecoders
Декодеры на Python для распространенных троянов удаленного доступа
 otrf/ossem
Проект, управляемый сообществом, для документирования, стандартизации и моделирования журналов событий безопасности с целью улучшения аналитики…
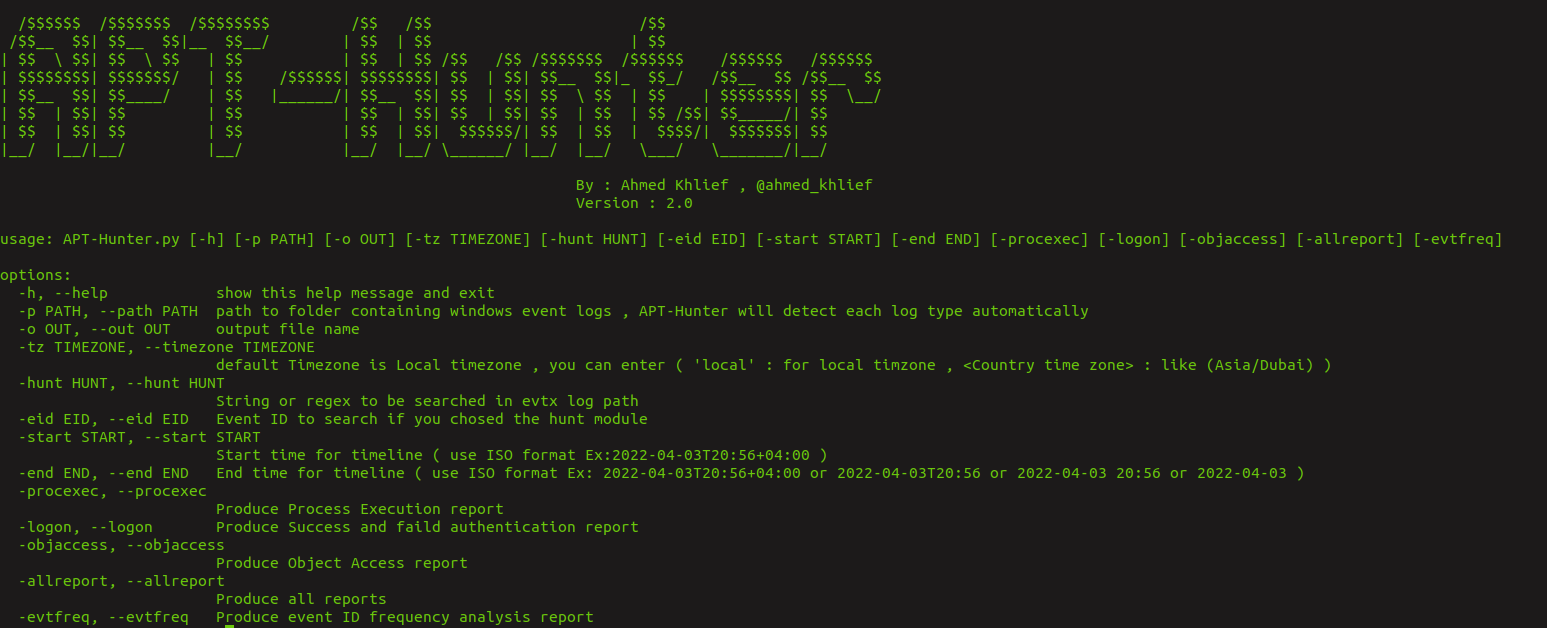 ahmedkhlief/apt-hunter
APT-Hunter — это инструмент поиска угроз (Threat Hunting) для журналов событий Windows, созданный с подходом фиолетовой команды (purple team) для…
 paloaltonetworks/unit42-timely-threat-intel
Коллекция файлов с индикаторами, сопровождающая посты в социальных сетях команды Unit 42 от Palo Alto Networks для распространения своевременной…
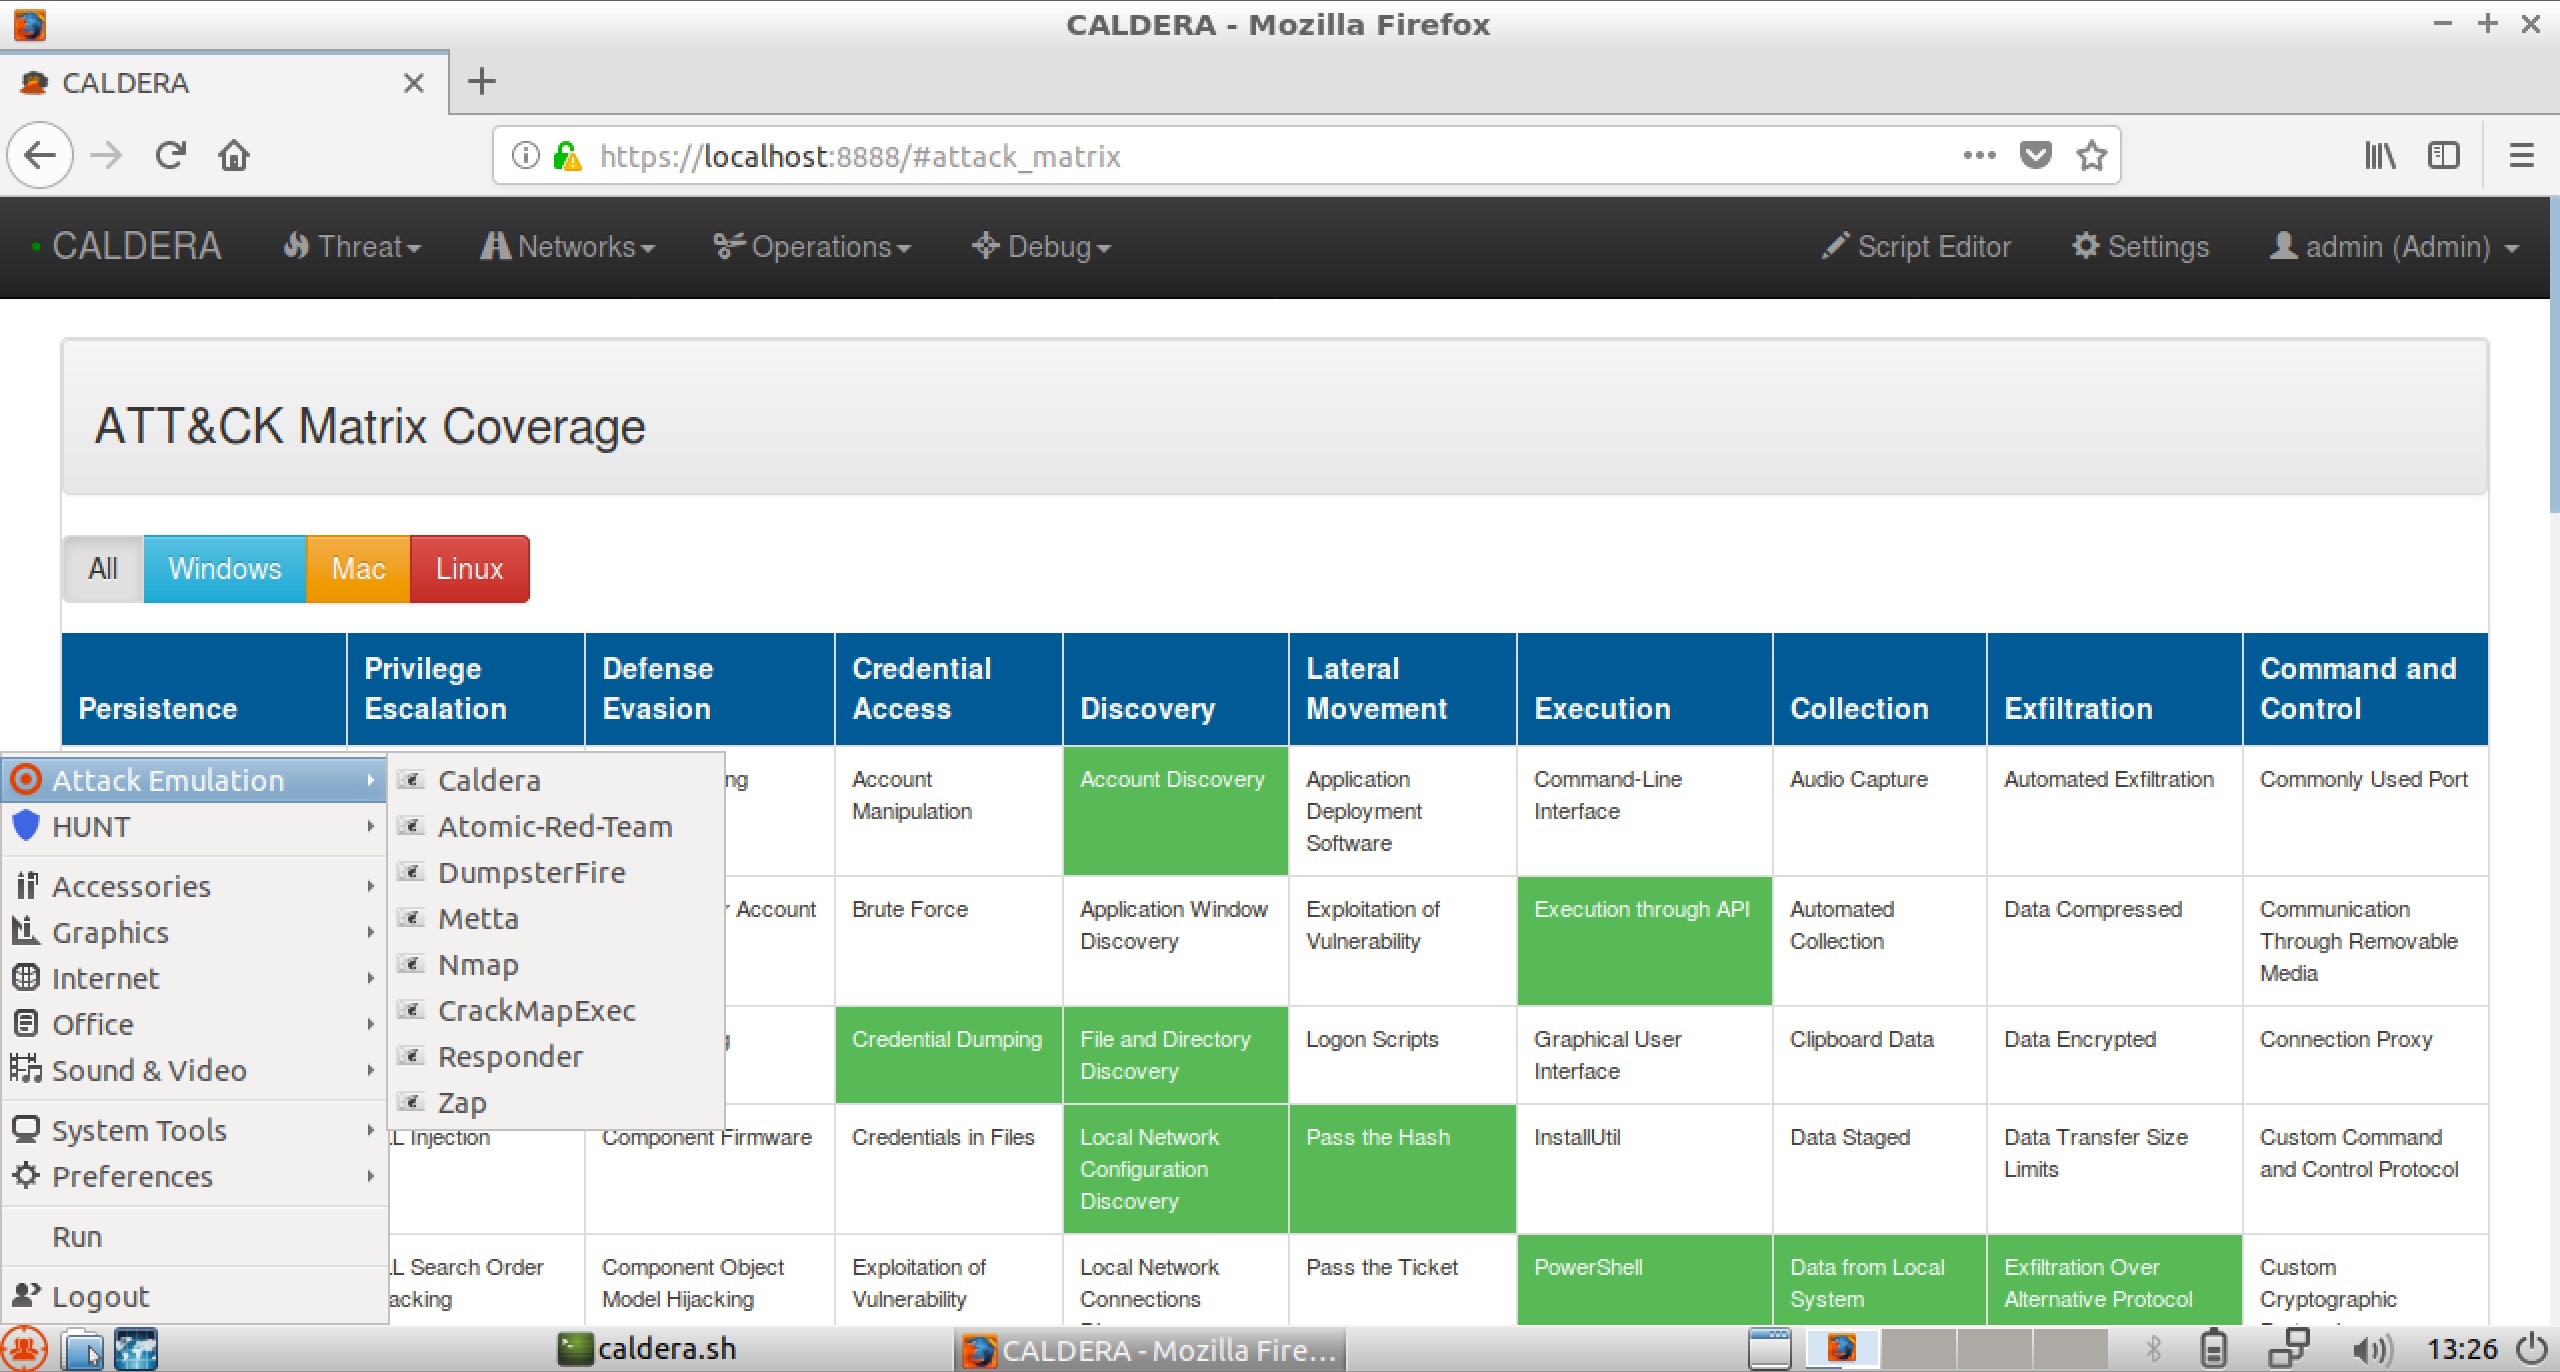 redhuntlabs/redhunt-os
Виртуальная машина для эмуляции действий противника и охоты за угрозами
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 sushegaad/claude-skills-governance-risk-and-compliance
Устанавливаемые навыки Claude, предоставляющие экспертные рекомендации по соблюдению требований для 30+ фреймворков, включая ISO 27001, SOC 2,…
 rurik/noriben
Песочница анализа вредоносного ПО на Python, которая интегрируется с Sysinternals Procmon для автоматического сбора, анализа и отчетности по…
 cert-polska/drakvuf-sandbox
Автоматизированная песочница для анализа вредоносных программ на уровне гипервизора с безагентным исследованием гостевой системы, веб-интерфейсом для…
 neo23x0/munin
Онлайн-проверщик хэшей для Virustotal и других сервисов
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 emalderson/thephish
ThePhish: автоматизированный инструмент анализа фишинговых писем








