AttackGen
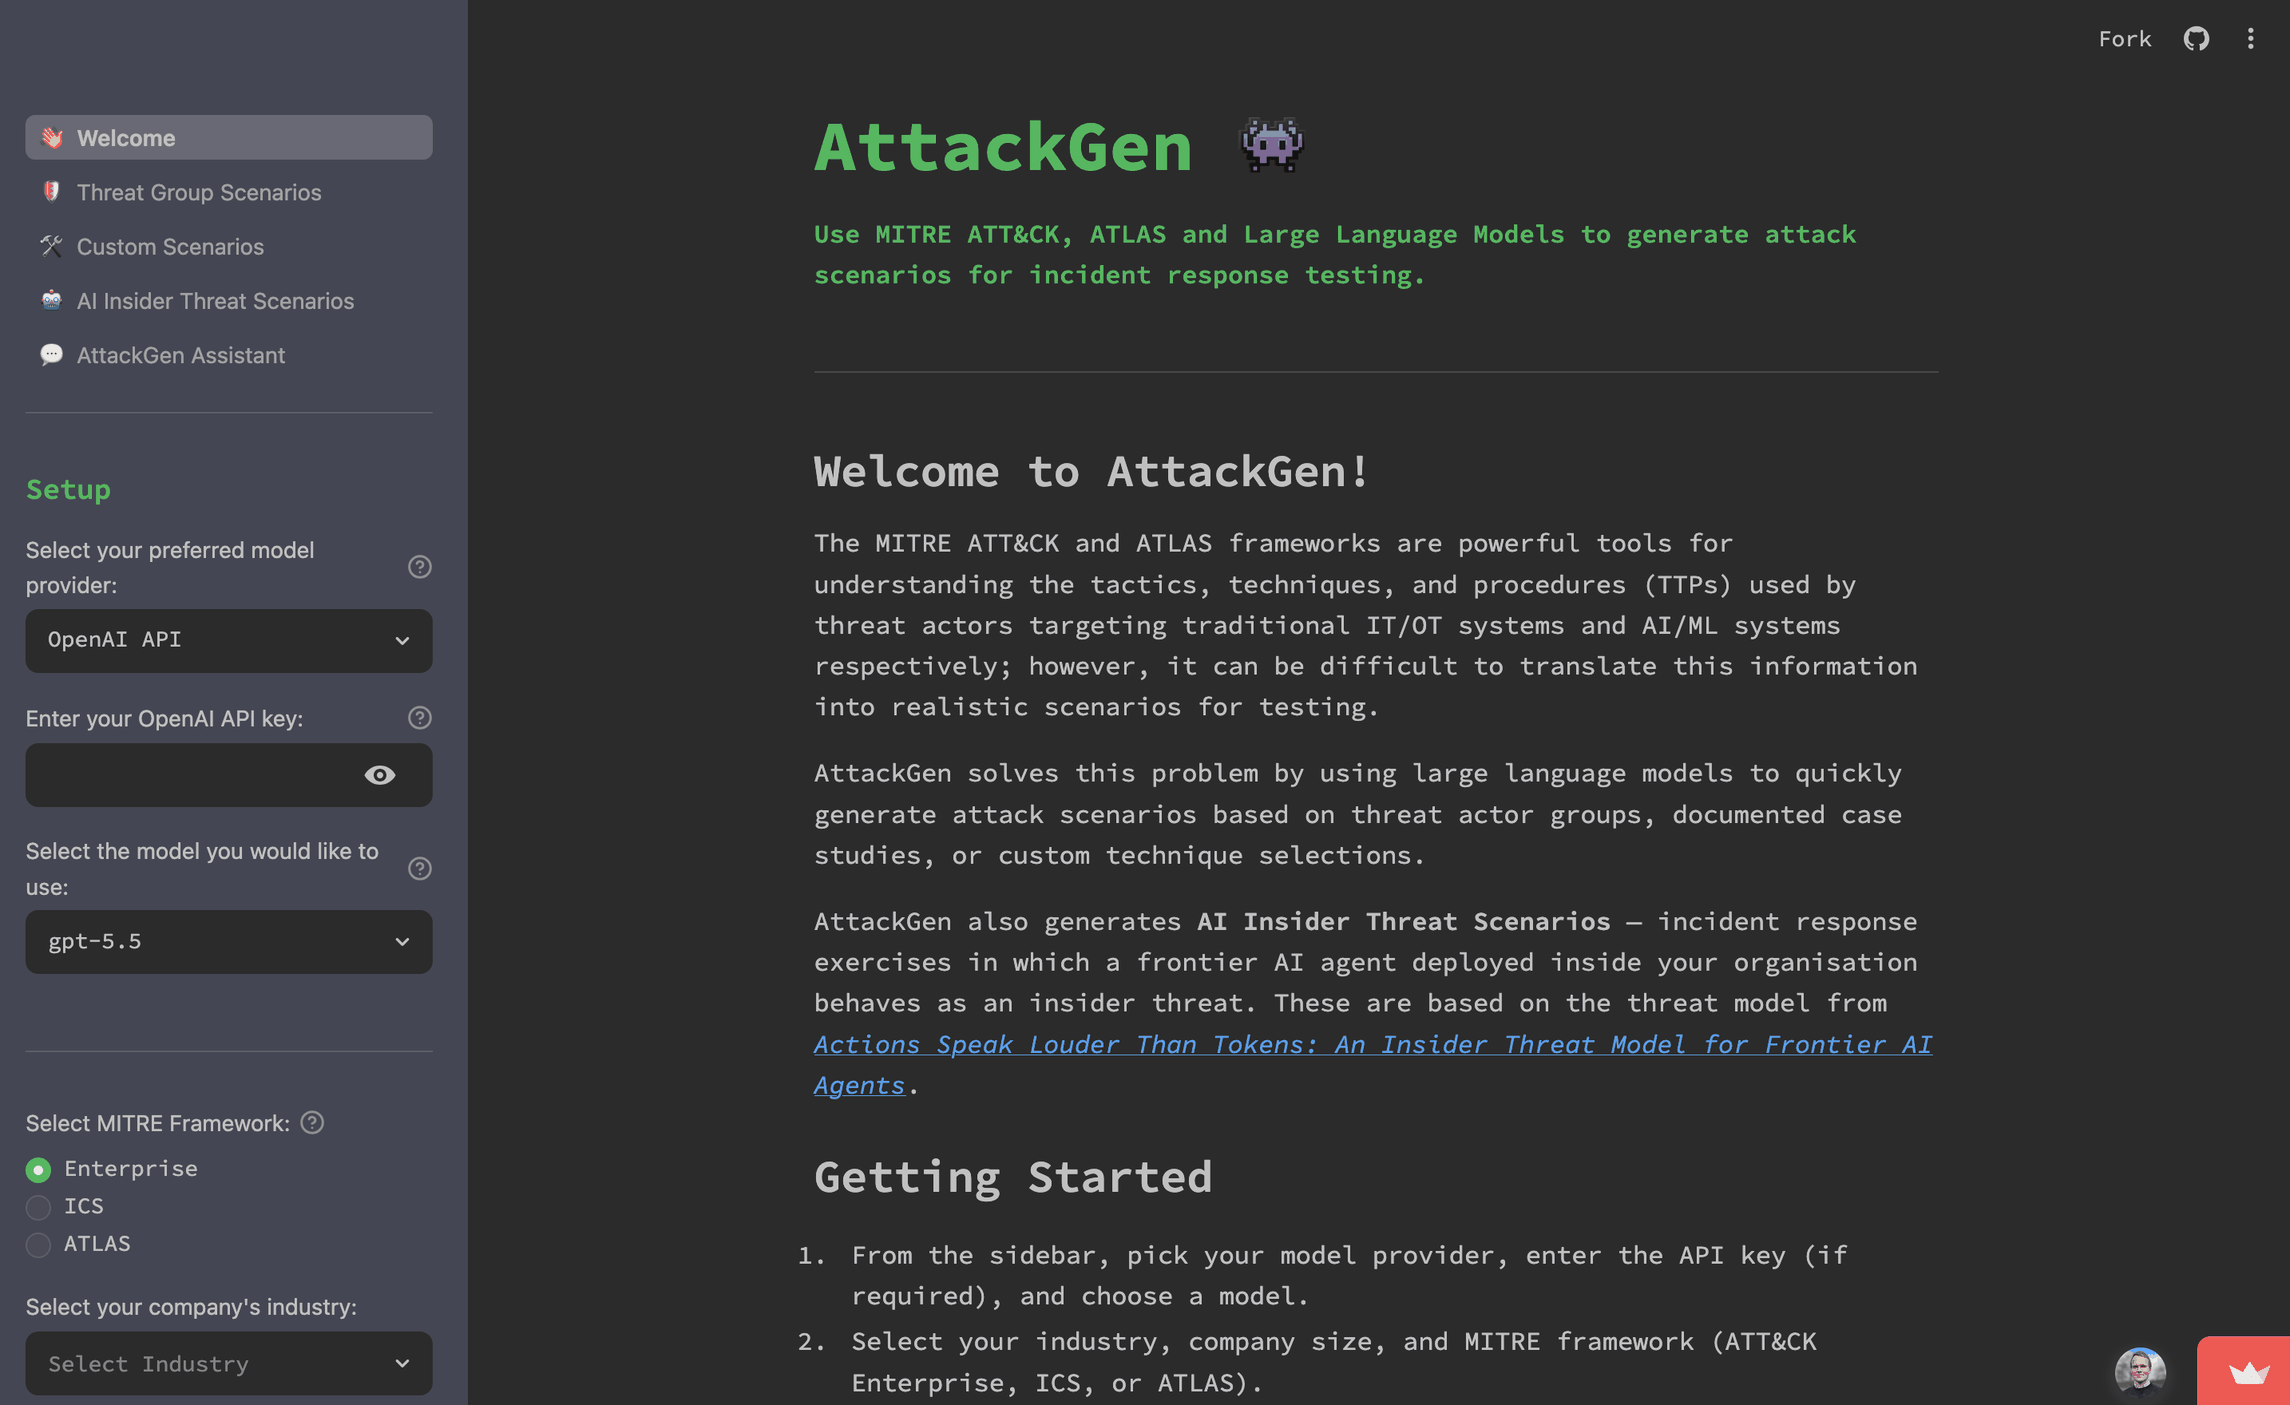
AttackGen — это инструмент для тестирования реагирования на киберинциденты, использующий возможности больших языковых моделей и всеобъемлющие фреймворки MITRE ATT&CK и ATLAS. Инструмент генерирует индивидуальные сценарии реагирования на инциденты на основе выбранных пользователем групп субъектов угроз, тематических исследований атак ИИ и сведений о вашей организации.
Содержание
Поставьте звезду репозиторию
Если вы находите AttackGen полезным, пожалуйста, поставьте звезду репозиторию на GitHub. Это помогает большему числу людей узнать об инструменте. Ваша поддержка очень ценится! ⭐
Возможности
- Генерирует уникальные сценарии реагирования на инциденты на основе выбранных групп угроз или тематических исследований ATLAS.
- Позволяет указать размер и отрасль вашей организации для адаптации сценария.
- Поддерживает фреймворки MITRE ATT&CK Enterprise, ICS (Industrial Control Systems) и ATLAS (Adversarial Threat Landscape for AI Systems).
- Отображает подробный список техник, используемых выбранной группой угроз или тематическим исследованием.
- Создавайте собственные сценарии на основе выбранных техник ATT&CK или ATLAS.
- Используйте шаблоны сценариев для быстрой генерации собственных сценариев на основе распространённых типов киберинцидентов, включая специфичные для AI/ML паттерны атак.
- Генерируйте сценарии внутренней угрозы со стороны ИИ — учения по реагированию на инциденты, в которых передовой ИИ-агент, развёрнутый внутри вашей организации, ведёт себя как внутренний нарушитель, на основе модели угроз из Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Сценарии формируются с учётом архетипа развёртывания агента (уровня автономности), категории угроз, угроз STRIDE и необязательного свободного текстового зерна сценария.
- AttackGen Assistant — чат-интерфейс для обновления и/или вопросов о сгенерированных сценариях с прямым переходом обратно на страницу, с которой пришёл сценарий.
- Пошаговая настройка: каждая страница показывает одну и ту же боковую панель Setup, перечисляет все невыполненные требования в единой сводке готовности и держит кнопку Generate отключённой, пока рабочий процесс не готов.
- Результаты сохраняются в течение сессии: каждая страница сценария хранит свой последний результат, введённые данные и загрузки между повторными запусками и переходами, и только явные Regenerate или Clear result заменяют или удаляют его.
- Длинные сценарии сопровождаются компактной сводкой и навигацией по разделам, включая быстрые ссылки на инъекции, критерии успеха, метрики, артефакты и правила ведения учений, по которым фасилитатор проводит упражнение.
- Собирайте отзывы пользователей о качестве сгенерированных сценариев.
- Компаньон Detection & Response: для техник сценария AttackGen перечисляет соответствующие стратегии обнаружения ATT&CK, аналитики, источники логов и меры защиты, доступные для скачивания в виде отдельного файла
_detection.md.
- Загрузка слоя ATT&CK Navigator для сценариев Threat Group и Custom, чтобы вы могли просматривать техники сценария в ATT&CK Navigator.
- Необязательные переключатели на страницах Threat Group и Custom: AI-enhanced adversary переосмысливает ту же цепочку атаки как ускоренную ИИ, а Purple-team narrative добавляет пошаговый разбор с точки зрения защитника, построенный на предоставленных обнаружениях и мерах защиты.
- Скачиваемые сценарии в формате Markdown, а также отчёт об обнаружении и слой Navigator.
- MCP-сервер (
attackgen-mcp), который предоставляет цепочки атак, отчёты об обнаружении, слои Navigator и генерацию сценариев агентным клиентам, а также Agent Skill attackgen-tabletop для превращения этого вывода в готовое к проведению настольное учение.
- Используйте OpenAI API, Anthropic API (модели Claude), Google AI API, Mistral API, Groq API или любую совместимую с OpenAI конечную точку (Ollama, LM Studio, Azure OpenAI, OpenRouter и т. д.) для генерации сценариев реагирования на инциденты. Все провайдеры маршрутизируются через LiteLLM за единой внутренней обёрткой, поэтому добавление новой модели — это изменение в одну строку.
- Доступен в виде образа Docker-контейнера для простого развёртывания.
- Необязательная интеграция с LangSmith для мощной отладки, тестирования и мониторинга производительности модели.
- Безопасное управление учётными данными с помощью файла .env для API-ключей и секретов.
Releases









