

Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
munin — Онлайн-проверщик хэшей для Virustotal и других сервисов | Kitploit

Инструменты/GitHubGitHub/neo23x0/munin
OSINT (Разведка открытых источников)Анализ уязвимостейАнализ хэшейСбор информацииАнализ вредоносных программРазведка угроз
GitHubneo23x0/munin

munin

Онлайн-проверщик хэшей для Virustotal и других сервисов

Репозиторий
8521507811 дней назадПроверено Kitploit
Поделиться

Actively Maintained

 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Online Hash Checker for Virustotal and Other Services
Florian Roth

Что такое Munin?

Munin — это утилита для онлайн-проверки хешей, которая извлекает ценную информацию из различных онлайн-источников.

Текущая версия Munin обращается к следующим сервисам:

  • Virustotal
  • HybridAnalysis
  • Any.Run
  • URLhaus
  • MISP
  • CAPE
  • Malshare
  • Valhalla
  • Hashlookup

Скриншот

Режим по умолчанию — чтение хешей из файла
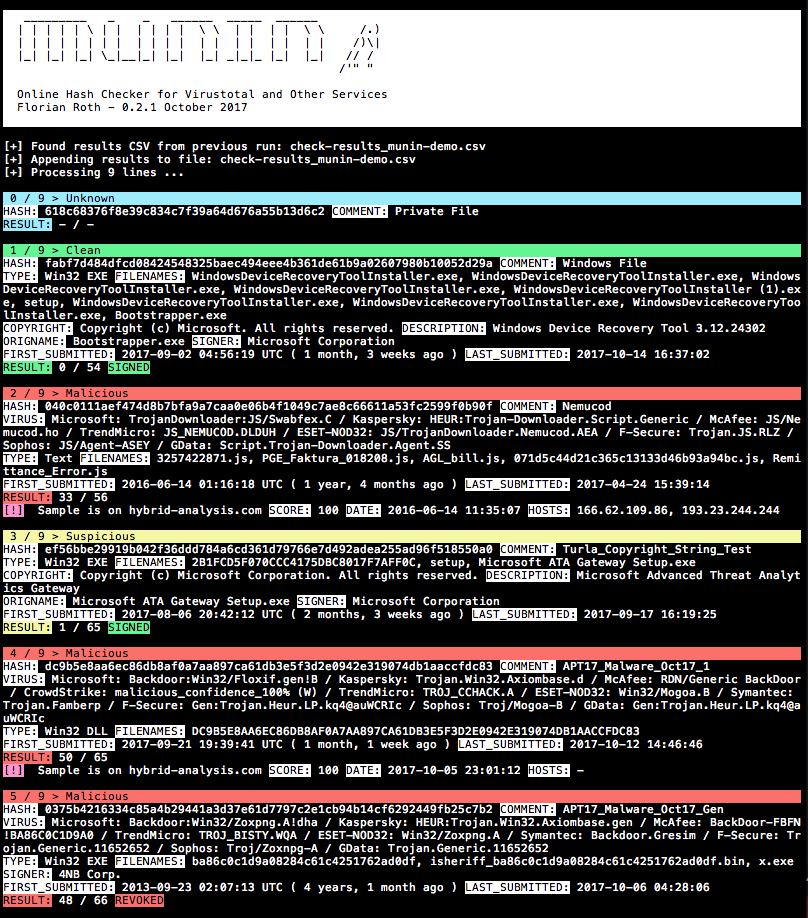
Munin Screenshot

Использование

usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

Online Hash Checker

optional arguments:
  -h, --help            показать это сообщение справки и выйти
  -f path               Файл для обработки (хэш построчно ИЛИ csv с хэшем
                        в каждой строке — автоматически определяет позицию и комментарий)
  --vh search-string    Запрос к Valhalla по хэшам по ключевому слову, тегам, имени
                        правила YARA, ПО Mitre ATT&CK (например, S0154),
                        технике (например, T1023) или группе угроз (например, G0049)
  --vhrule search-string
                        Запрос к Valhalla по хэшам через правила по ключевому слову,
                        тегам, имени правила YARA, ПО Mitre ATT&CK (например,
                        S0154), технике (например, T1023) или группе угроз
                        (например, G0049)
  -o output             Выходной файл для результатов (CSV)
  --vtwaitquota         Не продолжать при превышении квоты VT, а ждать
                        следующего дня
  --vtminav min-matches
                        Минимальное число совпадений AV для запроса информации о хэше
                        из VT"
  --limit hash-limit    Выйти после обработки указанного числа новых хэшей в пакетном
                        режиме (кэш игнорируется).
  --vhmaxage days       Максимальный возраст образца на Valhalla для обработки
  -c cache-db           Имя файла базы данных кэша (по умолчанию: vt-hash-
                        db.json)
  -i ini-file           Имя ini-файла, содержащего ключи API
  -s sample-folder      Папка с образцами для обработки
  --comment             Публикует комментарий для анализируемого хэша, который
                        содержит комментарий из строки журнала
  -p vt-comment-prefix  Префикс комментария Virustotal
  --download            Включает загрузку образцов из Hybrid Analysis.
                        Требуется SHA256 образца.
  -d download_path      Путь вывода для загрузки образцов из Hybrid
                        Analysis. Папка должна существовать
  --nocache             Не использовать файл базы данных кэша
  --nocsv               Не записывать CSV с результатами
  --verifycert          Проверять SSL/TLS-сертификаты
  --sort                Сортировать входные строки
  --web                 Запустить Munin как веб-сервис
  -w port               Порт веб-сервиса
  --cli                 Запустить Munin в режиме интерфейса командной строки
  --rescan              Запустить повторное сканирование каждого анализируемого файла
  --debug               Отладочный вывод

Возможности

  • Получает ценную информацию из Virustotal через API (ответ JSON) и другую информацию через постоянную ссылку (парсинг HTML)
  • Получает дополнительную информацию из списка платформ
  • Ведёт историю (кэш), чтобы запрашивать сервисы только один раз для хэша, который может встречаться в текстовом файле несколько раз
  • Кэшированные объекты хранятся в JSON
  • Создаёт CSV-файл с результатами для удобной постобработки и составления отчётов
  • Добавляет результаты к предыдущему CSV, если он доступен

Отображение

  • Хэш и комментарий (комментарий — это остаток строки, из которой был извлечён хэш)
  • Совпадения с AV-вендорами на основе заданного пользователем списка
  • Имена файлов, встречающиеся в дикой природе
  • Информация о PE, такая как описание, исходное имя файла и заявление об авторских правах
  • Подписант подписанного переносимого исполняемого файла
  • Результат на основе соотношения Virustotal
  • Первая и последняя отправка
  • Теги для определённых индикаторов: Harmless, Signed, Expired, Revoked, MSSoftware

Дополнительные проверки

  • Запрашивает Malshare.com о загруженных образцах
  • Запрашивает Hybrid-Analysis.com об отчётах
  • Запрашивает несколько экземпляров MISP о доступных событиях
  • Запрашивает песочницу Any.run об отчётах
  • Запрашивает песочницу CAPE об отчётах
  • Запрашивает URLhaus об отчётах
  • Запрашивает Malshare о доступных образцах
  • Запрашивает Valhalla о совпадениях правил YARA
  • Дубликаты imphash в текущем пакете > позволяет выявлять пересечения хэшей таблиц импорта
  • Проверки дубликатов подписей PE

Режимы работы

  1. По умолчанию — путём указания входного файла (-f) с хешами или каталога с образцами (-s)
  2. Запрос — для поиска хешей в Valhalla по ключевому слову, тегам, технике ATT&CK (например, T1023), группе угроз ATT&CK (например, G0049) или имени правила (-q)
  3. Интерфейс командной строки — с использованием параметра --cli
  4. Режим веб-сервиса — с использованием параметра --web

Начало работы

  1. Скачайте / клонируйте репозиторий
  2. Установите необходимые пакеты: pip3 install -r requirements.txt (в macOS добавьте --user)
  3. Задайте ключи API для различных сервисов в вашем пользовательском ini-файле cp munin.ini my.ini (см. раздел Get the API Keys для получения помощи)
  4. Используйте демонстрационный файл для первого запуска: python munin.py -i my.ini -f munin-demo.txt

Требования

  • Python 3.7 и выше
  • Подключение к интернету (поддержка прокси; перехват SSL/TLS может быть проблемой)

Типичные командные строки

Обработка результата Virustotal Retrohunt и сортировка строк перед проверкой, чтобы совпавшие сигнатуры проверялись блоками

python3 munin.py -i my.ini -f ~/Downloads/retro_hunt

Обработать каталог с образцами и проверить их хеши онлайн

python3 munin.py -i my.ini -s ~/malware/case34

Используйте режим интерфейса командной строки (новое в v0.14)

python3 munin.py -i my.ini

Получение API-ключей

Virustotal

  1. Создайте аккаунт здесь https://www.virustotal.com/#/join-us
  2. Проверьте Profile > My API key, чтобы узнать свой публичный API-ключ

MalShare

Зарегистрируйтесь здесь https://malshare.com/register.php

Malware Bazaar

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





