
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
 gmh5225/mirage
Микросервисная OSINT-платформа на Rust, автоматизирующая сбор разведданных, корреляцию и визуализацию для анализа угроз и картирования поверхности…
 lascc/dfirhub
Ищите криминалистические артефакты Windows, смотрите, где каждый из них находится на диске, и копируйте команду KAPE для его сбора. Также создаёт…
 oyesanyf/oshoosiclaw
Автономный агент endpoint-безопасности на Rust, объединяющий драйвер Windows уровня Ring-0 и предварительную блокировку eBPF в Linux, обнаружение…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 mceeomoba/apex-kev-change-desk
Автономное сравнение снимков CISA KEV для обзора изменений на уровне полей. Бесплатный прототип, не является оценкой безопасности. Разработка с…
 gmh5225/malwaredb
Кураторская коллекция из 961 семейства вредоносного ПО (1,36 ГБ) в ZIP-архивах, защищённых паролем, организованная по семействам и типам для анализа…
 rorywag/hayabusa-bulk-runner
Массовый запуск Hayabusa по папке с коллекциями триажа, по одному запуску на хост, с отчётами по каждому хосту и сводной панелью триажа по всем хостам
 perplexityai/numbat
Видимость активности ИИ-агентов на конечных точках с обнаружением на устройстве, опциональной блокировкой до выполнения действий и криминалистической…
 dogucyber/ankosint
Инструмент OSINT на основе Python, который собирает и анализирует общедоступные данные из открытых источников для поддержки анализа угроз,…
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Практическая домашняя лаборатория Wazuh SIEM/XDR, охватывающая развёртывание OVA, подключение агентов, мониторинг целостности файлов, обнаружение…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Полный статический и динамический анализ Overlord RAT: архитектура Go-агента, C2 через HTTP/2 + WebSocket, рефлективная инъекция DLL, кейлоггинг…
 cohesity/secadvisory
Vendor security advisory repository documenting Cohesity product vulnerabilities, including CVE-2019-11242 vCenter TLS certificate validation flaw,…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Анализ Blue-team вредоносного DOCX, эксплуатирующего CVE-2017-0199, включая детонацию в песочнице, сетевую криминалистику, извлечение IOC,…
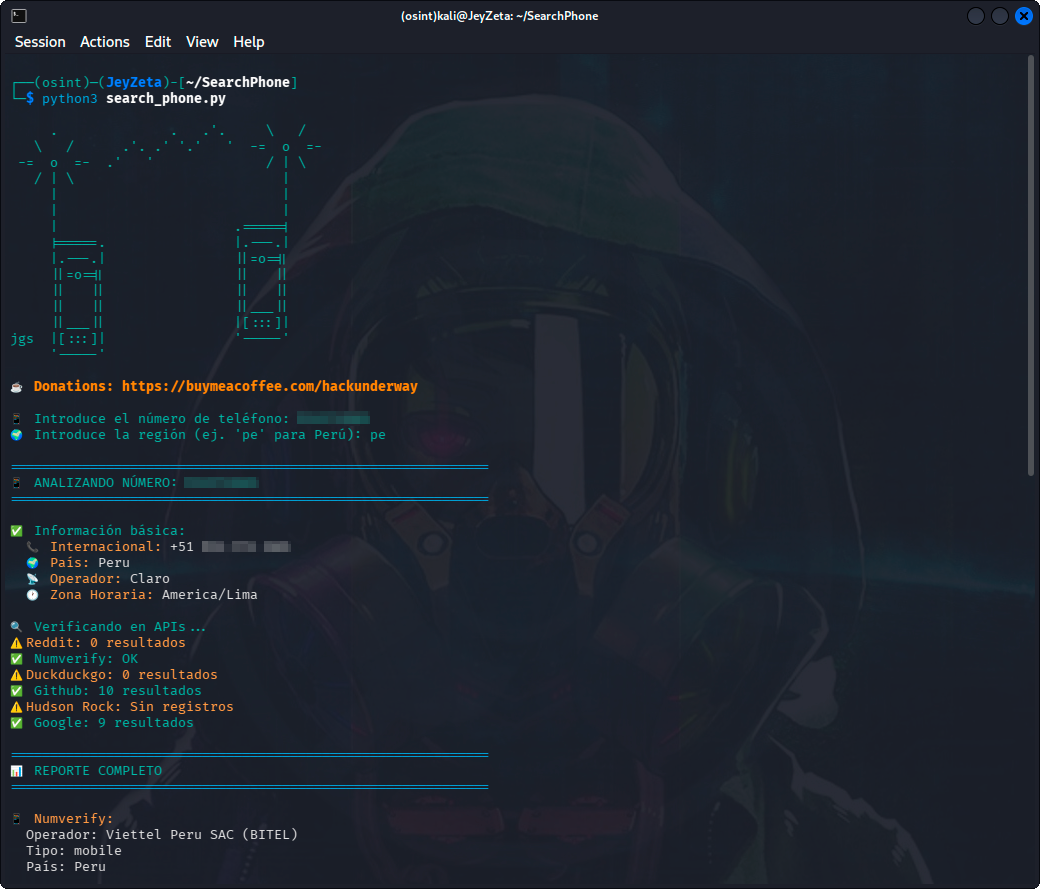 hackunderway/searchphone
Набор инструментов OSINT для номеров телефонов с мульти-API поиском (Google, GitHub, Numverify, Reddit, DuckDuckGo), разведкой Hudson Rock об…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…







