
 #1
 coldzer0/cmulator
Cmulator — это (x86 - x64) скриптуемая песочница-эмулятор для реверс-инжиниринга шеллкода и PE-бинарников. Основана на Unicorn, Zydis Engine и…
 0vercl0k/cve-2022-21971
PoC для CVE-2022-21971 «Уязвимость удаленного выполнения кода в Windows Runtime»
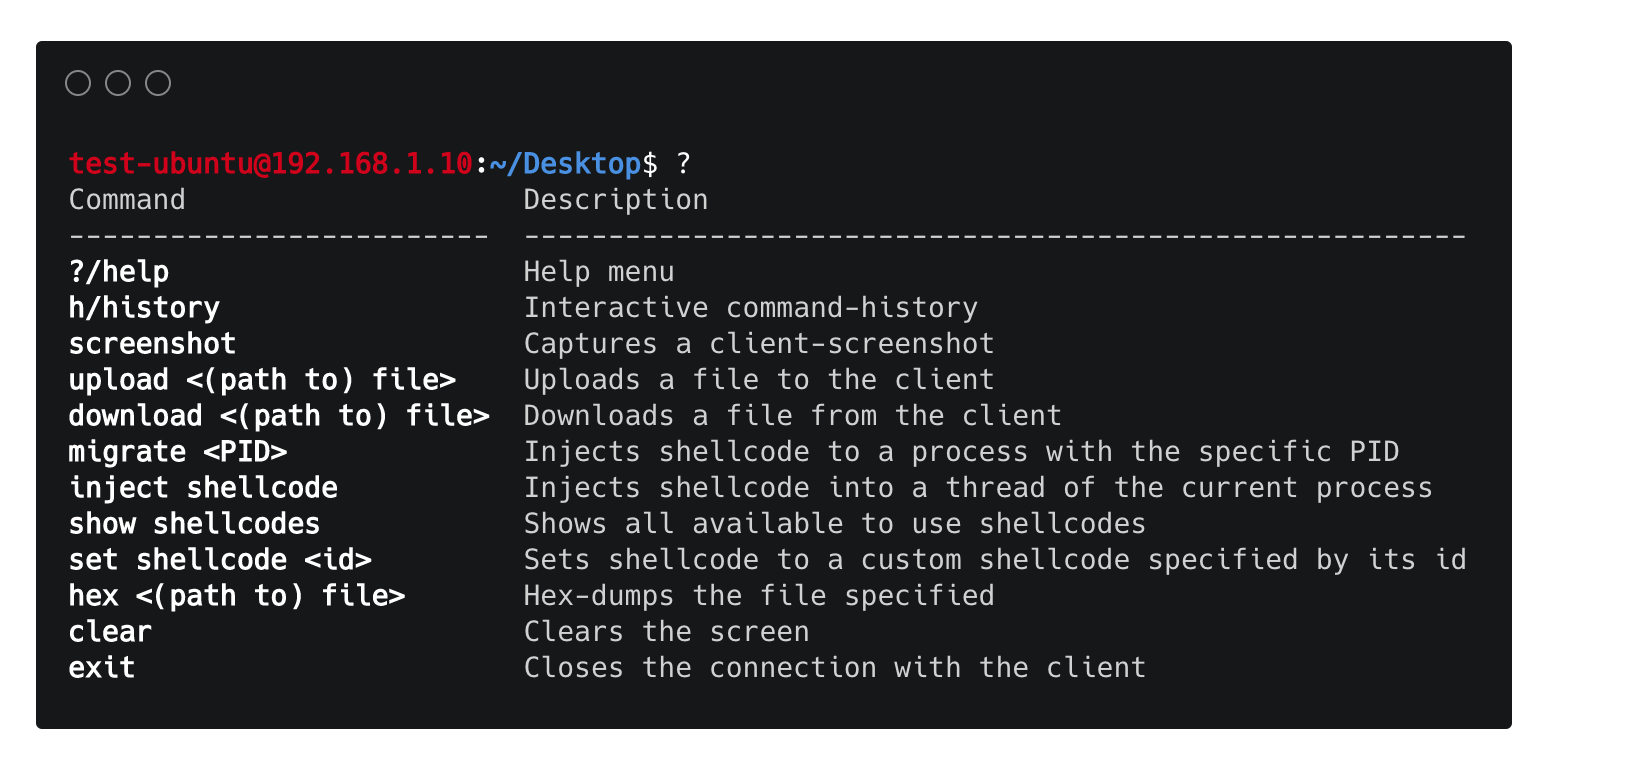 chrispetrou/hrshell
HRShell — это HTTPS/HTTP reverse shell, созданный на базе flask. Это продвинутый C2-сервер с множеством функций и возможностей.
 beardypig/ghidra-emotionengine
Процессор Ghidra для MIPS-процессора Emotion Engine игровой консоли PlayStation 2
 sentinel-one/peafl64
Инструмент статической бинарной инструментации для исполняемых файлов Windows x64
 ospg/binwalk
Прошивка — инструмент анализа
 mandiant/flare-qdb
Командная строка и отладчик Python для инструментирования и изменения поведения нативного программного обеспечения на Windows и Linux.
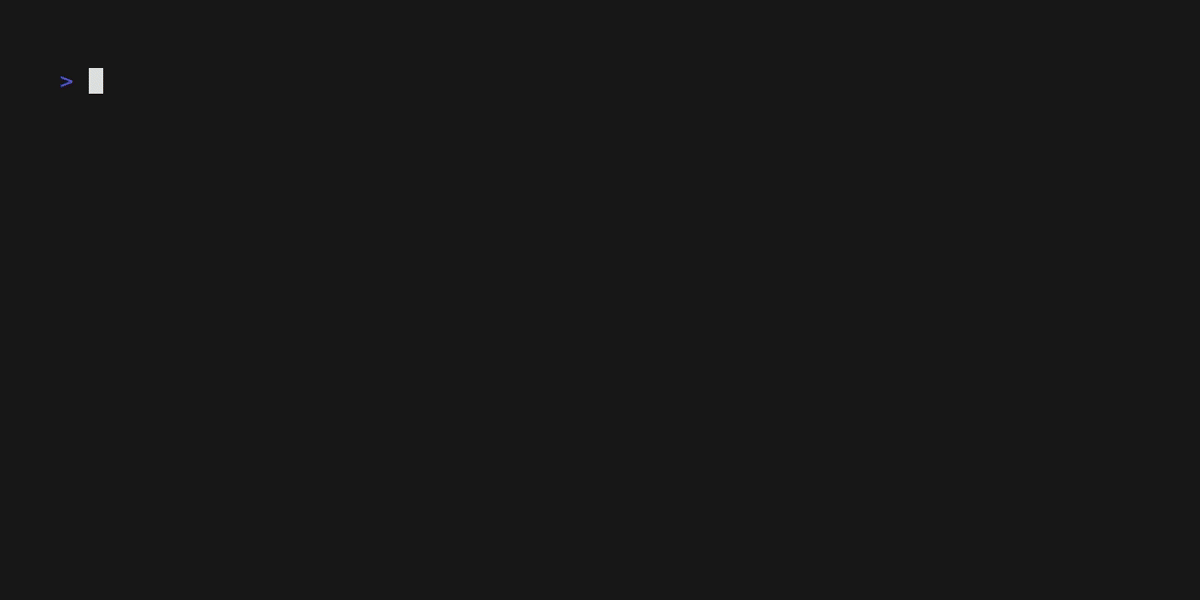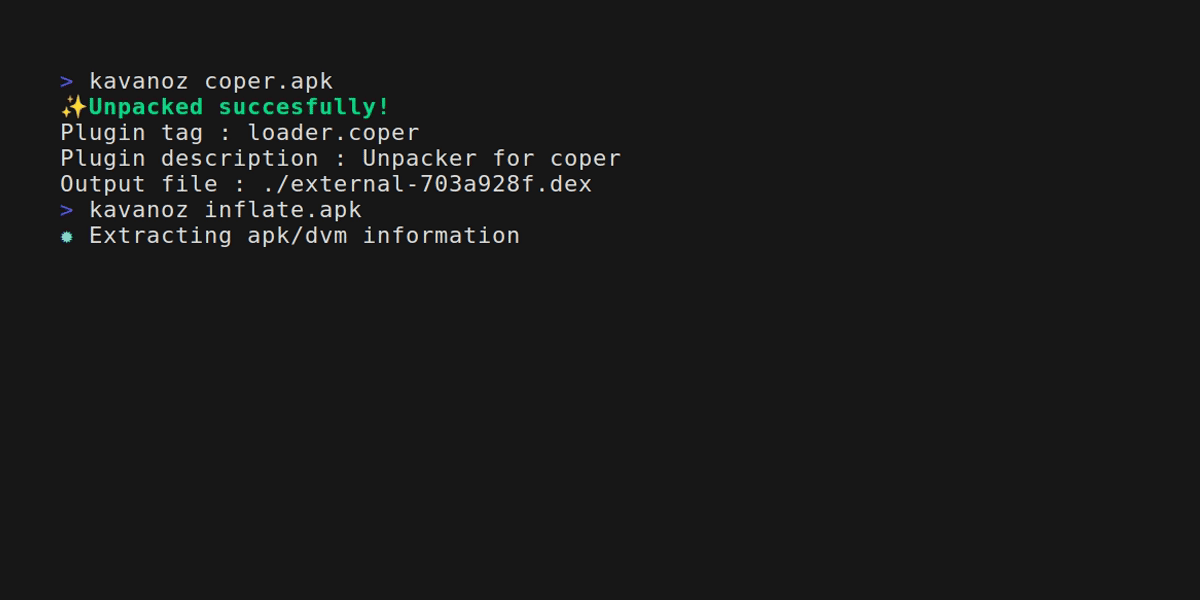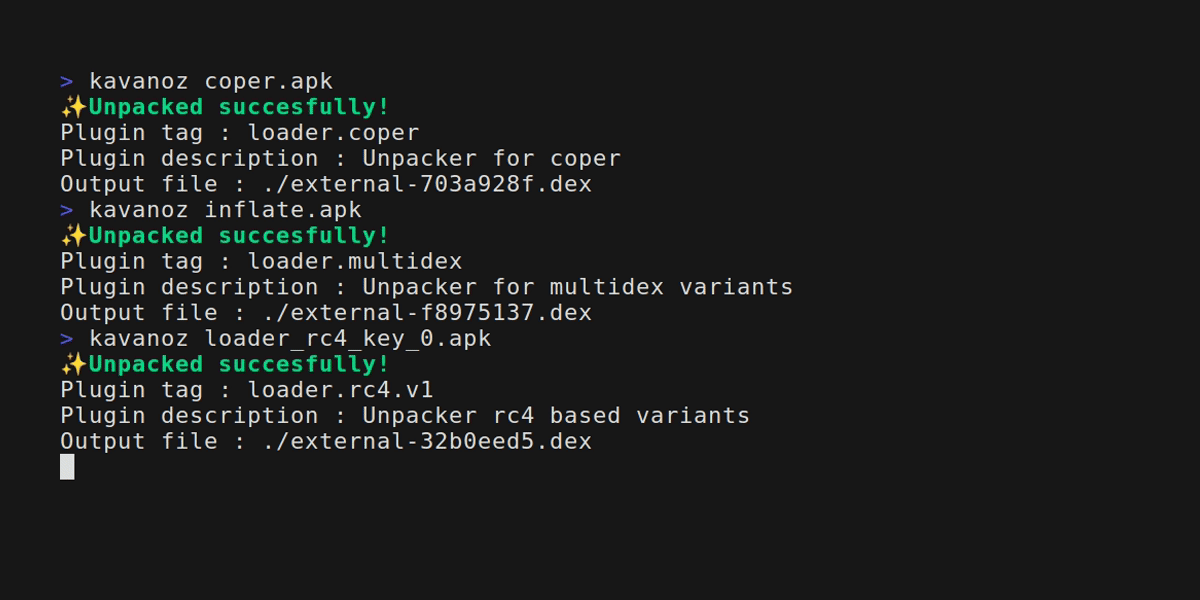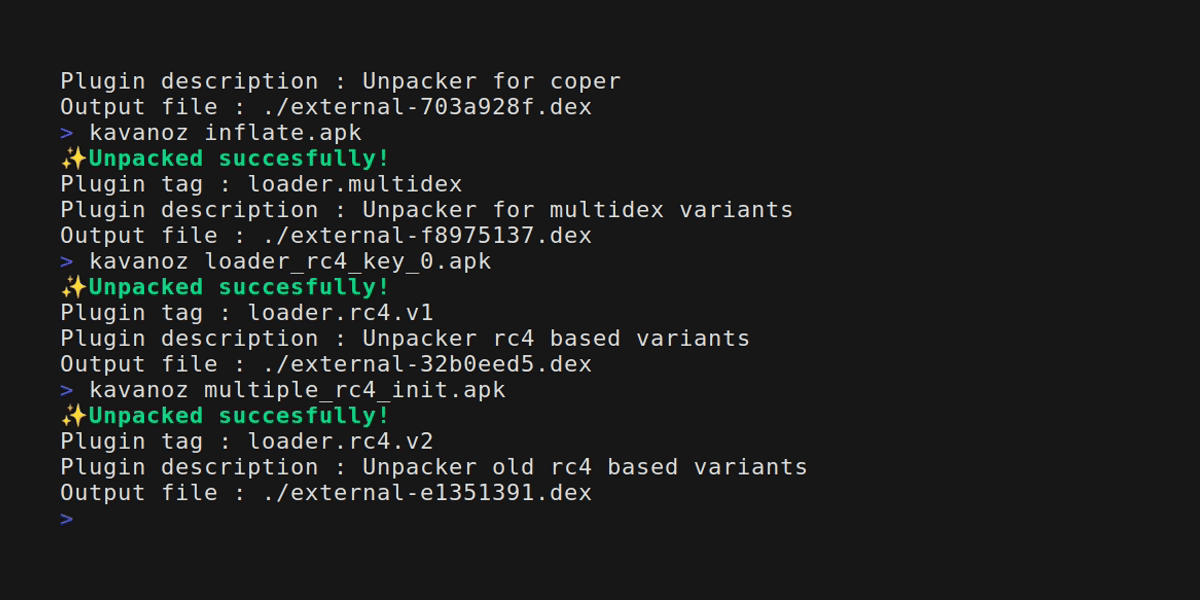 eybisi/kavanoz
Статическая распаковка распространённых Android-банкеров.
 xchwarze/ar150-wifipineapple
Превращаем ваш AR150 в Wifi Pineapple NANO
 mandiant/flashmingo
Автоматический анализ SWF-файлов на основе некоторых эвристик. Расширяемо с помощью плагинов.
 openl2d/moc3ingbird
Эксплойт MOC3ingbird для Live2D (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha — это виртуальная машина для .NET файлов, а её среда выполнения написана на C++/CLI.
 hugsy/recon_2024_windbg_workshop
Материалы воркшопа для освоения отладки в WinDbg в режиме ядра и пользовательском режиме, включая настройку KdNet, демонстрации и задание по Time…
 cmatthewbrooks/r2kit
Набор скриптов для рабочего процесса анализа кода вредоносных программ на основе radare
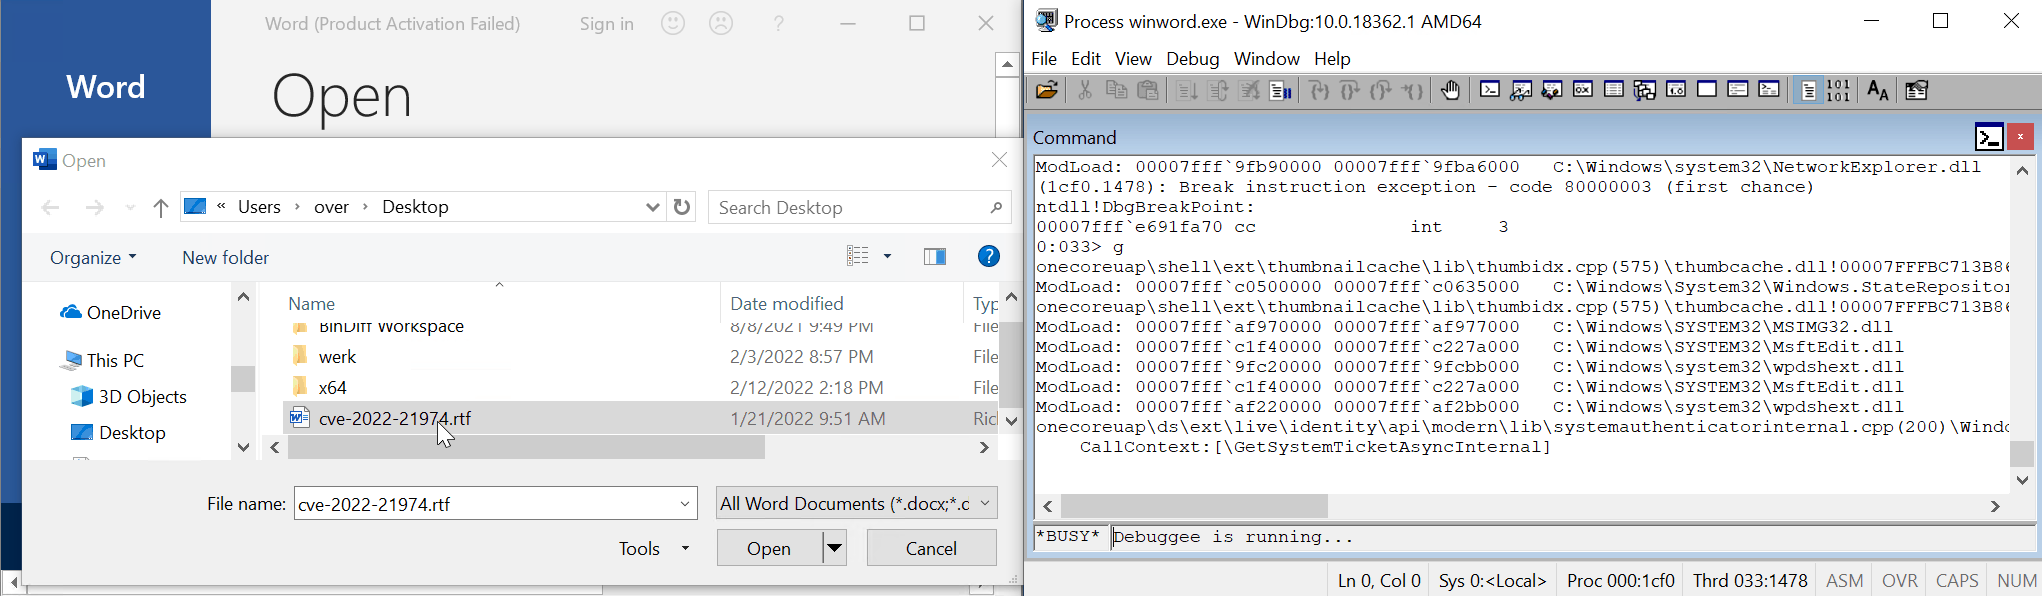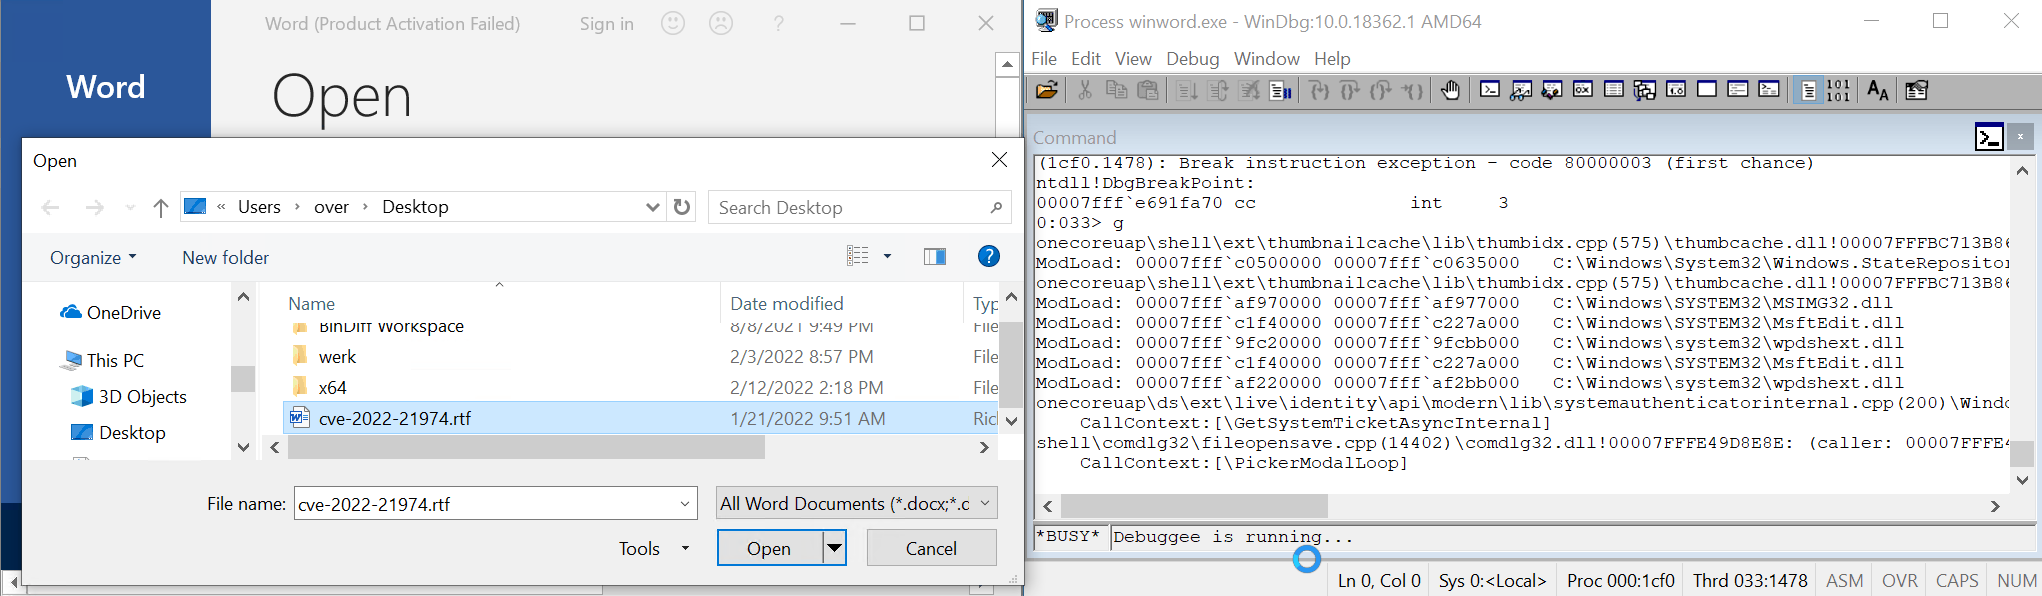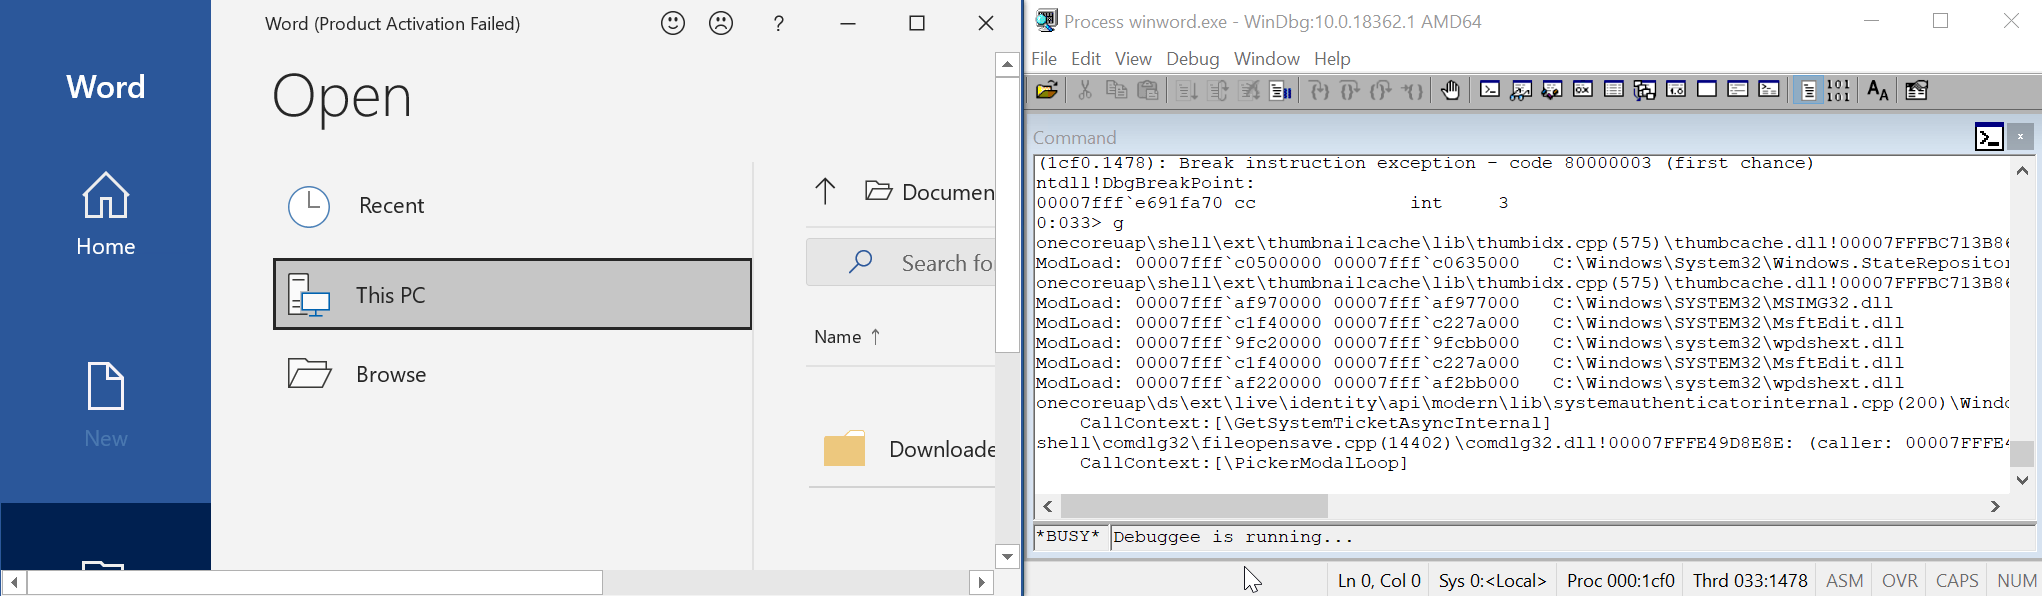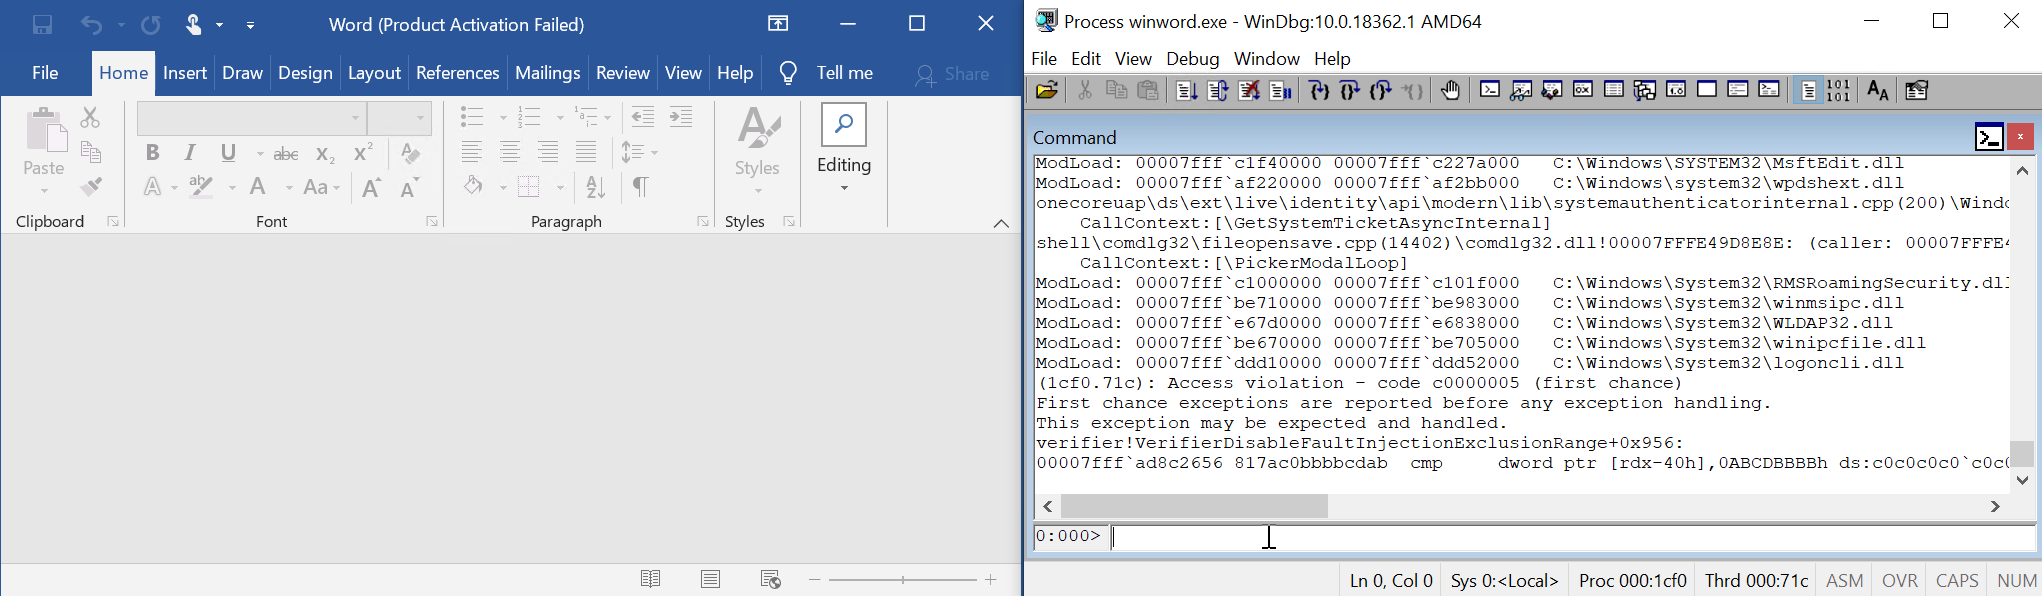 0vercl0k/cve-2022-21974
PoC для CVE-2022-21974 «Уязвимость удаленного выполнения кода в службе управления правами безопасности роуминга»
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool - это PoC для CVE-2021-36799
 cisco-talos/remcos-decoder
Talos Decryptor POC для Remcos RAT версии 2.0.5 и более ранних









